Proteggere i propri dati
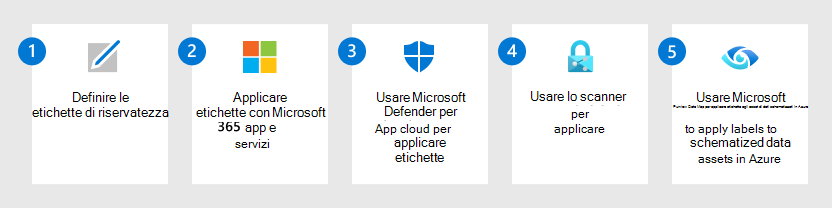
Dopo aver identificato e classificato i dati sensibili, il passaggio successivo consiste nel garantire che questi dati rimangano sicuri in tutti gli ambienti. La protezione dei dati non riguarda solo il rispetto dei requisiti di conformità. È essenziale per ridurre il rischio di violazioni e mantenere sicure le informazioni sensibili per tutto il ciclo di vita. Diversi strumenti all'interno dell'ecosistema Microsoft consentono di applicare protezioni come la crittografia, i controlli di accesso e il monitoraggio, garantendo l'applicazione della sicurezza corretta a ogni tipo di dati e posizione. Ecco un framework per proteggere in modo efficace i dati sensibili:
Definire le etichette di riservatezza: per iniziare, definire etichette di riservatezza adatte alle esigenze specifiche dell'organizzazione. Queste etichette possono essere personalizzate in modo da riflettere diverse classificazioni dei dati, ad esempio riservate, interne o pubbliche, in base al tipo di contenuto e al livello di protezione richiesto. Le etichette di riservatezza assicurano che tutto il contenuto, dai dati altamente riservati alle informazioni generali, venga gestito in base ai criteri di sicurezza dell'organizzazione.
Applicare etichette con app e servizi di Microsoft 365: dopo aver creato le etichette di riservatezza, è possibile applicarle automaticamente o manualmente tra le applicazioni di Microsoft 365, ad esempio Word, Excel e SharePoint, assicurandosi che siano presenti le protezioni appropriate. Gli utenti possono lavorare con sicurezza all'interno dei propri strumenti quotidiani, sapendo che vengono applicate le misure di sicurezza necessarie, ad esempio la crittografia o le restrizioni di accesso. Questa coerenza consente di mantenere la sicurezza in tutto il contenuto condiviso o archiviato.
Usare Microsoft Defender for Cloud Apps per applicare etichette nel cloud: i dati sensibili si trovano spesso oltre Microsoft 365, archiviati in applicazioni SaaS o servizi cloud non Microsoft. Con Microsoft Defender for Cloud Apps, è possibile estendere le etichette di riservatezza a questi ambienti, proteggendo i dati su piattaforme cloud come Dropbox o Salesforce. Questa funzionalità garantisce che le informazioni sensibili rimangano sicure, anche quando si spostano all'esterno dell'ecosistema Microsoft immediato.
Usare lo scanner per applicare etichette in locale: per le organizzazioni che gestiscono i dati archiviati in locale, lo scanner Microsoft Purview Information Protection consente di individuare, classificare ed etichettare i dati sensibili tra file server e repository. Analizzando gli ambienti locali e applicando le etichette in modo coerente, si garantisce che le informazioni sensibili siano protette come i dati archiviati nel cloud o all'interno di Microsoft 365.
Usare Microsoft Purview Data Map per applicare etichette agli asset di dati schematizzati in Azure: quando si gestiscono dati strutturati in ambienti cloud, Microsoft Purview Data Map consente di applicare etichette di riservatezza agli asset di dati schematizzati in Azure. Questo approccio consente alle organizzazioni di mantenere una visione chiara del panorama dei dati e di garantire che i dati sensibili nei database cloud o in altri formati strutturati siano adeguatamente protetti.
Come le etichette di riservatezza proteggono i dati
Le etichette di riservatezza svolgono un ruolo fondamentale nella protezione dei contenuti sensibili, offrendo più livelli di protezione. Dopo aver definito e applicato le etichette, applicano automaticamente le misure di sicurezza necessarie per garantire che i dati rimangano protetti indipendentemente da dove si trovino.
Crittografia: le etichette di riservatezza possono applicare automaticamente la crittografia a file e messaggi di posta elettronica sensibili, assicurando che solo gli utenti autorizzati con chiavi di decrittografia possano accedere al contenuto. Questa funzionalità protegge i dati anche se archiviati o condivisi esternamente, mantenendone la riservatezza e impedendo l'accesso non autorizzato.
Controllo di accesso: è possibile usare le etichette per limitare l'accesso ai dati sensibili, controllando chi può visualizzare, modificare o condividere contenuto specifico. Ad esempio, un file etichettato come "Riservato" potrebbe essere accessibile solo a un gruppo selezionato di dipendenti. Questa misura garantisce che le persone giuste abbiano accesso alle informazioni corrette e limiti il rischio di accesso non autorizzato.
Contrassegni visivi: le etichette di riservatezza possono aggiungere filigrane, intestazioni o piè di pagina ai documenti, fornendo un'indicazione visibile del livello di riservatezza del contenuto. Questa funzionalità consente agli utenti di identificare rapidamente come gestire i documenti, riducendo il rischio di uso improprio non intenzionale.
Protezione dei messaggi di posta elettronica con Microsoft Purview Message Encryption
I messaggi di posta elettronica contengono spesso informazioni sensibili, rendendo la sicurezza della posta elettronica un componente cruciale della protezione dei dati. Microsoft Purview Message Encryption consente alle organizzazioni di proteggere i messaggi di posta elettronica sensibili, anche quando vengono inviati all'esterno dell'organizzazione.
- Crittografia automatica: i criteri possono essere impostati per crittografare automaticamente i messaggi di posta elettronica che contengono informazioni riservate, assicurandosi che rimangano sicuri quando vengono condivisi con destinatari interni o esterni.
- Accesso esterno: i destinatari esterni all'organizzazione possono accedere ai messaggi di posta elettronica crittografati usando un passcode una tantum sicuro o un account Microsoft, assicurando che i partner esterni possano collaborare in modo sicuro mantenendo la riservatezza dei contenuti sensibili.
Protezione dei dati oltre Microsoft 365
I dati sensibili non si trovano solo in Microsoft 365 e gli strumenti di protezione di Microsoft offrono copertura in vari ambienti, inclusi i servizi cloud non Microsoft e i repository locali. Questo approccio completo garantisce che tutte le informazioni sensibili siano protette, indipendentemente dalla posizione in cui sono archiviate.
Microsoft Defender for Cloud Apps: estendere i criteri di sicurezza dell'organizzazione a servizi cloud non Microsoft come Google Drive o Dropbox. Microsoft Defender for Cloud Apps consente di garantire che le stesse etichette di riservatezza e le stesse misure di protezione applicate all'interno di Microsoft 365 possano essere applicate in ambienti cloud non Microsoft.
Microsoft Purview Information Protection Scanner: per gli ambienti locali, lo scanner consente alle organizzazioni di applicare le stesse etichette di riservatezza usate in Microsoft 365 ai file archiviati localmente in server o repository. Questa funzionalità garantisce che nessun dato sensibile venga lasciato non protetto, indipendentemente dalla posizione.