Esercizio di assegnazione dei ruoli di Microsoft Entra in Privileged Identity Management
Con Microsoft Entra ID, un amministratore globale può rendere permanenti assegnazioni di ruolo di amministratore di Microsoft Entra. Queste assegnazioni di ruolo possono essere create usando il portale di Azure o i comandi di PowerShell.
Il servizio Microsoft Entra Privileged Identity Management (PIM) consente anche agli amministratori dei ruoli con privilegi di effettuare assegnazioni di ruolo di amministratore permanenti. Inoltre, gli amministratori dei ruoli con privilegi possono rendere gli utenti idonei per i ruoli di amministratore di Microsoft Entra. Un amministratore idoneo può attivare il ruolo quando necessario e quindi le relative autorizzazioni scadono al termine.
Assegnare un ruolo
Seguire questa procedura per rendere un utente idoneo per un ruolo di amministratore di Microsoft Entra.
Accedere all'interfaccia di amministrazione di Microsoft Entra come amministratore tenant.
Cercare e quindi selezionare Microsoft Entra Privileged Identity Management.
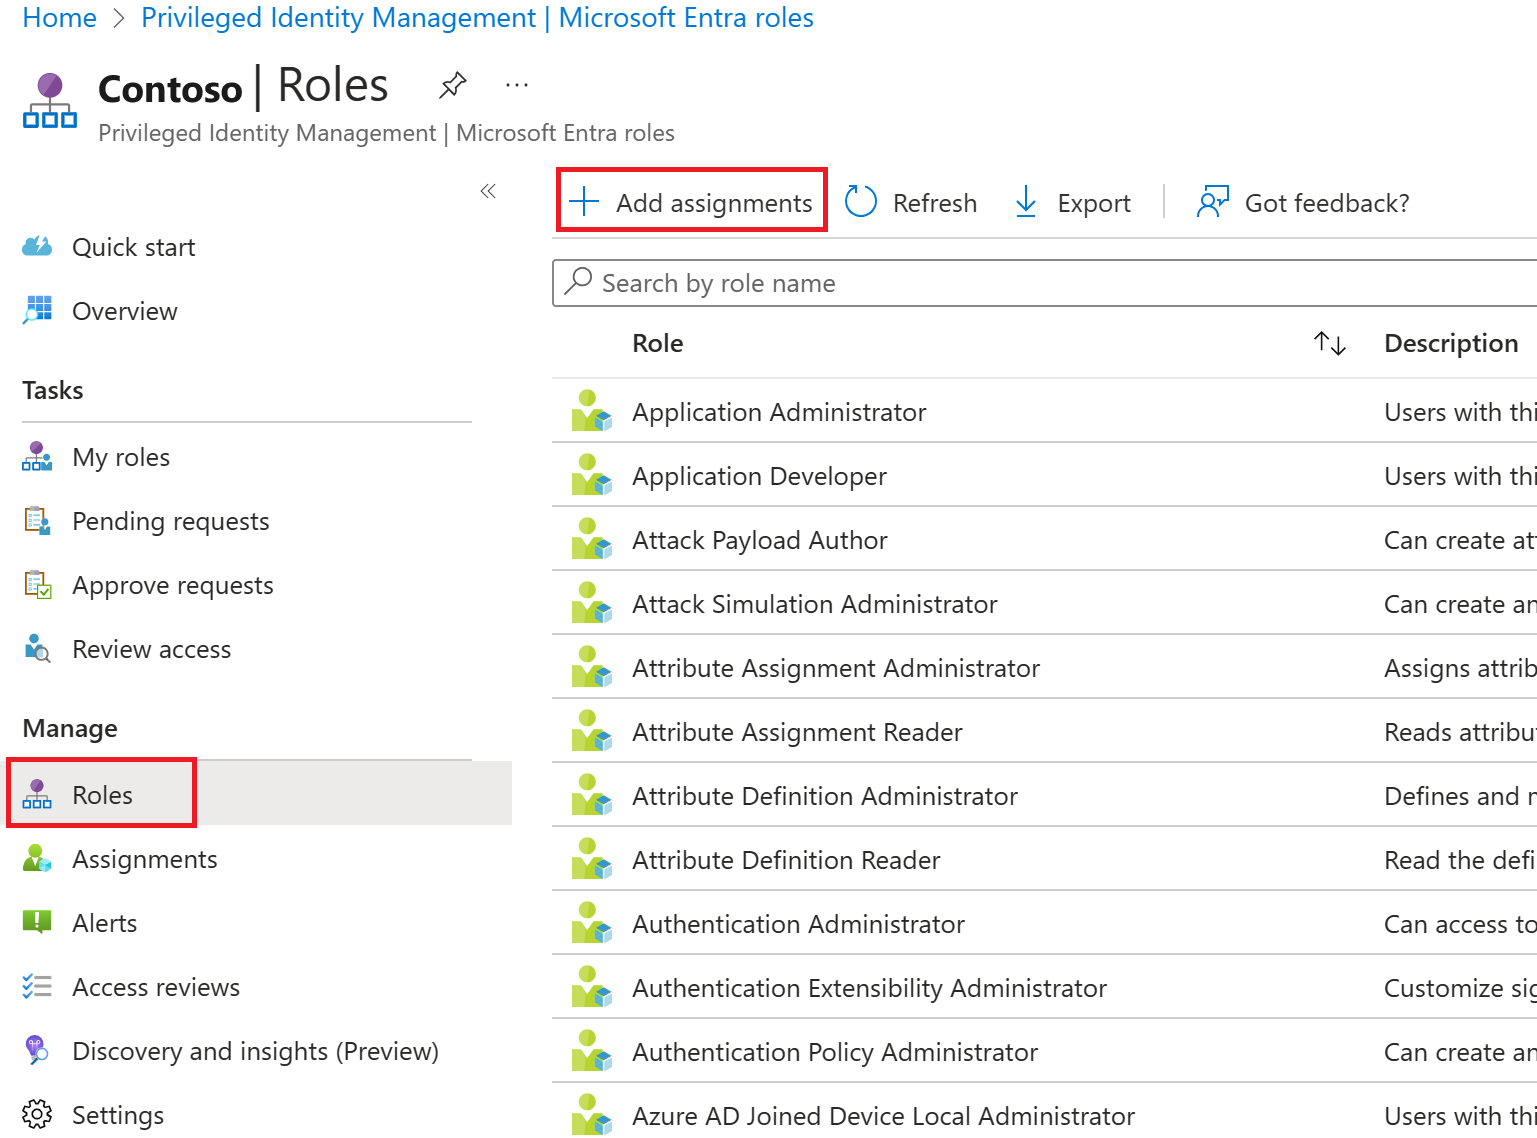
Nella schermata Privileged Identity Management, nel menu di spostamento a sinistra selezionare Ruoli di Microsoft Entra.
Nella pagina Avvio rapido, nel menu di spostamento a sinistra selezionare Ruoli.
Nel menu in alto selezionare + Aggiungi assegnazioni.
Nel riquadro Aggiungi assegnazioni esaminare le impostazioni nella scheda Appartenenza.
Selezionare il menu Selezione ruolo e quindi selezionare Amministratore conformità. È possibile utilizzare il filtro Cerca ruolo per nome per individuare un ruolo.
In Selezionare un membro o più membri selezionare Nessun membro selezionato.
Nel riquadro Selezionare un membro selezionare l'account amministratore e quindi selezionare Selezionare.
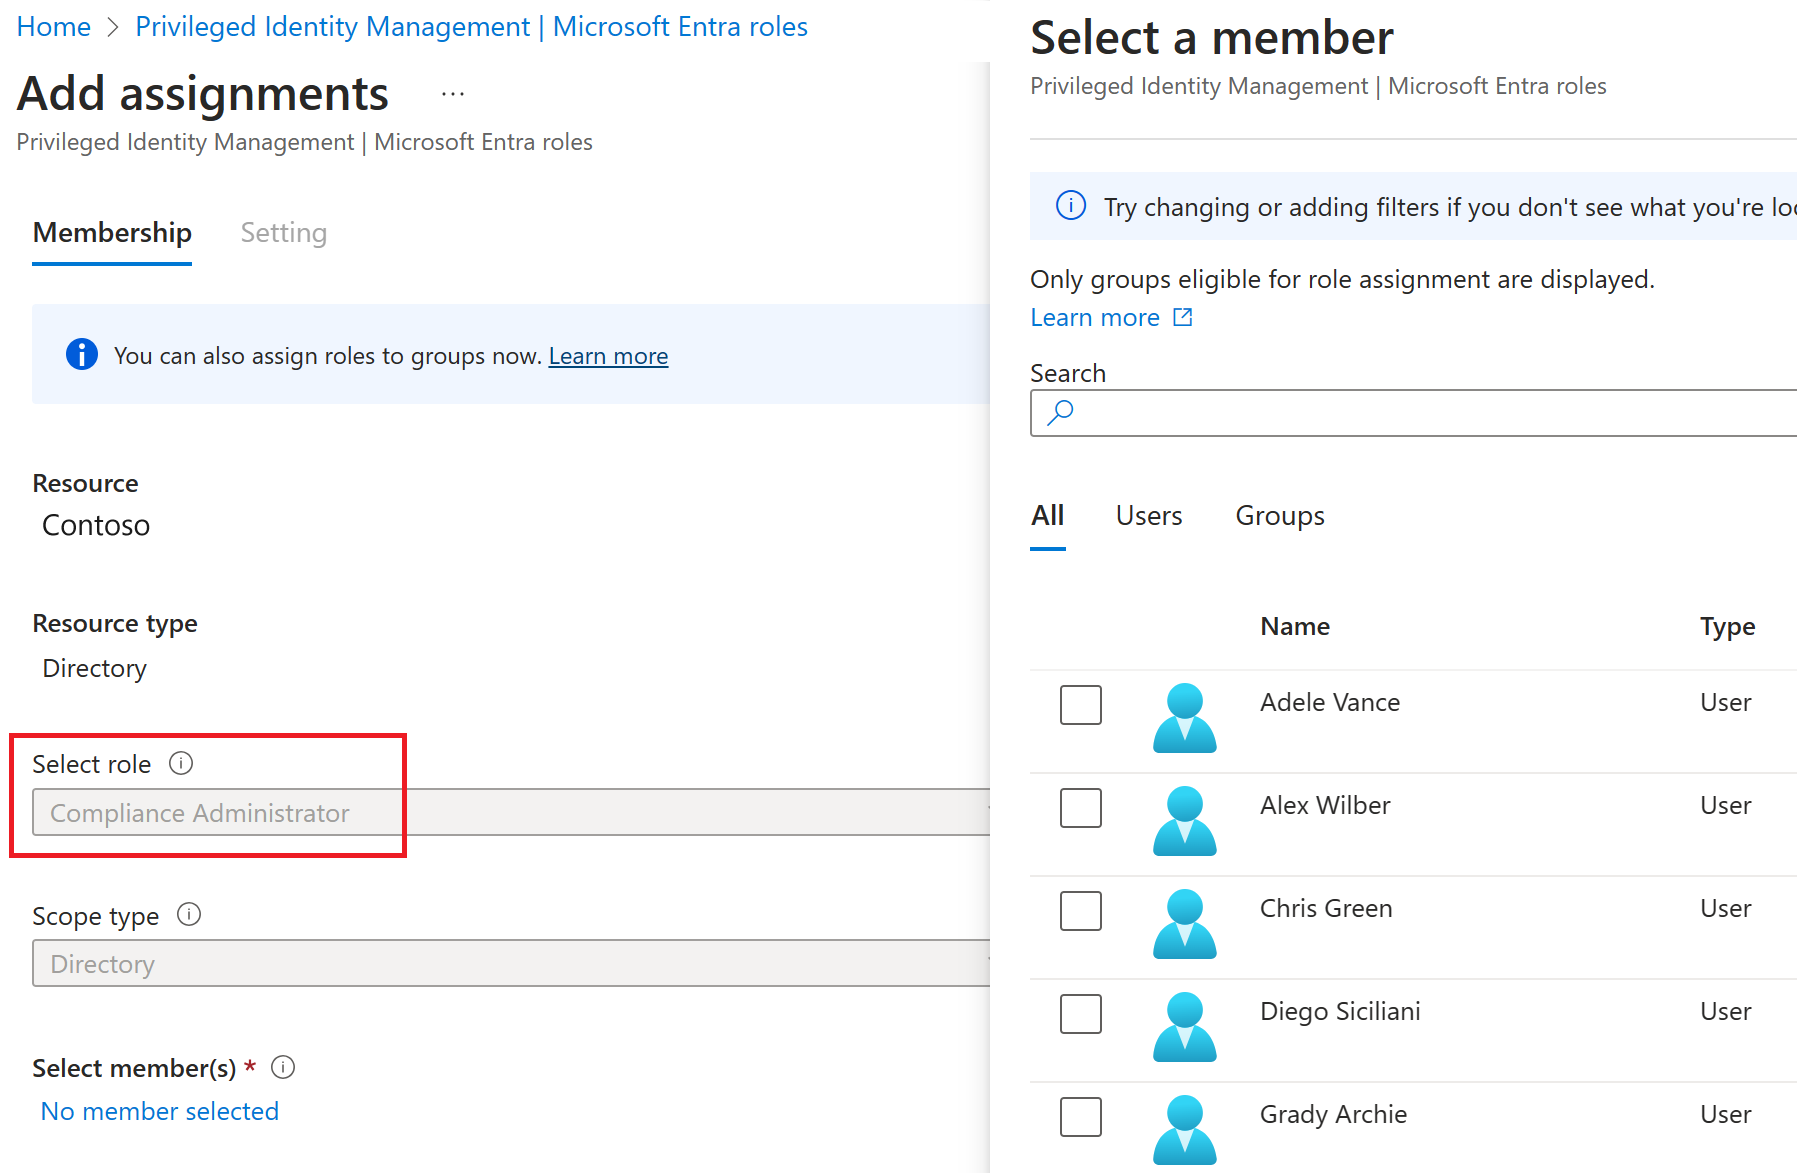
Nella schermata Aggiungi assegnazioni selezionare Avanti.
Nella scheda Impostazioni, in Tipo di assegnazioneesaminare le opzioni disponibili. Per questa attività, usare l'impostazione predefinita.
- Le assegnazioni idonee richiedono al membro del ruolo di eseguire un'azione per poter utilizzare il ruolo. Le azioni possono includere l'esecuzione di un controllo di autenticazione a più fattori (MFA), fornendo una giustificazione aziendale o richiedendo l'approvazione da responsabili approvazione designati.
- Le assegnazioni attive non richiedono che il membro esegua alcuna azione per usare il ruolo. I membri assegnati come attivi hanno sempre i privilegi assegnati al ruolo.
Esaminare le impostazioni rimanenti e quindi selezionare Assegna.
Attivare i ruoli di Microsoft Entra
Quando è necessario assumere un ruolo Microsoft Entra, è possibile richiedere l'attivazione aprendo Ruoli personali in Privileged Identity Management.
Nella schermata Privileged Identity Management, nel menu di navigazione a sinistra, selezionare Ruoli personali.
Nel riquadro Ruoli personali esaminare l'elenco delle assegnazioni idonee.
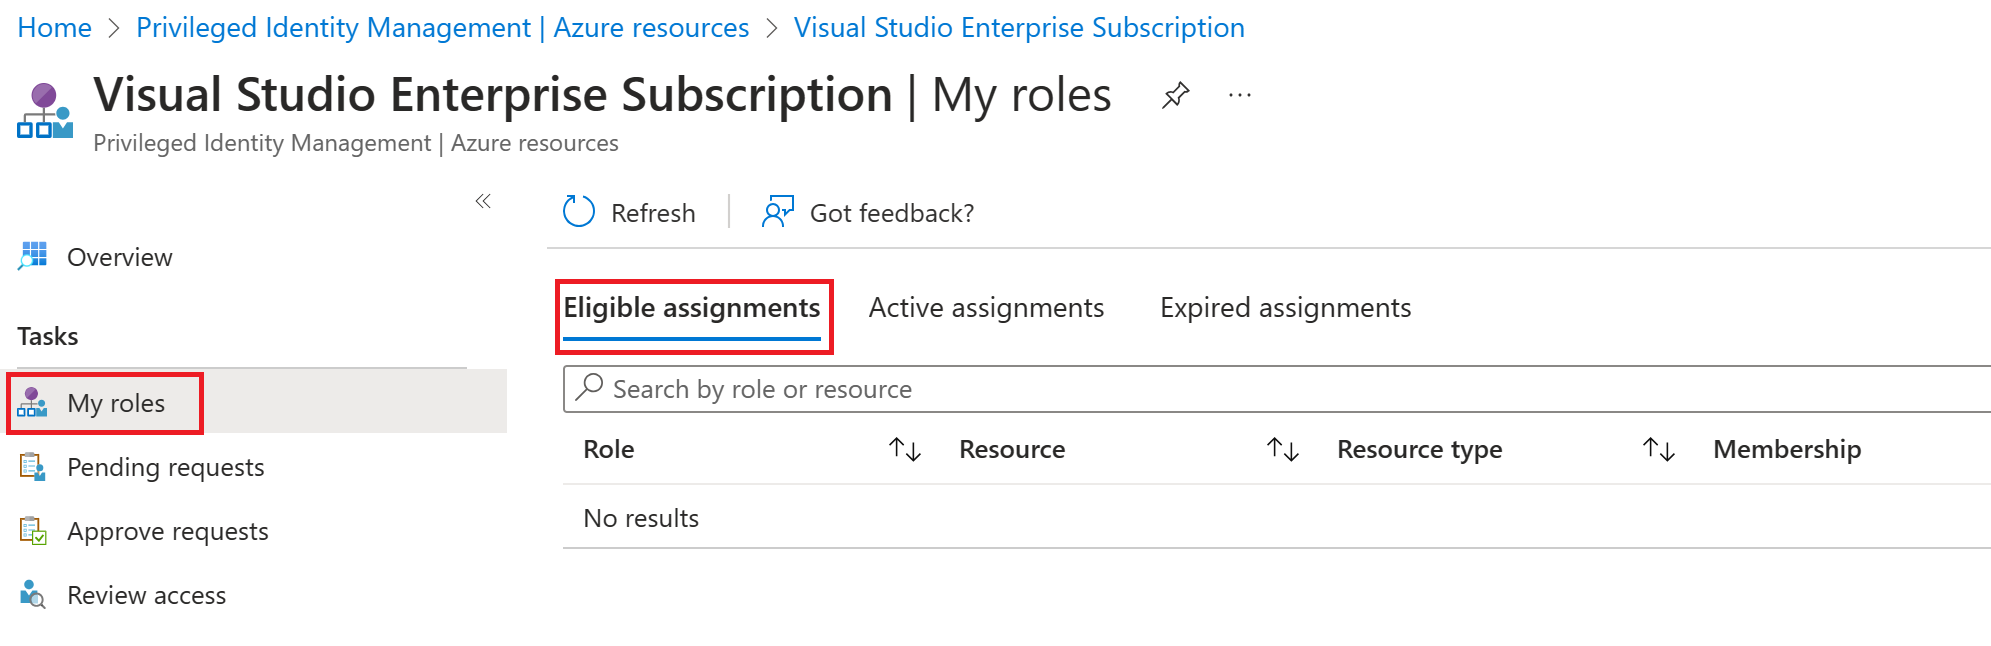
Nella riga relativa al ruolo Amministratore di conformità selezionare Attiva.
Nel riquadro Attivazione - Amministratore della conformità, selezionare Ulteriore verifica richiesta, e poi seguire le istruzioni per fornire un'ulteriore verifica di sicurezza. È necessario eseguire l'autenticazione una sola volta per sessione.
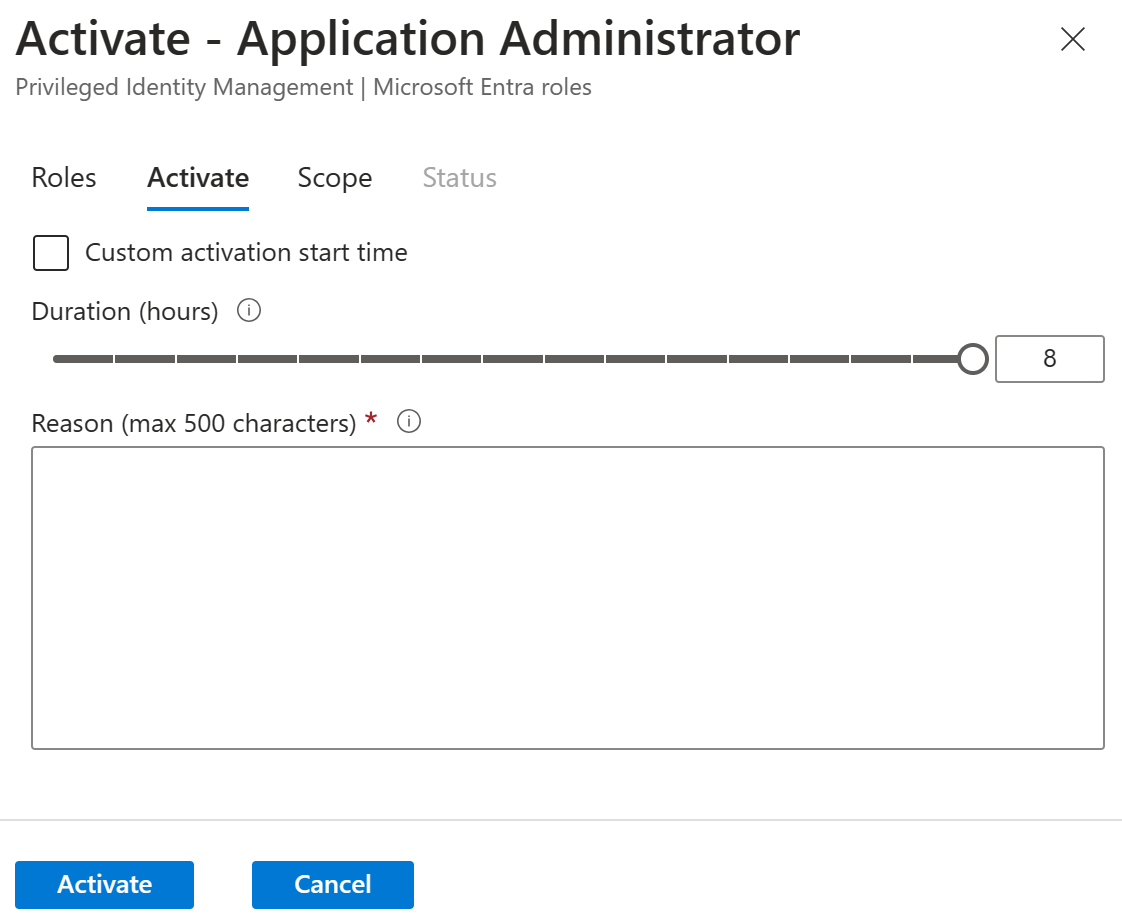
Dopo aver completato la verifica di sicurezza, nella casella Motivo del riquadro Attiva - Amministratore di conformità immettere la giustificazione per l'attivazione del ruolo.
Selezionare Attiva.
Assegnare un ruolo con ambito limitato
Per determinati ruoli, l'ambito delle autorizzazioni concesse può essere limitato a una singola unità di amministrazione, un'entità servizio o un'applicazione. Questa procedura è un esempio se si assegna un ruolo con ambito di un'unità amministrativa.
Passare alla schermata Privileged Identity Management e nel menu di spostamento a sinistra selezionare Ruoli di Microsoft Entra.
Nel riquadro Ruoli selezionare + Aggiungi assegnazioni nel menu in alto.
Nella schermata Aggiungi assegnazioni selezionare il menu Seleziona ruolo e quindi selezionare Amministratore utenti.
Selezionare il menu tipo di ambito ed esaminare le opzioni disponibili. Per il momento si userà il tipo di ambito Directory.
Suggerimento
Passare a Gestire le unità amministrative in Microsoft Entra ID per trovare altre informazioni sul tipo di ambito unità amministrativa.
Simile all'assegnazione di un ruolo senza un ambito limitato. Aggiungere membri e completare le opzioni delle impostazioni. Per il momento, selezionare Annulla.
Aggiornare o rimuovere un'assegnazione di ruolo esistente
Seguire questa procedura per aggiornare o rimuovere un'assegnazione di ruolo esistente.
Nella schermata Apri Microsoft Entra Privileged Identity Management selezionare Assegnazioni nel riquadro di spostamento sinistro.
Nell'elenco Assegnazioni per Amministratore di conformità esaminare le opzioni nel menu Azione.
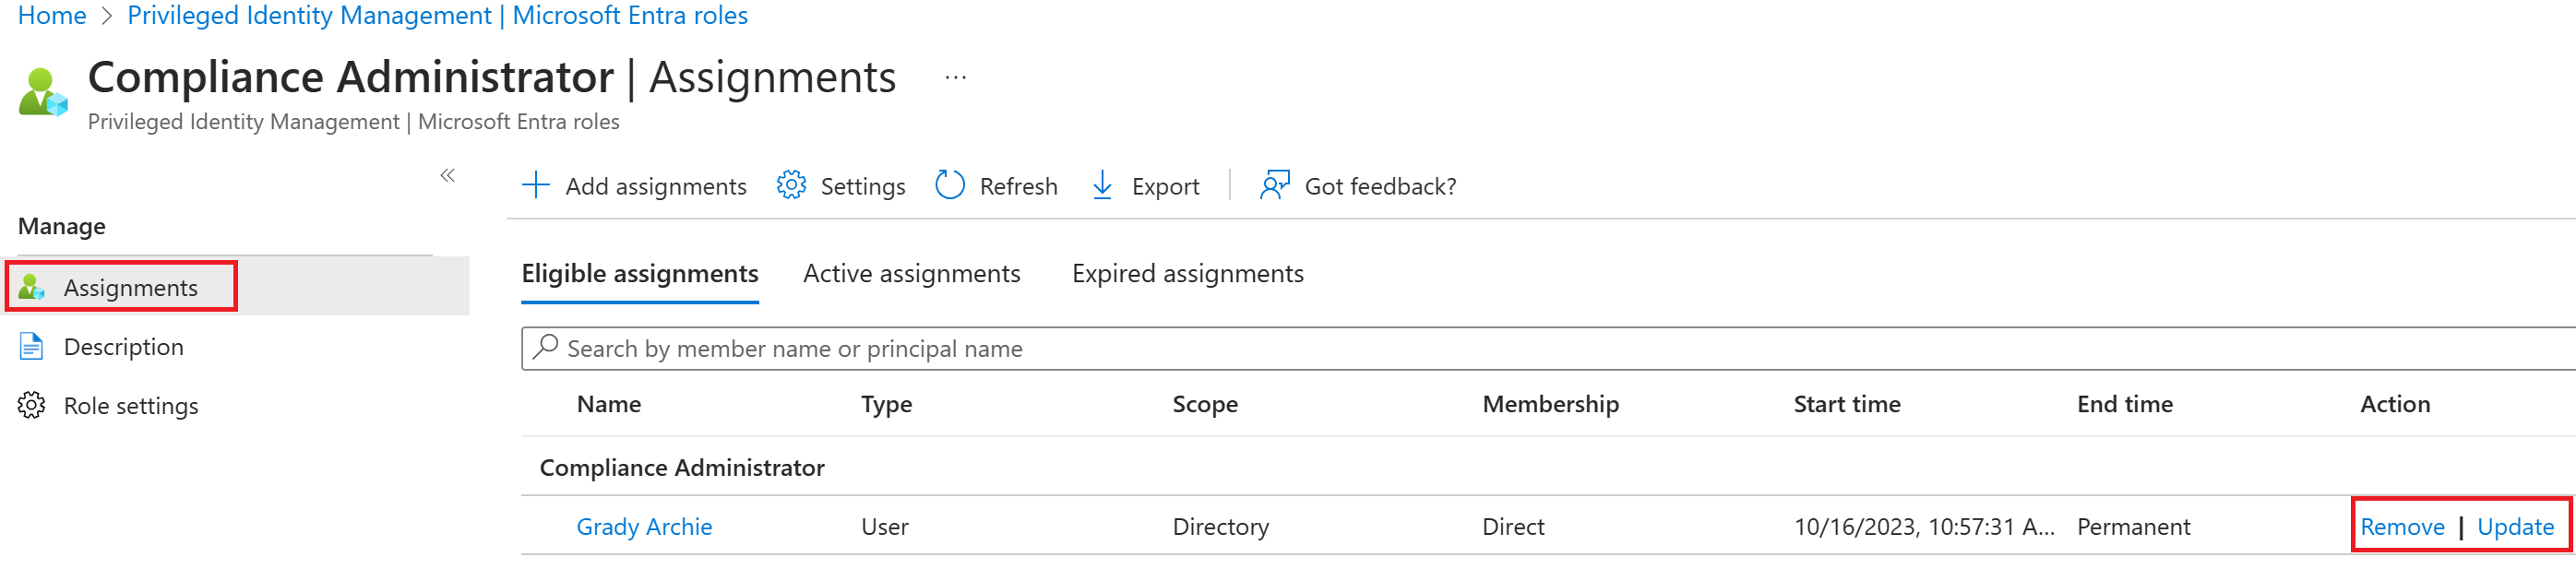
Selezionare Aggiorna ed esaminare le opzioni disponibili nel riquadro Impostazioni appartenenza. Al termine, chiudere il riquadro.
Selezionare Rimuovi.
Nella finestra di dialogo Rimuovi esaminare le informazioni e quindi selezionare Sì.