この記事では、EchoSpan と Microsoft Entra ID を統合する方法について説明します。 EchoSpan を Microsoft Entra ID と統合すると、次のことが可能になります。
- EchoSpan にアクセスできるユーザーを Microsoft Entra ID で制御する。
- ユーザーが Microsoft Entra アカウントで EchoSpan に自動的にサインインできるようにする。
- 1 つの中央の場所でアカウントを管理します。
[前提条件]
この記事で説明するシナリオでは、次の前提条件が既にあることを前提としています。
- アクティブなサブスクリプションを持つ Microsoft Entra ユーザー アカウント。 アカウントをまだお持ちでない場合は、 無料でアカウントを作成できます。
- 次のいずれかのロール:
- シングル サインオン (SSO) が有効な EchoSpan のサブスクリプション。
シナリオの説明
この記事では、テスト環境で Microsoft Entra SSO を構成してテストします。
- EchoSpan では、SP および IDP によって開始される SSO がサポートされます。
注
このアプリケーションの識別子は固定文字列値であるため、1 つのテナントで構成できるインスタンスは 1 つだけです。
ギャラリーからの EchoSpan の追加
Microsoft Entra ID への EchoSpan の統合を構成するには、ギャラリーからマネージド SaaS アプリの一覧に EchoSpan を追加する必要があります。
- Microsoft Entra 管理センターに、少なくともクラウド アプリケーション管理者としてサインインします。
- Entra ID>エンタープライズ アプリ>新しいアプリケーションに移動します。
- [ギャラリーからの追加] セクションで、検索ボックスに「EchoSpan」と入力します。
- 結果パネルから EchoSpan を選択し、アプリを追加します。 お使いのテナントにアプリが追加されるのを数秒待機します。
または、 エンタープライズ アプリ構成ウィザードを使用することもできます。 このウィザードでは、テナントにアプリケーションを追加したり、ユーザー/グループをアプリに追加したり、ロールを割り当てたり、SSO 構成を確認したりできます。 Microsoft 365 ウィザードの詳細を確認します。
EchoSpan 向けに Microsoft Entra SSO を構成してテストする
B.Simon というテスト ユーザーを使用して、EchoSpan に対する Microsoft Entra SSO を構成してテストします。 SSO を機能させるには、Microsoft Entra ユーザーと、EchoSpan での関連ユーザーとの間にリンク関係を確立する必要があります。
EchoSpan を使って Microsoft Entra SSO を構成およびテストするには、以下の手順を実行します。
-
Microsoft Entra SSO を構成 する - ユーザーがこの機能を使用できるようにします。
- Microsoft Entra テスト ユーザーの作成 - B.Simon で Microsoft Entra のシングル サインオンをテストします。
- Microsoft Entra テスト ユーザーを割り当てる - B.Simon が Microsoft Entra シングル サインオンを使用できるようにします。
-
EchoSpan SSO の構成 - アプリケーション側でシングル サインオン設定を構成します。
- EchoSpan テスト ユーザーを作成 - EchoSpan 内で B.Simon の相当するユーザーを作成し、そのユーザーを Microsoft Entra における B.Simon の表現とリンクさせます。
- SSO のテスト - 構成が機能するかどうかを確認します。
Microsoft Entra SSO の構成
Microsoft Entra SSO を有効にするには、次の手順に従います。
Microsoft Entra 管理センターに、少なくともクラウド アプリケーション管理者としてサインインします。
[Entra ID] > [エンタープライズ アプリ] > [EchoSpan] > [シングル サインオン] に移動します。
[ シングル サインオン方法の選択 ] ページで、[SAML] を選択 します。
[ SAML でのシングル サインオンの設定 ] ページで、[ 基本的な SAML 構成 ] の鉛筆アイコンを選択して設定を編集します。
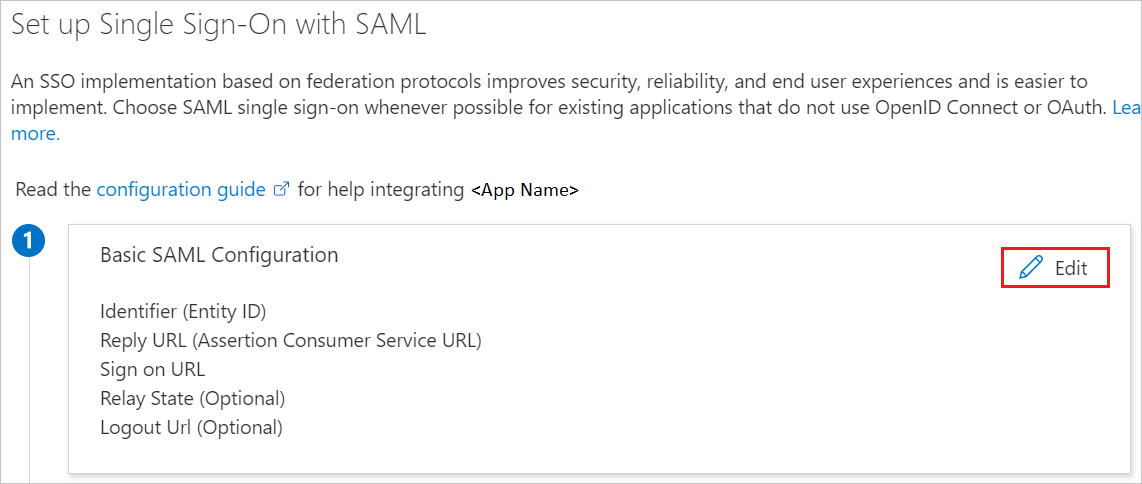
[ 基本的な SAML 構成] セクションでは、アプリが既に Azure と事前に統合されているため、ユーザーは手順を実行する必要はありません。
[ 基本的な SAML 構成] セクションで、 SP 開始モードでアプリケーションを構成する場合は、次の手順を実行します。
a. [ 識別子 ] ボックスに、値を入力します。
EchoSpanServiceProviderb。 [ 応答 URL ] ボックスに、URL を入力します。
https://ssoeasy.echospan.com/easyconnect/ACS/Post.aspxc. [ サインオン URL ] テキスト ボックスに、URL を入力します。
https://ssoeasy.echospan.com/easyconnect/ARS/SOAP.aspx[保存] を選択します。
EchoSpan アプリケーションでは、特定の形式の SAML アサーションを使用するため、カスタム属性マッピングを SAML トークン属性の構成に追加する必要があります。 次のスクリーンショットは、既定の属性の一覧を示しています。
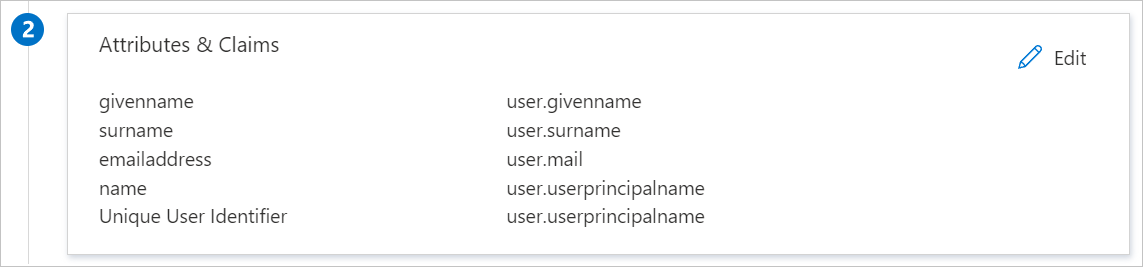
上記に加えて、EchoSpan アプリケーションでは、次に示すいくつかの属性が SAML 応答で返されることが想定されています。 これらの属性も事前に設定されていますが、要件に従って確認できます。
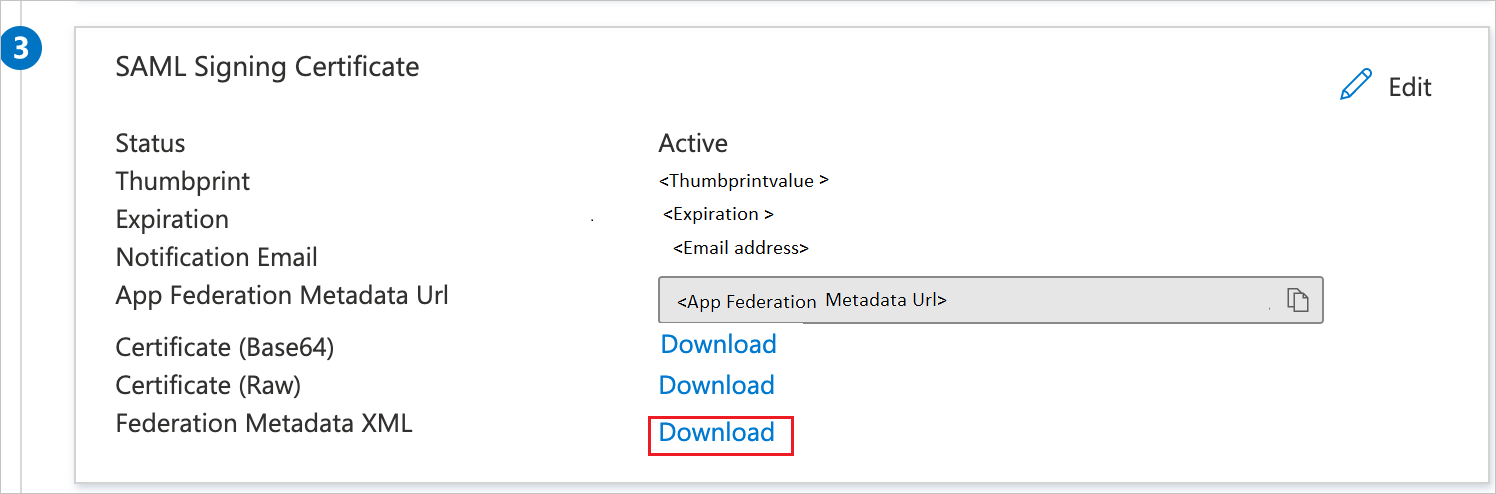
名前 ソース属性 メール ユーザーのメールアドレス clientid 静的 [ SAML でのシングル サインオンの設定 ] ページの [ SAML 署名証明書 ] セクションで、 フェデレーション メタデータ XML を探し、[ ダウンロード ] を選択して証明書をダウンロードし、コンピューターに保存します。
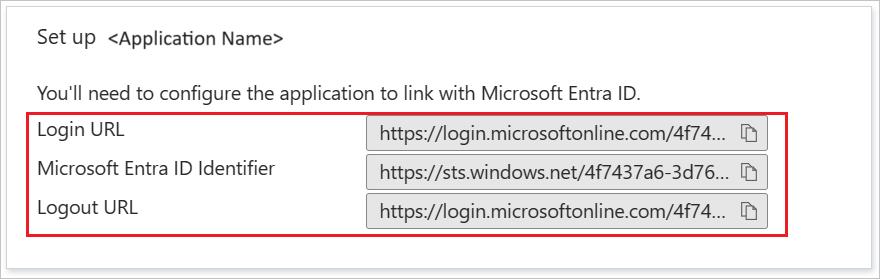
[ EchoSpan のセットアップ ] セクションで、要件に基づいて適切な URL をコピーします。
Microsoft Entra テスト ユーザーの作成と割り当て
ユーザー アカウントの作成と割り当ての クイックスタートのガイドラインに従って、B.Simon というテスト ユーザー アカウントを作成します。
EchoSpan SSO の構成
EchoSpan 側でシングル サインオンを構成するには、ダウンロードしたフェデレーション メタデータ XML と、アプリケーション構成からコピーした適切な URL を EchoSpan サポート チームに送信する必要があります。 この設定は、SAML SSO 接続が両方の側で正しく設定されるように設定します。
EchoSpan のテスト ユーザーの作成
このセクションでは、EchoSpan で Britta Simon というユーザーを作成します。 EchoSpan サポート チームと協力して、EchoSpan プラットフォームにユーザーを追加します。 シングル サインオンを使用する前に、ユーザーを作成してアクティブ化する必要があります。
SSO のテスト
このセクションでは、次のオプションを使用して Microsoft Entra のシングル サインオン構成をテストします。
SP 開始:
[ このアプリケーションをテストする] を選択すると、このオプションはログイン フローを開始できる EchoSpan サインオン URL にリダイレクトされます。
EchoSpan のサインオン URL に直接移動し、そこからログイン フローを開始します。
IDP 起動しました。
- [ このアプリケーションをテストする] を選択すると、SSO を設定した EchoSpan に自動的にサインインします。
Microsoft マイ アプリを使用して、任意のモードでアプリケーションをテストすることもできます。 マイ アプリで [EchoSpan] タイルを選択すると、SP モードで構成されている場合は、ログイン フローを開始するためのアプリケーション サインオン ページにリダイレクトされます。IDP モードで構成されている場合は、SSO を設定した EchoSpan に自動的にサインインされます。 詳細については、「 Microsoft Entra My Apps」を参照してください。
関連コンテンツ
EchoSpan を構成したら、組織の機密データを流出と侵入からリアルタイムで保護するセッション制御を適用できます。 セッション制御は条件付きアクセスから拡張されます。 Microsoft Cloud App Security でセッション制御を適用する方法について説明します。