Microsoft Defender for Cloud の Defender for Servers プラン 2 には、Just-In-Time マシン アクセス機能が用意されています。 Just-In-Time は、リモート デスクトップ プロトコル (RDP) や Secure Shell (SSH) などのオープンな管理ポートを持つマシンを積極的に検出する脅威アクターからリソースを保護します。 すべてのマシンは、攻撃の対象となる可能性があります。 侵害されると、マシンは環境内のリソースをさらに攻撃するためのエントリ ポイントとして機能できます。
攻撃対象領域を減らすには、開いているポート (特に管理ポート) を最小限に抑えます。 正当なユーザーもこれらのポートを必要としており、閉じておくのは現実的ではありません。
Defender for Cloudのジャストインタイムマシンアクセス機能は、仮想マシン(VM)への受信トラフィックをロックし、攻撃へのリスクを減らしつつ、必要に応じて容易にアクセスできるようにします。
ジャストインタイムアクセスとネットワークリソース
Azure リソースのジャストインタイムアクセス
Azure で Just-In-Time アクセスを有効にして、特定のポートの受信トラフィックをブロックします。
- Defender for Cloud は、すべての受信トラフィックを拒否するルールが、選択したポートに対してネットワーク セキュリティ グループ (NSG)およびAzure Firewall ルールに存在することを確認します。
- これらの規則により、Azure VM の管理ポートへのアクセスが制限され、攻撃から保護されます。
- 選択したポートに対してすでに他のルールが存在する場合、それらの既存のルールが新しいすべての 受信トラフィック 拒否ルールよりも優先されます。
- 選択したポートに既存の規則がない場合は、NSG と Azure Firewall で新しい規則が最も優先されます。
AWSリソースのジャストインタイムアクセス
Amazon Web Services(AWS)では、選択したポートの接続されたEC2セキュリティグループの関連ルールを取り消すジャストインタイムアクセスを有効にします。 この方法は、特定のポートでのインバウンドトラフィックをブロックします。
- ユーザーが VM へのアクセスを要求すると、Defender for Servers によってそのユーザーが VM に対する Azure ロール ベースのアクセス制御 (Azure RBAC) アクセス許可を持っているかどうかがチェックされます。
- ユーザーのアクセスリクエストが承認されると、Defender for CloudはNSGとAzure Firewallを設定し、該当IPアドレス(または範囲)から選択したポートへの受信トラフィックを指定された期間許可します。
- AWS では、Defender for Cloud によって、指定されたポートへの受信トラフィックを許可する新しい EC2 セキュリティ グループが作成されます。
- 承認されたアクセス期間が終了すると、Defender for CloudはNSGを以前の状態に戻します。
- 既に確立されている接続は中断されません。
注
- Just-In-Time アクセスでは、Azure Firewall Manager によって制御される Azure Firewall によって保護された VM はサポートされません。
- Azure Firewall は、ルール (クラシック) を使用して構成する必要があり、ファイアウォール ポリシーを使用することはできません。
Just-In-Time アクセス用の VM を識別する
次の図は、サポートされている VM の分類を決定するときに Defender for Servers で適用されるロジックを示したものです。

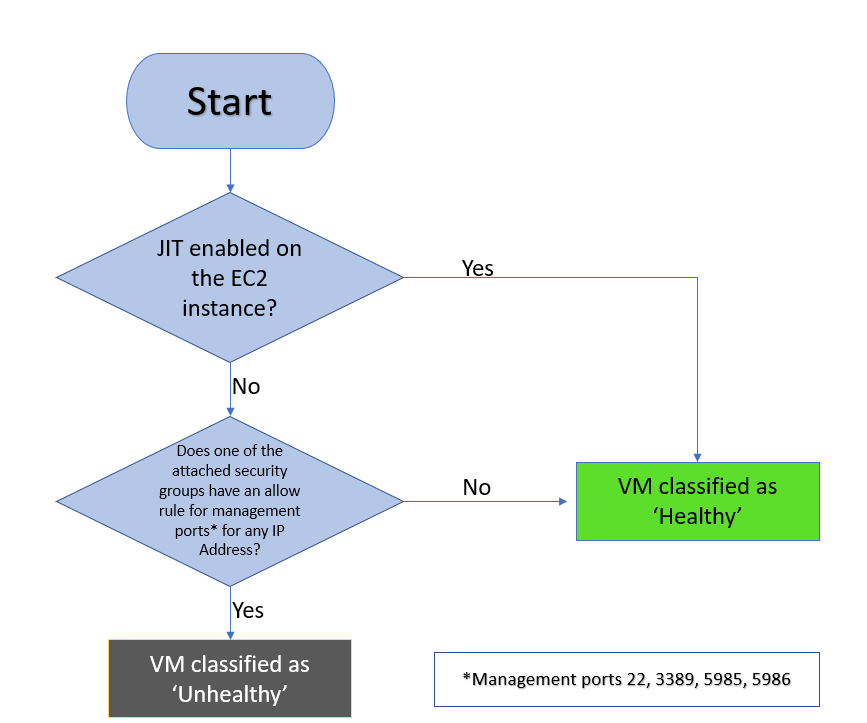
Just-In-Time アクセスの利点を得られるマシンが Defender for Cloud で検出されると、そのマシンが推奨事項の [異常なリソース] タブに追加されます。
