Features
Azure Artifacts アップストリームの動作に対する変更
以前は、Azure Artifacts フィードには、すべてのアップストリーム ソースからのパッケージ バージョンが表示されました。 このアップストリームには、もともと Azure Artifacts フィード (内部ソース) にプッシュされたパッケージ バージョンと、npmjs.com、NuGet.org、Maven Central、PyPI (外部ソース) などの一般的なパブリック リポジトリからのパッケージ バージョンが含まれます。
このスプリントでは、内部ソース パッケージが既に存在する場合に外部ソース パッケージへのアクセスを制限することで、プライベート フィードのセキュリティを強化する新しい動作が導入されます。 この機能により、新しいセキュリティ層が提供されます。これにより、悪意のあるパッケージがパブリック レジストリから誤って使用されるのを防ぐことができます。 これらの変更は、フィードで既に使用またはキャッシュされているパッケージ バージョンには影響しません。
外部から提供されるパッケージ バージョンを許可する必要がある一般的なパッケージ シナリオの詳細と、パブリック パッケージのブロックが不要な他のいくつかのシナリオ、およびアップストリームの動作を構成する方法については、ドキュメント「 アップストリーム動作の構成 - Azure Artifacts |Microsoft Docs
次のステップ
注
これらの機能は、今後 2 ~ 3 週間にわたってロールアウトされます。
Azure DevOps に向かい、見てみましょう。
フィードバックの提供方法
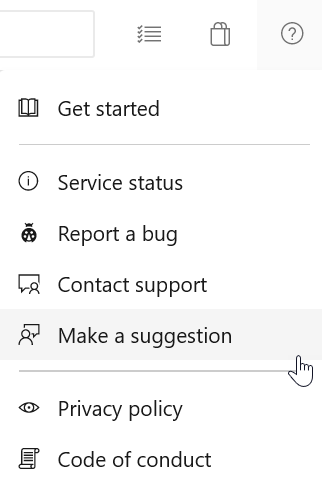
これらの機能についてご意見をお聞かせください。 ヘルプ メニューを使用して、問題を報告したり、提案を提供したりします。
Stack Overflow のコミュニティからアドバイスや質問に回答してもらうこともできます。