Features
Azure AD テナント ポリシーを使用して個人用アクセス トークン (PAT) のスコープと有効期間を制限する
個人用アクセス トークン (AT) を使用すると、Azure DevOps に対する認証を簡単に行い、ツールやサービスと統合できます。 ただし、漏洩したトークンによって Azure DevOps アカウントとデータが侵害され、アプリケーションやサービスが危険にさらされる可能性があります。
漏洩した AT によってもたらされる脅威の領域を制限するために必要な制御がない管理者に関するフィードバックを受け取りました。 これらのフィードバックに基づいて、組織の Azure DevOps 個人用アクセス トークン (AT) のスコープと有効期間を制限するために使用できる新しいポリシー セットが追加されました。 そのしくみは次のとおりです。
Azure Active Directory の Azure DevOps 管理者ロールに割り当てられているユーザーは、Azure AD にリンクされている Azure DevOps 組織の組織設定の [Azure Active Directory ] タブに移動できます。
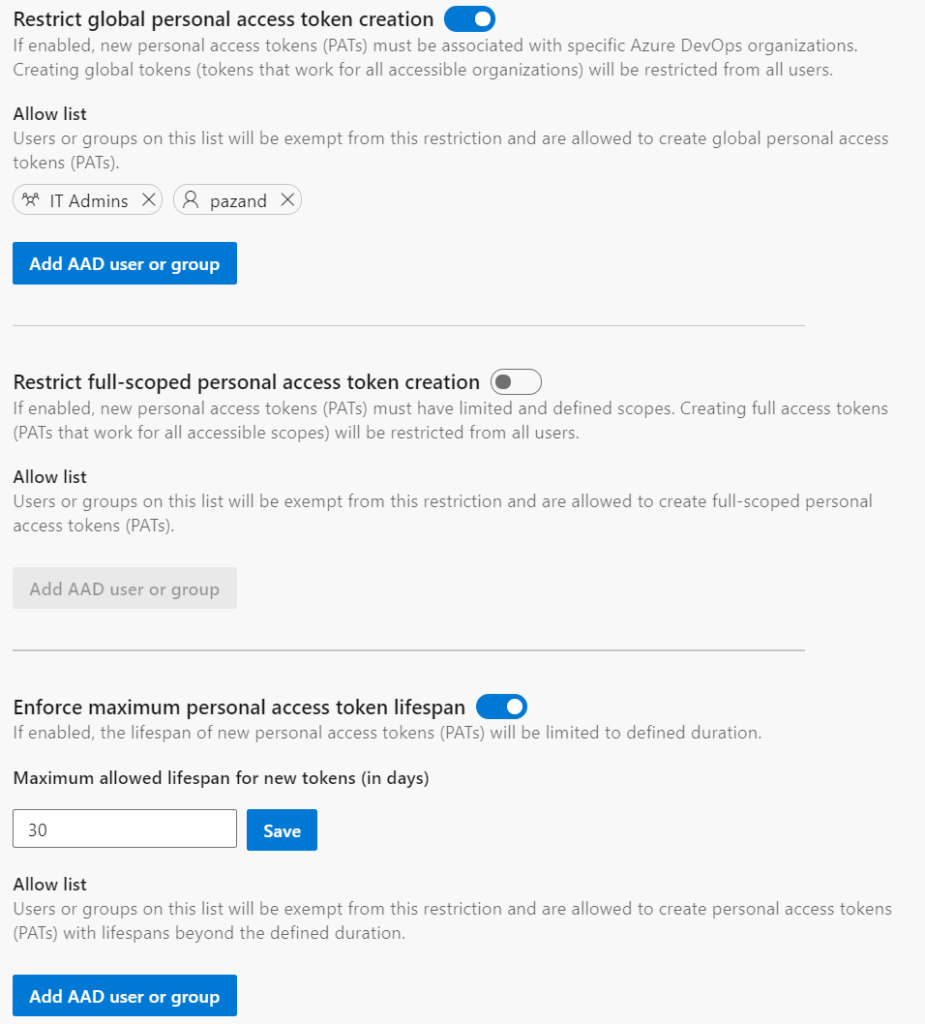
管理者は次のことができます。
- グローバル個人用アクセス トークンの作成を制限する (ユーザーがアクセスできるすべての Azure DevOps 組織で機能するトークン)
- フル スコープの個人用アクセス トークンの作成を制限する
- 新しい個人用アクセス トークンの最大有効期間を定義する
これらのポリシーは、Azure AD テナントにリンクされている Azure DevOps 組織のユーザーによって作成されたすべての新しい AT に適用されます。 各ポリシーには、ポリシーから除外する必要があるユーザーとグループの許可リストがあります。 [許可] リストのユーザーとグループの一覧には、ポリシー構成を管理するためのアクセス権がありません。
これらのポリシーは新しい AT にのみ適用され、既に作成され使用中の既存の AT には影響しません。 ただし、ポリシーを有効にした後は、既存の非準拠の PAT は、制限に従った形で更新してからでないと、更新できません。
IPv6 トラフィックに対する条件付きアクセス ポリシーのサポート
IPv6 フェンス ポリシーを含むように条件付きアクセス ポリシー (CAP) のサポートを拡張しています。 IPv6 アドレスからデバイス上の Azure DevOps リソースにアクセスするユーザーが増えているので、IPv6 トラフィックからのアクセスを含め、すべての IP アドレスに対するアクセス権を付与および削除する準備がチームにあることを確認したいと考えています。
次のステップ
注
これらの機能は、今後 2 ~ 3 週間にわたってロールアウトされます。
Azure DevOps に向かい、見てみましょう。
フィードバックの提供方法
これらの機能についてご意見をお聞かせください。 ヘルプ メニューを使用して、問題を報告したり、提案を提供したりします。
Stack Overflow のコミュニティからアドバイスや質問に回答してもらうこともできます。