Features
YAML パイプラインの保護されたリソースとしてのリポジトリ
Azure DevOps プロジェクトを整理して、多数のサブプロジェクトをホストできます。それぞれに独自の Azure DevOps Git リポジトリと 1 つ以上のパイプラインがあります。 この構造では、どのパイプラインがどのリポジトリにアクセスできるかを制御できます。 たとえば、同じプロジェクトに 2 つのリポジトリ A と B があり、これらのリポジトリを通常ビルドする 2 つのパイプライン X と Y があるとします。 パイプライン Y がリポジトリ A にアクセスできないようにすることができます。一般に、A の共同作成者は、アクセスを提供するパイプラインを制御する必要があります。
これは Azure Git リポジトリとパイプラインで部分的に可能でしたが、管理の経験はありませんでした。 この機能は、そのギャップに対処します。 Azure Git リポジトリは、サービス接続やエージェント プールと同様に、YAML パイプラインで 保護されたリソース として扱えるようになりました。
リポジトリ A の共同作成者として、リポジトリにチェックとパイプラインのアクセス許可を追加できます。 これを実行するには、プロジェクト設定に移動し、[リポジトリ]、次に自分のリポジトリを選択します。 "チェック" という新しいメニューが表示されます。このメニューでは、Azure 関数の形式で任意のインザボックス チェックまたはカスタム チェックを構成できます。

[セキュリティ] タブでは、リポジトリにアクセスできるパイプラインの一覧を管理できます。

YAML パイプラインがリポジトリを使用するたびに、Azure Pipelines インフラストラクチャは、すべてのチェックとアクセス許可が満たされていることを検証します。
注
これらのアクセス許可とチェックは、YAML パイプラインにのみ適用されます。 クラシック パイプラインでは、これらの新機能は認識されません。
次のステップ
注
これらの機能は、今後 2 ~ 3 週間にわたってロールアウトされます。
Azure DevOps に向かい、見てみましょう。
フィードバックの提供方法
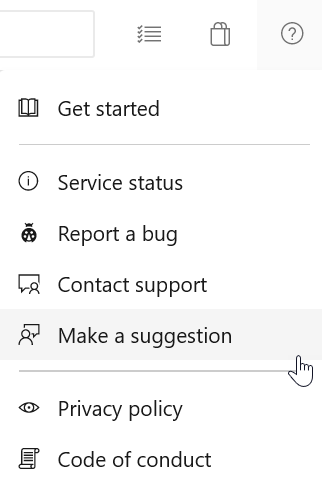
これらの機能についてご意見をお聞かせください。 ヘルプ メニューを使用して、問題を報告したり、提案を提供したりします。
Stack Overflow のコミュニティからアドバイスや質問に回答してもらうこともできます。