Microsoft は、豊富な クラウド サービス とコンパクトで効率的な デバイス側コンポーネントを組み合わせることで、Azure IoT に接続されたデバイスの基本的なセキュリティと管理機能を提供します。 これらの機能には、 脅威管理、 ワークロード管理、 構成管理、 更新管理が含まれます。
企業とソリューション ビルダーは、常にスタックの一番上に集中したいと考えています。 たとえば、AI による差別化された価値、運用上の分析情報、カスタマー エクスペリエンスなどです。 Microsoft は既製のセキュリティおよび管理サービスを提供しているため、お客様またはお客様は、基礎を再発明するのではなく、差別化に集中できます。
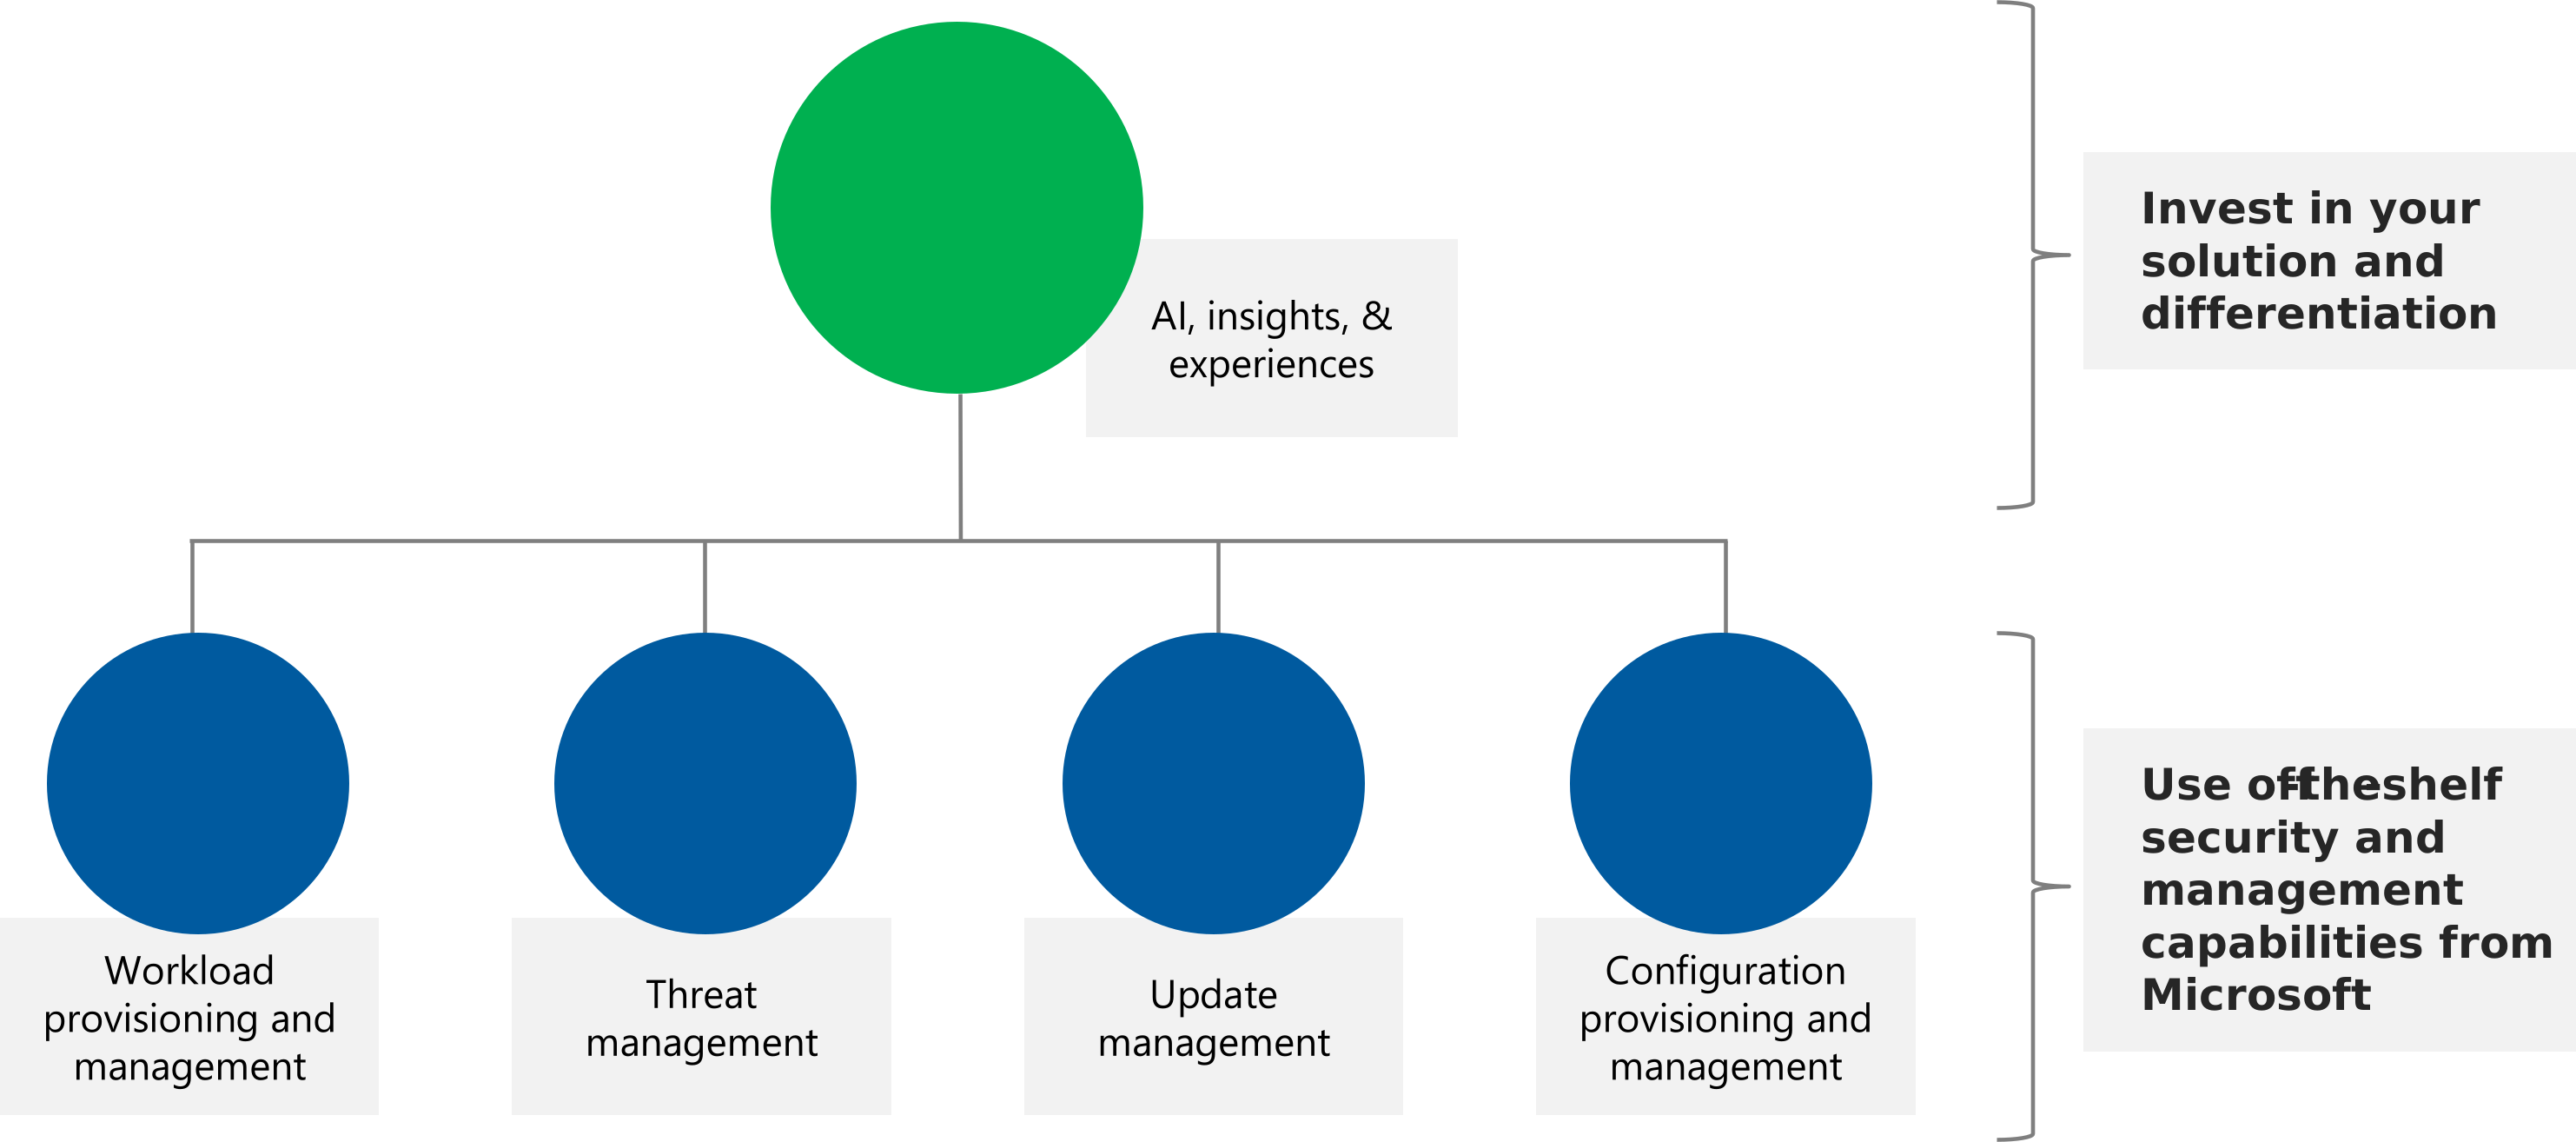
Microsoft の無料インストール コンポーネントをデバイスに含めると、お客様またはお客様はいつでも Azure の管理機能とセキュリティ機能をアクティブ化して使用できるようになります。 設計またはデプロイライフサイクルの後半にデバイス側コンポーネントを追加すると、時間がかかり、コストがかかる可能性があるため、ビルダーはライフサイクルの早い段階でこれらのデバイス側コンポーネントを含めるようお勧めします。
セキュリティと管理スイートの機能
スイートのハイライトは次のとおりです。
Azure IoT Edgeは、IoT デバイスで直接実行するために、クラウドネイティブ ワークロード (AI、Azure サービス、独自のビジネス ロジックなど) をリモートで安全にデプロイおよび管理するための Microsoft のツールです。 IoT Edgeを使用すると、クラウド支出を最適化し、デバイスがローカルの変更に迅速に対応し、長時間のオフライン期間でも確実に動作できるようになります。 IoT Edgeを使用すると、次のことができます。
- Azure IoT Edgeをオンプレミスにデプロイして、データ サイロを分割し、Azure Cloud で大規模な運用データを統合します。
- IoT デバイス上で直接実行するために、AI、Azure サービス、独自のビジネス ロジックなどのクラウドネイティブ ワークロードをリモートで安全にデプロイおよび管理します。
- クラウド支出を最適化し、デバイスがローカルの変更に迅速に対応し、長期間のオフラインでも確実に動作できるようにします。
Defender for IoT は、開発プロセス中に製品に統合できる包括的なセキュリティ機能セットを提供します。 これにより、デバイスをゼロから保護し、脆弱性や攻撃のリスクを軽減できます。 このソリューションは、さまざまな IoT デバイスの特定のセキュリティ ニーズを満たすようにカスタマイズでき、デバイス ビルダーの既存の開発ツールとプロセスと統合できます。 Defender for IoT では、次のことができます。
- 業界の規制と標準に準拠する: Defender for IoT は、デバイス ビルダーが、包括的なセキュリティ制御セットを提供することで、NIST サイバーセキュリティ フレームワークなどの関連するセキュリティ規制と標準に準拠するのに役立ちます。
- IoT デバイスのセキュリティ体制を事前に監視する: Defender for IoT では、CIS ベンチマークに基づくセキュリティ体制に関する推奨事項と、デバイス固有の推奨事項が提供されます。 マイクロエージェントを使用すると、ユーザーは OS の構成、ファイアウォール設定、アクセス許可など、オペレーティング システムのセキュリティを可視化することもできます。
- サイバー脅威から製品を保護する: このソリューションは、マルウェア、ハッキング、不正アクセス、その他のセキュリティ脅威に対するリアルタイムの監視と保護 (EDR - エンドポイント検出と対応) を提供し、ライフサイクル全体を通じて IoT デバイスのセキュリティを確保するのに役立ちます。
- 自動化されたクロスドメイン セキュリティと組み込みの AI を使用して攻撃を阻止するために、Microsoft SIEM/SOAR および XDR との相互運用性を確保します。
要約すると、Defender for IoT は、IoT デバイスをゼロからセキュリティで保護し、脆弱性や攻撃のリスクを軽減するのに役立つ包括的なセキュリティ機能のセットをデバイス ビルダーに提供します。 これにより、デバイス ビルダーは、セキュリティで保護され、準拠し、信頼できる IoT 製品を顧客に提供できます。
Device Update for Azure IoT Hub は、IoT デバイスの無線更新をデプロイできるようにするサービスです。
モノのインターネット (IoT) ソリューションが急速に採用され続けているため、これらのソリューションを形成するデバイスを簡単に接続して大規模に管理することが不可欠です。 Device Update for IoT Hub は、小さなセンサーからゲートウェイレベルのデバイスまで、あらゆるものを対象にした Over-the-Air 更新を公開、配布、管理するために顧客が使用できるエンドツーエンドのプラットフォームです。
IoT に対応したデジタル トランスフォーメーションのベネフィットを最大限に実現するため、顧客には、デバイスを大規模で運用、保守、更新するための機能が必要です。 Device Update for IoT Hub は、次のような機能を公開します。
- セキュリティの脅威に迅速に対応する
- ビジネス目標を達成するために新しい機能をデプロイする
- 独自の更新プラットフォームを構築する追加の開発および保守のコストを回避する
IoT Hubの自動デバイス管理とツインベースのワークフローは、デバイス上の Microsoft の OSConfig コンポーネントとリンクして、エンド ツー エンドの構成管理を提供します。 次に例を示します。
- デバイスのサイトまたは役割に基づいて、展開時にデバイスにファイアウォール規則を自動的にプロビジョニングする
- 個々のデバイスまたは大規模なネットワーク構成を監査する
- トラブルシューティングと診断
- パッケージ マネージャー ソースを自動的に構成して、承認されたリポジトリからデバイスがパッケージをプルするようにする
- ホスト名、ホスト ファイルなどを取得して設定します。
- ハードウェア プロパティ、OS バージョン プロパティ、セキュリティ プロセッサの状態などのデバイス情報を取得する
- 問題のあるデバイスをリモートで再起動するか、スケジュールに従って多くのデバイスを再起動する
このドキュメントの残りの部分では、必要なデバイス側コンポーネントをインストールしてデバイスを準備する方法について説明します。 クラウド サービスと運用上の使用シナリオの詳細については、「次の 手順」を参照してください。
インストールするデバイス側コンポーネントとそのインストール方法
デバイス側コンポーネントの一覧
| コンポーネント |
Notes |
Azure IoT Edge ランタイム
or
小型デバイスの場合: Azure IoT Identity Service |
Edge ランタイムは、コンテナー管理で最もよく知られていますが、デバイスにいくつかの追加サービスも提供します。 Identity Service サブコンポーネントを使用すると、デバイス上のすべてのコンポーネントをIoT Hubとシームレスに連携できます。
完全な機能については、Identity Service を含む IoT Edge ランタイム (別名aziot-edge) をインストールします。
コンテナーを実行しない小規模なデバイスの場合は、Identity Service (別名 aziot-identity-service) のみをインストールして領域を節約できます。
インストールの詳細については、この記事の次のセクションを参照してください。 |
| Microsoft Defender for IoT |
インストールの詳細については、この記事の次のセクションを参照してください。 |
| Device Update for IoT Hub |
インストールの詳細については、この記事の次のセクションを参照してください。 |
| Microsoft OSConfig |
インストールの詳細については、この記事の次のセクションを参照してください。 |
デバイス側コンポーネントをインストールする方法
次のオプションから選択します。
スイートの各コンポーネントのインストール パッケージは、 で packages.microsoft.com使用できます。
現時点では、パッケージの可用性はディストリビューションと CPU アーキテクチャによって異なります。 たとえば、すべてのコンポーネントに Ubuntu Server 18.04 (x86_64 と Aarch64) 用に発行されたパッケージがあり、一部のコンポーネントには多くの追加の Linux 環境で使用できるパッケージがあります。 特定のコンポーネントでパッケージを使用できないディストリビューションまたは CPU アーキテクチャを使用している場合は、ソースからのビルド パスを検討してください。
クラウドでデバイス ID を作成する
IoT Hubで、次の例のようにデバイスの ID を確立します。
Note
- 現時点でソフトウェアをプレインストールしている (Azure に接続していない) 場合は、上記の手順をスキップします
- わかりやすくするために、この例では手動でプロビジョニングされた対称キーを使用します。 運用環境の規模とセキュリティのために、x.509 ベースの認証、Device Provisioning Service を使用した大規模な ID プロビジョニングなどの豊富なオプションを利用できます。
最初のパッケージをインストールする
次の例のように、デバイスにパッケージ ソースとしてを追加packages.microsoft.comし、IoT Edge (または小規模なデバイスの場合は Identity Service のみ) をインストールIoT Edge
Note
コンテナーを実行しない小規模なデバイスの場合は、上記の手順を次のように変更します。
- コンテナー エンジンをインストールしない
- の代わりにパッケージをインストールする
aziot-identity-serviceaziot-edge
Azure に対するデバイスの認証を取得する
次の例のように、IoT Hub情報とデバイス シークレットをデバイスに設定します。
Note
- 現時点でソフトウェアをプレインストールしている (Azure に接続していない) 場合は、上記の手順をスキップします
- 完全なIoT Edge ランタイムではなく Identity Service のみを使用する小規模なデバイスの場合は、上記の手順ではなく
iotedgeコマンド ライン ツールaziotctlを使用します。 ツールの名前は異なりますが、デバイス ID の設定には同じ引数を使用します
残りのパッケージをインストールする
たとえば、Ubuntu のような apt ベースのシステムでは、次のようになります。
sudo apt install defender-iot-micro-agent-edge deviceupdate-agent osconfig
ソースからの構築は、デバイス側コンポーネントを独自のデバイス、ディストリビューション、または CPU アーキテクチャに適応させる必要がある場合に最も柔軟なアプローチです。
次のリポジトリを使用できます。
Microsoft はパートナーと協力して、エコシステムが既にインストールされているコンポーネントを使用してデバイスを購入できるようにします。 たとえば、 Edge Secured-core (プレビュー) プログラムでは、デバイスでセキュア ブートなどを使用してハードウェアでサポートされるセキュリティ体制を実装する必要があります。Azure のセキュリティと管理のためにこれらのコンポーネントを含めます。
それまでの間、一部のデバイスは、スイートのサブセットを含むカタログに既に到達しています。 たとえば、次のデバイスには、IoT Edge ランタイム、Defender for IoT コンポーネント、OSConfig コンポーネントが既に含まれています。
これは、セットアップ オプションの概要です。 各コンポーネントの構成パラメーターを含む完全なセットアップ ドキュメントについては、次を参照してください。
次のステップ