仮想マシンから Azure へフェールオーバーを実行中に、次のいずれかのエラーを受け取る可能性があります。 トラブルシューティングするには、各エラー条件に説明されている手順に従います。
フェールオーバー エラー
フェールオーバーが失敗し、次のエラーが発生しました。
Site Recovery は、フェールオーバー先の仮想マシンを Azure に作成できませんでした。 次のような原因が考えられます。
仮想マシンの作成に使用できる十分なクォータがありません。[サブスクリプション] -> [使用量 + クォータ] の順に移動して、使用可能なクォータを確認できます。 新しいサポート要求を開いて、クォータを増やすことができます。
同じ可用性セットにある異なるサイズ ファミリの仮想マシンのフェールオーバーを試行しています。 同じ可用性セットにあるすべての仮想マシンに対しては、必ず同じサイズ ファミリを選択してください。 仮想マシンの [コンピューティング] 設定に移動してサイズを変更し、フェールオーバーを再試行してください。
サブスクリプションに、仮想マシンの作成を禁止しているポリシーがあります。 仮想マシンの作成を許可するようにポリシーを変更して、フェールオーバーを再試行してください。
ハイドレーションVMのサイズと割り当て失敗
一部のフェイルオーバー時には、Site Recoveryは一時的なヘルパーVMを使ってリカバリーディスクを準備します。 このヘルパーVMは、最終的に回復されたVMとは異なるサイズを使用できます。
| エラー | 推奨されるアクション |
|---|---|
SkuNotAvailableForHydrationVM |
Site Recoveryは対応するヘルパーサイズを見つけられませんでした。 構成された最終VMサイズがx64互換であること、第1世代および必要な接続済みのソースディスク数に対応していること、必要に応じてプレミアムストレージをサポートし、ターゲットリージョンとゾーンで利用可能であることを確認しましょう。 別の対応済み最終VMサイズを試してみてください。 |
ComputeRpVmAllocationFailedV2 |
互換性のあるヘルパーサイズが選択されましたが、Azure Computeはそれを割り当てることができませんでした。 容量条件が変わったら再試行するか、別のサイズや可用性ゾーンを選択してください。 |
CoreCountSubscriptionQuotaReached |
対象領域のVMファミリーに対してより多くのvCPUクォータを要求するか、より小さい互換性ファミリーを選択してください。 |
UserErrorArm64WindowsVmNotSupported |
x64対応のターゲットサイズを選択してください。 |
UserErrorVMSizeDoesntSupportPremiumStorage |
プレミアムストレージに対応したサイズを選択するか、最近のサポートされていないディスク階層の変更を修正してください。 |
Microsoft サポートに連絡する際は、ヘルパーのVMサイズと最終的なVMサイズをSite Recoveryジョブエラー詳細に記載してください。
接続できない/RDP/SSH
次のエラーが発生したため、接続/RDP/SSH を実行できません。
RDP の問題に関する詳細なトラブルシューティング手順については、こちらのドキュメントを参照してください。
SSH の問題に関する詳細なトラブルシューティング手順については、こちらのドキュメントを参照してください。
Azure 上のフェールオーバー先の VM で [接続] ボタンがグレー表示されており、かつ Express Route またはサイト間 VPN 接続経由で Azure に接続していない場合は、次の操作を実行します。
-
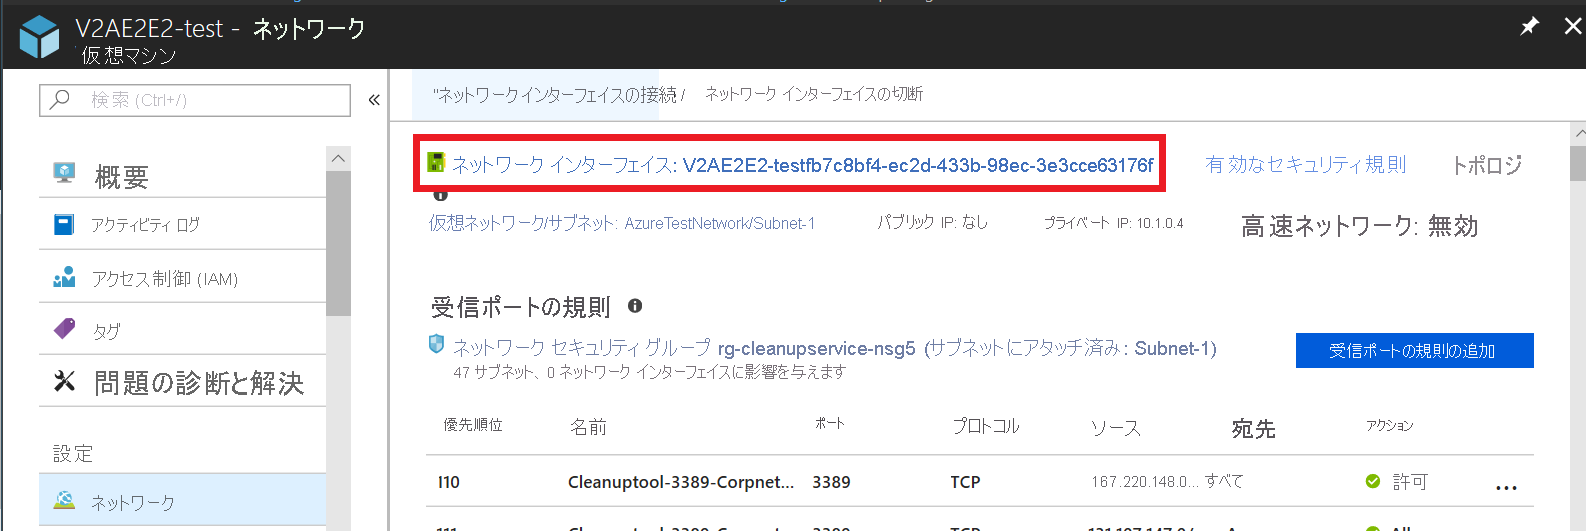
[仮想マシン]>[ネットワーク] に移動し、必要なネットワーク インターフェイスの名前をクリックします。
-
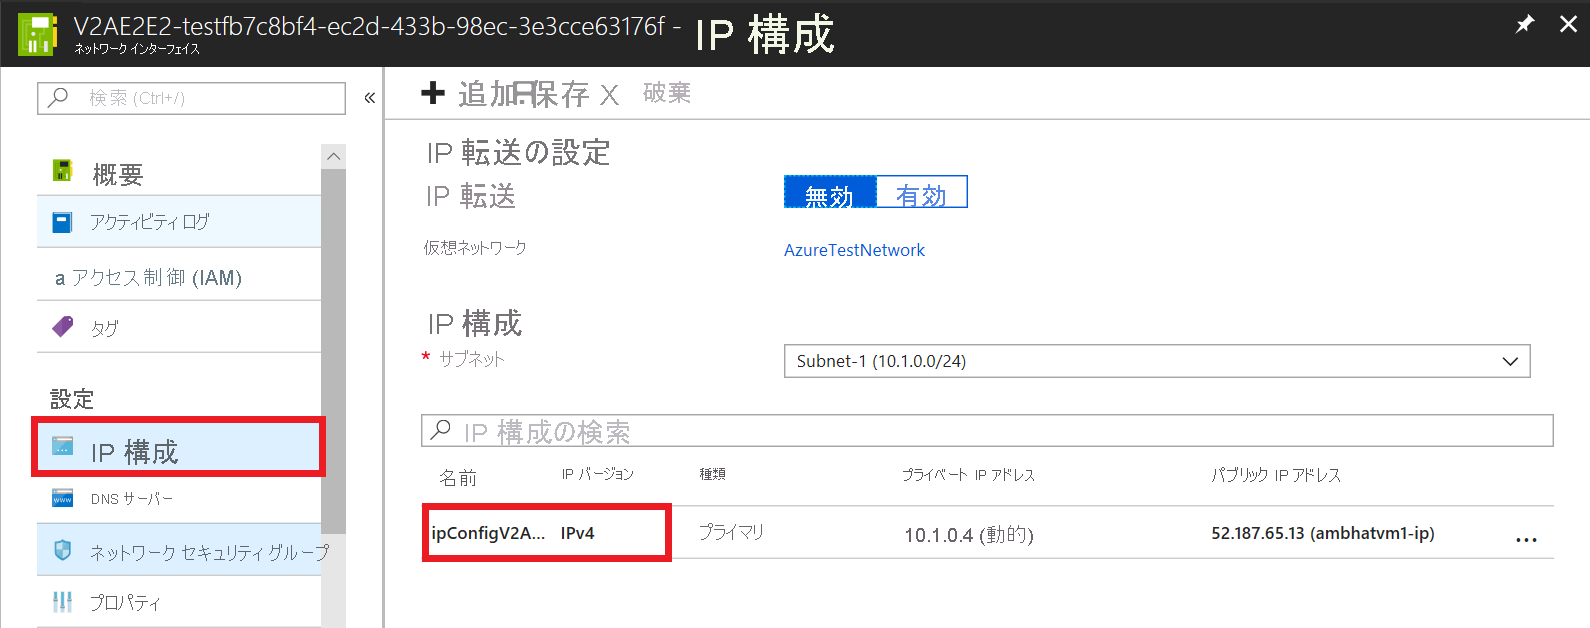
[IP 構成] に移動し、必要な IP 構成の名前を選択します。
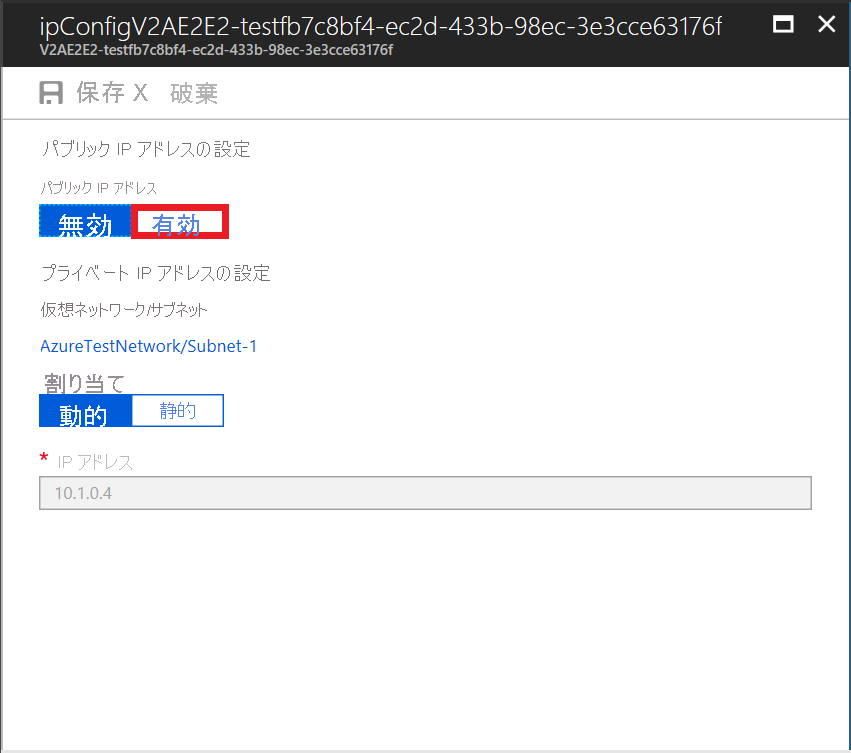
- パブリック IP アドレスを有効にするには、[有効にする] を選択します。
-
[必要な設定の構成]>[新規作成] をクリックします。
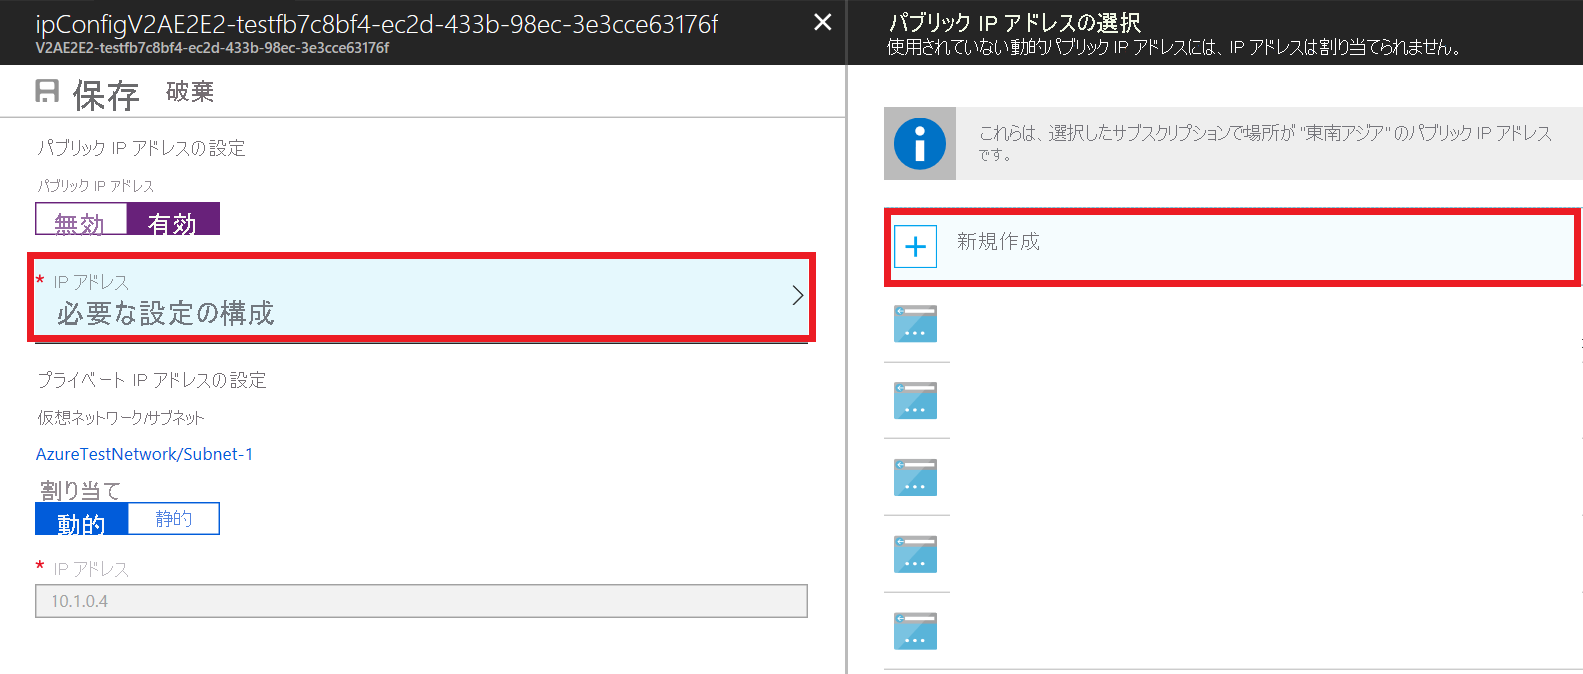
- パブリック アドレスの名前を入力し、[SKU] と [割り当て] は既定のオプションのままにして、[OK] を選択します。
- [保存] を選択して、変更を保存します。
- パネルを閉じ、仮想マシンの [概要] セクションに移動して、/RDP に接続します。
UEFI ベースのマシンを Azure にフェールオーバーした後、シリアル コンソールを開くことができない
RDP を使用してマシンに接続できても、シリアル コンソールを開くことができない場合は、以下の手順に従います。
マシンの OS が Red Hat または Oracle Linux 7.*/8.0 の場合は、ルート アクセス許可を使用してフェールオーバー Azure VM で次のコマンドを実行します。 コマンドを実行した後に VM を再起動します。
grub2-mkconfig -o /boot/efi/EFI/redhat/grub.cfg
予期しないシャット ダウンのメッセージ (イベント ID 6008)
フェールオーバー後の Windows VM 起動時に、回復した VM で、予期しないシャット ダウンのメッセージを受信した場合、それはフェールオーバーに使用された復旧ポイントで、VM のシャット ダウン状態がキャプチャされなかったことを示しています。 これは、VM が完全にはシャット ダウンされていないときのポイントに復旧すると発生します。
これは一般に懸念の原因にはならないため、計画外のフェールオーバーであれば通常は無視できます。 フェールオーバーが計画されている場合は、フェールオーバーの前に VM が正しくシャット ダウンされるようにして、オンプレミスの保留中のレプリケーション データが Azure に送信されるのに十分な時間を確保します。 次に、フェールオーバー画面の [Lateset]\(最新) オプションを使用して、Azure 上の保留中データがすべて処理されて復旧ポイントに入れられるようにします。それが後で、VM のフェールオーバーに使用されます。
データストアを選択できない
この問題は、フェールオーバーが発生した仮想マシンを再保護しようとしたときに、Azure portal でデータストアを表示できない場合に指摘されます。 これは、マスター ターゲットが、Azure Site Recovery に追加された vCenter の仮想マシンとして認識されていないためです。
仮想マシンの再保護の詳細については、「Azure へのフェールオーバー後に、マシンを再保護し、オンプレミス サイトにフェールバックする」を参照してください。
この問題を解決するには:
ソース マシンを管理する vCenter 内にマスター ターゲットを手動で作成します。 データストアを利用できるのは、次の vCenter の検出および更新ファブリック操作の後です。
注
検出および更新のファブリック操作は完了までに最大 30 分かかります。
Linux マスター ターゲット登録が TLS エラー 35 CS で失敗する
認証済みプロキシがマスター ターゲットで有効になっているため、構成サーバーでの Azure Site Recovery マスター ターゲット登録が失敗します。
このエラーは、インストール ログ内の次の文字列で示されます。
RegisterHostStaticInfo encountered exception config/talwrapper.cpp(107)[post] CurlWrapper Post failed : server : 10.38.229.221, port : 443, phpUrl : request_handler.php, secure : true, ignoreCurlPartialError : false with error: [at curlwrapperlib/curlwrapper.cpp:processCurlResponse:231] failed to post request: (35) - SSL connect error.
この問題を解決するには:
構成サーバーの VM でコマンド プロンプトを開き、次のコマンドを使用してプロキシ設定を確認します。
cat /etc/environment echo $http_proxy echo $https_proxy
http_proxy または https_proxy のどちらかの設定が定義されていることが前のコマンドの出力で示されている場合は、次のいずれかの方法を使用して構成サーバーとマスター ターゲットの間の通信のブロックを解除します。
PsExec ツール をダウンロードします。
このツールを使用して、システム ユーザーのコンテキストにアクセスし、プロキシ アドレスが構成されているかどうかを判断します。
プロキシが構成されている場合は、PsExec ツールを使用してシステム ユーザーのコンテキストで Internet Explorer を開きます。
psexec -s -i 「%programfiles%\Internet Explorer\iexplore.exe」
マスター ターゲット サーバーが構成サーバーと必ず通信できるようにするには
- プロキシ経由でマスター ターゲット サーバーの IP アドレスをバイパスするよう、Internet Explorer のプロキシ設定を変更します。
または - マスター ターゲット サーバーでプロキシを無効にします。
- プロキシ経由でマスター ターゲット サーバーの IP アドレスをバイパスするよう、Internet Explorer のプロキシ設定を変更します。
次のステップ
- Windows VM への RDP 接続のトラブルシューティング
- Linux VM への SSH 接続のトラブルシューティング
さらにサポートが必要な場合は、Site Recovery に関する Microsoft Q&A 質問ページにクエリを投稿するか、この文書の最後にコメントを残してください。 ユーザー支援を可能にするために必要なアクティブ コミュニティを設置しています。