Microsoft Copilot は、Microsoft 365 サービスの境界内で動作します。 Microsoft 365 全体に既に適用されているのと同じデータ保護、アクセス制御、コンプライアンス機能を使用します。
この記事では、Microsoft Copilot のデータ保護アーキテクチャについて説明します。 次のように説明しています。
- Copilot が Microsoft Purview の秘密度ラベルと暗号化とどのように連携するか。
- SharePoint と OneDrive のアクセス制御が Copilot が検出および参照できる情報にどのように影響するか。
- Copilot の対話式操作データの保存場所と、そのデータを監査、検出、保持する方法。
この記事は、データが Copilot を通過する方法と、既存の Microsoft 365 保護がどのように適用されるかを理解したい IT 管理者を対象としています。 デプロイ手順と修復ガイダンスについては、「Secure & governed data foundation for Microsoft Copilot: A deployment blueprint」を参照してください。
ヒント
Microsoft Copilot がデータをどのように使用するかの詳細については、以下を参照してください:
Microsoft Copilot が秘密度ラベルと暗号化とどのように連携するか
Copilot は、応答に基づいてコンテンツを生成するときに、Microsoft Purview の秘密度ラベルと暗号化を尊重します。 これらの保護により、機密コンテンツの使用を許可されていないユーザーに機密コンテンツが返されないようにすることができます。
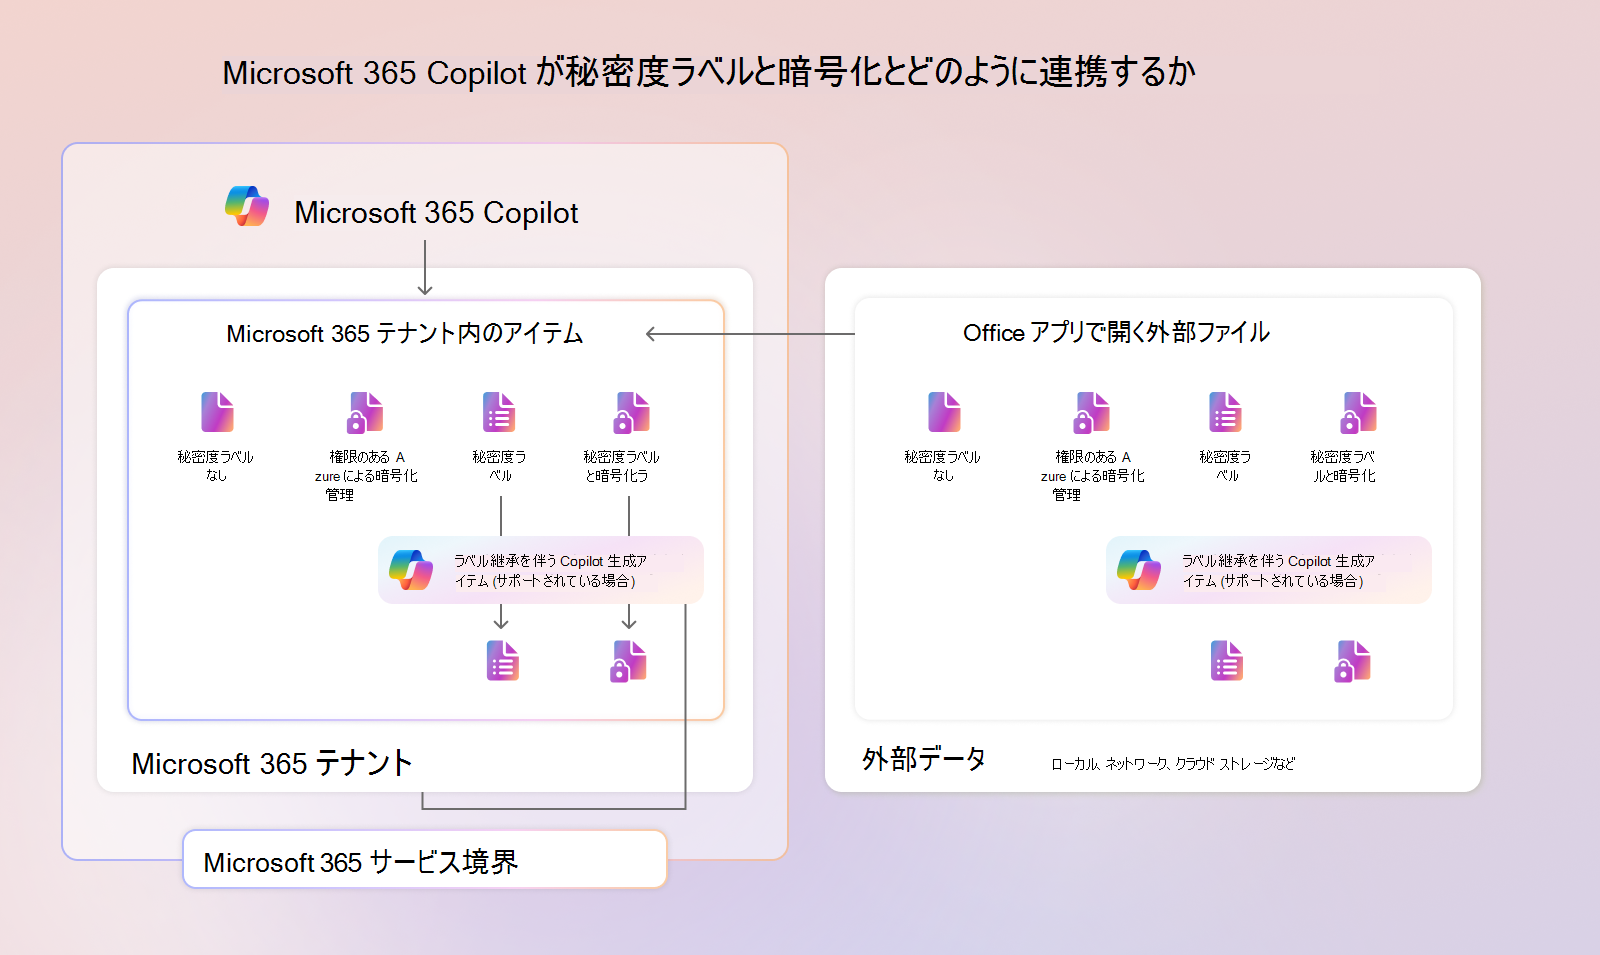
次の図は、Copilot が保護に基づいてコンテンツを処理する方法を示しています:
- アクセス許可が第一です。 Copilot は、ユーザーが既にアクセスを承認されているコンテンツのみを要約または参照します。
- 暗号化されたコンテンツには、EXTRACT と VIEW が必要です。 コンテンツが暗号化されている場合、機密ラベルによって暗号化されているか、ラベルのない Azure Rights Management によって暗号化されている場合、Copilot がコンテンツを要約または返すには、ユーザーは VIEW と EXTRACT の両方の使用権限を持っている必要があります。
- VIEW without EXTRACT は、Copilot が返す内容を制限します。 ユーザーが VIEW を持っているが EXTRACT を持っていない場合、Copilot はコンテンツを要約しませんが、ユーザーが Copilot の外部で開くことができるようにリンクを返すことはできます。 このコンテンツがアプリで開かれている場合、ユーザーは Copilot を使用できません。
- ラベルは Copilot Chat に表示されます。 Copilot Chat がラベル付けされたアイテムからデータを返すときに、秘密度ラベルを表示できます。 応答が異なるラベルを持つアイテムに適用されている場合、優先度が最も高いラベルが表示されます。
- 新しいコンテンツはラベルを継承できます。 Copilot によってラベル付けされたアイテムから新しいコンテンツが作成されると、新しいコンテンツには優先度が最も高いラベルが適用されます。このラベルでは、ラベル継承がサポートされています。
- テナント外の Files は、開いている間は保護されます。 Microsoft 365 の外部 (たとえば、ローカル ストレージ、ネットワーク共有、または別のクラウド サービス上) に保存されているラベル付きまたは暗号化されたファイルを Office アプリで開いた場合、Copilot は同じ保護設定を優先します。
注
一部の保護構成では、Copilot とエージェントがアクセスできる内容がさらに制限されます。
- ユーザー定義のアクセス許可: Copilot とエージェントは、ユーザー定義のアクセス許可でラベル付けおよび暗号化された SharePoint および OneDrive 内の 未開 封のドキュメントにアクセスできません。 ただし、ラベルが SharePoint のアクセス許可をダウンロードしたドキュメントに拡張する既定の秘密度ラベルであるか、ユーザーが「/」と入力してドキュメントを直接参照するという 2 つの例外があります。 どちらの場合も、ユーザーは EXTRACT 使用権限も持っている必要があります。 Copilot は、アプリで開いているこれらのドキュメントをいつでも使用できます。 ユーザー定義のアクセス許可で暗号化されたコンテンツについては、ラベルの継承はサポートされていません。
- 二重キー暗号化 (DKE): Copilot とエージェントは、DKE によって保護されたコンテンツにアクセスできません。 DKE で保護されたアイテムが開いている場合、Copilot はアプリで使用できません。
- Teams 会議とチャット: Copilot とエージェントは現在、Teams の会議とチャットを保護する秘密度ラベルを認識していません。
詳細については、次を参照してください。
- 秘密度ラベルの使用を開始する
- Microsoft Purview が Copilot の情報保護を強化
- セキュリティとコンプライアンスのために Microsoft 365 Copilot を管理するための考慮事項
SharePoint と OneDrive のアクセス制御が Copilot に与える影響
Copilot は、既存の SharePoint と OneDrive のアクセス許可を尊重します。 コンテンツが既に過剰共有されている場合、Copilot はアクセスできるすべてのユーザーにコンテンツを表示できます。 SharePoint、OneDrive、Microsoft Purview コントロールは、基になるユーザーのアクセス許可を変更せずに、Copilot が検出および参照できる内容を制限するのに役立ちます。
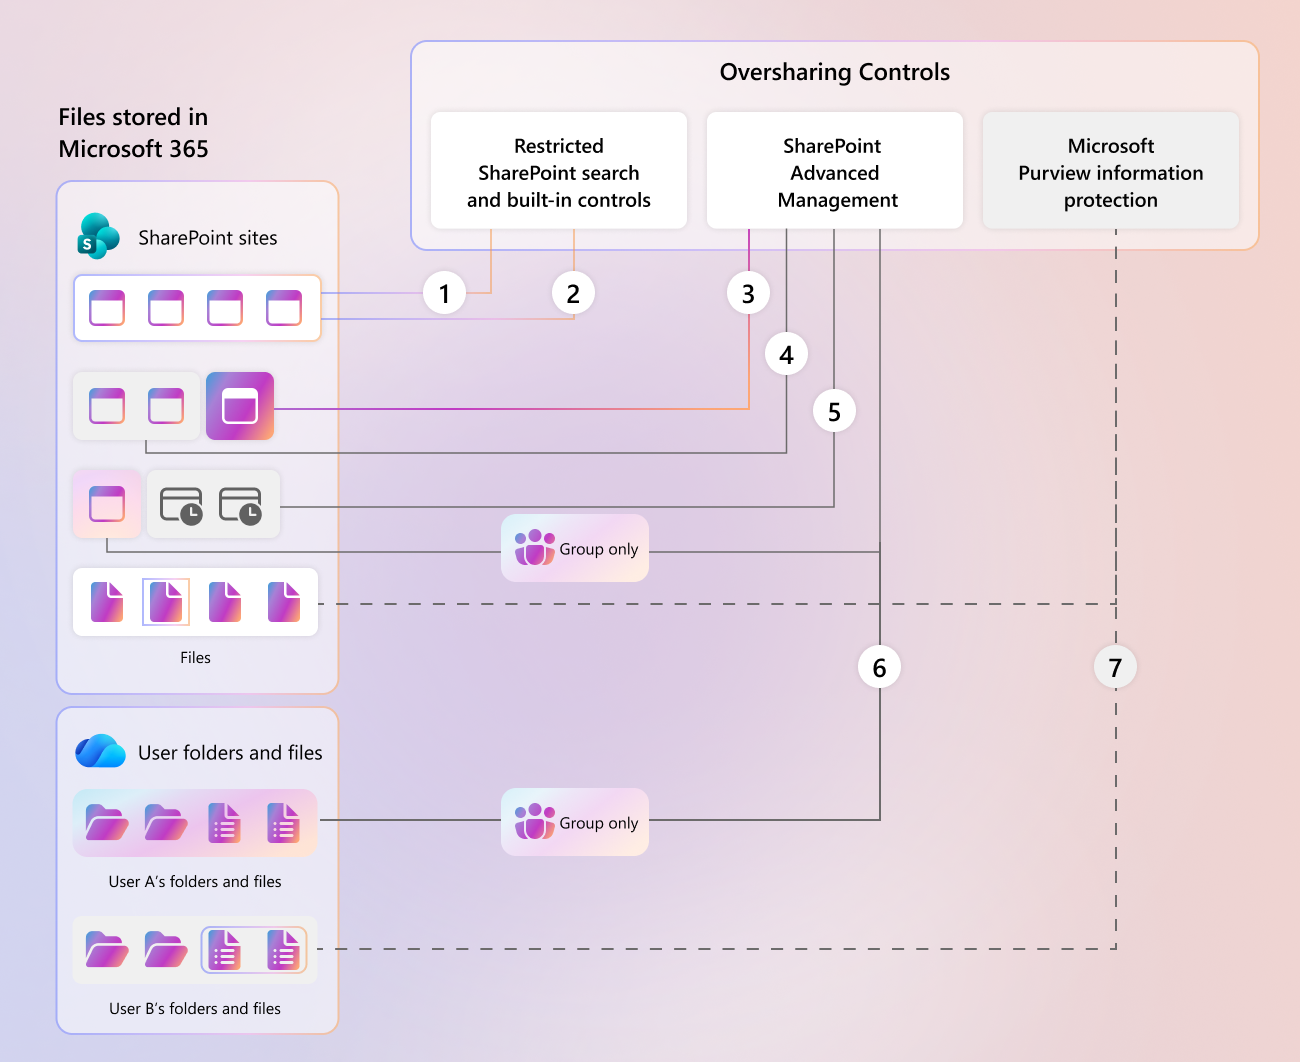
これらのコントロールには次のものが含まれます。
- 制限付きコンテンツの検出のような検索と検出のコントロールは、Copilot および organization 全体の検索に表示されるサイトとコンテンツを制限します。
- アクセスとメンバーシップの制御 は、サイトまたはそのコンテンツにアクセスできるユーザーを制限します。 たとえば、SharePoint サイトと OneDrive の制限付きアクセス制御は、特定のグループのメンバーのみにアクセスを制限します。
- ガバナンス ポリシーとライフサイクル ポリシーは 、長期に伴う過剰共有を減らすのに役立ちます。 たとえば、SharePoint 高度な管理 のサイト アクセス レビューや非アクティブなサイト ポリシーなどです。
- 情報保護ポリシーでは、秘密度ラベルと Microsoft Purview データ損失防止 (DLP) を使用して個々のファイルを保護します。 Copilot の DLP ポリシーにより、Copilot がラベル付きファイルやメールを要約できないようにすることができます。 Copilot は引き続きリンクを返すことができるため、ユーザーは Copilot の外部でアイテムを開くことができます。
規範的なガイダンスについては、「Secure & governed data foundation for Microsoft Copilot: A deployment blueprint」および「Microsoft Purview データ損失防止 を使用して Microsoft 365 Copilot との相互作用を保護する方法の詳細」を参照してください。
Copilot の使用状況データの保存場所と監査方法
Microsoft 365 サービスは、Copilot の対話式操作データを保存します。 Microsoft Purview を使用して、このデータを監査、検出、保持できます。
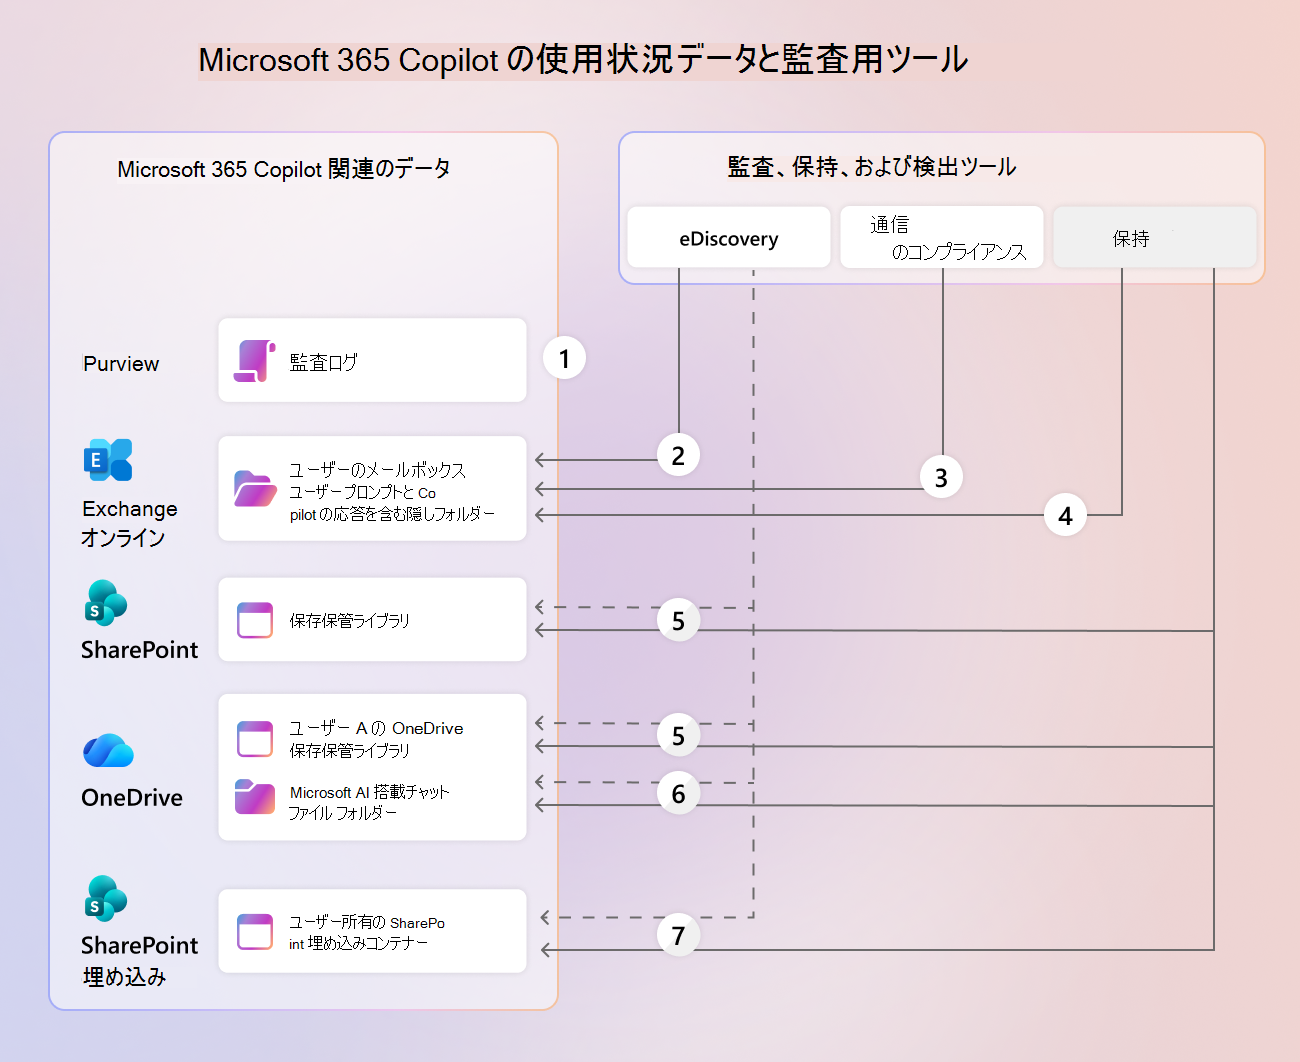
次の場所には、Copilot 関連のデータが格納されています。
監査ログ (Microsoft Purview 監査): Microsoft Purview 監査は、Copilot の操作を自動的にログに記録します。 各監査レコードには、Copilot と対話したユーザー、操作が行われた日時と場所、および Copilot が応答を生成するためにアクセスしたファイル、サイト、またはその他のリソースが表示されます。 監査レコードには、プロンプトまたは応答のテキストは含まれません。 そのテキストを表示するには、AI 用の電子情報開示またはデータ セキュリティ態勢管理 (DSPM) を使用します。
ユーザーのメールボックス (Exchange Online): ユーザーのメールボックス内の隠しフォルダーに、ユーザー プロンプトと Copilot の応答が格納されます。 このコンテンツは、電子情報開示を使用して検索し、コミュニケーション コンプライアンスを使用して監視し、アイテム保持ポリシーを使用して管理できます。
アイテム保管ライブラリ (SharePoint および OneDrive): クラウド添付ファイルのアイテム保持ポリシーが適用される場合、ファイルが保存されている SharePoint サイトまたは OneDrive アカウントのアイテム保持ライブラリには、Copilot が参照したファイルのバージョンが保持されます。
Copilot Chat (OneDrive) にアップロードされた Files: ユーザーの OneDrive にあるこのフォルダーには、ユーザーが Copilot Chat にアップロードするファイルが保存されます。
Copilot ページと Copilot ノートブック (SharePoint Embedded): ユーザー所有の SharePoint Embedded コンテナーには、Copilot ページと Copilot ノートブックが格納されます。 Loop My workspace は同じコンテナーを使用しています。 詳細については、「Copilot ページと Copilot ノートブック ストレージの概要」を参照してください。
このデータの保持と削除は、構成された Microsoft Purview 保持ポリシーに従います。
詳細については、次を参照してください。
- Copilot および AI アプリケーションの監査ログ
- Copilot の保持についての詳細
- Microsoft Purview を使用して、Microsoft Copilot & Microsoft Copilot Chat のデータ セキュリティ & コンプライアンスを管理する