ウイルス対策の保護を最新の状態に保つことが重要です。 Microsoft Defender ウイルス対策の保護更新プログラムを管理するための次の 2 つのコンポーネントがあります。
- 更新プログラムがダウンロードされる場所。および
- 更新プログラムをダウンロードして適用する場合
この記事では、更新プログラムをダウンロードする場所を指定する方法について説明します (更新プログラムのダウンロード 元の順序を指定することはフォールバック順序とも呼ばれます)。 更新プログラムのしくみの概要と、更新プログラムのその他の側面 (更新プログラムのスケジュールなど) を構成する方法については、「Microsoft Defenderウイルス対策の更新プログラムを管理してベースラインを適用する」を参照してください。
重要
Microsoft Defenderウイルス対策セキュリティ インテリジェンスの更新プログラムとプラットフォーム更新プログラムは、Windows Updateを通じて配信され、2019 年 10 月 21 日 (月曜日) から開始され、すべてのセキュリティ インテリジェンス更新プログラムは SHA-2 専用で署名されています。 セキュリティ インテリジェンスを更新するには、SHA-2 をサポートするようにデバイスを更新する必要があります。 詳細については、「Windows および WSUS の 2019 SHA-2 コード署名サポートの要件」を参照してください。
前提条件
サポートされるオペレーティング システム
次のオペレーティング システムがサポートされています。
- Windows
保護の更新ソースのフォールバック順序を理解する
通常、プライマリ ソースから更新プログラムを個別にダウンロードし、その後、ネットワーク構成に基づいて優先度の高い順に他のソースをダウンロードするようにエンドポイントを構成します。 更新プログラムは、指定した順序でソースから取得されます。 現在チェック中の更新ソースからの更新プログラムが古い場合は、フォールバック順序で次に構成された更新ソースがすぐに使用されます。
更新プログラムが発行されると、更新プログラムのサイズを最小限に抑えるためのロジックが適用されます。 ほとんどの場合、最新の更新プログラムと現在インストールされている更新プログラムの違いのみがダウンロードされ、デバイスに適用されます。 差分のセットはデルタと呼ばれます。 デルタのサイズは、次の 2 つの主な要因によって異なります。
- デバイスの最後の更新からの経過時間。および
- 更新プログラムのダウンロードと適用に使用されるソース
エンドポイントの更新プログラムが古いほど、ダウンロードは大きくなります。 ただし、ダウンロード頻度も考慮する必要があります。 更新スケジュールの頻度が高いほど、ネットワークの使用量が増える一方で、スケジュールの頻度が低いほど、ダウンロードあたりのファイル サイズが大きくなる可能性があります。
エンドポイントが更新プログラムを取得する場所として指定できる場所は 5 つあります。
- Microsoft更新
- Windows Server更新サービス。 Microsoft Configuration Managerでソフトウェア更新ポイント (SUP) を使用する場合は、共同管理に移行し、オンプレミスの WSUS を更新ソースとして Intune 内部定義更新サーバー オプションを使用できます。
- Microsoft Configuration Manager
- ネットワーク ファイル共有
- Microsoft Defender ウイルス対策およびその他のMicrosoftマルウェア対策のセキュリティ インテリジェンス更新プログラム。 ポリシーとレジストリには、このソースが Microsoft Malware Protection Center (MMPC) セキュリティ インテリジェンス (以前の名前) として一覧表示される場合があります。
注:
Intune の内部定義更新サーバー: Microsoft Configuration Manager のソフトウェア更新ポイント (SUP) を使用して Microsoft Defender ウイルス対策の定義更新を取得しており、ブロックされているクライアント デバイスで Windows Update にアクセスする必要がある場合は、共同管理に移行し、エンドポイント保護ワークロードを Intune に移行できます。 Intuneで構成されたマルウェア対策ポリシーには、オンプレミスの Windows Server Update Service (WSUS) を更新ソースとして使用するように設定できる "内部定義更新サーバー" オプションがあります。 この構成は、エンタープライズ組織に対して承認される公式Windows Update (WU) サーバーからの更新プログラムを制御するのに役立ちます。 また、公式の Windows Updates ネットワークへのネットワーク トラフィックをプロキシして保存するのにも役立ちます。 ポリシーとレジストリには、以前の名前である Microsoft マルウェア プロテクション センター (MMPC) セキュリティ インテリジェンスとして表示される場合があります。
Microsoft Update では、最大限の保護を確保するために、迅速なリリースが可能になります。つまり、ダウンロードの頻度が低くなります。 Windows Server Update Service、Microsoft Configuration Manager、Microsoft セキュリティ インテリジェンス更新プログラム、およびプラットフォーム更新プログラム ソースでは、更新プログラムの頻度が低くなります。 したがって、差分パッケージが大きくなり、ダウンロードが大きくなる可能性があります。
プラットフォームの更新とエンジンの更新は、毎月リリースされます。 セキュリティ インテリジェンスの更新プログラムは 1 日に複数回配信されますが、このデルタ パッケージにはエンジンの更新プログラムは含まれません。 「ウイルス対策セキュリティ インテリジェンスと製品の更新プログラムMicrosoft Defender」を参照してください。
重要
Microsoft Security intelligence page の更新プログラムを、Windows Server Update Service または Microsoft Update に続くフォールバック ソースとして設定している場合、更新プログラムは、現在の更新プログラムが古いと見なされたときにのみ、セキュリティ インテリジェンス更新プログラムおよびプラットフォーム更新プログラムからダウンロードされます。 (既定では、Windows Server Update Service または Microsoft Update サービスから更新プログラムを適用できないのは、連続する 7 日間です)。 ただし、保護が最新でないとして報告されるまでの日数を設定できます。
2019 年 10 月 21 日 (月曜日) から、セキュリティ インテリジェンスの更新プログラムとプラットフォームの更新プログラムは SHA-2 専用で署名されています。 最新のセキュリティ インテリジェンス更新プログラムとプラットフォーム更新プログラムを取得するには、SHA-2 をサポートするようにデバイスを更新する必要があります。 詳細については、「Windows および WSUS の 2019 SHA-2 コード署名サポートの要件」を参照してください。
各ソースには、更新プログラムを発行する頻度に加えて、ネットワークの構成方法に依存する一般的なシナリオがあります。 次の更新ソースの場所とサンプル シナリオでは、各ソースを使用するタイミングについて説明します。
| 場所 | シナリオ例 |
|---|---|
| Windows Server Update サービス | Windows Server Update Service を使用して、ネットワークの更新プログラムを管理しています。 |
| Microsoft更新 | エンドポイントを Microsoft Update に直接接続する必要があります。 このオプションは、エンタープライズ ネットワークに不規則に接続するエンドポイントや、Windows Server Update Service を使用して更新プログラムを管理しない場合に便利です。 |
| UNC 共有 | インターネットに接続されていないデバイス (仮想マシン、VM など) があります。 インターネットに接続された VM ホストを使用して、VM が更新プログラムを取得できるネットワーク共有に更新プログラムをダウンロードできます。 仮想デスクトップ インフラストラクチャ (VDI) 環境でファイル共有を使用する方法については、VDI 展開ガイド を参照してください。 プラットフォームの更新プログラムは、この方法を使用してデプロイすることもできます。 |
| Microsoft 構成マネージャー | Microsoft Configuration Managerを使用してエンドポイントを更新しています。 |
| Microsoft Defender ウイルス対策およびその他の Microsoft マルウェア対策 (旧称 MMPC) のセキュリティ インテリジェンス更新プログラムとプラットフォーム更新プログラム |
SHA-2 をサポートするようにデバイスが更新されていることを確認します。 Microsoft Defenderウイルス対策セキュリティ インテリジェンスとプラットフォームの更新プログラムは、Windows Update経由で配信されます。 2019 年 10 月 21 日の時点で、セキュリティ インテリジェンスの更新プログラムとプラットフォームの更新プログラムは SHA-2 専用で署名されています。 最近の感染への対処のため、またはVDI 展開向けの堅牢なベース イメージの用意に役立てるために、最新の保護更新プログラムをダウンロードしてください。 セキュリティ インテリジェンスの更新ソースは、プライマリ ソースではなく、最終的なフォールバック ソースとしてのみ使用する必要があります。 これは、保護が古いものとして報告される前の設定された日数の間に、Windows Server Update Services または Microsoft Update から更新プログラムをダウンロードできない場合にのみ使用されます。 |
グループ ポリシー、Microsoft Configuration Manager、PowerShell コマンドレット、WMI で更新ソースを使用する順序を管理できます。
重要
Windows Server Update Service をダウンロード場所として設定する場合は、場所の指定に使用する管理ツールに関係なく、更新プログラムを承認する必要があります。 Windows Server Update Service を使用して自動承認ルールを設定できます。これは、更新プログラムが少なくとも 1 日に 1 回届く場合などに役立ちます。 自動承認規則を構成する手順については、スタンドアロン Windows Server Update Service でのエンドポイント保護の更新プログラムの同期に関するページを参照してください。
この記事の手順では、最初に順序を設定する方法と、更新ポリシーでファイル共有ソースが有効になっている場合に Windows ファイル サーバー - ファイル共有オプションを設定する方法について説明します。
グループ ポリシーを使用して更新プログラムの場所を管理する
グループ ポリシーを使用して更新プログラムの場所を構成するには、次の手順を実行します。
一元化されたグループ ポリシーで、グループ ポリシー管理コンピューターでグループ ポリシー管理コンソール (GPMC) を開きます。
GPMC コンソール ツリーで、編集する GPO を含むフォレストとドメイン内の [グループ ポリシー オブジェクト] を展開します。
GPO を右クリックし、[編集] を選択 します。
グループポリシー管理エディターで、コンピュータ設定>管理テンプレート>Windowsコンポーネント>Microsoft Defenderウイルス対策>セキュリティインテリジェンスアップデートへ進みます。
注:
Windows 10 バージョン 2004(2020 年 5 月)より前のグループ ポリシー パスでは、Windows Defender Antivirus ではなく、Microsoft Defender Antivirus が使用される場合があります。 Windows 10、バージョン1909(2019年11月)以前のグループポリシーパスでは、Security Intelligence Updatesの代わりにSignature Updatesが使われる場合があります。 古い名前と新しい名前は同じ保険所在地を指しています。
セキュリティインテリジェンスアップデートの詳細パネルでは、利用可能な設定は以下の通りです:
セキュリティインテリジェンス更新ソース設定を開いて設定するには、以下のいずれかの方法を用いてください。
- 設定をダブルクリックします。
- 設定を右クリックし、[編集] を選択 します。
- 設定を選択し、[ アクション>編集] を選択します。
ヒント
ローカル グループ ポリシー エディター (gpedit.msc) を使用して、個々のデバイスでローカルにグループ ポリシーを構成することもできます。 同じ経路に進みます:コンピュータ設定>管理テンプレート>Windowsコンポーネント>Microsoft Defenderウイルス対策>セキュリティインテリジェンスの更新。
セキュリティインテリジェンス更新ソースの命令を有効にし設定する
セキュリティインテリジェンスアップデートの詳細パネルで、「ダウンロードのソースの順序を定義」設定を開きます。
開いた設定ウィンドウで、次のオプションを構成します。
- [有効] を選択します。
-
オプションセクションでセキュリティインテリジェンス更新のダウンロード先の順序を定義してください:更新情報源を1本のパイプ(
|)で区切って連絡すべき順に入力してください。 利用可能な値はInternalDefinitionUpdateServer、MicrosoftUpdateServer、MMPC、FileSharesです。 たとえば、「InternalDefinitionUpdateServer|MicrosoftUpdateServer|MMPC」のように入力します。
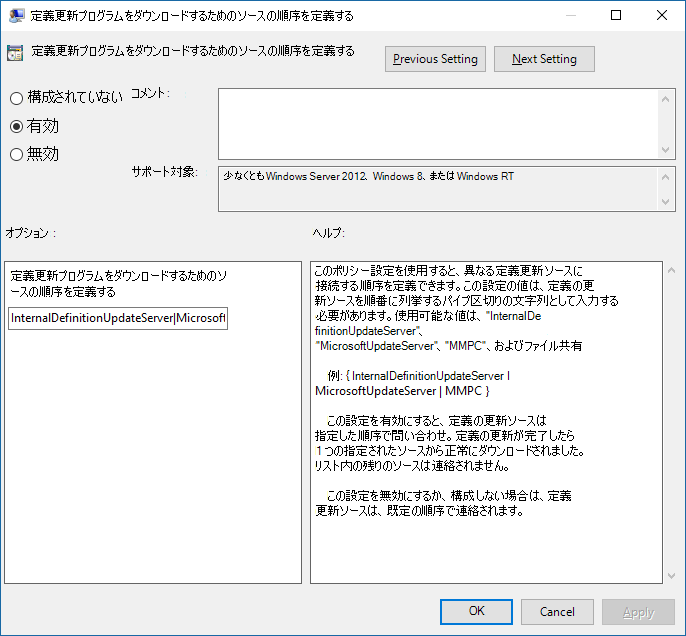
完了したら、[ OK] を選択します。

セキュリティインテリジェンス更新ファイル共有の有効化と設定
セキュリティインテリジェンスアップデートの詳細パネルで、「セキュリティインテリジェンスアップデートのダウンロード用ファイル共有」設定を開きます。
開いた設定ウィンドウで、次のオプションを構成します。
- [有効] を選択します。
-
オプションセクションでセキュリティインテリジェンス更新のダウンロード用ファイル共有を定義します:ファイル共有ソースを、連絡すべき順に入力し、1本のパイプ(
|)で区切ってください。 各パスには 標準的なUNC記法 を使いましょう。 たとえば、「\\WindowsFileServer\share-name\object-name|\\host-name2\share-name\object-name」のように入力します。
パスを入力しない場合、VM が更新プログラムをダウンロードすると、ファイル共有ソースはスキップされます。
完了したら、[ OK] を選択します。
Microsoft Configuration Managerを使用して更新場所を管理する
Microsoft Configuration Manager (Current Branch) の構成の詳細については、「Endpoint Protection のセキュリティ インテリジェンス更新プログラムを構成する」を参照してください。
PowerShell コマンドレットを使用して更新プログラムの場所を管理する
更新の順序を設定するには、次の PowerShell コマンドレットを使用します。
Set-MpPreference -SignatureFallbackOrder "LOCATION|LOCATION|LOCATION|LOCATION"
Set-MpPreference -SignatureDefinitionUpdateFileSharesSource "\\UNC\PATH1|\\UNC\PATH2"
詳細については、次の記事を参照してください。
- Set-MpPreference -SignatureFallbackOrder
- Set-MpPreference -SignatureDefinitionUpdateFileSharesSource
- PowerShell コマンドレットを使用して Microsoft Defender ウイルス対策を構成する
- Defender ウイルス対策コマンドレット
Windows Management Instrumentation (WMI) を使用して更新プログラムの場所を管理する
次のプロパティには、MSFT_MpPreference クラスの Set メソッドを使用します。
SignatureFallbackOrder
SignatureDefinitionUpdateFileSharesSource
詳細については、次の記事を参照してください。
モバイル デバイス管理 (MDM) を使用して更新プログラムの場所を管理する
MDM の構成に関する詳細については、「ポリシー CSP - Defender/SignatureUpdateFallbackOrder 」を参照してください。
Microsoft 以外のベンダーを使用している場合はどうすればよいですか?
この記事では、Microsoft Defender ウイルス対策の更新プログラムを構成および管理する方法について説明します。 ただし、Microsoft 以外のベンダーを雇ってこれらのタスクを実行できます。
たとえば、Contoso が Fabrikam を採用して、Microsoft Defender ウイルス対策を含むセキュリティ ソリューションを管理したとします。 Fabrikam は通常、Windows Management Instrumentation、PowerShell コマンドレット、または Windows コマンドラインを使用してパッチと更新プログラムを展開します。
注:
Microsoft では、Microsoft Defender ウイルス対策を管理するためのサードパーティ ソリューションをテストしません。
セキュリティ インテリジェンス用の UNC 共有を作成する
Windows ファイル サーバーで、スケジュールされたタスクを使用して Microsoft Malware Protection Center (MMPC) サイトからセキュリティ インテリジェンスをダウンロードするように UNC (汎用名前付け規則) ネットワーク ファイル共有 (マップされたドライブとも呼ばれます) を設定します。
共有をプロビジョニングして更新プログラムをダウンロードするシステムで、スクリプトのフォルダーを作成します。
Start, CMD (Run as admin)
MD C:\Tool\PS-Scripts\
署名の更新用のフォルダーを作成します。
MD C:\Temp\TempSigs\x64
MD C:\Temp\TempSigs\x86
PowerShell ギャラリーの SignatureDownloadCustomTask パッケージから PowerShell スクリプトをダウンロードします。
[ 手動ダウンロード] を選択します。
raw nupkg ファイルをダウンロード を選択します。
ファイルを抽出します。
前に作成したフォルダーにファイル
SignatureDownloadCustomTask.ps1をコピーC:\Tool\PS-Scripts\。コマンド ラインを使用して、スケジュールされたタスクを設定します。
注:
更新プログラムには、完全とデルタの 2 種類があります。
x64 デルタの場合:
Powershell (Run as admin)

C:\Tool\PS-Scripts\

".\SignatureDownloadCustomTask.ps1 -action create -arch x64 -isDelta $true -destDir C:\Temp\TempSigs\x64 -scriptPath C:\Tool\PS-Scripts\SignatureDownloadCustomTask.ps1 -daysInterval 1"
x64 完全の場合:
Powershell (Run as admin)

C:\Tool\PS-Scripts\

".\SignatureDownloadCustomTask.ps1 -action create -arch x64 -isDelta $false -destDir C:\Temp\TempSigs\x64 -scriptPath C:\Tool\PS-Scripts\SignatureDownloadCustomTask.ps1 -daysInterval 1"
x86 デルタの場合:
Powershell (Run as admin)

C:\Tool\PS-Scripts\

".\SignatureDownloadCustomTask.ps1 -action create -arch x86 -isDelta $true -destDir C:\Temp\TempSigs\x86 -scriptPath C:\Tool\PS-Scripts\SignatureDownloadCustomTask.ps1 -daysInterval 1"
x86 フルの場合:
Powershell (Run as admin)

C:\Tool\PS-Scripts\

".\SignatureDownloadCustomTask.ps1 -action create -arch x86 -isDelta $false -destDir C:\Temp\TempSigs\x86 -scriptPath C:\Tool\PS-Scripts\SignatureDownloadCustomTask.ps1 -daysInterval 1"
注:
スケジュールされたタスクが作成されると、タスク スケジューラの
Microsoft\Windows\Windows Defenderで確認できます。各タスクを手動で実行し、次のフォルダーにデータ (
mpam-d.exe、mpam-fe.exe、nis_full.exe) があることを確認します (異なる場所を使用する場合があります)。C:\Temp\TempSigs\x86C:\Temp\TempSigs\x64
スケジュールされたタスクが失敗した場合は、次のコマンドを実行します。
 C:\windows\system32\windowspowershell\v1.0\powershell.exe -NoProfile -executionpolicy allsigned -command "&\"C:\Tool\PS-Scripts\SignatureDownloadCustomTask.ps1\" -action run -arch x64 -isDelta $False -destDir C:\Temp\TempSigs\x64"

 C:\windows\system32\windowspowershell\v1.0\powershell.exe -NoProfile -executionpolicy allsigned -command "&\"C:\Tool\PS-Scripts\SignatureDownloadCustomTask.ps1\" -action run -arch x64 -isDelta $True -destDir C:\Temp\TempSigs\x64"

 C:\windows\system32\windowspowershell\v1.0\powershell.exe -NoProfile -executionpolicy allsigned -command "&\"C:\Tool\PS-Scripts\SignatureDownloadCustomTask.ps1\" -action run -arch x86 -isDelta $False -destDir C:\Temp\TempSigs\x86"

 C:\windows\system32\windowspowershell\v1.0\powershell.exe -NoProfile -executionpolicy allsigned -command "&\"C:\Tool\PS-Scripts\SignatureDownloadCustomTask.ps1\" -action run -arch x86 -isDelta $True -destDir C:\Temp\TempSigs\x86"
注:
スケジュールされたタスクは
-ExecutionPolicy AllSignedを使用して PowerShell を起動するため、タスクは SYSTEM アカウントで非対話形式で実行されます。 まだ信頼済みとして分類されていない発行元からの署名済みスクリプトが初めて検出されると、PowerShell に表示されるDo you want to run software from this untrusted publisher?プロンプトに応答できません。SignatureDownloadCustomTask.ps1の最初の実行は、UnauthorizedAccessエラーで失敗する可能性があります。スケジュールされたタスク (または後で示す回復コマンド) を実行する前に、
SignatureDownloadCustomTask.ps1の署名に使用する Authenticode コード署名証明書をエクスポートし、ローカル コンピューターの信頼された発行元の証明書ストアにインポートします。または、グループ ポリシーが使用可能な環境で、証明書をコンピューターの構成>ポリシー>>>>。 詳細については、「about_Execution_Policies」と「about_Signing」を参照してください。
C:\Temp\TempSigsを指す共有を作成します (たとえば、\\server\updates)。注:
少なくとも、認証されたユーザーには "読み取り" アクセス権が必要です。 この要件は、ドメイン コンピューター、共有、NTFS (セキュリティ) にも適用されます。
ポリシーの共有場所として、その共有フォルダーを設定します。
注:
パスに x64 (または x86) フォルダーを追加しないでください。
MpCmdRun.exeプロセスによって自動的に追加されます。
UNC 共有を使用してプラットフォーム更新プログラムを有効にする
UNC 共有を使用してプラットフォームの更新を有効にするには、KB4052623をダウンロードし、 updateplatform.exeとしてアーキテクチャ フォルダーにコピーします。
updateplatform.exe ファイルは毎月更新され、毎月手動で置き換える必要があります。
KB4052623は、次のアーキテクチャで使用できます。
構造体の例:
[UNC Share]\
    x86\
       mpam-fe.exe
       mpam-d.exe
       updateplatform.exe
    x64\
       mpam-fe.exe
       mpam-d.exe
       updateplatform.exe