注
このバージョンの登録キャンペーンを展開しています。 ロールアウトは 2026 年 9 月末までに完了する予定です。 それまでは、テナントでの登録キャンペーンのエクスペリエンスは、この記事で説明されているものとは異なる場合があります。
登録キャンペーンを使用すると、ユーザーがサインイン中にパスキーまたはMicrosoft Authenticatorを設定できるように微調整できます。 ユーザーが多要素認証 (MFA) を使用して対話型サインインを実行すると、対象となる認証方法を設定するように求められる場合があります。 ユーザーまたはグループを含めるか除外することで、誰に働きかけるかを制御し、安全性の低い認証方法からパスキーや Authenticator への移行を促す対象を絞ったキャンペーンを作成できます。
登録キャンペーンでは、次の 2 つの認証方法がサポートされています。
- Passkey (FIDO2): ユーザーがパスキーを登録するようにナッジします。
- Authenticator: プッシュ通知を利用するために、ユーザーに Authenticator のダウンロードと設定を促します。
登録キャンペーンでは、一度に 1 つの認証方法をターゲットにすることができます。
前提条件
2 つの登録キャンペーンから選択できます。
- Authenticator キャンペーン: アカウントに Authenticator プッシュ通知がまだ設定されていないユーザーを対象とします。 認証方法ポリシーで Authenticator のユーザーを有効にします。 認証モード は[ 任意] または[ プッシュ]に設定する必要があります。 モードが パスワードレスに設定されている場合、ユーザーはナッジの対象になりません。 詳細については、「 Authenticator でパスワードなしのサインインを有効にする」を参照してください。 登録キャンペーンの対象となるユーザーも、この認証方法のスコープ内にある必要があります。
- パスキー キャンペーン: 認証方法ポリシーでパスキー (FIDO2) 認証方法を有効にします。 また、パスキー (FIDO2) メソッドの構成で [セルフサービス セットアップを許可する ]を有効にします。 詳細については、「 パスキーを有効にする」を参照してください。 登録キャンペーンの対象となるユーザーも、この認証方法のスコープ内にある必要があります。
必要に応じて、登録キャンペーンを構成する前に、各認証方法を登録したユーザーの数を決定します。 認証方法のアクティビティ レポートを参照してください。
登録キャンペーンのしくみ
登録キャンペーンでは、ユーザーが多要素認証 (MFA) を完了した後、より強力な認証方法 (パスキー (FIDO2) またはMicrosoft Authenticator) を設定するように求められます。
次の条件が適用されます:
| 対象となる認証方法 | ユーザーにメッセージが表示されたとき |
|---|---|
| Microsoft Authenticator | ユーザーが SMS または音声通話を使用して MFA を正常に完了した後。 |
| パスキー (FIDO2) | ユーザーが任意の方法を使用して MFA を正常に完了した後。 |
どちらのキャンペーンでも、ユーザーは対象の場合にのみメッセージが表示されます。 ユーザーの資格は、キャンペーンの状態と対象となる認証方法によって異なります。
注
ユーザーが通常のサインインを行う際に、セキュリティ情報の登録を管理するMicrosoft Entra 条件付きアクセス ポリシーが適用されてから、ユーザーが認証方法を設定するように微調整されます。 たとえば、条件付きアクセス ポリシーでセキュリティ情報の更新が内部ネットワークでのみ行われる必要がある場合、ユーザーは内部ネットワーク上に存在しない限り、プロンプトは表示されません。
キャンペーンの状態を選択する
キャンペーンの状態によって、キャンペーン設定を構成および管理するユーザーが決まります。
| 都道府県 | キャンペーンを設定するユーザー |
|---|---|
| Microsoft による管理 | Microsoft対象の認証方法と設定を選択し、現在のベスト プラクティスに合わせて更新します。 含めるユーザーを定義します。 |
| Enabled | 対象となる認証方法、再通知設定、および含まれるユーザーを選択します。 |
| Disabled | 登録キャンペーンは無効になっています。 |
Microsoftマネージドを使用して、Microsoftの推奨設定を適用します。 対象のメソッドまたは再通知の動作を制御する必要がある場合、またはマイクロソフト管理下ではパスキー プロファイルが対象外のユーザーに対してパスキー キャンペーンを実行する必要がある場合は、[有効] を使用します。 詳細については、「Microsoftマネージド登録キャンペーンのパスキー プロファイルの適格性」を参照してください。
次の表に、各状態で制御する設定を示します。
| Setting | Microsoft による管理 | Enabled |
|---|---|---|
| 対象となる認証方法 | Microsoftで設定 | パスキーまたは認証システム |
| スヌーズできる日数 | Microsoftで設定 | 0–14 |
| スヌーズ回数の制限 | Microsoftで設定 | オンまたはオフ |
| ユーザーとグループを含める/除外する | Configurable | Configurable |
マイクロソフト管理状態
Microsoftマネージド状態では、Microsoftテナントの認証方法の構成に基づいて対象となる認証方法を選択し、対応する推奨設定を適用します。 対象ユーザーでパスキーが有効になっている場合、マイクロソフトはパスキー (FIDO2) を対象とし、パスキーは有効になっていないものの Authenticator が有効になっている場合は、Microsoft Authenticator を対象とします。
次の表は、各メソッドについて Microsoft が適用する設定と利用資格を示しています。
| 財産 | Microsoft Authenticator | パスキー (FIDO2) |
|---|---|---|
| スヌーズできる日数 | 1 | 1 |
| スヌーズ回数の制限 | 有効: 3回スヌーズ後、登録が必要です | 無効: スヌーズ回数無制限 |
| 対象ユーザー | 以下 のすべてを 満たすユーザー: 音声通話またはテキスト メッセージ (SMS) を使用して MFA を実行する 認証方法ポリシーで Authenticator プッシュ通知が有効になっている • Authenticator のプッシュ通知をまだ設定していない |
以下 のすべてを 満たすユーザー: • いずれかの MFA 方法でサインインする • 少なくとも 1 つの対象のパスキー プロファイルに属している (Microsoft 管理の登録キャンペーンにおけるパスキー プロファイルの対象条件を参照) |
マイクロソフトが管理する登録キャンペーンのパスキー プロファイルの適格性
登録キャンペーンが Microsoft managed 状態にあり、パスキーを対象としている場合、スコープ内の各ユーザーのパスキー プロファイルは、サインイン時に確認されます。 ユーザーが、次の条件を満たす少なくとも 1 つのパスキー プロファイル構成の対象である場合、ユーザーは微調整されます。 このチェックは 有効 な状態では適用されません。
| パスキー プロファイル構成 | 詳細情報 |
|---|---|
| 無制限 | パスキー プロファイルの制限はありません。 |
| 同期済みのみ | 同期済みのパスキーのみ。 キーの制限はありません。 |
| デバイスにのみバインド 가능 | デバイスに紐づけられたパスキーのみ。 キーの制限はありません。 |
| AAGUID 制限付き | 許可リストには、次のプロバイダーに対して少なくとも 1 つの AAGUID が含まれています。 • iCloud キーチェーン • Google パスワード マネージャー (GPM) • Microsoft Authenticator のパスキー • Windows 版 Microsoft Entra パスキー |
| 構成証明が適用されているデバイスバインド | キーの制限は評価されません。 |
AAGUID 制限付きプロファイルの場合:
- 前の表のプロバイダーに対して許可リストに少なくとも 1 つの AAGUID が含まれている限り、他の AAGUID を追加できます。
- 除外 リストと ブロック リストは、キャンペーンの適格性が決定されると無視されます。 管理者は [除外 ] または [ ブロック] にエントリを含めることができますが、ターゲット ロジックでは適格性を評価しません。
- iCloud キーチェーンまたは Google パスワード マネージャーの AAGUID の場合は、 同期された パスキー プロファイルの種類を選択します。 Windows AAGUID における Microsoft Authenticator パスキーまたは Microsoft Entra パスキーには、デバイス バインド パスキー プロファイルの種類を選択します。 同期された AAGUID とデバイスバインド AAGUID の組み合わせで、パスキー プロファイルの種類の両方を選択します。
注
ユーザーがナッジの対象となるには、対象となるパスキー プロファイルが 1 つ あれば十分です。 1 人のユーザーが複数のパスキー プロファイルに含まれており、そのうちの 1 つが上記の条件を満たしている場合、そのユーザーは対象となります。
有効な状態
[有効] 状態では、対象の認証方法を選択し、再通知設定と含まれるユーザーを構成します。 再通知の設定 (再通知が許可される日数と、スヌーズが制限されているかどうかを示す日数) は、両方の方法で同じオプションです。適格性ルールは方法によって異なります。
次の表に、各メソッドの構成と適格性を示します。
| Setting | Microsoft Authenticator | パスキー (FIDO2) |
|---|---|---|
| スヌーズできる日数 | 0–14 | 0–14 |
| スヌーズ回数の制限 | [有効] または [無効] | [有効] または [無効] |
| 対象ユーザー | 以下 のすべてを 満たすユーザー: • 音声通話またはテキスト メッセージ (SMS) を使用してサインインする 認証方法ポリシーで Authenticator プッシュ通知が有効になっている • Authenticator のプッシュ通知をまだ設定していない |
以下 のすべてを 満たすユーザー: • いずれかの MFA 方法を使用してサインイン • 任意のパスキー プロファイル構成に含まれる |
有効な状態では、Microsoftマネージド passkey-profile の適格性チェックは適用されません。 たとえば、有効な状態を使用して、Microsoftマネージド状態のスコープ内にない AAGUID 制限を持つ同期されたパスキーをデプロイします。
スヌーズ機能
ユーザーは、[ 今のところスキップ] を選択することで、対象となる認証方法のセットアップを延期できます。 スヌーズ回数が制限されている場合、ユーザーは登録が必要になるまで最大3回スヌーズできます。 スヌーズの回数に制限がない場合、ユーザーは無期限にスヌーズできます。 再通知期間が経過すると、次回サインインして MFA を実行すると、ユーザーに再度メッセージが表示されます。
登録キャンペーンの状態が [有効] に設定されている場合は、次の設定を使用して再通知エクスペリエンスを構成します。
| Setting | 説明 |
|---|---|
| スヌーズ可能日数 | 連続するプロンプトの間隔を設定します。 たとえば、期間が 3 日間の場合、登録をスキップしたユーザーは 3 日間再び求められません。 |
| スヌーズ回数の上限 |
有効: ユーザーはプロンプトを 3 回スキップできます。その後、対象の認証方法を登録する必要があります。 無効: ユーザーは何回でもスヌーズできます。 |
注
スヌーズ回数の制限 が 有効 に設定されている場合、スヌーズ回数はユーザーごとに追跡され、キャンペーンの再起動や設定変更後も維持されます(ターゲティング方法の更新を含む)。
ユーザー エクスペリエンス
Authenticator キャンペーン
Authenticator 登録キャンペーンの対象になると、次のフローが発生します。
MFA を完了する必要があります。
Authenticator プッシュ通知が有効になっていて、設定されていない場合は、サインイン エクスペリエンスを向上させるために Authenticator を設定するように求められます。
パスワードレス サインイン、セルフサービス パスワード リセット、セキュリティの既定値など、その他のセキュリティ機能でも、認証方法を設定するように求められる場合があります。
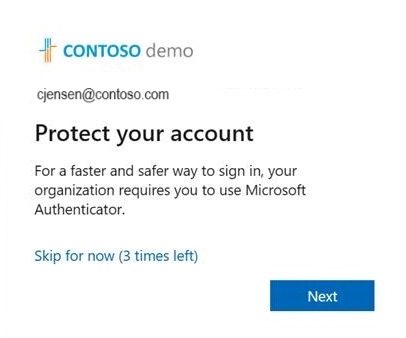
[ 次へ ] を選択し、Authenticator のセットアップをステップ実行します。
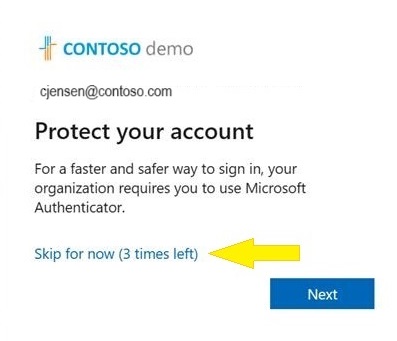
Authenticator を設定しない場合は、今はスキップ を選択すると、管理者が設定した日数の間、プロンプトの表示が延期されます。 無料および試用版のサブスクリプションをご利用のユーザーは、プロンプトを最大3回まで後で再表示できます。
パスキー キャンペーン
パスキー登録キャンペーンの対象になると、次のフローが発生します。
MFA を完了する必要があります。
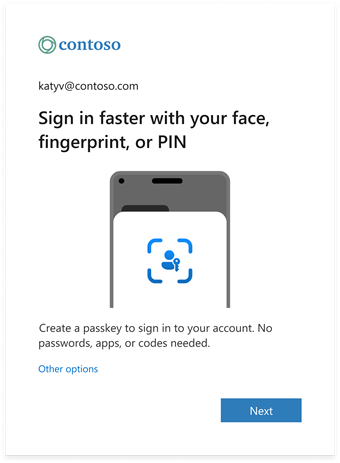
アカウントに対してパスキー登録が有効になっていて、現在のプラットフォームで資格のあるパスキーを使用できない場合は、パスキーを設定するように求められます。
注
パスキーナッジ評価では、現在の OS とブラウザーの組み合わせに対してローカル パスキーがあるかどうかを判断します。 このエクスペリエンスについてすでにローカルパスキーがある場合、通知は表示されません。 ナッジの評価は、ユーザー アカウントに登録されている内容ではなく、ご使用の各デバイスとブラウザーの組み合わせに基づいています。 各プラットフォームでナッジを満たすパスキーの種類の詳細については、「プラットフォーム 別の Passkey ナッジの評価 」セクションを参照してください。
次へを選択します。 デバイスまたはブラウザーにパスキー作成プロンプトが表示され、パスキーが保存される場所が表示されます。 プラットフォームによっては、別のパスキー プロバイダーを選択したり、場所を保存したりすることができます。
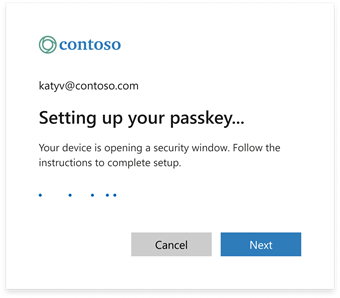
デバイスのプロンプトに従って、顔、指紋、または PIN を使用して ID を確認します。 検証後、パスキーが保存されます。
[ パスキーに名前を付ける ] 画面で、パスキーの識別に役立つ名前を入力し、[ 次へ] を選択します。
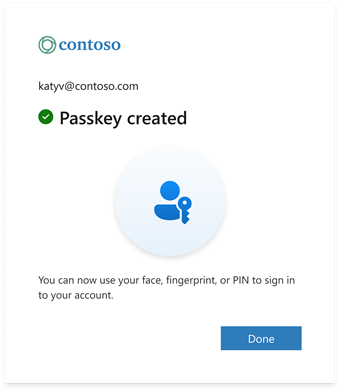
[ Passkey created]\(パスキーの作成\ ) 画面で、[ 完了] を選択してサインインを完了します。
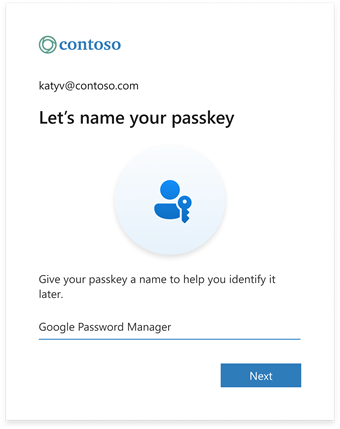
パスキーを設定したくない場合は、今はスキップ を選択して、メッセージを後で再表示できます。
パスキーの登録中にエラーが発生した場合は、 スキップ オプションを含むエラー画面が表示されます。 エラー画面からのスキップは、限られた再通知数にはカウントされないため、登録エラーによってサインインがブロックされることはありません。
Microsoft Entra 管理センターを使用して登録キャンペーン ポリシーを有効にする
Microsoft Entra 管理センターで登録キャンペーンを有効にするには、次の手順に従います。
少なくとも認証ポリシー管理者として Microsoft Entra 管理センターにサインインします。
Entra ID>認証方法>登録キャンペーン に移動し、編集 を選択します。
状態の場合:
- [有効] を選択して、登録キャンペーンを有効にして構成します。 状態が [有効] に設定されている場合は、ターゲット認証方法、再通知期間、制限された数のスヌーズ、および含まれるターゲットまたは除外されたターゲットを構成できます。
- Microsoft managed を選択して、Microsoft推奨される既定値で登録キャンペーンを有効にします。 Microsoft managed を選択すると、ターゲット認証方法、再通知期間、および制限された数のスヌーズが自動的に設定され、構成できません。 含まれるターゲットまたは除外されたターゲットは、引き続き構成できます。 詳細については、「 Microsoft Entra ID での認証方法の保護」を参照してください。
[認証方法] で、ターゲットとする方法を選択します。
- Microsoft Authenticator: ユーザーに Authenticator の設定を促します。
- パスキー: ユーザーに適用されている少なくとも1つのパスキープロファイル構成の要件を満たすパスキーを登録するようユーザーに促します。
登録キャンペーンに含めるユーザーまたはグループを選択し、[ 保存] を選択します。


プラットフォーム別のパスキー ナッジ評価
ユーザーが登録キャンペーンの設定に基づいてパスキーを登録する資格があると判断された後、キャンペーンは、それらを微調整する前にさらに評価を実行します。 このキャンペーンでは、ユーザーが現在の OS とブラウザーの組み合わせ (プラットフォーム) のローカル パスキーを既に持っているかどうかを確認します。
次の表は、各 OS とブラウザーの組み合わせでナッジを抑制するプラットフォーム パスキーの種類を示しています。 ユーザーは、ナッジを抑制するために、OS とブラウザーの組み合わせで一致するパスキーの種類を少なくとも 1 つ必要とします。 それ以外の場合、他のすべてのキャンペーン要件が満たされている場合は、互換性のあるパスキーの種類を登録するように微調整されます。
| 使用可能なパスキーの種類 | Windows + Chrome | Windows + その他のブラウザー | macOS + Chrome | macOS + その他のブラウザー | iOS | Android |
|---|---|---|---|---|---|---|
| Windows Hello for Business | ✔️ | ✔️ | — | — | — | — |
| Windows での Microsoft Entra パスキー | ✔️ | ✔️ | — | — | — | — |
| Google パスワード マネージャー | ✔️ | — | ✔️ | — | — | ✔️ |
| iCloud キーチェーン (マネージドを含む) | — | — | ✔️ | ✔️ | ✔️ | — |
| macOS Platform SSO | — | — | ✔️ | ✔️ | — | — |
| Samsung Pass | — | — | — | — | — | ✔️ |
| Microsoft Authenticator のパスキー | — | — | — | — | ✔️ | ✔️ |
| セキュリティ キーなど、あらゆるクロスプラットフォーム対応プロバイダー | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ |
✔️ この組み合わせではナッジが抑制される
たとえば、ユーザーがWindows Hello for Business資格情報を持っていて、Chrome でWindowsにサインインした場合、ナッジは抑制されます。 ただし、同じユーザーが Chrome ブラウザーで Mac にサインインすると、その資格情報はこの OS とブラウザーの組み合わせで使用できないため、ナッジされます。
注
Linux ユーザーは、パスキー登録を促すキャンペーンの対象になっていません。
パスキー プロファイルがナッジ評価に与える影響
プラットフォーム別のパスキー ナッジ評価は、キャンペーンが [有効] または [Microsoft 管理] のいずれかの状態である場合に適用されます。 評価は、ユーザー用に構成されたパスキー プロファイルにも依存します。 次の表では、ユーザーがスコープ内にあるパスキー プロファイルの種類ごとの動作について説明します。
| パスキー プロファイル構成 | ナッジの評価方法 |
|---|---|
| 無制限 | 前の表に従って OS とブラウザーごとに抑制されます。ユーザーがそのプラットフォームに対して適切なローカル パスキーを取得した後。 |
| 同期済みのみ | ユーザーは、可能な限り、各プラットフォームでローカル 同期された パスキーを登録するように微調整されます。 ユーザーが有効なローカル同期パスキーを使用できるようになった後、プラットフォームではナッジが抑制されます。 |
| デバイスにのみバインド 가능 | ユーザーは、可能な場合は、各プラットフォームでローカル デバイスバインド パスキーを登録するように微調整されます。 ユーザーが有効なローカル デバイス バインド パスキーを使用できるようになった後、プラットフォームではナッジが抑制されます。 |
| AAGUID 制限付き | プラットフォームごとの評価は適用されません。 ユーザーが 1 つの適格な パスキーを登録すると、すべての OS とブラウザーの組み合わせでナッジが停止します。 |
| 構成証明が適用されているデバイスバインド | プラットフォームごとの評価は適用されません。 ユーザーが 1 つの適格な パスキーを登録すると、すべての OS とブラウザーの組み合わせでナッジが停止します。 |
Graph エクスプローラーを使用して登録キャンペーン ポリシーを有効にする
Microsoft Entra 管理センターを使用するだけでなく、Graph エクスプローラーを使用して登録キャンペーン ポリシーを有効にすることもできます。 認証方法ポリシー Graph API を使用する必要があります。 少なくとも 認証ポリシー管理者 ロールが割り当てられているユーザーは、ポリシーを更新できます。
Graph Explorer を使用してポリシーを構成するには、次の手順を実行します。
Graph エクスプローラーにサインインし、Policy.Read.All および Policy.ReadWrite.AuthenticationMethod アクセス許可に同意します。
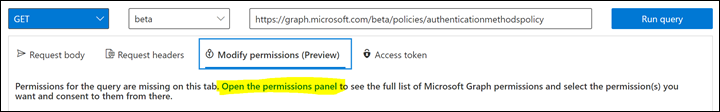
認証方法ポリシーを取得します。
GET https://graph.microsoft.com/v1.0/policies/authenticationmethodspolicyポリシーの
registrationEnforcementとauthenticationMethodsRegistrationCampaignセクションを更新して、ユーザーまたはグループでナッジを有効にします。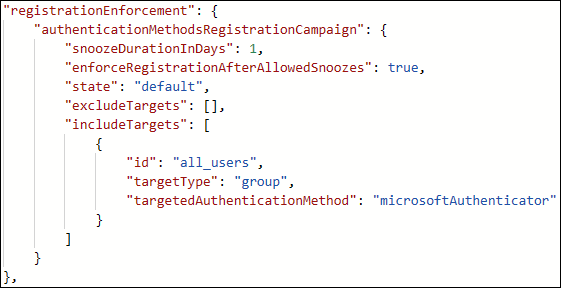
ポリシーを更新するには、更新された
PATCHセクションのみを使用して、認証方法ポリシーに対してregistrationEnforcementを実行します。PATCH https://graph.microsoft.com/v1.0/policies/authenticationmethodspolicy
次の表に、 authenticationMethodsRegistrationCampaign プロパティの一覧を示します。
| 名前 | 指定できる値 | 説明 |
|---|---|---|
snoozeDurationInDays |
範囲: 0 から 14 | ユーザーが再度注意喚起されるまでの日数を定義します。 値が 0 の場合、ユーザーは MFA の試行ごとに再確認を求められます。既定値: 1 日 |
enforceRegistrationAfterAllowedSnoozes |
truefalse |
ユーザーが3回スヌーズした後にセットアップを行う必要があるかどうかを指定します。true場合、ユーザーは登録する必要があります。false場合、ユーザーは無期限にスヌーズできます。既定値: true |
state |
enableddisableddefault |
この機能を有効または無効にすることができます。 既定値は、構成が明示的に設定されていない場合に使用され、この設定にMicrosoft Entra ID既定値が使用されます。 必要に応じて、状態を enabled (すべてのユーザー) または disabled に変更します。 |
excludeTargets |
該当しません | 機能の対象としないさまざまなユーザーとグループを除外できます。 ユーザーが除外されたグループと含まれるグループに含まれている場合、そのユーザーは機能から除外されます。 |
includeTargets |
該当しません | 機能の対象にするさまざまなユーザーとグループを含めることができます。 |
次の表に、 includeTargets プロパティの一覧を示します。
| 名前 | 指定できる値 | 説明 |
|---|---|---|
targetType |
usergroup |
対象となるエンティティの種類。 |
ID |
グローバル一意識別子 (GUID) | 対象となるユーザーまたはグループの ID。 |
targetedAuthenticationMethod |
microsoftAuthenticatorfido2 |
ユーザーに登録を促される認証方法。
microsoftAuthenticatorを使用してユーザーを微調整して Authenticator を設定するか、fido2を使用してユーザーを微調整してパスキーを登録します。 |
次の表に、 excludeTargets プロパティの一覧を示します。
| 名前 | 指定できる値 | 説明 |
|---|---|---|
targetType |
usergroup |
対象となるエンティティの種類。 |
ID |
文字列 | 対象となるユーザーまたはグループの ID。 |
例
使い始めるには、次のサンプル JSON ボディを使用できます。
すべてのユーザーを含め、Authenticator を対象とします。
テナントにすべてのユーザーを含め、Authenticator を設定するように微調整するには、Graph Explorer に次の JSON を貼り付け、エンドポイントで
PATCHを実行します。{ "registrationEnforcement": { "authenticationMethodsRegistrationCampaign": { "snoozeDurationInDays": 1, "enforceRegistrationAfterAllowedSnoozes": true, "state": "enabled", "excludeTargets": [], "includeTargets": [ { "id": "all_users", "targetType": "group", "targetedAuthenticationMethod": "microsoftAuthenticator" } ] } } }すべてのユーザーを含め、パスキーを対象とします。
テナント内のすべてのユーザーを対象にし、パスキーを登録するよう促したい場合は、以下の JSON サンプルを更新してください。 次に、Graph エクスプローラーにそれを貼り付けて、エンドポイントで
PATCHを実行します。{ "registrationEnforcement": { "authenticationMethodsRegistrationCampaign": { "snoozeDurationInDays": 1, "enforceRegistrationAfterAllowedSnoozes": true, "state": "enabled", "excludeTargets": [], "includeTargets": [ { "id": "all_users", "targetType": "group", "targetedAuthenticationMethod": "fido2" } ] } } }特定のユーザーまたはユーザーのグループを含めます。
テナントの特定のユーザーまたはグループを含める場合は、ユーザーとグループの関連する GUID を使用して次の JSON の例を更新します。 次に、Graph エクスプローラーにその JSON を貼り付けて、エンドポイントで
PATCHを実行します。{ "registrationEnforcement": { "authenticationMethodsRegistrationCampaign": { "snoozeDurationInDays": 1, "enforceRegistrationAfterAllowedSnoozes": true, "state": "enabled", "excludeTargets": [], "includeTargets": [ { "id": "*********PLEASE ENTER GUID***********", "targetType": "group", "targetedAuthenticationMethod": "microsoftAuthenticator" }, { "id": "*********PLEASE ENTER GUID***********", "targetType": "user", "targetedAuthenticationMethod": "microsoftAuthenticator" } ] } } }特定のユーザーまたはグループを含めたり除外したりします。
テナントに特定のユーザーまたはグループを含めたり除外したりする場合は、次の JSON 例をユーザーとグループの関連 GUID で更新します。 次に、Graph エクスプローラーにそれを貼り付けて、エンドポイントで
PATCHを実行します。{ "registrationEnforcement": { "authenticationMethodsRegistrationCampaign": { "snoozeDurationInDays": 1, "enforceRegistrationAfterAllowedSnoozes": true, "state": "enabled", "excludeTargets": [ { "id": "*********PLEASE ENTER GUID***********", "targetType": "group" }, { "id": "*********PLEASE ENTER GUID***********", "targetType": "user" } ], "includeTargets": [ { "id": "*********PLEASE ENTER GUID***********", "targetType": "group", "targetedAuthenticationMethod": "microsoftAuthenticator" }, { "id": "*********PLEASE ENTER GUID***********", "targetType": "user", "targetedAuthenticationMethod": "microsoftAuthenticator" } ] } } }
JSON 要求本文のユーザー GUID を識別する
少なくとも認証ポリシー管理者として Microsoft Entra 管理センターにサインインします。
[ 管理 ] ウィンドウで、[ ユーザー] を選択します。
[ ユーザー ] ページで、対象とする特定のユーザーを特定します。
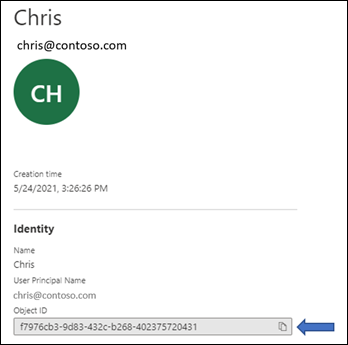
特定のユーザーを選択すると、そのユーザーのオブジェクト ID (ユーザーの GUID) が表示されます。
JSON 要求本文のグループ GUID を識別する
少なくとも認証ポリシー管理者として Microsoft Entra 管理センターにサインインします。
[ 管理 ] ウィンドウで、[ グループ] を選択します。
[ グループ ] ページで、対象とする特定のグループを特定します。
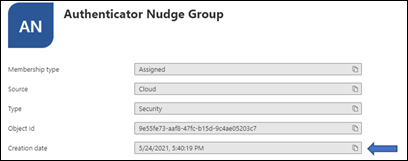
グループを選択してオブジェクト ID を取得します。
よく寄せられる質問
Enabled と Microsoft マネージド状態の違いは何ですか?
[有効] 状態では、キャンペーンを自分で構成します。対象となる方法、再通知期間、再通知の制限、含めるユーザーまたは除外するユーザーです。 Microsoftマネージド状態では、Microsoftはベスト プラクティスに基づいてターゲット メソッド、再通知期間、再通知の制限を設定し、最新の状態に保ちます。 どちらの状態でも、インクルード/除外ターゲットを設定できます。 完全な比較については、「 キャンペーンの状態を選択する」を参照してください。
スコープを設定したユーザーが、マイクロソフト管理下のパスキーに対して微調整されないのはなぜですか?
Microsoft による管理対象のパスキー ターゲティングでは、対象ユーザーは、少なくとも 1 つの対象となるパスキー プロファイルに含まれている場合にのみ促されます。 ユーザーの唯一のパスキー プロファイルが条件を満たしていない場合 (たとえば、許可リストにサポートされている AAGUID が含まれていない AAGUID 制限付きプロファイル)、それらは微調整されません。 有効な状態では、パスキーのターゲット設定では、これらのプロファイル チェックは適用されません。 ルールについては、Microsoft マネージド登録キャンペーンにおけるパスキー プロファイルの適格性を参照してください。
ユーザーはアプリケーション内で微調整できますか?
はい。 登録キャンペーンでは、特定のアプリケーションの埋め込みブラウザー ビューがサポートされます。 このキャンペーンでは、初期設定時のエクスペリエンスや、Windows の設定に埋め込まれたブラウザー表示内でユーザーに働きかけることはありません。
SSO セッション内でユーザーを微調整できますか?
ユーザーが SSO で既にサインインしている場合、ナッジはトリガーされません。
ユーザーはモバイル デバイスで微調整できますか?
登録キャンペーンによって異なります。
Microsoft Authenticator登録キャンペーンは、モバイル デバイスではサポートされていません。
Passkey 登録キャンペーンは、次のようなモバイル デバイスでサポートされています。
- モバイル デバイスでのブラウザー ベースのエクスペリエンス。
- ネイティブ iOS モバイル アプリ。 ネイティブ Android モバイル アプリのサポートは現在利用できません。
キャンペーンの実行期間はどのくらいですか?
キャンペーンは、必要な期間有効にすることができます。 キャンペーンの実行が完了したら、管理センターまたは API を使用してキャンペーンを無効にします。
ユーザーのグループごとに異なる再通知期間を設定できますか?
いいえ。 プロンプトのスヌーズ期間はテナント全体の設定で、すべてのグループに適用されます。
ユーザーが登録をスキップできないようにする場合はどうすればよいでしょうか。
再通知を許可する日数を 0 に設定し、スヌーズ回数の制限を 有効 に設定します。 ユーザーは引き続き最大 3 回まで再通知することができますが、次に MFA を完了した際に再度求められます。 3回目のスヌーズ後、登録が必要です。 これらの設定は、キャンペーンの構成を制御する 有効 な状態で使用できます。
パスワードレスの電話によるサインインをセットアップするようにユーザーにナッジできますか?
登録キャンペーン機能では、Authenticator を使用して MFA を設定したり、パスキーを登録したりするためのユーザーの微調整がサポートされています。 パスワードレス電話によるサインインは、登録キャンペーンの対象となる方法ではありません。
Microsoft以外の認証アプリでサインインしたユーザーにナッジが表示されますか?
これは、対象となる認証方法によって異なります。 パスキー キャンペーンでは、ユーザーがそのほかの適格要件を満たしている場合、Microsoft 以外の認証アプリを使用して MFA を行った後に、ユーザーにパスキーの使用を促すことができます。 Authenticator キャンペーンでは、SMS または音声通話による MFA の後にのみユーザーにプロンプトが表示されます。
時間ベースのワンタイム パスワード コードに対してのみ Authenticator が設定されているユーザーには、ナッジが表示されますか?
Authenticator がプッシュ通知用に設定されていない場合、ユーザーは Authenticator 登録キャンペーンの対象となります。 ただし、プロンプトは、ユーザーが時間ベースのワンタイム パスワード コードを使用した後ではなく、SMS または音声呼び出しによる MFA を完了した後にのみ表示されます。
既にパスキーを持っているユーザーにはナッジが表示されますか?
passkey ナッジは、ユーザーが現在の OS とブラウザーの組み合わせに対してローカル パスキーを持っているかどうかを評価します。 ユーザーがそのエクスペリエンス用のローカルパスキーを既に持っている場合、促されることはありません。 このため、あるデバイスではユーザーに促しが表示されても、別のデバイスでは表示されないことがあります。 プラットフォーム固有の情報については、「 プラットフォーム別の Passkey ナッジの評価 」セクションを参照してください。
Authenticator と passkey の両方の登録キャンペーンを同時に実行できますか?
いいえ。 登録キャンペーンでは、一度に 1 つの認証方法のみを対象にすることができます。 Authenticator または passkey をターゲットにすることはできますが、同じテナント内で両方を同時にターゲットにすることはできません。
ユーザーが MFA 登録を通過したばかりの場合、ユーザーは同じサインイン セッションでナッジされますか?
いいえ。 優れたユーザー エクスペリエンスを提供するために、ユーザーは他の認証方法を登録したのと同じセッションで Authenticator を設定するように微調整されません。
別の認証方法を登録するようにユーザーを微調整できますか?
はい。 登録キャンペーンでは、Authenticator を設定したり、パスキー (FIDO2) を登録したりするためのユーザーの微調整がサポートされています。 キャンペーンを構成するときに、対象となる認証方法を選択します。
再通知オプションを非表示にして、ユーザーに Authenticator の設定を要求することはできますか?
再通知オプションをすぐに非表示にすることはできません。 スヌーズ回数の制限 を 有効 に設定すると、ユーザーはセットアップを最大 3 回まで先送りできます。それ以降はセットアップが必要になります。
Microsoft Entra MFA を使用していない場合でも、ユーザーに通知できますか?
いいえ。 ナッジは、Microsoft Entra MFA を使用して MFA を実行しているユーザーに対してのみ機能します。
テナント内のゲスト ユーザーは微調整されますか?
Authenticator の登録キャンペーンの対象になっている場合、通知が表示されます。 ゲスト ユーザー向けのパスキー サポートは現在利用できないため、パスキーの登録キャンペーンの対象に含まれていても、これらのユーザーには登録を促す通知は表示されません。
ユーザーがブラウザーを閉じた場合はどうしますか?
ブラウザを閉じることは、スヌーズすることと同じです。 ユーザーが 3 回スヌーズした後に設定が必要となる場合、そのユーザーが次にサインインした際にナッジされます。
"セキュリティ情報の登録" の条件付きアクセス ポリシーがある場合、一部のユーザーにナッジが表示されないのはなぜですか?
ユーザーが [ セキュリティ情報の登録 ] ページへのアクセスをブロックする条件付きアクセス ポリシーのスコープ内にある場合、ナッジは表示されません。
サインイン中に使用条件画面が表示されると、ユーザーにナッジが表示されますか?
サインイン中に 利用規約 画面が表示された場合、ナッジは表示されません。
条件付きアクセスのカスタム コントロールがサインインに適用されるときに、ユーザーにナッジが表示されますか?
条件付きアクセスのカスタム コントロール設定が原因でサインイン中にユーザーがリダイレクトされた場合、ナッジは表示されません。
関連するコンテンツ
- Authenticator でパスワードなしのサインインを有効にする
- パスキーを有効にする (FIDO2)
Microsoft Entra ID