適切に構成された受信コネクタは、Microsoft 365 への受信メールの信頼できるソースです。 ただし、Microsoft 365 ドメインのメールが最初に他の場所にルーティングされる複雑なルーティング シナリオでは、受信コネクタのソースは通常、メッセージの送信元の真のインジケーターではありません。 複雑なルーティング シナリオには次のようなものがあります。
- Microsoft 以外のクラウド フィルタリング サービス。
- マネージド フィルター処理アプライアンス。
- ハイブリッド環境 (オンプレミスの Exchange など)
複雑なシナリオでのメール ルーティングは次のようになります。
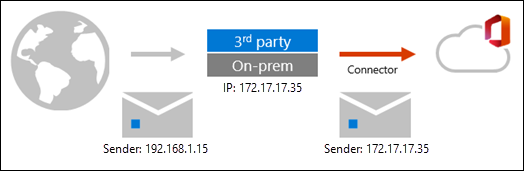
このように、メッセージは Microsoft 365 の前にある最後のホップの送信元 IP を採用しています。 メッセージは、別のソース IP アドレスを使用して Microsoft 365 に到着します。 この動作は、Microsoft 365 の制限ではありません。それは単に SMTP の仕組みです。
これらのシナリオでも、コネクタの拡張フィルター処理 (スキップ リストとも呼ばれます) を使用して、すべてのクラウド メールボックスと Microsoft Defender for Office 365 の組み込みセキュリティ機能を最大限に活用できます。
コネクタの拡張フィルターを有効にした後、複雑なルーティング シナリオでのメール ルーティングは次のようになります。
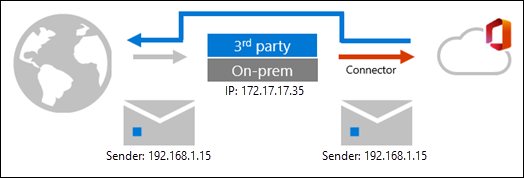
ご覧のように、コネクタの拡張フィルターでは、ソース IP アドレスと送信者の情報が保持されます。
このようなルーティング シナリオでは、通常、 ARC シール を使用して、DKIM を使用してソース情報とメッセージの整合性を維持します。 ただし、メッセージを変更する多くのサービスは ARC をサポートしていません。 このような状況で役立つように、コネクタの拡張フィルタリングは、前のホップのIPアドレスを保持するだけでなく、DKIM署名の失敗からインテリジェントに回復します。 この動作は、メッセージがスプーフィング インテリジェンス フィルターを通じて認証を通過するのに役立ちます。
コネクタの拡張フィルターには、次の利点があります。
- これには次のものが含まれます。Microsoft フィルタリング スタックおよび機械学習モデルの精度が向上しました。
- コンテンツの改ざんやARCシールの欠如によるDMARCにおける誤検知を減らしました。
- ヒューリスティック クラスタリング
- なりすまし対策
- フィッシング詐欺対策
- Automated investigation and response (AIR) における侵害後の機能の向上
- 明示的な電子メール認証 (SPF、DKIM、DMARC) を使用して、偽装やなりすましの検出のための送信ドメインの評判を検証できます。 明示的および暗黙的な電子メール認証の詳細については、「 Microsoft 365 での電子メール認証」を参照してください。
詳細については、この記事で後述する「 コネクタの拡張フィルターを有効にするとどうなりますか? 」セクションを参照してください。
この記事の手順を使用して、個々のコネクタでコネクタの拡張フィルターを有効にします。 Exchange Online のコネクタの詳細については、「 コネクタを使用したメール フローの構成」を参照してください。
注:
- コネクタの拡張フィルター処理は、ドメインの MX レコードが Microsoft 365 を指していないシナリオを対象としています。 例:
- インターネット メールが Microsoft 365 に配信される前にオンプレミスの Exchange 環境を経由してルーティングされるハイブリッド環境。 Microsoft 365 は、オンプレミスの受信者に送信されたメールをスキャンしません。
- インターネット メールは、 MX レコードが Microsoft 以外のスパム フィルターを指すように、Microsoft 365 の受信者に配信する前に、Microsoft 以外のサービスまたはデバイスを経由してルーティングされます。
- コネクタの拡張フィルター処理は、Microsoft 365 の後に メールをスキャンする Microsoft 以外のサービスまたはデバイスを対象としていません。 Microsoft 365 がメッセージをスキャンしたら、クラウドまたはオンプレミスの組織の一部ではない Exchange 以外のサーバーにメールをルーティングして、信頼チェーンを壊さないように注意してください。 メッセージが最終的に宛先メールボックスに届いたときに、最初のスキャン判定のヘッダーが正確でなくなる可能性があります。
-
一元化されたメール トランスポートでの非線形受信ルーティング シナリオでは、コネクタの拡張フィルター処理へのオンプレミスのハイブリッド サーバーの追加はサポートされていません。 この構成により、Microsoft 365 はオンプレミス環境から返されるメールをスキャンする可能性があります。 この動作により、
compauthヘッダー値がメッセージに追加され、 メッセージがスパムとして識別される可能性があります。 一元化されたメール トランスポートの 線形受信ルーティング シナリオでは、コネクタの拡張フィルター処理へのオンプレミスのハイブリッド サーバーの追加がサポートされています。-
非線形受信ルーティングの例 (オンプレミスのハイブリッド サーバーをコネクタの拡張フィルター処理に追加することはサポートされていません):
- インターネット > Microsoft 365 > オンプレミス > Microsoft 365
- Microsoft 365 >オンプレミス> Microsoft 365 >インターネット> Microsoft 以外のサービス
-
線形受信ルーティングの例 (コネクタの拡張フィルター処理へのオンプレミスのハイブリッド サーバーの追加がサポートされています):
- Internet > オンプレミス > Microsoft 365
- オンプレミス> Microsoft 365 >インターネット > Microsoft 以外のサービス
-
非線形受信ルーティングの例 (オンプレミスのハイブリッド サーバーをコネクタの拡張フィルター処理に追加することはサポートされていません):
コネクタの拡張フィルターを構成する
注:
現在、IPv6 アドレスは PowerShell でのみサポートされています。 PowerShell を使用してコネクタの拡張フィルターを構成するには、この記事で後述する「 PowerShell を使用して、受信コネクタでコネクタの拡張フィルターを構成する 」セクションを参照してください。
はじめに把握しておくべき情報
オンプレミスのホストに関連付けられているすべての信頼された IP アドレス、または Microsoft 365 組織に電子メールを送信する Microsoft 以外のフィルターを含めます。パブリック IP アドレスを持つ中間ホップを含めます。 これらの IP アドレスを取得するには、サービスに付属するドキュメントまたはサポートを参照してください。
コネクタの拡張フィルターを有効にした後、コネクタを通過するメッセージに対してスパム フィルター バイパス (スパム信頼レベルまたは SCL-1) を要求するメール フロー ルール (トランスポート ルール)を無効にします。 SCL -1 はフィルタリングへの入力であり、最終的な決定ではありません。メッセージにスタンプされた SCL 値は異なる場合があります。 次のシナリオでは、SCL = -1 メール フロー ルールの維持が必要になる場合があります。
- Microsoft Defender for Office 365 評価モードを使用しています。
- 多層防御構成をフェーズインしています。
Microsoft Defender ポータルを開くには、 https://security.microsoft.com に移動します。 [コネクタの拡張フィルター処理] ページに直接移動するには、https://security.microsoft.com/skiplisting を使用します。
Exchange Online PowerShell へ接続するには、「Exchange Online PowerShell に接続する」を参照してください。
この記事の手順を実行する前に、アクセス許可を割り当てる必要があります。 以下のオプションがあります。
Exchange Online のアクセス許可: 組織の管理 役割グループのメンバーシップ。
Microsoft Entra アクセス許可: グローバル管理者ロールまたは Exchange 管理者ロールのメンバーシップ*
重要
* Microsoft では、最小限のアクセス許可の原則を強くお勧めします。 アカウントにタスクを実行するために必要な最小限のアクセス許可のみを割り当てることは、セキュリティ リスクを軽減し、組織の全体的な保護を強化するのに役立ちます。 グローバル管理者は非常に特権的な役割であり、既存のロールを使用できない場合の緊急時に限定する必要があります。
Microsoft Defender ポータルを使用して、受信コネクタでのコネクタの拡張フィルター処理を構成する
Microsoft Defender ポータルで、[電子メール & コラボレーション>ポリシー] & [ルール]> [脅威ポリシー] ページ >ルール セクション >強化されたフィルター処理) に移動します。
[ コネクタの拡張フィルター 処理] ページで、名前をクリックして構成する受信コネクタを選択します。
表示されるコネクタの詳細ポップアップで、次の設定を構成します。
スキップする IP アドレス: 次のいずれかの値を選択します。
コネクタの拡張フィルターを無効にする: コネクタでコネクタの拡張フィルターを無効にします。
最後の IP アドレスを自動的に検出してスキップする: 最後のメッセージ ソースのみをスキップする必要がある場合は、この値をお勧めします。
コネクタに関連付けられているこれらの IP アドレスをスキップします。スキップする IP アドレスの一覧を構成するには、この値を選択します。 ボックスに単一の IP (例: 192.168.1.1)、IP 範囲 (例: 192.168.0.1-192.168.0.254)、または CIDR IP (例: 192.168.0.1/25) を入力し、 Enter キーを押します。 エントリは別のアイテムとして追加されます ( X アイコンの付いた灰色のボックスとして表示されます)。 エントリが表示されたことを確認したら、次の手順に進みます。
重要
- Microsoft 365 IP アドレスはサポートされていません。 この機能は、サポートされていないメール ルーティング パスによって発生した問題を補うために使用しないでください。 Microsoft 365 または Office 365 より前は、注意して IP 範囲を、自分の組織のメッセージを処理するメール システムのみに制限してください。
- RFC 1918 によって定義されているループバック アドレス (127.0.0.0/8) またはプライベート IP アドレス (10.0.0.0/8、172.16.0.0/12、および 192.168.0.0/16) はサポートされていません。 拡張フィルター処理は、ループバック アドレスとプライベート IP アドレスを自動的に検出してスキップします。 Microsoft 365 へのメール配信に関係するメール サーバーにパブリック IP アドレスを割り当てるネットワーク アドレス変換 (NAT) デバイスを構成する必要があります。
- 現在、IPv6 アドレスは PowerShell でのみサポートされています。
[最後の IP アドレスを自動的に検出してスキップする] または [コネクタに関連付けられているこれらの IP アドレスをスキップする] を選択した場合は、[次のユーザーに適用する] セクションが表示されます。
組織全体に適用: 最初に少数の受信者で機能をテストした後に、この値を設定することをお勧めします。
少数のユーザーに適用: コネクタの拡張フィルター処理が適用される受信者の電子メール アドレスのリストを構成するには、この値を選択します。 この値は、機能の初期テストとしてお勧めします。
注:
- この値は、実際に指定した電子メール アドレスにのみ有効です。 たとえば、ユーザーのメールボックスに 5 つのメール アドレス ( プロキシ アドレスとも呼ばれます) が関連付けられている場合は、5 つすべてのメール アドレスをここで指定する必要があります。 それ以外の場合、他の 4 つのメール アドレスに送信されるメッセージは通常のフィルター処理を通過します。
- 受信メールがオンプレミスの Exchange を経由するハイブリッド環境では、MailUser オブジェクトの TargetAddress を指定する必要があります。 たとえば、「
michelle@contoso.mail.onmicrosoft.com」のように入力します。 - この値は、 すべての 受信者がここで指定されているメッセージでのみ有効です。 メッセージにここで指定されていない受信者が 含まれる 場合は、メッセージ のすべての受信者 に通常のフィルター処理が適用されます。
完了したら、[保存] を選択します。
PowerShell を使用して、受信コネクタでコネクタの拡張フィルターを構成する
受信コネクタでコネクタの拡張フィルターを構成するには、 Exchange Online PowerShell に接続し 、次の構文を使用します。
Set-InboundConnector -Identity <ConnectorIdentity> [-EFSkipLastIP <$true | $false>] [-EFSkipIPs <IPAddresses>] [-EFUsers "emailaddress1","emailaddress2",..."emailaddressN"]
EFSkipLastIP: 有効な値は次のとおりです。
-
$true: 最後のメッセージ ソースのみスキップされます。 -
$false: EFSkipIPs パラメーターで指定された IP アドレスをスキップします。 ここに IP アドレスが指定されていない場合、コネクタの拡張フィルター処理は受信コネクタで無効になります。 既定値は$falseです。
-
EFSkipIPs: EFSkipLastIP パラメーターの値が
$falseの場合にスキップする特定の IPv4 アドレスまたは IPv6 アドレス。 有効な値は次のとおりです。-
単一の IP アドレス: たとえば、
192.168.1.1。 -
IP アドレス範囲: たとえば、
192.168.1.0-192.168.1.31。 -
クラスレス Inter-Domain ルーティング (CIDR) IP: たとえば、
192.168.1.0/25。
IP アドレスの制限事項については、前のセクションのコネクタの説明 に関連付けられているこれらの IP アドレスをスキップ するを参照してください。
-
単一の IP アドレス: たとえば、
EFUsers: コネクタの拡張フィルター処理を適用する受信者のメール アドレスのコンマ区切りメール アドレス。 個々の受信者の制限については、前のセクションの 「少数のユーザー セットに適用する」 の説明を参照してください。 既定値は空白 (
$null) で、コネクタの拡張フィルターがすべての受信者に適用されます。
この例では、From Anti-Spam Service という名前の受信コネクタを次の設定で構成します。
- コネクタの拡張フィルター処理がコネクタで有効になっており、最後のメッセージ ソースの IP アドレスはスキップされます。
- コネクタの拡張フィルター処理は、受信者のメール アドレス
michelle@contoso.com、laura@contoso.com、julia@contoso.comにのみ適用されます。
Set-InboundConnector -Identity "From Anti-Spam Service" -EFSkipLastIP $true -EFUsers "michelle@contoso.com","laura@contoso.com","julia@contoso.com"
コネクタの拡張フィルター処理を無効にするには、EFSkipLastIP パラメーターの値 $false を使用します。
構文とパラメーターの詳細については、「 Set-InboundConnector」を参照してください。
コネクタの拡張フィルター処理を有効にするとどうなりますか?
次の表は、コネクタの拡張フィルターを有効にする前と後の接続の状態を示しています。
| 機能 | 拡張フィルター処理が有効になる前 | 拡張フィルターが有効になった後 |
|---|---|---|
| メール ドメイン認証 | なりすまし対策保護テクノロジを暗黙的に使用。 | 派元ドメインの DNS における SPF、DKIM、DMARC レコードに基づく明示的。 |
| X-MS-Exchange-ExternalOriginalInternetSender | 使用不可 | このヘッダーは、スキップ リストが成功し、コネクタで有効になり、受信者の一致が発生した場合にスタンプされます。 このフィールドの値には、真のソース アドレスに関する情報が含まれています。 |
| X-MS-Exchange-SkipListedInternetSender | 使用不可 | このヘッダーは、受信者の一致に関係なく、スキップ リストがコネクタで有効になっている場合にスタンプされます。 このフィールドの値には、真のソース アドレスに関する情報が含まれています。 このヘッダーは主にレポートを目的として使用され、WhatIf シナリオを理解するのに役立ちます。 |
Microsoft Defender ポータルの脅威防止状態レポートを使用すると、フィルター処理とレポートの機能強化を確認できます。 詳細については、「 脅威の防止の状態レポート」を参照してください。
関連項目
Exchange Online、Microsoft 365、Office 365 のメール フローのベスト プラクティス (概要)