静的ホスト型 Fabric Apps に厳格なコンテンツ セキュリティ ポリシーを適用する (プレビュー) テナント設定は、Fabric が静的ホスト型アプリのフロントエンドに厳格なコンテンツ セキュリティ ポリシー (CSP) を適用するかどうかを制御します。 Fabric テナント管理者は、組織全体に対してポリシーを有効にすることも、特定のユーザーやセキュリティグループに限定することもできます。
このポリシーは、フロントエンドが送信できるリクエストと読み込めるコンテンツの幅を制限します。 これは、アプリが公開されているか、サインインが必要なか、または埋め込みのみで動作するかに関わらず適用されます。
設定がアプリに与える影響
設定の範囲内のアプリでは、有効化されたポリシーによりサポート対象エンドポイントへのフロントエンドリクエストが許可され、ポリシー外のソースからのリクエストやコンテンツをブロックします。 ポリシーをカスタマイズすることはできません。
厳格な方針では、以下が許可されます:
- Fabric の URL
- Power BI URL
- AppBackend アイテムのエンドポイントとその依存関係
| 状態を設定 | アプリの動作 |
|---|---|
| 有効化済みで、適用範囲内です。 | Fabricは厳格なポリシーでアプリを提供します。 ポリシーで許可されていないフロントエンドリクエストやコンテンツの読み込みはブロックされます。 |
| 無効。 | Fabric は、このテナント制御ポリシーの対象ではないアプリにも提供されます。 |
| 限定範囲で有効化されています。 | ポリシーは組織全体ではなく、構成された範囲内のみに適用されます。 |
互換性への影響
ポリシーを有効にすると、すでに展開され実行中のアプリが動作しなくなる可能性があります。 特にフロントエンドが関係する場合は、有効にする前にアプリの依存関係を確認してください:
- ポリシーで許可されていない外部サービスを呼び出します。
- ポリシーで許可されていないソースからスクリプト、スタイル、フォント、または画像を読み込みます。
- WebAssemblyを使用します。
アプリは最初のページを読み込みますが、ブラウザが必要なリクエストやリソースをブロックすると機能を失うことがあります。 例えば、外部サイトからスクリプトやフォントを読み込むフロントエンドが動作を停止したり、表示が変わったりすることがあります。
ポリシーはカスタマイズ不可なので、この設定から外部ドメインに対して例外を追加することはできません。 強制適用を拡大する前に、アプリのリソースの読み込み方法やサービスの呼び出し方法を確認してください。
Warning
組織全体でポリシーを有効にする前に、限られた範囲で既存のアプリをテストしてください。 設定の変更が効果を反映するまでに最大1時間かかることがあります。
テナント設定を構成する
この設定を変更するには、Fabric テナント管理者である必要があります。
Fabric 管理ポータルにサインインします。
テナント設定 を選択します。
静的にホストされた Fabric Apps (プレビュー) に対して厳格なコンテンツ セキュリティ ポリシーを強制を見つけます。
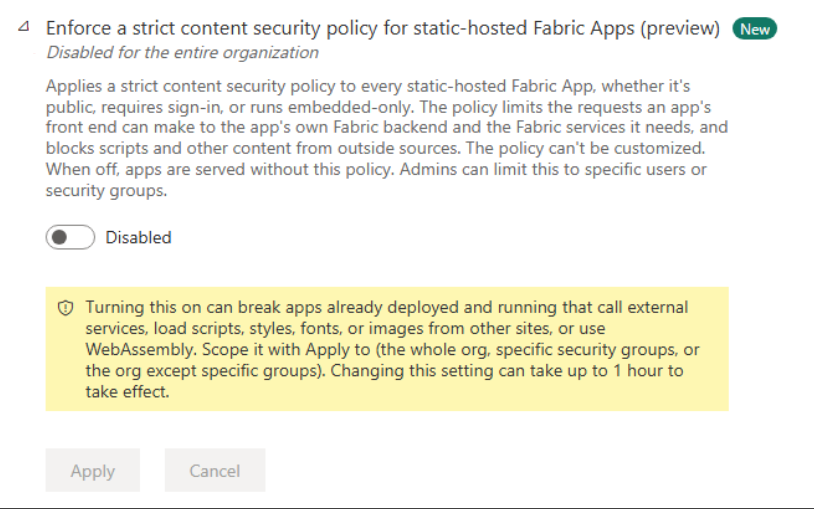
トグルを [有効] に設定します。
「 適用先 」を使用して、組織全体または特定のセキュリティグループを選択します。 必要に応じてグループ除外を設定します。
適用を選択します。
アプリの動作を評価する前に、変更が適用されるまで最大1時間待ちましょう。 次のスクリーンショットは、組織全体で無効になっている設定を示しています。
このポリシーをオフにするには、設定に戻り、トグルを 無効にして「 適用」を選択します。 同じ伝播ウィンドウが適用されます。
ポリシーを有効にした後にアプリを確認する
設定が有効になったら、設定されたスコープ内でアプリを開き、主なワークフローを実行してください。 初期ページが読み込まれるかどうかだけでなく、外部リソース、サービス呼び出し、またはWebAssemblyに依存しているページをチェックしてください。
アプリが動作しなくなった場合は、ブラウザーの開発ツールでCSP違反がないか確認してください。 ブロックされたリクエストやリソースを特定し、アプリがポリシーの制限内で動作できるかどうかを確認します。 互換性を評価する間にサービスを復旧する必要がある場合は、設定の範囲を調整または無効にし、変更が有効になるまで最大1時間待ちましょう。