この参照アーキテクチャでは、アクセス制御をMicrosoft Entra IDに合わせて調整するMicrosoft Dataverseの標準化されたセキュリティ モデルを定義します。 Dataverse チームにマップされたMicrosoft Entraセキュリティ グループを使用することで、組織は個々のユーザーではなく、Dataverse セキュリティ ロールをチームに割り当てることができます。 このアプローチでは、アクセス管理を一元化し、管理オーバーヘッドを削減し、Dataverse アクセスを組織のセキュリティ ポリシーとライフサイクル プロセスに合わせて調整するのに役立ちます。
Tip
この記事では、Microsoft Entraセキュリティ グループと Dataverse チームを使用して Dataverse のアクセス制御を標準化する方法のシナリオ例と視覚的な表現を示します。 一般化されたアーキテクチャは、さまざまなシナリオや業界の Dataverse およびDynamics 365 ソリューションに適用できます。
アーキテクチャ ダイアグラム
Workflow
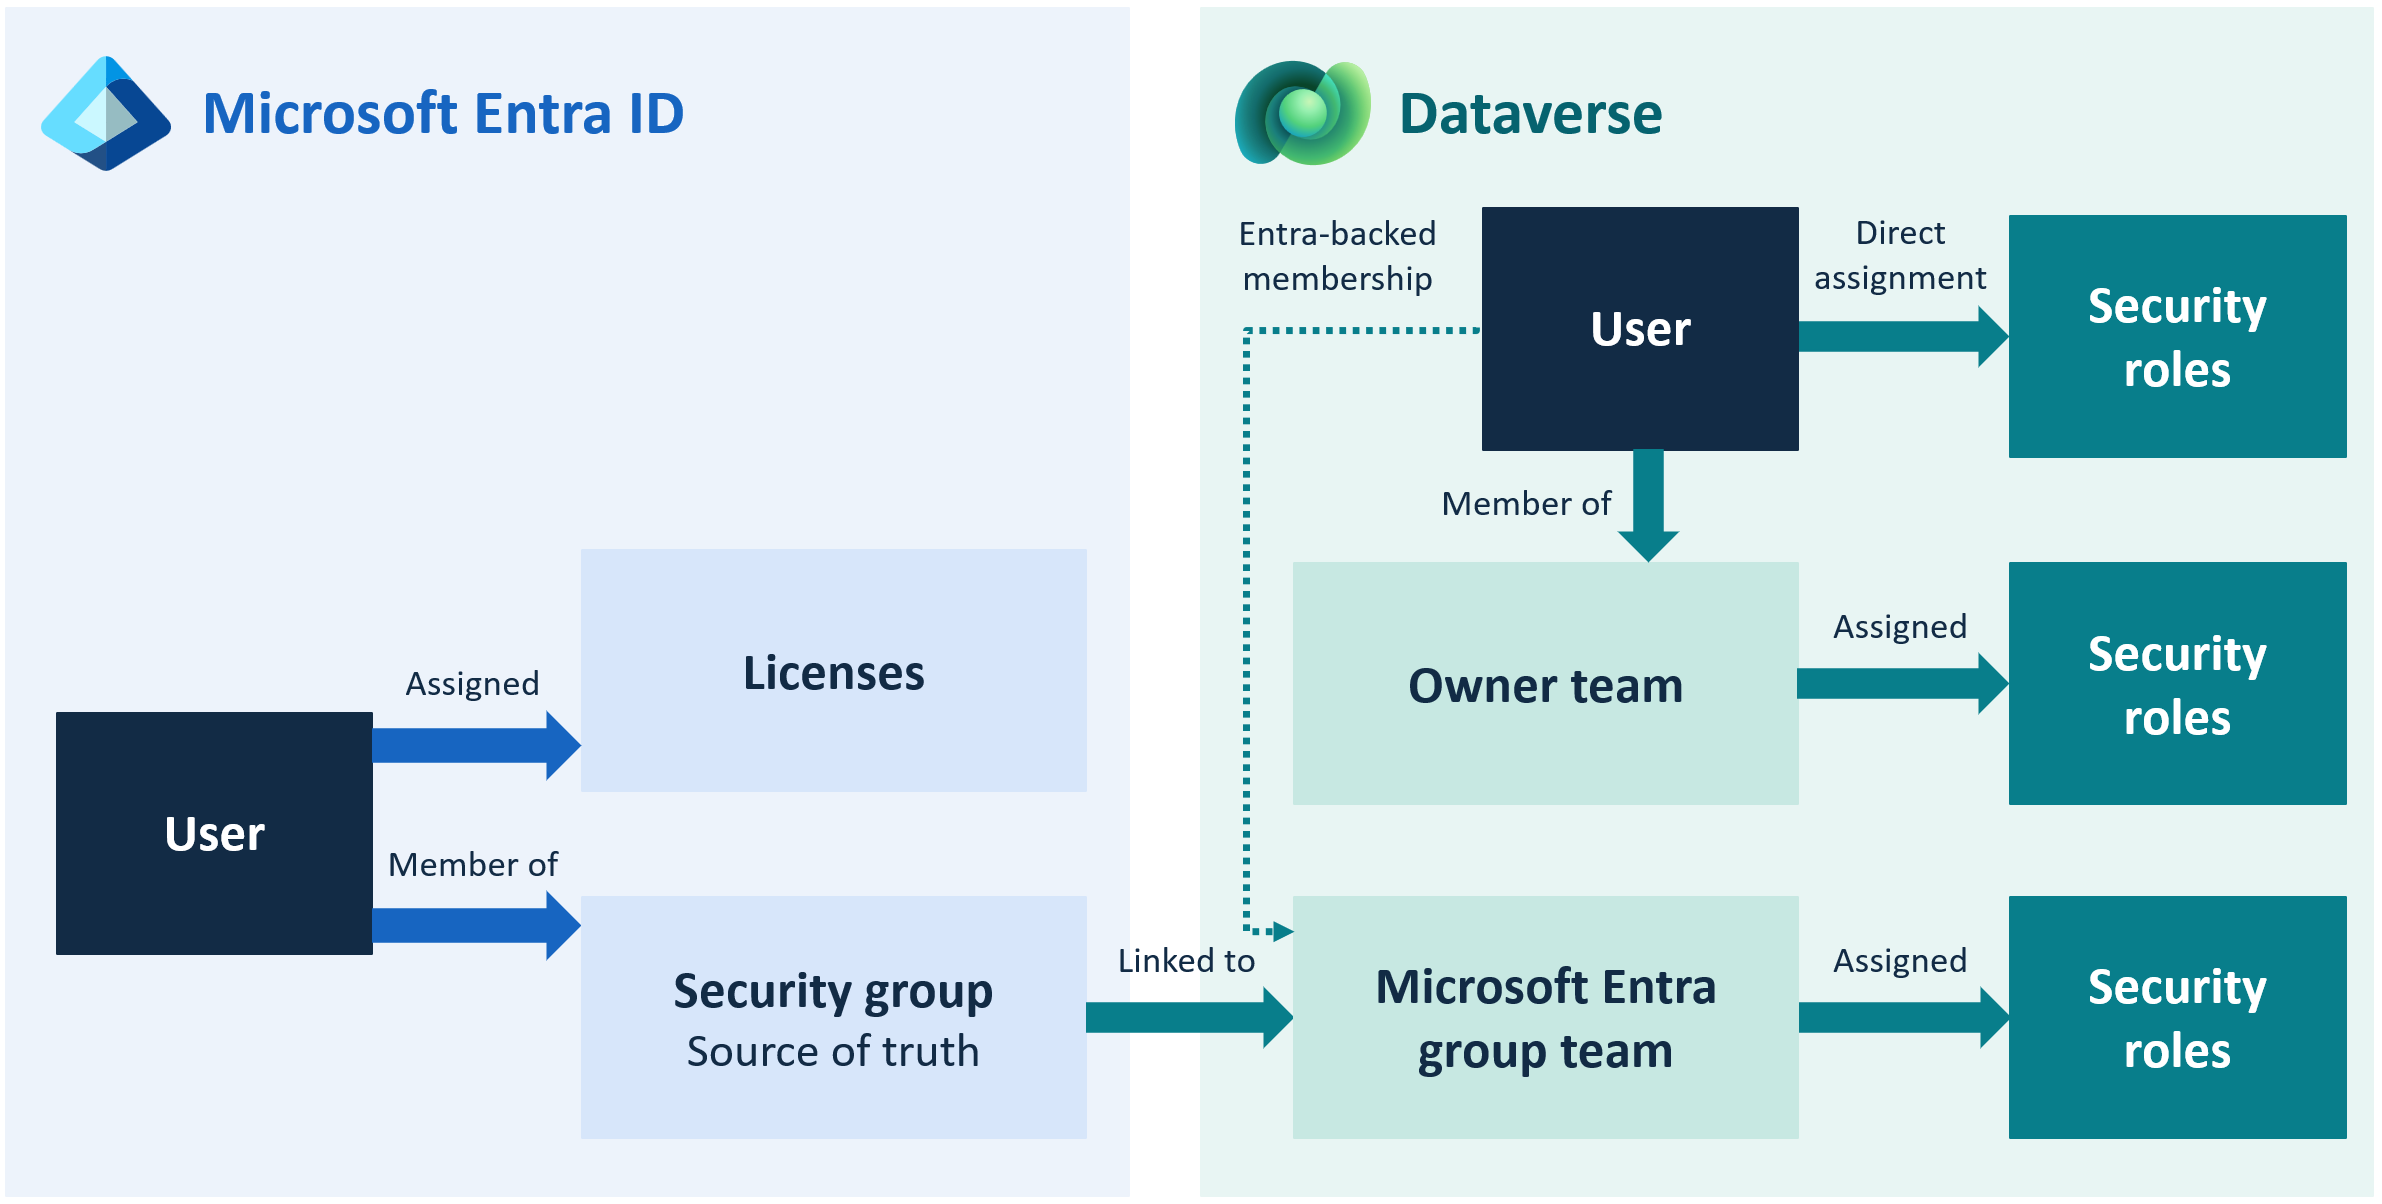
このアーキテクチャでは、主に Dataverse チームにマップされたMicrosoft Entraセキュリティ グループを介してユーザー アクセスを管理します。 これらのチームにセキュリティ ロールを割り当てて、Microsoft Entra ID で ID ガバナンスを一元化し、Dataverse の管理オーバーヘッドを軽減します。
次のワークフローでは、システム全体でアイデンティティ、アクセス、および特権に関する評価がどのように行われるかを概説します。
Microsoft Entra IDでユーザー ID とグループ メンバーシップを管理します。
- 管理者は、部署、ジョブ機能、またはアクセス プロファイルを表す Microsoft Entra セキュリティ グループを作成および管理します。
- HR 主導のプロビジョニング、ライフサイクル ワークフロー、アクセス レビューなど、標準的な ID ガバナンス プロセスを通じて、これらのグループのユーザーを追加または削除します。
種類が Microsoft Entra group team の Dataverse チームを作成します。
- Dataverse でMicrosoft Entra グループを参照すると、プラットフォームはそのグループのメンバーを Dataverse チームに同期します。
- この Dataverse チームは、Dataverse 内のセキュリティ コンテナーとして機能します。
Note
ユーザーは、アクセスするには、環境グループとライセンスの要件を満たしている必要があります。
Microsoft Entra group team タイプの Dataverse チームに Dataverse セキュリティ ロールを割り当てます。
- 管理者は、1 つ以上の Dataverse セキュリティ ロールをチームに割り当てます。
- これらのロールは、Microsoft Entra グループのメンバーが継承する特権とデータ アクセスを定義します。
- セキュリティ ロールに対する メンバーの特権継承 設定によって、ロールのアクセス許可がチームとユーザーにどのように関連するかが決まります。 直接ユーザー (Basic) アクセス レベルとチーム特権を使用して、ユーザーが直接割り当てられている場合と同様にロールの特権を確実に受け取れるようにします。
ユーザーは、モデル駆動型アプリまたは Dataverse ベースのサービスにサインインします。
- 認証は、Microsoft Entra IDによって行われます。
- Dataverse は、ユーザーのチームとセキュリティ ロールを取得してアクセスを決定します。 これらのチームは、ユーザーのMicrosoft Entra グループに基づいています。
Dataverse は、ユーザーの有効なアクセス許可を評価します。
Dataverse では、次の和集合が計算されます。
- ユーザーに直接割り当てられた特権 (まれ、例外のみ)
- Dataverse Microsoft Entra グループ チームから継承された権限
- 所有者チームから継承された権限 (レコードの所有者に使用される場合)
- 事業部階層ルール
この計算により、ユーザーの有効なアクセス プロファイルが得られます。
ユーザーは、有効なアクセス許可に従ってデータを操作します。
- テーブル、レコード、および読み取り、書き込み、追加、割り当て、共有などの操作へのアクセスは、チームに割り当てられたセキュリティ ロールによって決まります。
- Microsoft Entra グループからユーザーを削除すると、次回の認証時に Dataverse アクセスが自動的に削除されます。 チーム メンバーシップを通じてのみ付与されたアクセス権が失われます。
Microsoft Entra IDを通じてガバナンスとライフサイクル プロセスを適用します。
- アクセス レビュー、自動プロビジョニングまたはプロビジョニング解除、監査制御は、Microsoft Entra IDで行われます。
- Dataverse 管理者は、ユーザー レベルのセキュリティ ロールの割り当てを管理しなくなり、リスクと運用上のオーバーヘッドが軽減されます。
ユーザー ロールの直接割り当てを使用して例外を処理します。
Dynamics 365 App for Outlook など、少数のロールをユーザーに直接割り当てます。 これらのロールを標準パターンの例外として文書化および管理します。
Components
このアーキテクチャでは、Microsoft Entraセキュリティ グループ、Dataverse チーム、および Dataverse セキュリティ ロールを組み合わせてアクセスを管理します。 これらのコンポーネントは、一元管理されたグループ メンバーシップを、Dataverse でユーザーが受け取る権限に接続します。
Microsoft Entra グループ: Microsoft Entraセキュリティ グループは、組織の一元化された ID とアクセス管理を提供します。 ジョブ ロール、部門、または機能アクセス プロファイルを表すために使用します。 これらは、ユーザー メンバーシップとライフサイクル ガバナンスの権限のあるソースとして機能します。
Dataverse チーム: 種類Microsoft Entraグループ チームの Dataverse チームは、Microsoft Entraセキュリティ グループから作成され、Dataverse 内のセキュリティ コンテナーとして機能します。 これにより、グループ メンバーシップが Dataverse セキュリティ モデルに自動的に反映され、セキュリティ ロールのスケーラブルで一貫性のある割り当てが可能になります。
Dataverse セキュリティ ロール: セキュリティ ロールは、テーブル レベルやタスクベースのアクセス許可など、ユーザーが Dataverse 内で受け取る特定の特権を定義します。 これらのロールを Dataverse Microsoft Entra グループ チームに割り当てると、一貫性のあるアクセス制御が可能になり、直接ユーザー ロールの割り当ての必要性が軽減されます。
または、セキュリティ ロールを個々のユーザーに直接割り当てるか、手動で作成した Dataverse チームに割り当てます。 ただし、どちらの方法でも、システム管理者による継続的なメンテナンスが必要であり、組織の ID ガバナンスと統合されません。 Microsoft Entra ID レベルでアクセスを標準化することで、組織のセキュリティ チームがセキュリティを管理し、自動化されたライフサイクル プロセスをサポートし、Dataverse 内での手動作業を減らすことができます。
シナリオの詳細
Microsoft Dataverseを採用している組織は、多くの場合、断片化され、一貫性がなく、手動で保守されるセキュリティ モデルに苦労しています。 環境がスケーリングされると、直接ユーザー ロールの割り当てと手動で管理される Dataverse チームによって運用上のボトルネックが生じ、リスクが高くなり、企業全体のガバナンス標準の適用が困難になります。
このアーキテクチャでは、ID およびアクセス管理の基盤として、Dataverse チームにマップされた Microsoft Entra セキュリティ グループを使用して、これらの課題に対処します。 セキュリティ管理をMicrosoft Entra IDに移行することで、組織は制御を一元化し、管理オーバーヘッドを削減し、Dataverse アクセスがエンタープライズ ID ガバナンスプラクティスと一致するようにします。
Considerations
これらの考慮事項は、ワークロードの品質を向上させる一連の基本原則である Power Platform Well-Architected の柱を実行します。 詳細については、Microsoft Power Platform Well-Architected を参照してください。
Reliability
このアーキテクチャでは、Microsoft Entra IDでの ID 管理を一元化することで信頼性が向上し、アクセスの変更がすべての Dataverse 環境に一貫して反映されます。 Dataverse は Microsoft Entra グループ メンバーシップを自動的に同期するため、ユーザー アクセスは手動で更新したり、カスタム自動化したりしなくても正確なままです。 この方法により、古いアクセス許可のリスクが軽減され、ユーザーがロールまたは部門をまたいで移動する場合の予測可能なアクセス動作が保証されます。
セキュリティ
Microsoft Entraセキュリティ グループを信頼のソースとして使用すると、Dataverse のアクセスがエンタープライズ ID ガバナンスに合わせて調整されます。 条件付きアクセス、多要素認証、アクセス レビュー、自動的なプロビジョニング解除はすべて一貫して適用されます。 Dataverse Microsoft Entra グループ チームにセキュリティ ロールを割り当てると、アクセスに一貫性がない、または過度に許容的なリスクが軽減されますが、直接ユーザー ロールの割り当てを最小限に抑えることで、攻撃対象領域が制限され、最小特権の原則がサポートされます。
オペレーショナル エクセレンス
この方法では、ユーザー レベルの手動ロールの割り当てを排除し、Dataverse チームを直接維持する必要性を最小限に抑えることで、管理オーバーヘッドを削減します。 アクセスの変更は、Microsoft Entra ID プロセスを通じて自動的に行われ、Dataverse 管理者ではなくセキュリティ チームと ID チームがライフサイクル イベントを管理できるようになります。 これらのプロセスは、標準化された運用をサポートし、人為的ミスを減らし、環境管理を簡素化します。
パフォーマンス効率
このセキュリティ モデルの主なパフォーマンス効率の向上は、管理の複雑さを軽減することで得られます。 Microsoft Entra グループを使用してアクセスを標準化することで、ロールの割り当てが簡素化され、セキュリティの問題の診断に必要な時間が短縮され、Dataverse 管理者が環境間でアクセスを維持するために必要な労力が削減されます。
エクスペリエンスの最適化
エンド ユーザーは、アプリと環境間で一貫した予測可能なアクセスを利用できます。 Microsoft Entra グループ メンバーシップによってユーザー アクセスが決まります。 Microsoft Entra グループ メンバーシップの変更が有効になると、ユーザーの継承された Dataverse アクセス許可が自動的に更新され、手動で更新する必要はありません。 また、管理者は、より直感的で管理しやすいセキュリティ モデルを体験し、プラットフォームの全体的な使いやすさを向上します。
Contributors
Microsoft では、この記事を保持しています。 この記事を書いたのは、以下の寄稿者です。
作者代表:
- Kylie Kiser、MVP