Microsoft Security導入フレームワーク (SAF) を通じたセキュリティの導入は、組織全体に影響を与える戦略的変革であり、ビジネス チーム、セキュリティ チーム、テクノロジ チーム間の明確な所有権と調整が必要です。 単一のテクノロジデプロイや 1 回限りのプロジェクトではありません。
この記事では、大規模なセキュリティの最新化を計画、実装、維持するために使用されるロール モデルと責任を定義します。
導入時に役割が重要な理由
ゼロ トラストは、境界ベースのモデルから、ユーザー、デバイス、アプリケーション、データなどを継続的に検証するモデルにセキュリティを移行します。 この変化は、ビジネス プロセス、ユーザー エクスペリエンス、IT 運用、およびリスク管理に影響します。
明確な役割と責任がない場合:
- セキュリティイニシアチブが停滞したり、断片化したりします。
- テクノロジ チームは、ビジネスとセキュリティの優先順位に合わせるのではなく、ローカルで最適化します。
- リーダーは、セキュリティの最新化の進行状況と結果を把握できません。
ロールの所有権を定義すると、ゼロ トラスト戦略を組織全体で調整されたアクションと測定可能なセキュリティの向上に変換できます。
セキュリティは全員の仕事です
セキュリティは基本的に、人間の脅威アクターからのリスクを管理する人間の規範です。 自動化と AI は重要な役割を果たしますが、セキュリティの成果の中心は引き続き人々にあります。
- セキュリティは、すべてのビジネス領域の本質的な部分です。 フィデューシャリーとリスクへの影響があり、ビジネス機能と実行に影響を与え、あらゆるテクノロジに関わります。
- セキュリティは全員の仕事です。 取締役会から、技術エンジニアリングおよび運用チーム、財務や法務などの非技術チーム、さらに情報労働者や現場担当者に至るまで。
- 効果的なセキュリティ リスク管理を行うには、すべてのユーザーが自分の役割のコンテキストでセキュリティを理解し、セキュリティ目標を積極的にサポートする必要があります。
- 組織内のすべてのユーザーがセキュリティ リスクを作成または増幅できるため、すべてのユーザーが毎日のアクションと決定にセキュリティ原則を適用する必要があります。
Open Group セキュリティ ロールと用語集標準 は、このアプローチを支えています:
セキュリティの説明責任と責任は、組織全体で委任する必要があります。
この図は、委任モデルを示しています。
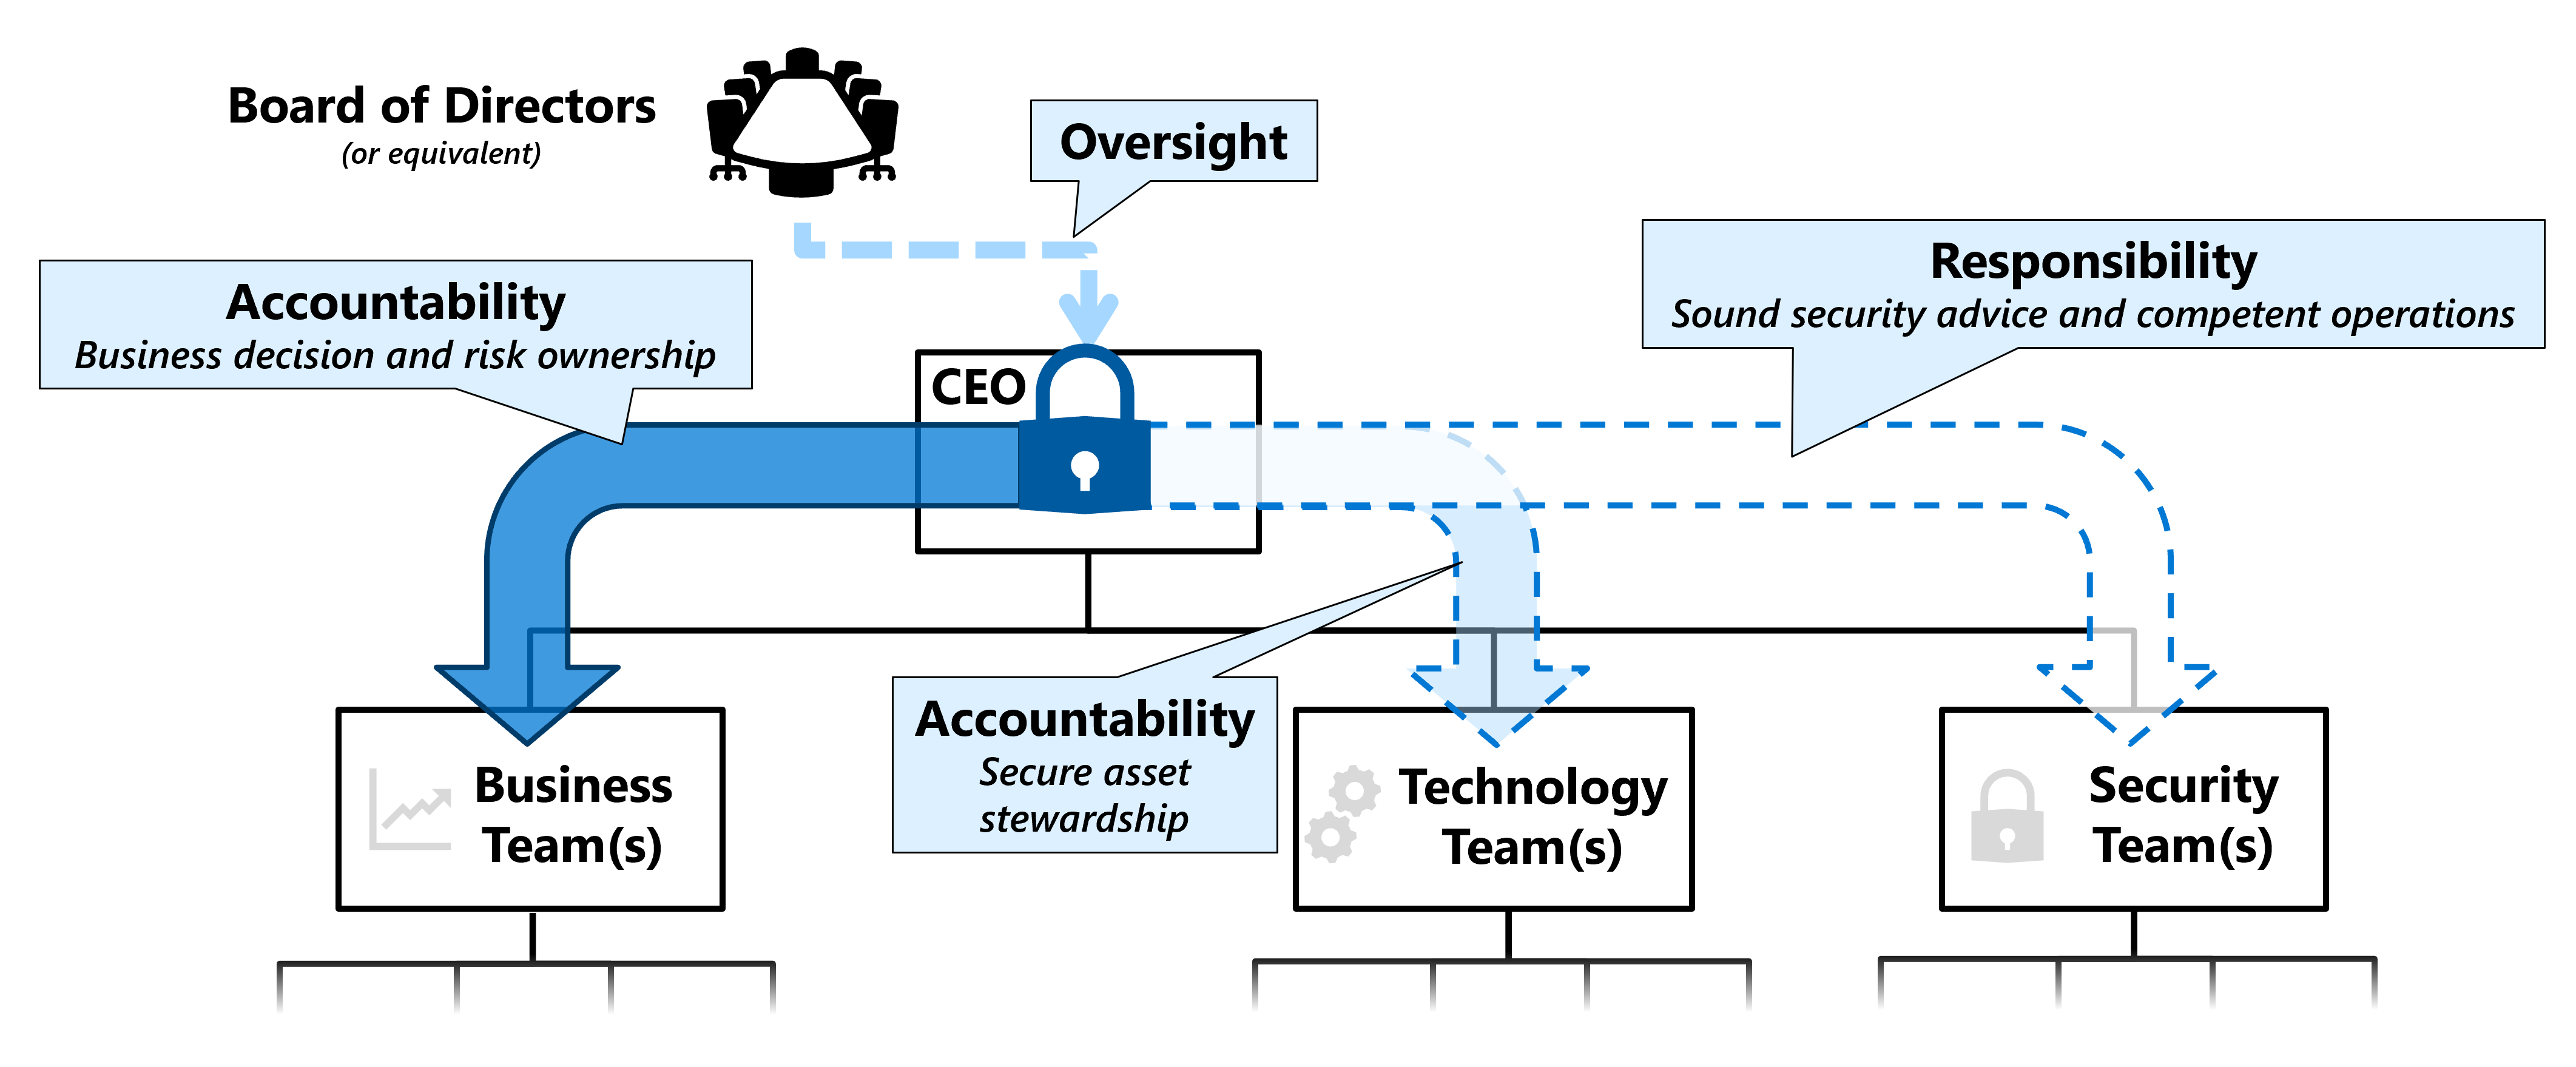
セキュリティはチーム スポーツ
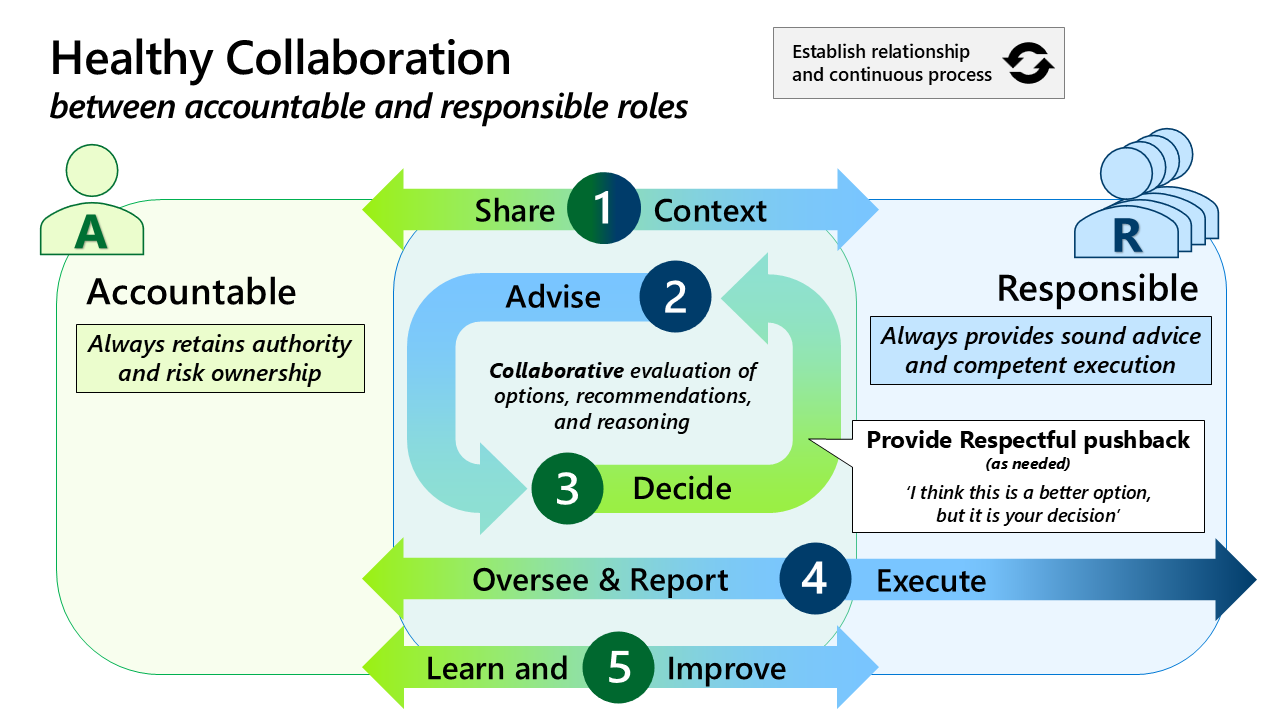
セキュリティ リスクを効果的に管理するには、アカウンタビリティとコラボレーションが必要です。
- 責任ある当事者と責任ある当事者の間のコラボレーションは重要です。
- 適切なセキュリティ上の決定を行うには、健全な関係が必要です。 説明責任を負う意思決定者とセキュリティの専門家は、アイデアを安全に共有し、想定に挑戦できる必要があります。
これらの理念を念頭に置いて、セキュリティ リスクは財務リスクや法的リスクと同様の方法で管理する必要があります。 各役割には、責任、ひいては非難までをセキュリティ チームだけに負わせるのではなく、日々の意思決定を導く方針や教育/トレーニングがあります。
ロール定義の結果
明確に定義されたロールは、組織がセキュリティを技術的な問題としてのみ扱うのではなく、ビジネス リスクとして管理するのに役立ちます。 さまざまなグループが、そのリスクを理解して管理するために必要なさまざまな専門知識、意思決定権限、運用機能を提供します。
ロールが明確に定義され、アラインされ、接続されている場合:
- リーダーシップは、ビジネスの優先順位、リスクアペタイト、意思決定権、アカウンタビリティを設定します。
- ビジネス リーダーは、重要な成果、資産、プロセス、許容されるトレードオフを特定します。
- リスクとセキュリティに隣接する規範は、セキュリティ リスクを規制、プライバシー、財務、法律、詐欺、データ、AI、その他のエンタープライズ リスクと結び付けます。
- アーキテクチャと技術的リーダーシップは、ビジネス要件とセキュリティ要件をスケーラブルな技術上の意思決定に変換します。
- 開発、エンジニアリング、運用は、セキュリティと信頼性、使いやすさ、コスト、ビジネスの機敏性のバランスを取りながら、保護を構築し、維持します。
- セキュリティ戦略、統合、ガバナンスにより、システミックリスクを特定し、組織全体の改善を調整します。
- セキュリティ運用は、脅威が顕在化している箇所を検出し、攻撃が成功した場合のビジネスへの影響を制限します。
- 部門横断的な分野は、セキュリティ上の決定とインシデントによる財務、法的、人員面、契約上、評判上の結果を管理するのに役立ちます。
これらの役割を組み合わせることで、組織はセキュリティ リスクに関する情報に基づいた意思決定を行い、それらの決定を一貫して実装し、リスクが時間の経過と共に効果的に管理されているかどうかを理解することができます。
ロールと用語
ロールの用語と定義は、 Open Group Security Roles と用語集 Standard に基づいています。
この更新された SAF ロールの一覧と図は、現在のロールグループを示しています。
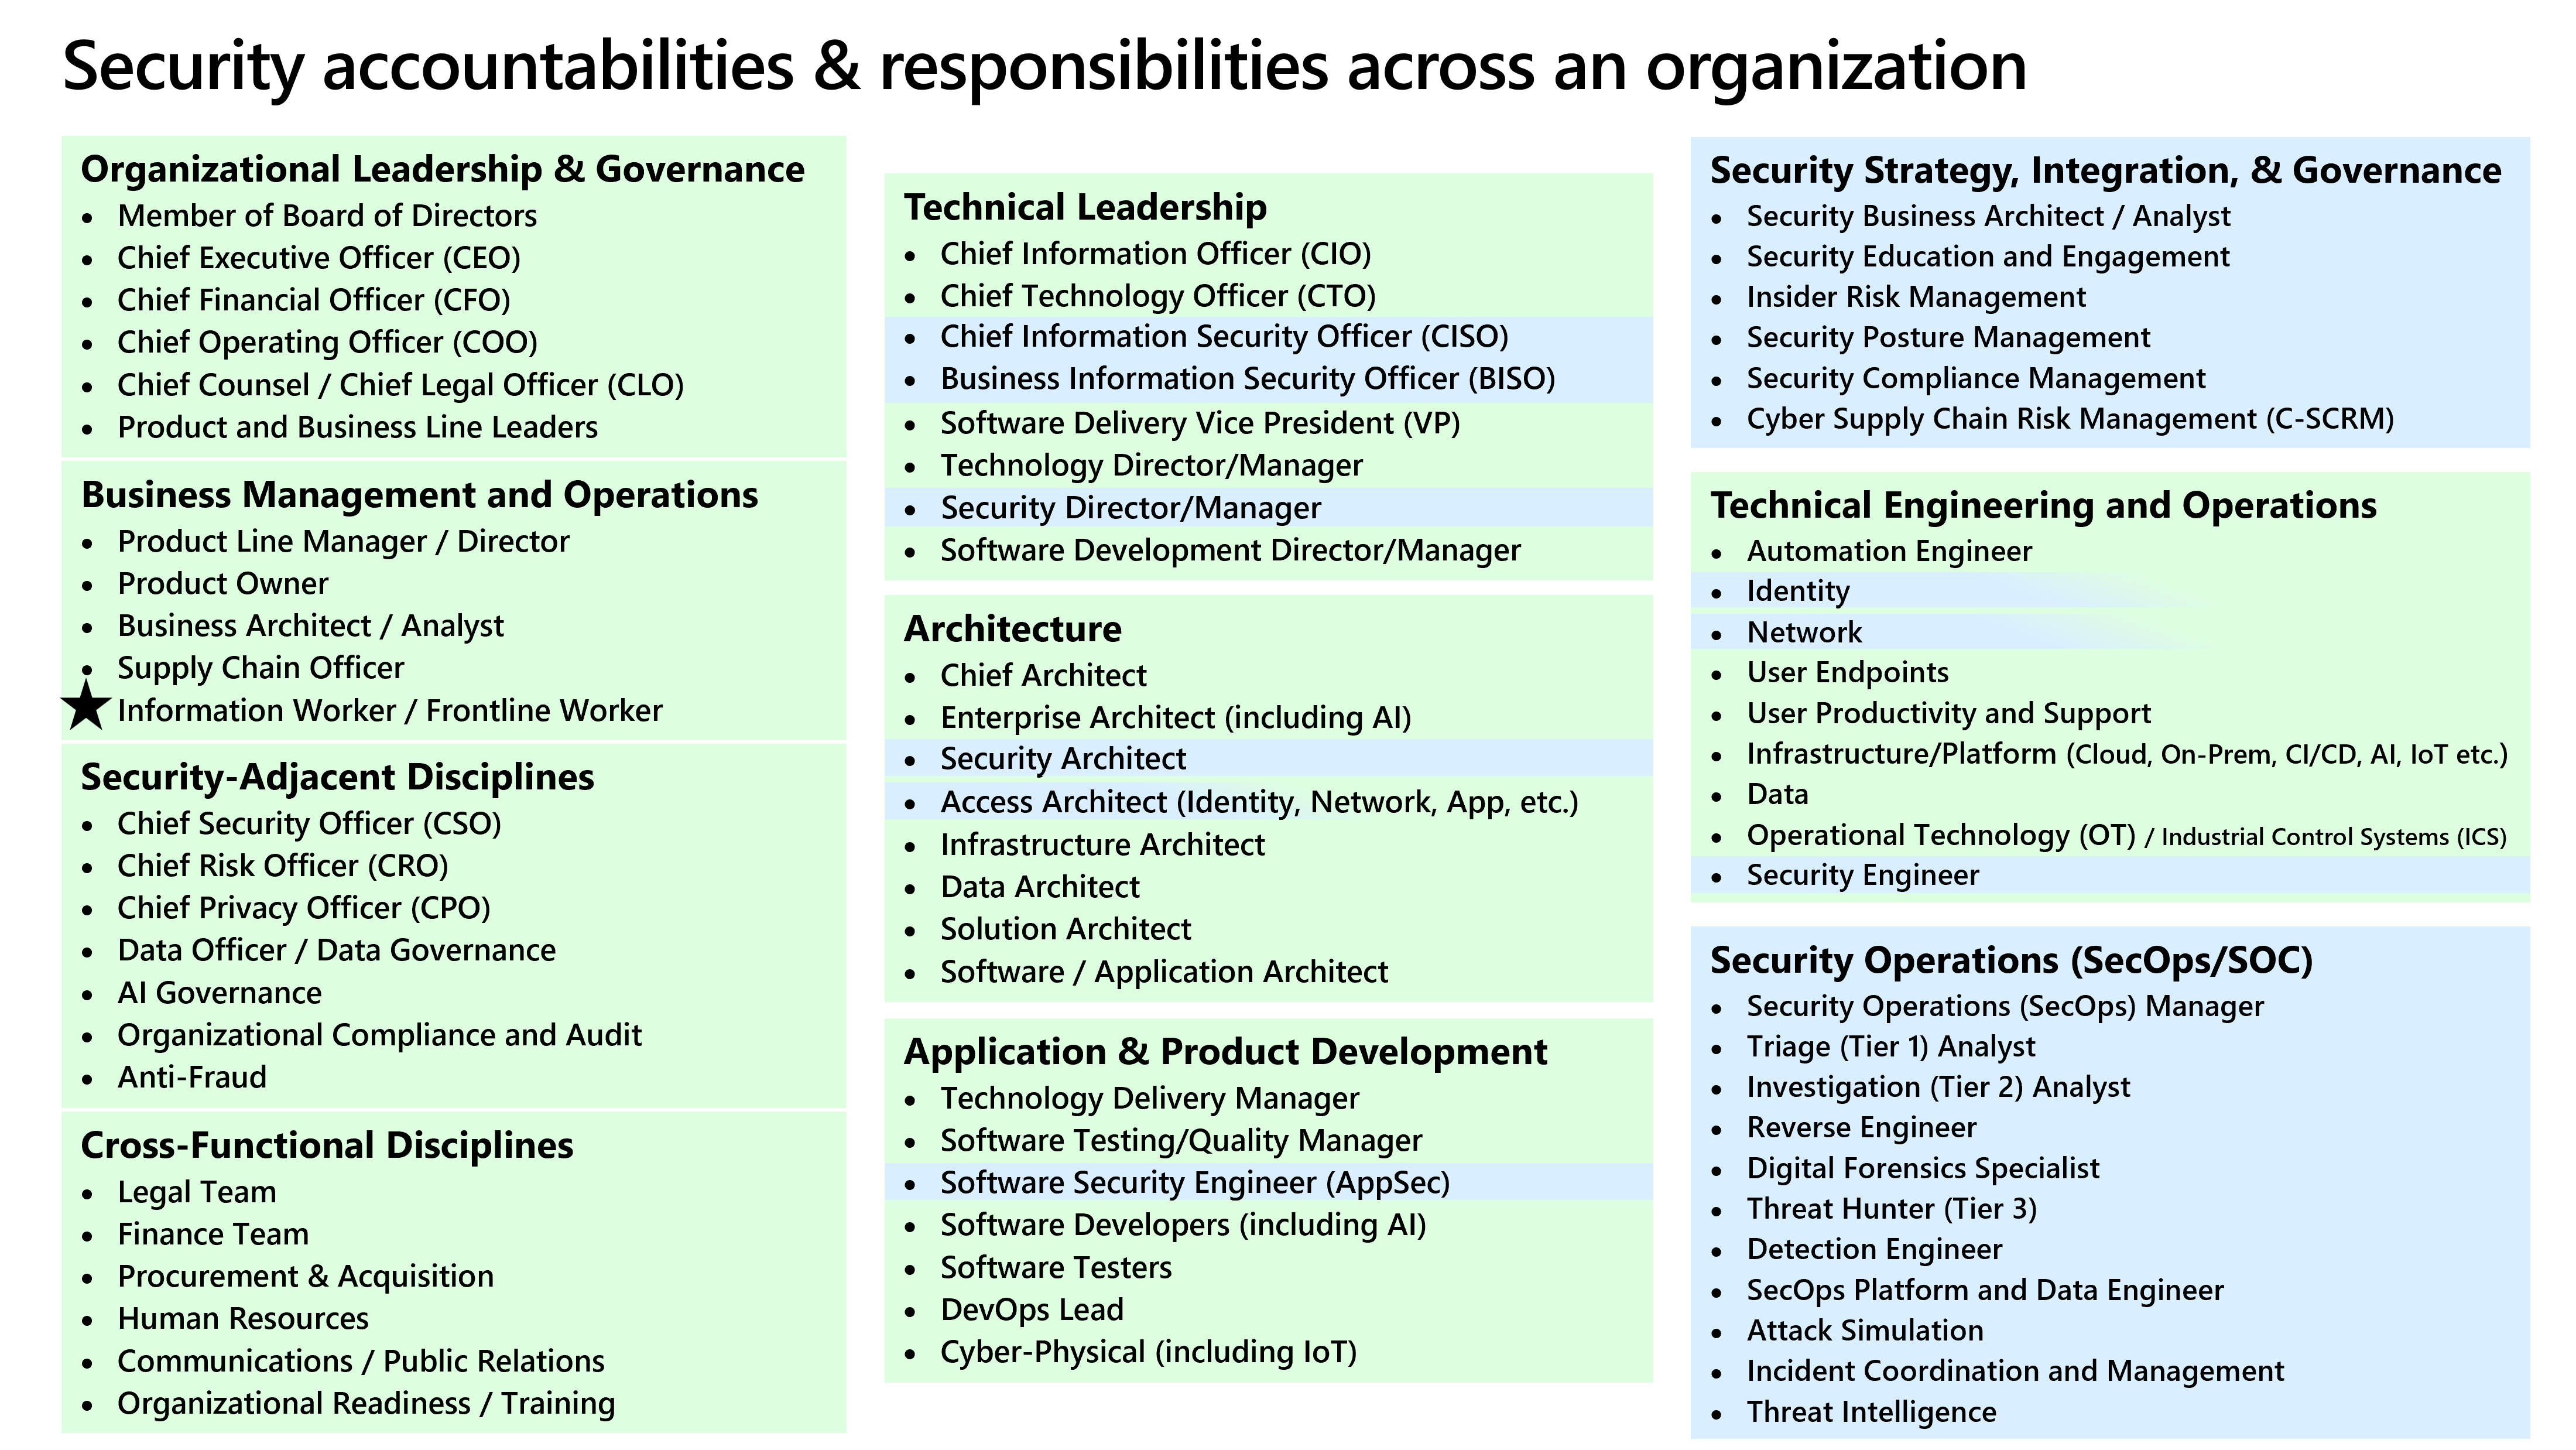
現在の役割グループ:
- 組織のリーダーシップとガバナンス
- ビジネスの管理と運用
- セキュリティ隣接分野
- 部門横断の分野
- テクニカルリーダーシップ
- Architecture
- アプリケーションと製品開発
- セキュリティ戦略、統合、ガバナンス
- 技術エンジニアリングと運用
- セキュリティ運用 (SecOps/SOC)
ロール用語集
次の用語は、The Open Groupのゼロ トラスト Roles and Glossary Standard(Security Roles and Glossary Standardとして公開)に基づいています。
- 専門分野: 人、プロセス、アーキテクチャ、運用、テクノロジを組み合わせたセキュリティの分野です。
- ロール: 1 人以上の人に割り当てられた一連の職務機能。
- ジョブ関数: セキュリティ上の成果を達成するために実行される特定のタスクのセット。
- ロールの専門化: 割り当てられたタスクの深さと範囲に基づいて、ロールがどの程度広いか狭いかを示します。
- アカウンタビリティ: 意思決定と行動による結果と影響に対する責任。
- 責任: タスクを適切に実行し、健全なガイダンスを提供する義務。
- セキュリティ責任: セキュリティ リスクと成果の管理に重点を置いた責任。
- テクノロジの責任: セキュリティの成果をサポートするテクノロジの設計、実装、運用に重点を置いた責任。
役割の責務
組織のリーダーシップとガバナンス
目的: 意思決定の権利と説明責任を含む、組織の方向性、優先順位、ガバナンスを確立します。 エグゼクティブ リーダーシップは、組織の優先順位としてゼロ トラストを確立し、長期的な成功のための条件を作成します。
責務には次のものが含まれます:
- ビジネスおよびリスク管理戦略としてゼロ トラストを後援する。
- セキュリティ目標をビジネス目標、規制上の義務、リスク許容度に合わせます。
- 継続的な資金提供、人員配置、組織のサポート。
- ガバナンス モデルとアカウンタビリティ構造の確立。
- 測定可能なセキュリティの結果を担当するリーダーを保持する。
ビジネス リスクの評価値: 組織のリーダーシップは、セキュリティ リスクをビジネス上の意思決定の明示的な一部にします。 これは、組織が投資に優先順位を付け、リスクの責任所在を明確にし、情報に基づいたトレードオフを行い、管理されていないセキュリティ リスクが予期しないビジネスの中断、財務上の損失、規制上のリスク、または評判の損害の原因となることを回避するのに役立ちます。
ビジネスの管理と運用
目的: ゼロ トラストを日常業務に埋め込みます。 ビジネス リーダーと運用マネージャーは、ゼロ トラストが生産性、顧客の信頼、運用の回復性を確実にサポートします。
アカウントには次のものが含まれます。
- ゼロ トラスト要件をビジネス プロセスとワークフローに統合する。
- セキュリティ制御とユーザー エクスペリエンスと運用効率のバランスを取ります。
- 保護に優先順位を付ける重要なビジネス資産、プロセス、およびデータを識別する。
- チームと機能全体の変更の導入をサポートします。
- セキュリティに関する決定のビジネスへの影響を測定する。
ビジネス リスクの価値: ビジネス運用にセキュリティを統合することで、生産性と顧客価値を維持しながら、組織が依存するプロセス、資産、データ、および機能を保護できます。 ビジネス リーダーは、セキュリティ リスクとビジネス目標の間で情報に基づいたトレードオフを行う立場にあります。これらの決定の運用上の結果を理解しているためです。
セキュリティに隣接する規範
目的: 最高セキュリティ責任者 (CSO)、最高リスク責任者 (CRO)、最高プライバシー責任者 (CPO)、データオフィサー/データ ガバナンス、AI ガバナンス、組織のコンプライアンスと監査、不正防止などのセキュリティに隣接する規範は、セキュリティ戦略を企業のリスク、コンプライアンス、プライバシーの目標に合わせて調整します。
これらのロールは、ゼロ トラストを、より広範なエンタープライズ リスク管理および保証機能に結び付けます。
責任には次のものが含まれます:
- ゼロ トラスト原則をリスク、コンプライアンス、プライバシーの要件に変換する。
- 規制、法的、プライバシー、およびその他の業界の義務との整合性を確保する。
- 監査、評価、および保証アクティビティによるコントロールの検証。
- リスクトレードオフと残留リスクに関するリーダーシップのアドバイス。
- セキュリティ、コンプライアンス、ガバナンスの各ドメイン間の調整。
ビジネス リスクの価値: これらの規範は、規制、プライバシー、不正行為、データ、AI リスクなどの関連するビジネス リスクと共に、セキュリティ リスクを理解するのに役立ちます。 これらの関与は、リーダーが情報に基づいたリスク決定を行い、必要に応じてコンプライアンスと保証を示し、制御が適用された後も残っている残りのリスクを理解するのに役立ちます。 優れたセキュリティにより、コンプライアンスの実現、実証、維持が容易になりますが、セキュリティはコンプライアンスの義務を自動的に満たしません。
部門横断的な分野
目的: 法務、財務、PR、コミュニケーションなどの非技術的な部門は、非技術的なビジネス サポート機能全体でのゼロ トラスト導入の足並みをそろえます。 ゼロ トラストは、契約、予算、通信、外部の信頼に影響します。
責任には次のものが含まれます:
- 法的: データ保護、契約、規制解釈、インシデント管理プロセスをサポートします。
- 財務: 資金調達モデル、コスト ガバナンス、投資の優先順位付け、セキュリティ リスクの定量化。
- 通信と PR: インシデントまたは変更中の内部および外部メッセージング。
- 人事チームと人事チーム: ポリシーの適用、トレーニングの調整、および従業員の関与。
ビジネスリスク上の価値: これらの分野は、契約上のリスク、財務上の損失、従業員への影響、法的義務、評判の低下など、セキュリティ技術の範囲を超える事業への影響を管理するのに役立ちます。 彼らの関与は、セキュリティに関する意思決定やインシデントがもたらす、より広範な事業上の影響に組織が備え、対処する助けとなります。
技術的リーダーシップ
目的: 戦略を実行可能な技術的な方向に変換します。 技術リーダーは、ビジネスの意図とエンジニアリングの実行を橋渡しします。
責務には次のものが含まれます:
- ゼロ トラストの成果に合わせて戦略的要件を定義し、戦略的ロードマップと戦略を承認する。
- ドメインとエンジニアリング チーム間でゼロ トラストアプローチの調整を確保する。
- セキュリティ、パフォーマンス、使いやすさの間のトレードオフの決定について、ビジネス利害関係者にアドバイスします。
- ID、エンドポイント、アプリケーション、データ、インフラストラクチャ ドメイン間の一貫性を確保します。
- レガシ システムの最新化をサポートします。
ビジネス リスク価値: 強力な技術リーダーシップにより、ビジネスとセキュリティの優先順位が整合性のある技術上の意思決定に反映されます。 これにより、断片化されたアーキテクチャ、一貫性のない実装、レガシ テクノロジ、ローカル最適化によって生じるリスクが軽減され、組織はセキュリティと信頼性、使いやすさ、コスト、ビジネスの機敏性のバランスを取ることができます。
Architecture
目的: ゼロ トラスト原則に沿ったスケーラブルでコヒーレントなソリューションを設計します。 セキュリティおよびエンタープライズ アーキテクトは、エンタープライズ全体のアーキテクチャとソリューションを共同で定義します。
説明責任と責任には次が含まれます:
- ターゲット状態ゼロ トラストアーキテクチャの定義。
- プラットフォーム、サービス、ワークロードをゼロ トラストの原則と概念に合わせます。
- アーキテクチャのギャップ、依存関係、統合ポイントを特定する。
- 設計ガイダンスと参照パターンの提供。
- ビジネスとテクノロジの変化に応じてソリューションのスケーリングを保証します。
ビジネス リスクの観点での価値: アーキテクチャは、一貫性のない設計、アンマネージド依存関係、テクノロジの断片化によってセキュリティ リスクが蓄積されるのを防ぐのに役立ちます。 コヒーレント アーキテクチャにより、組織は意図的なリスクトレードオフを行い、ビジネス要件、脅威、テクノロジの変化に応じて安全に適応できるテクノロジ環境を構築できます。
アプリケーションと製品開発
目的: 設計によってアプリケーションとサービスにゼロ トラストを組み込みます。 開発チームは、アプリケーション 層でゼロ トラストを適用する上で重要な役割を果たします。
次の責務があります:
- 明示的に検証し、最小限の特権を適用するアプリケーションを設計する。
- ID、アクセス制御、およびデータ保護をアプリケーションに統合する。
- セキュリティで保護された API、サービス間アクセス、ワークロード ID のサポート。
- セキュリティ チームと提携して、速度を損なうことなくリスクを軽減します。
- 開発ライフサイクルの早い段階でセキュリティに対処する。
- セキュリティで保護されたワークステーションと CI/CD システムの使用。
ビジネスリスクの観点: アプリケーションと製品にセキュリティを組み込むと、脆弱性、過剰なアクセス、安全でない依存関係、または開発プラクティスによって、後になって事業上のリスクにさらされる可能性が低くなります。 設計と開発中にこれらのリスクに対処することで、修復コストと中断を削減しながら、顧客、データ、サービス、およびビジネス運用を保護できます。
セキュリティ戦略、統合、ガバナンス
目的: セキュリティ教育、インサイダー リスク、セキュリティ態勢、コンプライアンス管理などのセキュリティ戦略の役割は、長期的なセキュリティ行動と成熟度を形成するのに役立ちます。 これらの役割は、人、ポリシー、および継続的なセキュリティの有効性に焦点を当てています。
責任は次のとおりです:
- セキュリティ戦略、標準、ロードマップの定義。
- インサイダー リスクとユーザー関連の脅威の管理。
- セキュリティ意識、教育、文化を推進する。
- セキュリティ体制の監視と運転の改善。
- セキュリティ コンプライアンスとポリシーの適用を監視する。
- ゼロ トラスト目標に対する成熟度と進捗状況の測定。
ビジネス リスクの価値: これらの機能は、組織が構造的なセキュリティ リスクを特定し、一貫した期待を確立し、改善に優先順位を付け、時間の経過とともにリスクが変化しているかどうかを監視するのに役立ちます。 セキュリティ戦略とガバナンスをビジネスの優先順位に結び付けることで、リーダーは、どのリスクを軽減、移転、回避、または適切な説明責任を負う意思決定者が明示的に受け入れるべきかについて、情報に基づいた意思決定を行うことができます。
技術エンジニアリングと運用
目的: ゼロ トラストコントロールを実装して運用します。 エンジニアリングチームと運用チームは、設計を機能するシステムに変えます。
責任は次のとおりです:
- ID、デバイス、アプリケーション、データ、インフラストラクチャ全体にセキュリティ制御を展開する。
- 運用ワークフローとプラットフォームへのセキュリティの統合。
- 変更、テスト、ロールアウトを管理して中断を最小限に抑えます。
- システムの信頼性、可用性、パフォーマンスの維持。
- フィードバックとテレメトリに基づいてコントロールを継続的に改善します。
ビジネスリスクの価値: エンジニアリング部門と運用部門は、セキュリティ要件をテクノロジ資産全体にわたる信頼性の高い保護に変換します。 一貫した実装と運用により、セキュリティと可用性、パフォーマンス、ビジネス継続性のバランスを取りながら、構成ドリフト、制御ギャップ、アンマネージド変更、運用上の障害によって生じるリスクを低減します。
セキュリティ操作 (SecOps/SOC)
目的: 資産中心のゼロ トラストアプローチを脅威の検出と対応に適用します。 セキュリティ運用チームは、予防的な制御を回避する攻撃に対応します。
責任は次のとおりです。
- ユーザー、デバイス、ワークロード全体のテレメトリとシグナルの監視。
- 脅威、ポリシー違反、異常な動作の検出。
- インシデントへの対応と封じ込めと回復の調整。
- 運用上の分析情報をポリシー、アーキテクチャ、自動化にフィードバックします。
- 検出、応答、影響のメトリックを使用して有効性を測定します。
ビジネス リスクの価値: セキュリティ運用は、組織が脅威を迅速に検出、封じ込め、回復できるようにすることで、予防的な制御をバイパスする攻撃のビジネスへの影響を制限します。 また、運用上の分析情報は、リスクが具体化している箇所を組織が把握し、制御、アーキテクチャ、およびプロセスを改善して、将来の発生可能性と影響を軽減するのにも役立ちます。
次のステップ
- ロールベースの読み取りパスとどこから始めるべきかについては、SAF の効果的な使用を参照してください。
- ビジネス シナリオを選択し、シナリオに関連付けられている専門分野とロールを確認します。
- セキュリティの導入に関連する 分野の広さを 確認します。