適用対象: SQL Server
可用性グループの可用性レプリカをホストするには、サーバー インスタンスにデータベース ミラーリング エンドポイントが存在する必要があります。 サーバー インスタンスでは、このエンドポイントを使用して、他のサーバー インスタンスによってホストされる可用性レプリカから Always On 可用性グループ のメッセージをリッスンします。 可用性グループの可用性レプリカを定義するには、そのレプリカをホストするサーバー インスタンスのエンドポイント URL を指定する必要があります。 エンドポイント URL は、データベース ミラーリング エンドポイントのトランスポート プロトコル (TCP)、サーバー インスタンスのシステム アドレス、およびエンドポイントに関連付けられているポート番号を識別します。
注
"エンドポイント URL" という用語は、データベース ミラーリングのユーザー インターフェイスとドキュメントで使用される "サーバー ネットワーク アドレス" という用語と同義です。
エンドポイント URL の構文
エンドポイント URL の構文は、次のような形式になります。
TCP://<system-address>:<port>
場所
<system-address> は、ターゲット コンピューター システムを明確に識別する文字列です。 通常、サーバー アドレスは、システム名 (システムが同じドメインに存在する場合)、完全修飾ドメイン名、または IP アドレスになります。
Windows Server フェールオーバー クラスタリング (WSFC) クラスターのノードが同じドメイン内にある場合、コンピューター システムの名前 (
SYSTEM46など) を使用できます。IP アドレスを使用するには、それが環境内で一意である必要があります。 IP アドレスが静的である場合にのみ、IP アドレスを使用することをお勧めします。 IP アドレスには、IP Version 4 (IPv4) または IP Version 6 (IPv6) を使用できます。 IPv6 アドレスは、[<IPv6_address>] のように、角かっこで囲む必要があります。
システムの IP アドレスを参照するには、Windows コマンド プロンプトで、 ipconfig コマンドを入力します。
完全修飾ドメイン名は動作が保証されています。 これは、場所によって異なる形式を使用するローカルに定義されたアドレス文字列です。 多くの場合、ただし常にそうであるとは限りませんが、完全修飾ドメイン名は、コンピューター名と、ピリオドで区切られた一連のドメイン セグメントを含む、次のような形式の複合名です。
computer_name.domain_segment[....domain_segment]
computer_nameはサーバー インスタンスを実行しているコンピューターのネットワーク名、および domain_segment[... .domain_segment] はサーバーのその他のドメイン情報です。たとえば、
localinfo.corp.Adventure-Works.comのようになります。ドメイン セグメントの内容と数は、会社内または組織内で決定されます。 詳細については、このトピックの「 完全修飾ドメイン名の検索」を参照してください。
<port> は、パートナー サーバー インスタンスのデータベース ミラーリング エンドポイントによって使用されるポート番号です。
データベース ミラーリング エンドポイントは、コンピューター システム上の使用可能な任意のポートを使用できます。 各ポート番号は 1 つのエンドポイントだけに関連付けられている必要があります。また、各エンドポイントは 1 つのサーバー インスタンスに関連付けられています。そのため、1 台のサーバー上に複数のサーバー インスタンスがある場合、各サーバー インスタンスは、ポートが異なる別のエンドポイントでリッスンします。 したがって、可用性レプリカを指定するときにエンドポイント URL で指定するポートにより、必ず、エンドポイントがそのポートに関連付けられているサーバー インスタンスに受信メッセージがリダイレクトされます。
エンドポイント URL で、ターゲット コンピューターのミラーリング エンドポイントに関連付けられているサーバー インスタンスを識別するのは、ポートの番号だけです。 次の図は、1 台のコンピューターにある 2 つのサーバー インスタンスのエンドポイント URL を示しています。 既定のインスタンスではポート
7022が使用され、名前付きインスタンスではポート7033が使用されます。 これら 2 つのサーバー インスタンスのエンドポイント URL は、それぞれTCP://MYSYSTEM.Adventure-works.MyDomain.com:7022とTCP://MYSYSTEM.Adventure-works.MyDomain.com:7033です。 アドレスにサーバー インスタンス名が含まれていないことに注意してください。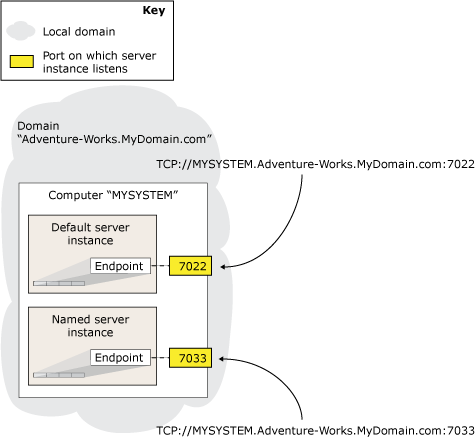
サーバー インスタンスのデータベース ミラーリング エンドポイントに現在関連付けられているポートを識別するには、次の Transact-SQL ステートメントを使用します。
SELECT type_desc, port FROM sys.TCP_endpointstype_desc の値が "DATABASE_MIRRORING" の行を検索し、対応するポート番号を使用します。
注
可用性グループ エンドポイント間の通信に Kerberos 認証を使うには、AG によって使用されるデータベース ミラーリング エンドポイントの Kerberos 接続のサービス プリンシパル名を登録します。
例
A. システム名を使用する
次のエンドポイント URL では、システム名 SYSTEM46およびポート 7022を指定しています。
TCP://SYSTEM46:7022
B. 完全修飾ドメイン名を使用する
次のエンドポイント URL では、完全修飾ドメイン名 DBSERVER8.manufacturing.Adventure-Works.comおよびポート 7024を指定しています。
TCP://DBSERVER8.manufacturing.Adventure-Works.com:7024
C. IPv4 を使用する
次のエンドポイント URL では、IPv4 アドレス 10.193.9.134およびポート 7023を指定しています。
TCP://10.193.9.134:7023
D. IPv6 を使用する
次のエンドポイント URL では、IPv6 アドレス 2001:4898:23:1002:20f:1fff:feff:b3a3およびポート 7022を指定しています。
TCP://[2001:4898:23:1002:20f:1fff:feff:b3a3]:7022
システムの完全修飾ドメイン名の検索
システムの完全修飾ドメイン名を検索するには、そのシステムの Windows コマンド プロンプトで次のように入力します。
IPCONFIG /ALL
完全修飾ドメイン名を作成するには、次に示すように、*<host_name>* と <Primary_Dns_Suffix> の値を連結します:
<host_name>.<Primary_Dns_Suffix>
たとえば、次のような IP 構成があるとします。
Host Name . . . . . . : MYSERVER
Primary Dns Suffix . . . : mydomain.Adventure-Works.com
この場合、完全修飾ドメイン名は次のようになります。
MYSERVER.mydomain.Adventure-Works.com
注
完全修飾ドメイン名に関する情報が必要な場合は、システム管理者に問い合わせてください。
関連タスク
データベース ミラーリング エンドポイントを構成するには
AlwaysOn 可用性グループのデータベース ミラーリング エンドポイントの作成 (SQLServer PowerShell)
可用性レプリカを追加または変更する場合のエンドポイント URL の指定 (SQL Server)
データベース ミラーリング エンドポイントに関する情報を表示するには
可用性レプリカを追加するには