暗号化によるデータの保護
データ暗号化は、データベース セキュリティの基盤となります。 攻撃者が基になるストレージにアクセスした場合でも、暗号化によって機密情報が読み取れなくなる可能性があります。 Microsoft の SQL プラットフォームには、保存データの保護から処理中のデータのセキュリティ保護まで、複数の暗号化オプションが用意されています。
各方法を使用するタイミングを理解することは、保護とパフォーマンスのバランスを取るのに役立ちます。 Microsoft Fabric の SQL Server、Azure SQL、SQL データベースで使用できる暗号化テクノロジについて説明します。
暗号化レイヤーについて
データベース暗号化は異なるレイヤーで動作し、それぞれが特定の問題を解決します。 Transparent Data Encryption (TDE) は 保存データを暗号化します。ディスク上のデータベース ファイルを保護すると考えてください。 列レベルの暗号化 は特定の機密性の高い列を対象としますが、 Always Encrypted はクエリ処理中でも、ライフサイクル全体を通じてデータを保護することでさらに進みます。
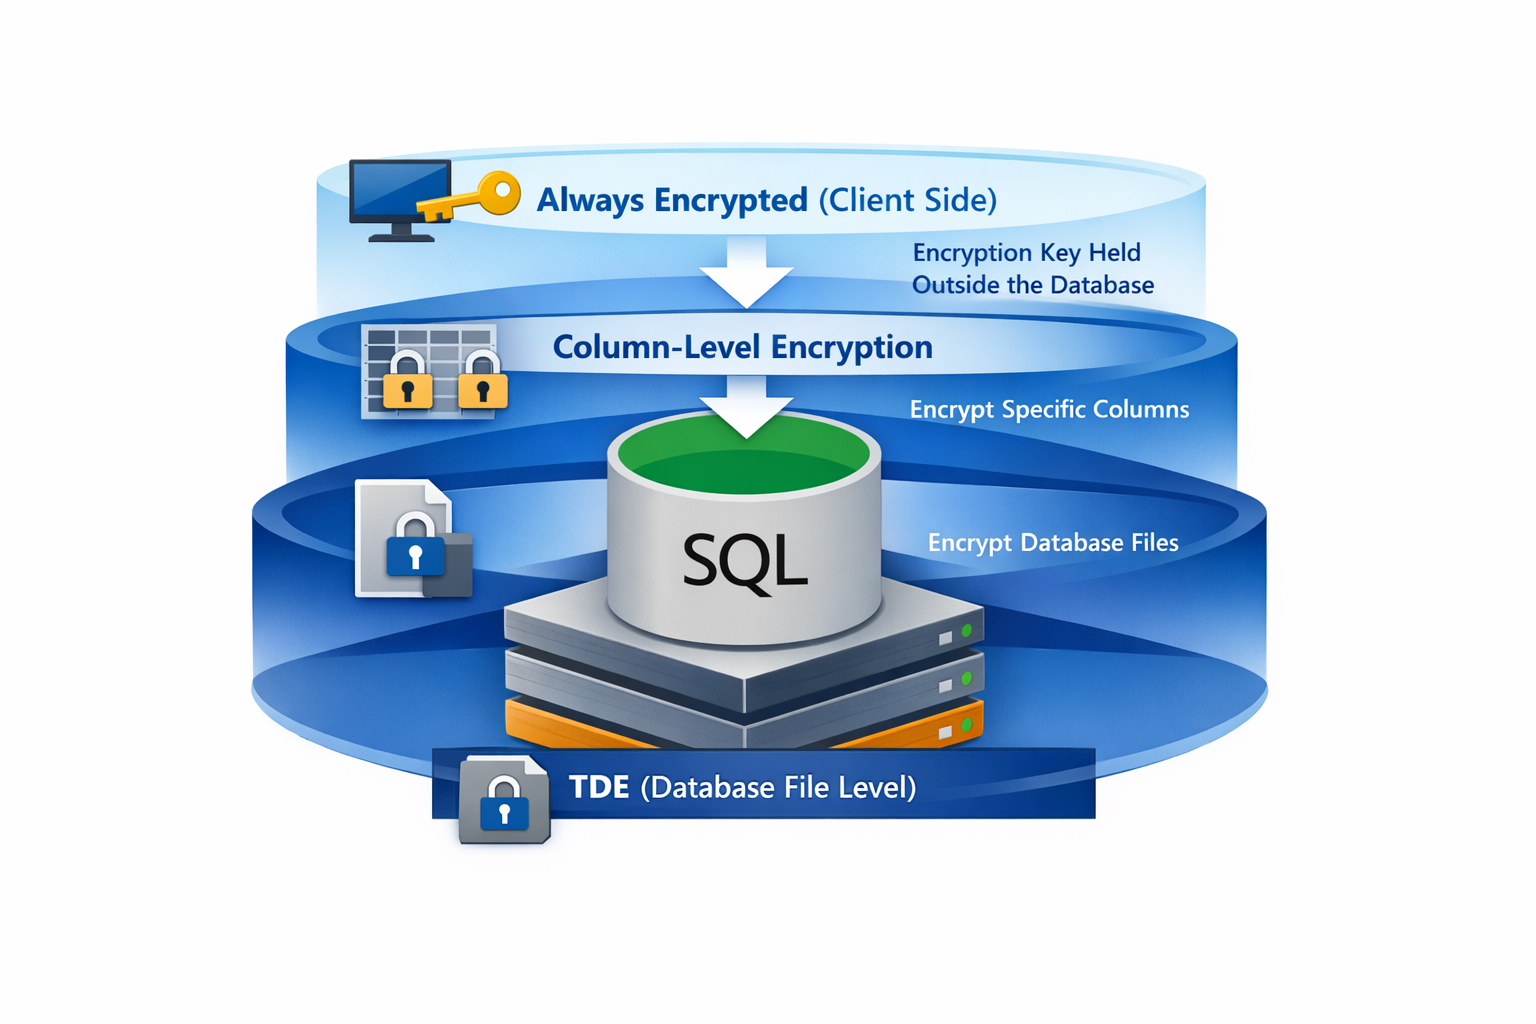
TDE を有効にすると、SQL Server はデータベース ファイル、トランザクション ログ、バックアップを自動的に暗号化します。 アプリケーションでコードを変更する必要はありません。暗号化はバックグラウンドで透過的に行われます。 TDE は、 master データベースに格納されている証明書によって保護されたデータベース暗号化キーを使用します。
列レベルの暗号化の動作は異なります。 T-SQL コードまたはアプリケーション内のデータを明示的に暗号化および暗号化解除することで、機密データを含む列と暗号化を解除できるユーザーをきめ細かく制御できます。
Always Encrypted では、暗号化キーをデータベース エンジンの外部に完全に保持することで、さらに別のアプローチが採用されます。 データベースにプレーンテキスト データが表示されることはありません。つまり、高レベルのアクセス権を持つデータベース管理者でも保護された情報を表示できません。
Always Encrypted の構成
Always Encrypted は、データベース エンジンがプレーンテキスト値を処理しないようにします。 クライアント アプリケーションは暗号化キーを保持し、すべての暗号化と暗号化解除を処理します。 この分離は、データベースへの管理アクセス権を持つユーザーでも、保護されたデータを表示できないことを意味します。
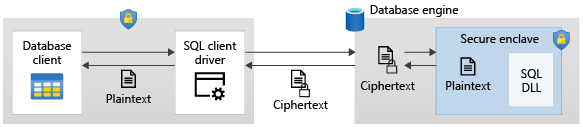
Always Encrypted の使用を開始するには、まず、列暗号化キーを保護する列マスター キー (CMK) を作成します。 CMK は、Azure Key Vault、Windows 証明書ストア、ハードウェア セキュリティ モジュールなどのセキュリティで保護された キー ストア に格納します。
次の T-SQL ステートメントは、Azure Key Vault 内のキーを指すメタデータ エントリを作成します。 実際のキー マテリアルはコンテナーに残り、データベースには保存されません。
CREATE COLUMN MASTER KEY MyCMK
WITH (
    KEY_STORE_PROVIDER_NAME = 'AZURE_KEY_VAULT',
    KEY_PATH = 'https://mykeyvault.vault.azure.net/keys/MyCMK/abc123'
);
次に、列マスター キーによって保護された列暗号化キー (CEK) を作成します。
CREATE COLUMN ENCRYPTION KEY MyCEK
WITH VALUES (
    COLUMN_MASTER_KEY = MyCMK,
    ALGORITHM = 'RSA_OAEP',
    ENCRYPTED_VALUE = 0x01700000016C006F00...
);
CEK 自体が暗号化された形式で格納されていることに注意してください。 アプリケーションが暗号化されたデータを操作する必要がある場合は、この値を取得し、CMK を使用してローカルで暗号化を解除します。
テーブルを作成または変更するときは、機密性の高い列の暗号化の種類を指定します。
CREATE TABLE Employees (
    EmployeeID int PRIMARY KEY,
    SSN char(11) COLLATE Latin1_General_BIN2
        ENCRYPTED WITH (
            ENCRYPTION_TYPE = DETERMINISTIC,
            ALGORITHM = 'AEAD_AES_256_CBC_HMAC_SHA_256',
            COLUMN_ENCRYPTION_KEY = MyCEK
        ),
    Salary money
        ENCRYPTED WITH (
            ENCRYPTION_TYPE = RANDOMIZED,
            ALGORITHM = 'AEAD_AES_256_CBC_HMAC_SHA_256',
            COLUMN_ENCRYPTION_KEY = MyCEK
        )
);
選択できる暗号化の種類は 2 つあります。 等値比較、結合、またはフィルターを句で実行する必要がある場合はWHEREを使用します。同じプレーンテキストは常に同じ暗号テキストを生成します。 これらのクエリ操作が必要ない場合は、セキュリティを強化するために ランダム化 を使用します。
列レベルの暗号化を実装する
T-SQL 関数を使用した列レベルの暗号化では、暗号化プロセスをより細かく制御する必要がある場合や、Always Encrypted が適切でない場合に代替手段が提供されます。 この方法では、データベース内に格納されている対称キーまたは非対称キーを管理します。
まず、データベース マスター キーと証明書を作成します。
CREATE MASTER KEY ENCRYPTION BY PASSWORD = 'StrongPassword123!';

CREATE CERTIFICATE SensitiveDataCert
WITH SUBJECT = 'Certificate for sensitive data encryption';
証明書によって保護された対称キーを作成します。
CREATE SYMMETRIC KEY SensitiveDataKey
WITH ALGORITHM = AES_256
ENCRYPTION BY CERTIFICATE SensitiveDataCert;
データを暗号化するには、対称キーを開き、 ENCRYPTBYKEY 関数を使用します。
OPEN SYMMETRIC KEY SensitiveDataKey
DECRYPTION BY CERTIFICATE SensitiveDataCert;

INSERT INTO CustomerData (CustomerID, CreditCardNumber)
VALUES (1, ENCRYPTBYKEY(KEY_GUID('SensitiveDataKey'), '4111-1111-1111-1111'));

CLOSE SYMMETRIC KEY SensitiveDataKey;
復号化は、 DECRYPTBYKEYを使用して同様のパターンに従います。
OPEN SYMMETRIC KEY SensitiveDataKey
DECRYPTION BY CERTIFICATE SensitiveDataCert;

SELECT CustomerID,
       CONVERT(varchar(20), DECRYPTBYKEY(CreditCardNumber)) AS CardNumber
FROM CustomerData;

CLOSE SYMMETRIC KEY SensitiveDataKey;
はい。このアプローチでは、より多くの作業が必要です。コードでキーを明示的に管理しています。 しかし、その複雑さは柔軟性に伴います。 対称キーに対するアクセス許可を付与または拒否することで、データの暗号化を解除できるユーザーを正確に制御できます。
適切な暗号化方法を選択する
どの暗号化方法を使用する必要がありますか? これは、セキュリティ要件とアプリケーションの制約によって異なります。
TDE は、アプリケーション コードに触れることなく保存データを保護する必要がある場合に最適な選択肢です。 これは、データベース ファイルとバックアップの暗号化を必須とするコンプライアンス要件に適しています。 ただし、TDE では、適切なアクセス許可でデータベースに接続できるユーザーからデータが保護されない点に注意してください。
Always Encrypted は 、データベース管理者からデータを保護する必要がある場合や、クエリ処理中でも機密データを暗号化し続ける必要がある場合に適用されます。 トレードオフは? クライアント ドライバーのサポートが必要であり、暗号化された列に対して実行できる操作に制限があります。
列レベルの暗号化 は、暗号化と暗号化解除をきめ細かく制御する必要がある場合や、Always Encrypted のインフラストラクチャ オーバーヘッドなしで特定の列を暗号化する場合に適切に機能します。 より多くの開発作業が必要ですが、キー管理には最大限の柔軟性が得られます。
ヒント
暗号化方法を組み合わせることができます。 たとえば、保存データのベースライン保護のために TDE を有効にし、最も機密性の高い列に Always Encrypted を追加します。
Microsoft Fabric の SQL データベースの場合、TDE は既定で有効になり、自動的に管理されます。 アプリケーションの要件に基づいて、Always Encrypted または対称キー暗号化を使用した列レベルの保護に関する暗号化設計の決定に重点を置きます。