動的データ マスクの構成
動的データ マスク を使用すると、アプリケーション コードや基になるデータを変更することなく、機密データの公開を制限できます。 ユーザーがマスクされた列に対してクエリを実行すると、定義したマスク 規則に基づいて、難読化された値が SQL Server から返されます。 データベース内の実際のデータは変更されませんが、承認されていないユーザーにはクエリ結果にマスクされた値が表示されます。
この方法は、特定のユーザーから機密情報を保護し、他のユーザーが完全なデータを表示できるようにする必要がある場合に適しています。 データベース管理者、開発者、およびサポート スタッフは、実際の顧客情報、クレジット カード番号、またはその他の機密性の高い値を公開することなく、運用データを操作できます。
マスク関数について
動的データ マスクでは、それぞれ異なるデータ型とシナリオ向けに設計された 4 つのマスク関数がサポートされています。 これらの関数を理解することは、機密性の高い列に適したマスクアプローチを選択するのに役立ちます。
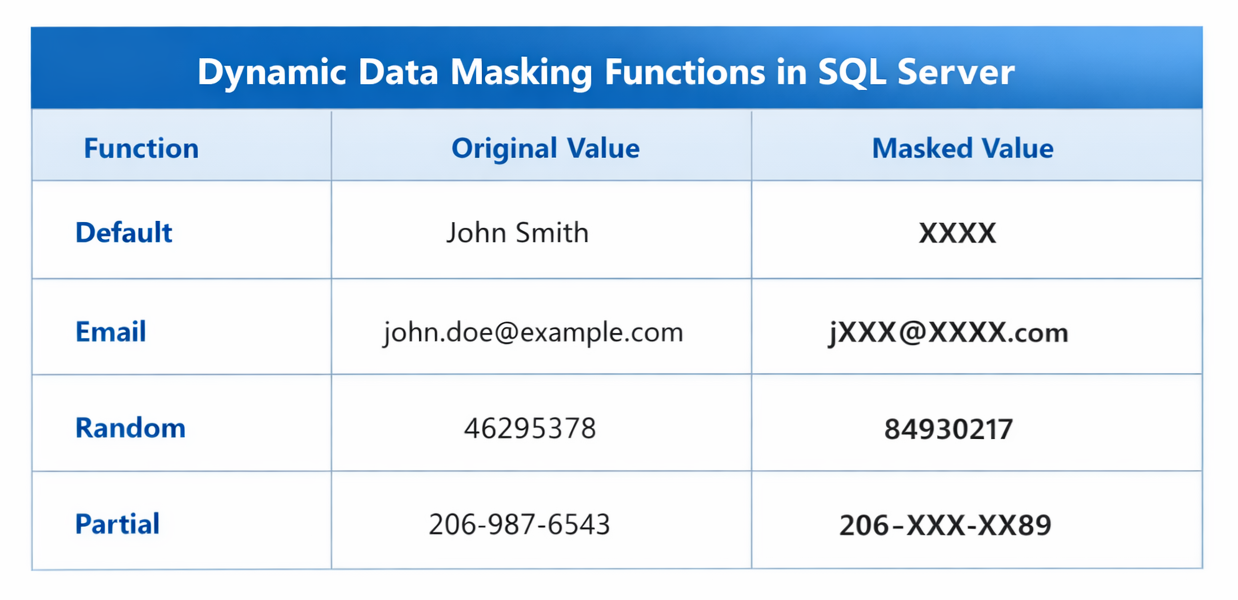
既定の関数は、値全体を固定文字列に置き換えます。 文字列の場合、 "XXXX" が表示されます (短い列の場合は X 文字が少なくなります)。 数値はゼロとして表示され、日付は "01-01-1900" と表示されます。 完全な難読化が必要な場合に使用します。
電子メール関数は、メール アドレスの最初の文字のみを表示し、中央を "XXX" に置き換え、ドメイン サフィックスを保持します。 そのため 、"john.smith@contoso.com" は "jXXX@XXXX.com" と表示されます。 データは引き続き有効なメールのように見えますが、実際のアドレスは非表示のままです。
random 関数は、指定した範囲内の乱数として数値を表示します。 各クエリは異なる値を返します。 これは、本物のように見えるデータが必要な財務データや統計データに適しています。
部分関数を使用すると、正確な制御が提供されます。 先頭に表示する文字の数、中央で使用する埋め込み文字、末尾に表示する文字数を指定します。 たとえば、電話番号が "206-XXX-XX89" と表示される場合があります。
列マスクを構成する
マスクを適用するには、テーブルを作成するとき、または既存の列を変更します。
MASKED WITH句は、使用する関数を指定します。
いくつかのマスクされた列を含むテーブルを次に示します。
CREATE TABLE Customers (
    CustomerID int PRIMARY KEY,
    FirstName varchar(50),
    LastName varchar(50),
    Email varchar(100) MASKED WITH (FUNCTION = 'email()'),
    Phone varchar(20) MASKED WITH (FUNCTION = 'partial(3, "-XXX-XX", 2)'),
    CreditCardNumber varchar(19) MASKED WITH (FUNCTION = 'partial(0, "XXXX-XXXX-XXXX-", 4)'),
    Income decimal(18,2) MASKED WITH (FUNCTION = 'random(10000, 100000)'),
    SSN char(11) MASKED WITH (FUNCTION = 'default()')
);
各列で、そのデータにとって意味のあるものに基づいて異なるマスク関数がどのように使用されているかに注目してください。
-
Email電子メール マスクを使用して電子メール形式を保持する -
Phoneは最初の 3 桁と最後の 2 桁を示しています -
CreditCardNumberでは、最後の 4 桁のみが表示されます -
Incomeには、10,000 ~ 100,000 のランダムな値が表示されます -
SSN完全な難読化に既定のマスクを使用する
既存の列にマスクを追加するには、 ALTER COLUMNを使用します。
ALTER TABLE Customers
ALTER COLUMN DateOfBirth ADD MASKED WITH (FUNCTION = 'default()');
不要になった列からマスクを削除できます。
ALTER TABLE Customers
ALTER COLUMN DateOfBirth DROP MASKED;
アクセス許可を使用してマスクの可視性を制御する
既定では、ユーザーには昇格されたアクセス許可がない限り、マスクされたデータが表示されます。
UNMASKアクセス許可は、マスクの背後にある実際の値を表示するユーザーを制御します。
ユーザーがデータベース内のすべてのマスクされていないデータを表示できるようにするには:
GRANT UNMASK TO DataAnalyst;
このデータベース レベルのアクセス許可により、マスクされたすべての列が指定されたユーザーに表示されます。 ただし、ユーザーが特定のテーブルまたは列のみをマスク解除できるように、より細かい制御が必要になる場合があります。
SQL Server 2022 以降では、スキーマ、テーブル、または列レベルで UNMASK を付与できます。
-- Grant unmask on a specific schema
GRANT UNMASK ON SCHEMA::Sales TO SalesManager;

-- Grant unmask on a specific table
GRANT UNMASK ON Customers TO CustomerService;

-- Grant unmask on a specific column
GRANT UNMASK ON Customers(Phone) TO TelemarketingTeam;
この細かいアプローチは、最小限の特権の原則に従うのに役立ちます。ユーザーには、実際にジョブに必要な機密データのみが表示されます。
Important
テーブルに対する SELECT 権限を持つユーザーと ALTER アクセス許可を組み合わせると、列定義を変更することでマスクをバイパスできる可能性があります。 ユーザーがマスクを削除できないように、アクセス許可を慎重に管理します。
マスク戦略を実装する
マスク戦略を計画するときは、さまざまなユーザー ロールがデータとどのようにやり取りするかを考えてください。 機密情報を含む列はどれですか? 実際の値を確認する必要があるのは誰ですか?
一般的なパターンは、さまざまなアクセス レベルのデータベース ロールを作成することです。
-- Role for users who see masked data
CREATE ROLE MaskedDataViewers;
GRANT SELECT ON Customers TO MaskedDataViewers;

-- Role for users who see unmasked data
CREATE ROLE UnmaskedDataViewers;
GRANT SELECT ON Customers TO UnmaskedDataViewers;
GRANT UNMASK ON Customers TO UnmaskedDataViewers;

-- Add users to appropriate roles
ALTER ROLE MaskedDataViewers ADD MEMBER SupportStaff;
ALTER ROLE UnmaskedDataViewers ADD MEMBER ComplianceOfficer;
注意すべき点の 1 つは、動的データ マスクがプレゼンテーション レイヤーで機能することです。つまり、実際のデータは特定のクエリ パターンを通じて推論できます。 完全な保護を必要とする機密性の高いデータの場合は、マスクを暗号化や Row-Level セキュリティなどの他のセキュリティ対策と組み合わせます。
マスクが役に立つ次のシナリオを考えてみましょう。
- チームが実際の顧客情報なしで現実的なデータ構造を必要とする開発およびテスト環境
- サポート スタッフがアカウントの一部の詳細を確認する必要があるカスタマー サービス アプリケーション
- 集計データは重要ですが、個々のレコードは非公開のままにする必要があるレポート シナリオ
- 特定のユーザーがフル アクセスを必要とし、他のユーザーに限られた情報が表示される場合のコンプライアンスを監査する
注
Microsoft Fabric の SQL データベースの動的データ マスクは、Azure SQL Database と同じように動作します。 マスクは、SQL 分析エンドポイントを介して T-SQL を使用して構成します。
マスクは重要な防御層を追加しますが、最も機密性の高いデータに単独で依存しないでください。 暗号化、Row-Level セキュリティ、および包括的な保護のための適切なアクセス許可管理と共に使用します。