監査を実装する
監査により、データベース アクティビティが可視化され、セキュリティ上の脅威の検出、コンプライアンスの追跡、インシデントの調査に役立ちます。 だれがどのデータにいつアクセスしたかを記録することで、監査によって、セキュリティ監視と規制要件の両方をサポートするアカウンタビリティ 証跡が作成されます。
Microsoft Fabric の SQL Server、Azure SQL、および SQL データベースには、アプリケーションの変更を必要とせずにデータベース イベントをキャプチャする組み込みの監査機能が用意されています。 監査を構成および管理する方法を理解することは、データベース環境の適切な監視を維持するのに役立ちます。
監査オプションについて
監査では、データベース イベントがキャプチャされ、監査ログに書き込まれます。 監査するイベント、ログを格納する場所、およびそれらを分析する方法は、セキュリティ要件とインフラストラクチャによって異なります。
SQL Server 監査 では、拡張イベント インフラストラクチャを使用してアクティビティを記録します。 監査レコードは、ファイル、Windows セキュリティ ログ、または Windows アプリケーション ログに書き込むことができます。 この柔軟性により、既存のログ管理システムと統合できます。
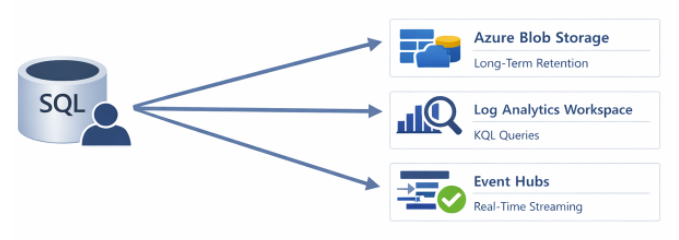
Azure SQL Database 監査は、Azure Blob Storage、Log Analytics、または Event Hubs に書き込みを行います。 マネージド サービスはインフラストラクチャを処理するため、ストレージを管理するのではなく、監査対象を決定することに集中できます。
Microsoft Fabric の SQL データベースでは、監査データに Fabric のアクティビティ ログと Microsoft Purview が使用されます。 この Microsoft Purview との統合により、データ資産全体にわたる統合された監査が提供されます。
SQL Server 監査の構成
SQL Server 監査では、監査レコードを書き込む場所を定義するサーバー監査オブジェクトを作成してから、キャプチャする内容を定義する監査仕様を作成する必要があります。
ファイルに書き込むサーバー監査をまず作成します。
CREATE SERVER AUDIT SecurityAudit
TO FILE (FILEPATH = 'C:\AuditLogs\', MAXSIZE = 100 MB, MAX_ROLLOVER_FILES = 10)
WITH (QUEUE_DELAY = 1000, ON_FAILURE = CONTINUE);
QUEUE_DELAY パラメーターは、書き込み前にイベントをバッファー処理するミリ秒数を指定します。 値を小さくすると、よりリアルタイムのログ記録が提供されますが、パフォーマンスに影響する可能性があります。
ON_FAILURE設定は、監査書き込みの失敗時の動作を決定します。
SHUTDOWNは、不足している監査レコードが許容できない重大なコンプライアンス シナリオに使用します。
次に、監査を有効にします。
ALTER SERVER AUDIT SecurityAudit WITH (STATE = ON);
次に、サーバー レベルのイベントをキャプチャするサーバー監査仕様を作成します。
CREATE SERVER AUDIT SPECIFICATION ServerAuditSpec
FOR SERVER AUDIT SecurityAudit
ADD (FAILED_LOGIN_GROUP),
ADD (SUCCESSFUL_LOGIN_GROUP),
ADD (SERVER_PERMISSION_CHANGE_GROUP),
ADD (DATABASE_PERMISSION_CHANGE_GROUP)
WITH (STATE = ON);
データベース レベルのイベントの場合は、データベース監査仕様を作成します。
USE MyDatabase;
GO

CREATE DATABASE AUDIT SPECIFICATION DatabaseAuditSpec
FOR SERVER AUDIT SecurityAudit
ADD (SELECT, INSERT, UPDATE, DELETE ON dbo.SensitiveData BY public),
ADD (EXECUTE ON SCHEMA::dbo BY public),
ADD (DATABASE_ROLE_MEMBER_CHANGE_GROUP)
WITH (STATE = ON);
この仕様では、 SensitiveData テーブル、ストアド プロシージャの実行、ロール メンバーシップの変更に関するすべてのデータ アクセスを監査します。
Azure SQL 監査を構成する
Azure SQL Database の監査は、サーバー レベルまたはデータベース レベルで構成されます。 サーバー レベルのポリシーは、論理サーバー上のすべてのデータベースに適用されます。
Azure portal または T-SQL を使用して監査を有効にすることができます。
-- Enable auditing to blob storage (configured in Azure portal)
ALTER DATABASE AUDIT SPECIFICATION AzureAuditSpec
ADD (SELECT, INSERT, UPDATE, DELETE ON DATABASE::MyDatabase BY public)
WITH (STATE = ON);
より詳細な制御を行う場合は、Azure Policy または ARM テンプレートを使用して監査を構成します。 ストレージ アカウント、保有期間、監査アクション グループを指定する例を次に示します。
{
  "properties": {
    "state": "Enabled",
    "storageEndpoint": "https://myauditlogs.blob.core.windows.net",
    "retentionDays": 90,
    "auditActionsAndGroups": [
      "SUCCESSFUL_DATABASE_AUTHENTICATION_GROUP",
      "FAILED_DATABASE_AUTHENTICATION_GROUP",
      "BATCH_COMPLETED_GROUP"
    ]
  }
}
注
Log Analytics に対する Azure SQL 監査により、Kusto クエリ言語 (KQL) を使用した強力なクエリとアラート機能が可能になります。 この統合により、セキュリティの監視とコンプライアンスレポートが簡素化されます。
監査アクションの選択
セキュリティとコンプライアンスの要件に基づいて監査アクションを選択します。 一般的なアクション グループは次のとおりです。
認証イベント:
-
SUCCESSFUL_DATABASE_AUTHENTICATION_GROUP- 成功したログイン -
FAILED_DATABASE_AUTHENTICATION_GROUP- サインイン試行に失敗しました
アクセス許可の変更:
-
DATABASE_PERMISSION_CHANGE_GROUP- 許可、取り消し、拒否操作 -
DATABASE_ROLE_MEMBER_CHANGE_GROUP- ロール メンバーシップの変更 -
DATABASE_PRINCIPAL_CHANGE_GROUP- ユーザーの作成と変更
データ アクセス:
-
BATCH_COMPLETED_GROUP- 完了したすべてのバッチ (大量) -
SELECT特定のオブジェクトに対する - 対象となる読み取りアクセスの監視 -
INSERT、UPDATE、特定のオブジェクトに対するDELETE- データ変更の追跡
スキーマの変更:
-
SCHEMA_OBJECT_CHANGE_GROUP- テーブルとオブジェクトの変更 -
DATABASE_OBJECT_CHANGE_GROUP- DDL ステートメント
Important
すべてをキャプチャするのではなく、焦点を絞った一連の監査アクションから始めます。 大量の監査はパフォーマンスに影響し、分析が困難なログが生成されます。
監査ログのクエリと分析
SQL Server ファイル ベースの監査の場合は、 fn_get_audit_file 関数を使用してログに対してクエリを実行します。
SELECT
    event_time,
    action_id,
    succeeded,
    session_server_principal_name AS UserName,
    database_name,
    object_name,
    statement
FROM fn_get_audit_file('C:\AuditLogs\*.sqlaudit', DEFAULT, DEFAULT)
WHERE event_time > DATEADD(day, -7, GETUTCDATE())
ORDER BY event_time DESC;
Log Analytics で Azure SQL 監査を使用している場合は、KQL を使用してクエリを実行できます。
AzureDiagnostics
| where Category == "SQLSecurityAuditEvents"
| where TimeGenerated > ago(7d)
| where action_name_s == "SELECT"
| summarize count() by client_ip_s, server_principal_name_s
| order by count_ desc
このクエリは、過去 1 週間に最も多くの SELECT クエリを生成したユーザーと IP アドレスを識別し、通常とは異なるアクセス パターンを特定するのに役立ちます。
監査ログの保持および保護を実装する
監査ログには改ざんからの保護が必要であり、コンプライアンス要件に従って保持する必要があります。
SQL Server の場合は、監査ファイルの不変ストレージを構成し、Windows ファイル システムのアクセス許可を使用して削除を防ぎます。 Azure SQL の場合は、不変 BLOB ストレージを使用してストレージを構成し、Azure Storage ライフサイクル管理で保持ポリシーを設定します。
Important
監査ログは、監視するデータベースとは別に保存します。 これにより、攻撃者がデータベースを侵害した場合でも、監査証跡を改ざんできなくなります。
コンプライアンス シナリオの場合は、次の保持プラクティスを検討してください。
- 規制要件に基づいて保持期間を定義する (多くの場合、財務データの場合は 7 年間)
- 不変ストレージを使用してログの削除を防ぐ
- コスト管理のためにコールド ストレージへのログ アーカイブを実装する
- 監査ログの確認とアラートのプロセスを確立する
監査データを定期的に確認すると、インシデントになる前にセキュリティの問題を特定するのに役立ちます。 サインイン試行の失敗、メンテナンス期間外のアクセス許可の変更、および通常とは異なるデータ アクセス パターンに関するアラートを作成します。