概要
organizationは数百台のデバイスを管理します。 企業の Wi-Fi、VPN、または電子メールに対する認証を行うために、それぞれに証明書が必要です。 今日では、オンプレミスのネットワーク デバイス登録サービス (NDES) サーバー、Intune証明書コネクタ、および何かがオフラインになったときに修正プログラムの適用、監視、緊急対応を必要とする CA インフラストラクチャを維持することを意味します。
Microsoft Cloud PKI は、そのインフラストラクチャの依存関係を削除します。 証明機関 (CA) は、Microsoft Intune管理センターに直接作成します 。サーバーなし、コネクタなし、NDES なし。 構成が完了すると、デバイスは簡易証明書登録プロトコル (SCEP) を使用して証明書を自動的に登録します。 最初の発行から自動更新までの完全な証明書ライフサイクルは、管理上の介入なしに実行されます。
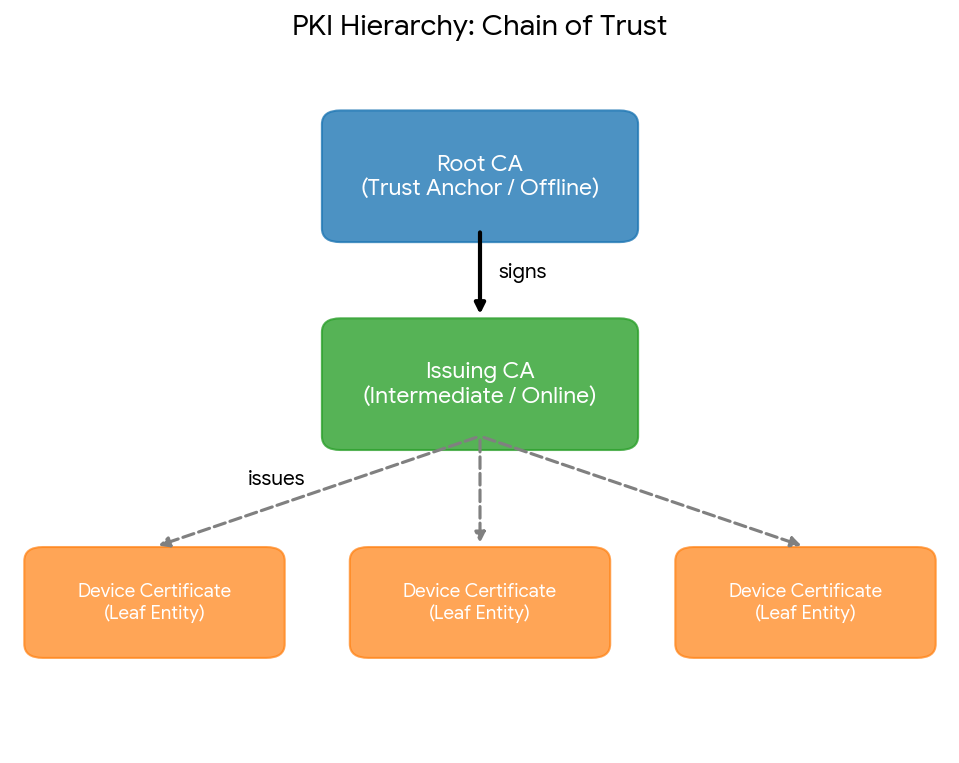
このモジュールでは、完全なクラウド PKI デプロイを構築します。 ルート CA を作成し、CA を発行し、デバイス信頼を展開し、SCEP 証明書プロファイルを構成し、組み込みの監視ツールを使用して、organization全体の証明書の正常性を追跡します。
シナリオ例
あなたは Contoso のエンドポイント管理者であり、複数のサイトで 800 個の管理対象デバイスを持つ医療organizationだとします。 Contoso は、Wi-Fi 認証と VPN アクセスに証明書を使用します。 現在のオンプレミス PKI は終了に達しており、リーダーシップから、証明書管理をクラウドに移行するよう求められました。 証明書の発行を自動化し、手動で作業せずに更新を処理し、オンプレミスのサーバーやコネクタを使用せずに証明書の正常性を可視化するソリューションが必要です。
どうすればいいでしょう?
このモジュールでは、次のことを行います。
- Microsoft Cloud PKI とは何か、証明書ベースのセキュリティ戦略にどのように適合するかを説明する
- Microsoft Intune管理センターでルート CA を作成し、CA 階層を発行する
- 証明書の発行を自動化するために信頼された証明書プロファイルと SCEP 証明書プロファイルを構成する
- 証明書の有効期間と更新のしきい値を設定して継続的認証を維持する
- 証明書の正常性を監視し、一般的な証明書の問題を解決する
主な目標は何ですか?
このモジュールの終わりまでに、Microsoft Intuneを使用してクラウドベースの公開キー インフラストラクチャ (PKI) を構成および管理し、オンプレミスインフラストラクチャを必要とせず、すべての管理対象デバイスで証明書の自動登録と更新を有効にすることができます。