適用対象: SQL Server
元の KB 番号: 2985455
Summary
SQL Server 用 Kerberos Configuration Managerを使用して、SQL Server接続エラーの原因となる Kerberos 構成の問題を診断して修正します。 このツールは、SQL Server、SQL Server Reporting Services (SSRS)、SQL Server Analysis Services (SSAS) インスタンスをスキャンし、欠落している、または重複しているサービス プリンシパル名 (SPN) と委任の問題を報告します。 スクリプトを生成したり、修正プログラムを適用したりすることもできます。 この記事では、ツールをダウンロードする方法、必要なアクセス許可、および出力を解釈する方法について説明します。
注
Kerberos Configuration Managerは現状有姿で提供されており、テクニカル サポートや更新プログラムは提供されません。 SQL Server 2022 以降で使用される Windows Management Instrumentation (WMI) プロバイダーを使用するように更新されませんでした。 これらのバージョンの Kerberos 構成の問題をトラブルシューティングして診断するには、 SQLCheck を使用します。
Kerberos Configuration Managerの機能
Kerberos Configuration Manager では、次のタスクを実行できます。
- サーバーにインストールされているオペレーティング システム、SQL Server インスタンス、Always On 可用性グループ リスナーに関する情報を収集します。
- サーバー上のすべての SPN と委任の構成を報告してください。
- SPN と委任の潜在的な問題を特定します。
- 潜在的な SPN の問題を修正します。
Kerberos Configuration Managerがトラブルシューティングに役立つエラー
このツールを使用して、次のエラーのトラブルシューティングを行ってください。
- HTTP 401 エラー、SSRS エラー、およびその他の同様のエラー
- SSPI コンテキストを生成できません。 詳細については、SQL Server の「SSPI コンテキストを生成できません」エラーの修正を参照してください。
- ユーザー 'NT AUTHORITY\ANONYMOUS LOGON' はログインできませんでした。
- ユーザー '(null)' はログインできませんでした
- ユーザー(空欄)のログインに失敗しました
トラブルシューティングを開始する前に、 接続エラーを解決するための前提条件とチェックリストを確認してください。
SQL Server コンピューターへの管理者アクセス権がある場合は、そのコンピューターで SQLCheck (SQL 接続設定チェック ツール) を実行することもできます。 出力を確認して、SQL Server インスタンスの SPN 構成を確認してください。
Kerberos Configuration Managerをダウンロードする
Microsoft ダウンロード センターからツールをダウンロードします。
Microsoft Kerberos Configuration Manager for SQL Server。
このツールは、SQL Server コンピューターに接続できるドメイン内の任意のコンピューターにダウンロードしてインストールできます。 [ダウンロード センター] ページで、サポートされているバージョンとシステム要件を確認してください。
Kerberos Configuration Managerを実行するために必要なアクセス許可
SQL Server、SSRS、SSAS に影響する接続の問題をトラブルシューティングするには、そのコンピューターに対する管理アクセス許可を持つドメイン ユーザー アカウントを使用して、対象のコンピューター (サービスをホストするコンピューター) に接続します。
任意: ツールが特定した SPN の問題を修正するためにこのツールを使用する場合、ドメイン アカウントにはサービス プリンシパル名への検証済み書き込みアクセス許可が必要です。
Kerberos Configuration Managerを起動してサーバーに接続する
インストールが完了したら、インストール フォルダーから KerberosConfigMgr.exe バイナリを実行します。 既定では、場所は C:\Program Files\Microsoft\Kerberos Configuration Manager for SQL Server です。
管理者または別のユーザーとしてアプリを起動する方法については、「実行を使用して管理者または別のユーザーとしてアプリを起動する」を参照してください。
接続するには、次のいずれかのオプションを使用します。
リモート SQL Server コンピューターに接続する: [サーバー名]、[ドメイン ユーザー名]、[パスワード] に適切な値を入力します。
注
このツールでは、Windows API を使用して、SQL Server コンピューターの Kerberos 構成情報のクエリと表示を行います。 名前付きインスタンスの Kerberos 関連の問題をトラブルシューティングする場合でも、SQL Server インスタンスをホストするコンピューターの名前を常に入力します。
ローカル サーバーに接続する: [ 接続 ] を選択して Kerberos 構成を分析します。 サーバー名、ドメイン ユーザー名、またはパスワードを指定する必要はありません。
注
ツールを起動するアカウントは、ローカル管理者アカウントである必要があります。 管理者または別のユーザーとしてアプリを起動する方法については、「実行を使用して管理者または別のユーザーとしてアプリを起動する」を参照してください。
Kerberos Configuration Managerのタブとコマンド
接続が成功すると、次のスクリーンショットに示すように、関連するすべての SPN がツールに表示されます。
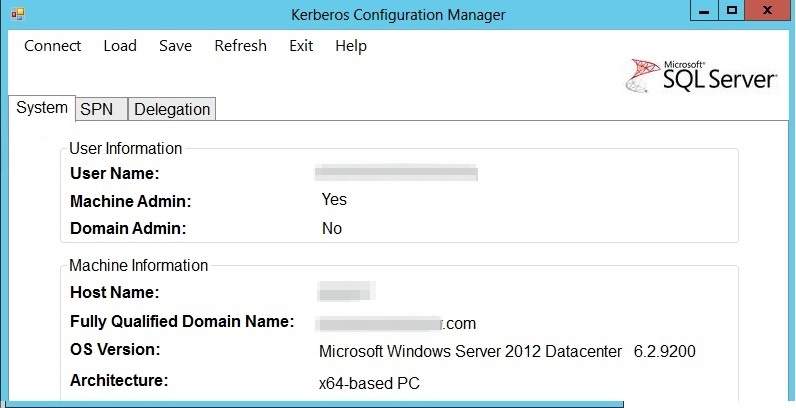
このツールには、次のタブがあります。
- システム: ユーザー情報とコンピューター情報を表示します。
- SPN: ターゲット サーバーでツールによって検出された各SQL Server インスタンスに関する SPN 情報を表示します。 また、必要な SPN とその状態などの詳細も提供します。 各行には 生成 ボタンと 修正 ボタンがあります。
- 委任: サービス アカウントの委任の構成に影響する問題を識別します。
SPN生成スクリプトを作成する
[SPN] タブの [生成] を使用して、不足している SPN を検索し、コマンド プロンプトで実行できるスクリプトを作成します。
[ SPN ] タブの [ SPN スクリプト ] 列で、スクリプトを作成する SPN の [ 生成 ] を選択します。
表示されるダイアログ ボックスで、名前 (この例では generateSPNss) を指定し、ファイルの種類 を Kerberos Config Mgr (.cmd) に設定し、[保存] を選択します。
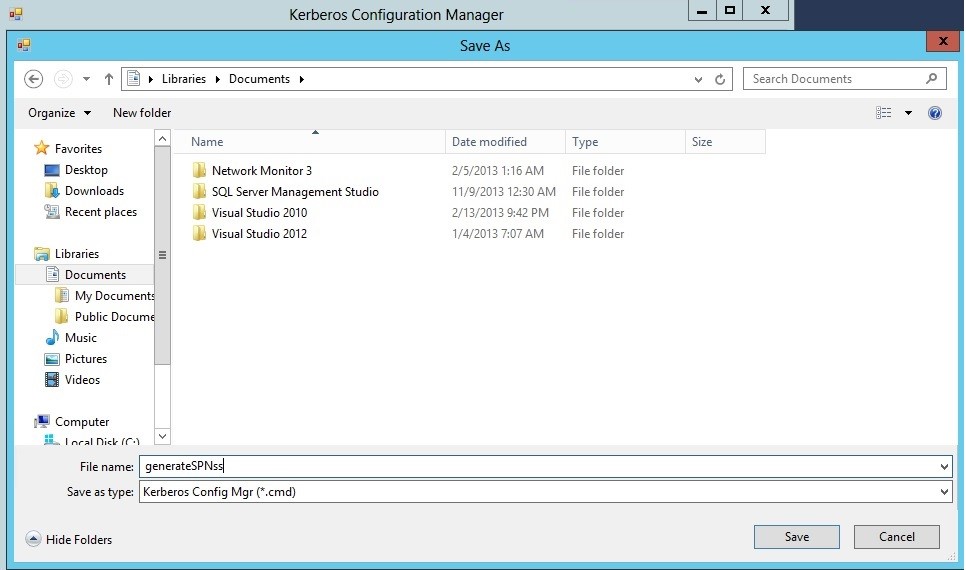
ツールによって generateSPNss.cmd ファイルが作成されます。 ファイルの内容は次の例のようになります。
:: This script is generated by the Microsoft® SQL Server® Kerberos Configuration Manager tool.

:: The script may update the system information, SPN settings and Delegation configurations of a given server.

:: SPN and Delegation configuration updates require Windows Domain Administrator permission to execute.

:: A Domain Admin should review the configurations recommended by this tool and take appropriate actions to enable Kerberos authentication.

:: Please contact Microsoft Support if Kerberos connection problem persists.

:: The file is intended to be run in domain `<DomainName>.com`"

:: Corrections for MSSQLSvc/`<HostName>.<DomainName>.com` **SetSPN -s MSSQLSvc/`<HostName>`. `<DomainName>`.com UserName**
SetSPN を使用して、SQL Server のサービス アカウントに SPN を作成します。
SPN の問題を修正する
[ SPN ] タブで、[ 修正 ] を使用して問題を修正し、SPN を追加します。 SPN は、必要なアクセス許可がある場合にのみ追加できます。 [修正] を選択すると、ツールに次のツールヒントが表示されます。

注
このツールは、既定のインスタンスと静的ポートを持つ名前付きインスタンスに対してのみ、 Fix および Generate コマンドを提供します。 動的ポートを使用する名前付きインスタンスの場合は、動的ポートから静的ポートに切り替えるか、SQL Server サービスが開始されるたびに SPN を登録および登録解除するためのアクセス許可をサービス アカウントに提供することをお勧めします。 それ以外の場合は、サービスが開始されるたびに、対応する SPN の登録を手動で解除して再登録する必要があります。 詳細については、「 Kerberos 接続用のサービス プリンシパル名の登録」を参照してください。
委譲設定を確認
委任を使用して、サービス アカウントの委任用の構成に影響する問題を特定します。 このオプションは、リンク サーバーの問題のトラブルシューティングに特に役立ちます。 たとえば、SPN チェックに合格してもリンク サーバー クエリが失敗する場合、資格情報を委任するようにサービス アカウントが構成されていない可能性があります。 詳細については、リンク サーバー (データベース エンジン) および SQL Server 認証でのリンク サーバーに関する接続の問題 を参照してください。

Kerberos Configuration Manager診断の解釈と対処
[状態] 列を確認して、ツールの診断をレビューします。 状態に基づいて、適切な手順に従って問題を解決してください。 次のセクションでは、各状態について説明します。
状態: 良好
詳細情報: チェックされた項目が正しく設定されています。 出力内の次の項目に移動します。
操作: 操作は必要ありません。
状態: 必要な SPN がありません
詳細情報: この状態は、[必須 SPN] 列に一覧表示されている SPN が、Active Directory の SQL Server スタートアップ アカウントに対して存在しない場合に表示されます。
アクション: 不足している SPN を追加し、問題が解決されたことを確認するには、次の手順に従います。
- 修正 を選択して、[警告] ダイアログ ボックスの情報を確認します。
- [ Yes を選択して、不足している SPN を Active Directory に追加します。
- ドメイン アカウントにActive Directoryの更新に必要なアクセス許可がある場合、ツールは必要な SPN をActive Directoryに追加します。
- ドメイン アカウントに Active Directory を更新するために必要な権限がない場合は、Generate または Generate All を使用して、Active Directory 管理者が不足している SPN を追加するのに役立つスクリプトを生成します。
- SPN が追加されたら、Kerberos Configuration Manager をもう一度実行して、SPN の問題が解決されたことを確認します。
状態: Kerberos 構成を使用するには TCP を有効にする必要があります
詳細情報: この状態は、クライアント コンピューターで TCP が有効になっていない場合に表示されます。
アクション: SQL Server インスタンスの TCP/IP プロトコルを有効にするには、次の手順に従います。
- SQL Server 構成マネージャー - コンソールで、SQL Server ネットワークの構成を展開します。
-
Consoleで、
<instance name>のProtocolsを選択します。 - [詳細] で [TCP/IP] を選択し、[有効] を選択します。
- Consoleで、SQL Server Services を選択します。
-
Detailsで、
<instance name>に SQL Server を選択します。 - 再起動 を選択して、SQL Server サービスを停止して再起動します。 詳細については、サーバー ネットワーク プロトコルを有効または無効にする の「サーバー ネットワーク プロトコルを有効または無効にする」セクションを参照してください。
状態: 動的ポート
詳細情報: この状態は、動的ポート (既定の構成) を使用する名前付きインスタンスに対して表示されます。 SQL Serverに接続するために Kerberos が必要な環境では、静的ポートを使用するように名前付きインスタンスを設定し、SPN を登録するときにそのポートを使用します。 それ以外の場合、Active Directoryに登録されている SPN は、次に名前付きインスタンスが別のポートでリッスンを開始すると無効になります。
注
この推奨事項は、手動の SPN 登録に依存する環境にのみ適用されます。
アクション: 静的ポートを使用するように SQL Server インスタンスを構成するには、次の手順に従います。
-
SQL Server 構成マネージャー - コンソール で、SQL Server ネットワークの構成 を展開し、
<instance name>用の プロトコル を展開して、TCP/IP をダブルクリックします。 - [TCP/IP プロパティ] で、[プロトコル] タブの [すべてリッスン] を選択します。
- Listen All が Yes に設定されている場合は、IP アドレス に切り替え、ウィンドウの下部までスクロールして、IPAll 設定を見つけます。
- TCP 動的ポートの現在の値を削除し、TCP ポートにポート番号を入力します。
- OK を選択し、SQL Server インスタンスを再起動してください。 詳細については、「特定の TCP ポートでリッスンするようにサーバーを構成する」を参照してください。
- Listen All が No に設定されている場合は、IP アドレスに切り替えて、IP1 および IP2 ノードに表示されるすべての IP アドレスをチェックします。 Enabled に設定されているアドレスの場合は、TCP 動的ポートの現在の値を削除し、TCP ポートに値を設定します。
- OKを選択し、設定を有効にするために SQL Server インスタンスを再起動してください。 詳細については、「特定の TCP ポートでリッスンするようにサーバーを構成する」を参照してください。
状態: SPN が重複しています
詳細情報: この状態は、同じ SPN が Active Directory の複数の異なるアカウントに登録されている場合に表示されます。
アクション: 重複する SPN をActive Directoryから削除するには、次の手順に従います。
- 修正 を選択します。
- [Warning]ダイアログ ボックスの情報を確認します。
- 正しくない SPN をActive Directoryから削除するには、[はい] を選択します。
- ドメイン アカウントにActive Directoryを更新するために必要なアクセス許可がある場合、ツールは正しくない SPN を削除します。
- ドメイン アカウントに Active Directory の更新に必要なアクセス許可がない場合は、Generate または Generate All を使用して、重複する SPN を削除するために Active Directory 管理者に渡せるスクリプトを生成します。
- SPN が削除されたら、Kerberos Configuration Managerをもう一度実行して、SPN の問題が解決されたことを確認してください。
注
SQL Server データベース エンジンのインスタンスが開始すると、SQL Server は、SQL Server サービスに対する SPN の登録を試みます。 インスタンスが停止すると、SQL Serverは SPN の登録解除を試みます。 このプロセスが発生するには、SQL Server サービス アカウントに Active Directory の適切なアクセス許可が必要です。 サービス アカウントにこれらの権限がない場合、SPN の自動登録は行われません。 その場合は、Active Directory管理者と協力して SPN を登録し、SQL Server インスタンスで Kerberos 認証を使用できるようにします。 詳細については、「 Kerberos 接続用のサービス プリンシパル名の登録」を参照してください。
注
SQL Serverがクラスター化されている環境では、SPN の自動登録は推奨されません。 SQL SERVERがオンラインになるよりも、SPN の登録を解除してActive Directoryに再登録するほうがより時間がかかることがあります。 SPN 登録が時間内に発生しない場合、クラスター管理者がSQL Server インスタンスに接続できないため、SQL Serverがオンラインにならない可能性があります。
Kerberos Configuration Managerのその他のオプション
コマンド ラインから SPN リストを生成する
- コマンド プロンプトを開きます。 SSRS に影響する接続の問題をトラブルシューティングするには、管理コマンド プロンプト ウィンドウを開きます。
- KerberosConfigMgr.exeを含むフォルダーに切り替えてください。
-
KerberosConfigMgr.exe -q -lを入力します。 - その他のコマンドライン オプションについては、help
KerberosConfigMgr.exe -hと入力します。
サーバーの Kerberos 構成を保存する
- ターゲットの Windows サーバーに接続します。
- [保存] を選択します。
- ファイルを保存する場所を指定します。 ローカル ドライブまたはネットワーク共有を選択します。 ツールはファイルを .xml 形式で保存します。
保存された Kerberos 構成を表示する
- 読み込み を選択します。
- Kerberos Configuration Manager が生成した XML ファイルを開きます。
ツールのログ ファイルを表示する
既定では、アプリケーションを実行するたびに新しいログ ファイルが生成されます。 ログ ファイルは、アプリケーション データ フォルダー %APPDATA%\Microsoft\KerberosConfigMgr にあります。
ヘルプを取得する
次のいずれかの方法を使用します。
- コマンドの上にマウス ポインターを置くと、ツールヒントが表示されます。
- コマンド プロンプトで
KerberosConfigMgr.exe -hを実行します。 - ツール バーの Help ボタンを選択します。