Automation 통합은 Microsoft 및 타사 앱에 대해 미리 빌드된 통합의 중앙 집중식 카탈로그를 도입하여 공급자를 선택하고, 간단한 인증으로 구성하고, 사용자 지정 설정 없이 플레이북에서 사용할 수 있습니다.
자동화 통합은 자동화된 응답 워크플로를 빌드하거나 유지 관리하는 SOC 엔지니어, 자동화 관리자 및 고급 보안 분석가의 수동 설정 작업을 줄입니다.
중요
2027년 3월 31일 이후에는 Microsoft Sentinel 더 이상 Azure Portal 지원되지 않으며 Microsoft Defender 포털에서만 사용할 수 있습니다. Azure Portal Microsoft Sentinel 사용하는 모든 고객은 Defender 포털로 리디렉션되고 Defender 포털에서만 Microsoft Sentinel 사용합니다.
Azure Portal Microsoft Sentinel 계속 사용하는 경우 원활한 전환을 보장하고 Microsoft Defender 제공하는 통합 보안 운영 환경을 최대한 활용하기 위해 Defender 포털로의 전환 계획을 시작하는 것이 좋습니다.
자동화 통합 작동 방식
Microsoft Sentinel 플레이북은 Azure Logic Apps에서 빌드된 워크플로를 기반으로 합니다. 플레이북은 자동화된 워크플로 중에 커넥터 및 통합을 사용하여 다른 서비스와 상호 작용할 수 있습니다.
자동화 통합은 지원되는 공급자가 요구하는 연결 입력을 구성하는 단계별 방법을 제공합니다. 필요한 입력은 공급자 및 인증 유형에 따라 달라집니다. 통합을 구성한 후 지원되는 플레이북 또는 자동화 시나리오에서 이를 사용하여 워크플로를 대상 서비스에 연결합니다.
자동화 통합은 다음을 지원할 수 있습니다.
- SOC에서 사용하는 Microsoft 서비스와 같은 자사 서비스입니다.
- 보강, 발권, 통신 또는 응답에 사용되는 파트너 또는 공급업체 서비스와 같은 타사 서비스.
- Microsoft Sentinel에서 자동화 환경을 제공하고 필요한 최소한의 연결 세부 정보 입력만 요청하는 기본 제공 시나리오.
중요
공급자별 설정 단계, 값, 권한 및 문제 해결 지침은 각 공급자가 소유합니다. 특정 서비스에 대한 자세한 설정 단계가 필요한 경우 공급자의 공식 설명서를 사용합니다.
필수 구성 요소
자동화 통합을 구성하기 전에 다음이 있는지 확인합니다.
- Microsoft Sentinel 통합을 만드는 데 필요한 권한입니다.
- 자동화 시나리오에 필요한 작업을 인증하고 수행하기 위한 공급자 서비스의 필수 권한입니다.
지원되는 인증 유형
통합에 사용할 수 있는 인증 옵션은 선택한 공급자에 따라 달라집니다. Microsoft Sentinel 선택한 인증 유형에 필요한 필드를 묻는 메시지를 표시합니다.
일반적인 인증 패턴은 다음과 같습니다.
| 인증 유형 | 사용 시기 | 일반적인 입력 |
|---|---|---|
| API 키 | 공급자는 API에 대한 요청에 권한을 부여하는 키 또는 토큰을 발급합니다. | API 키 또는 토큰, 때로는 서비스 URL 또는 지역입니다. |
| OAuth 2.0 | 공급자는 OAuth 흐름을 통해 위임된 권한 부여 또는 앱 기반 권한 부여를 지원합니다. | 공급자에 따라 로그인, 동의, 클라이언트 세부 정보, 범위 또는 리디렉션 구성. |
조직의 보안 요구 사항과 공급자의 지침에 따라 자격 증명을 저장하고 주기적으로 교체합니다. 자동화 시나리오에 필요한 최소 권한 권한을 사용합니다.
통합 설정
다음 상위 수준 워크플로를 사용하여 자동화 통합을 만듭니다.
Microsoft Sentinel>구성>자동화 페이지로 이동합니다.
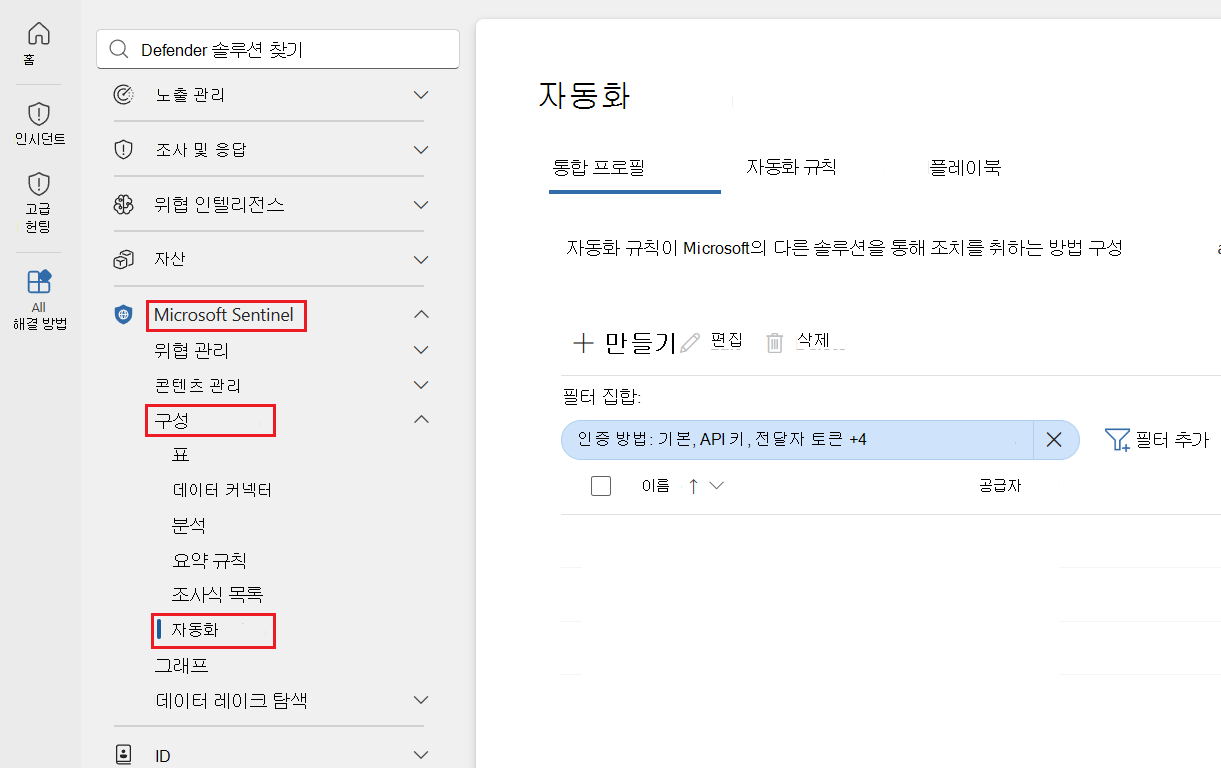
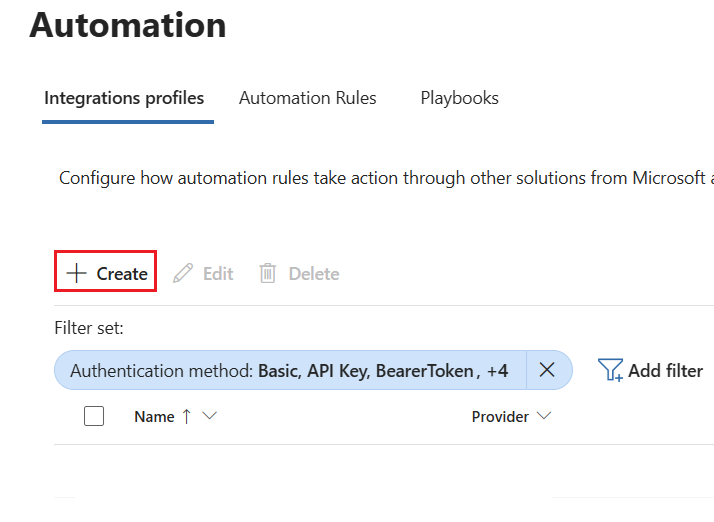
+ 만들기를 선택합니다.
미리 정의된 공급자 통합 목록에서 연결할 공급자를 선택한 다음 , 다음을 선택합니다.
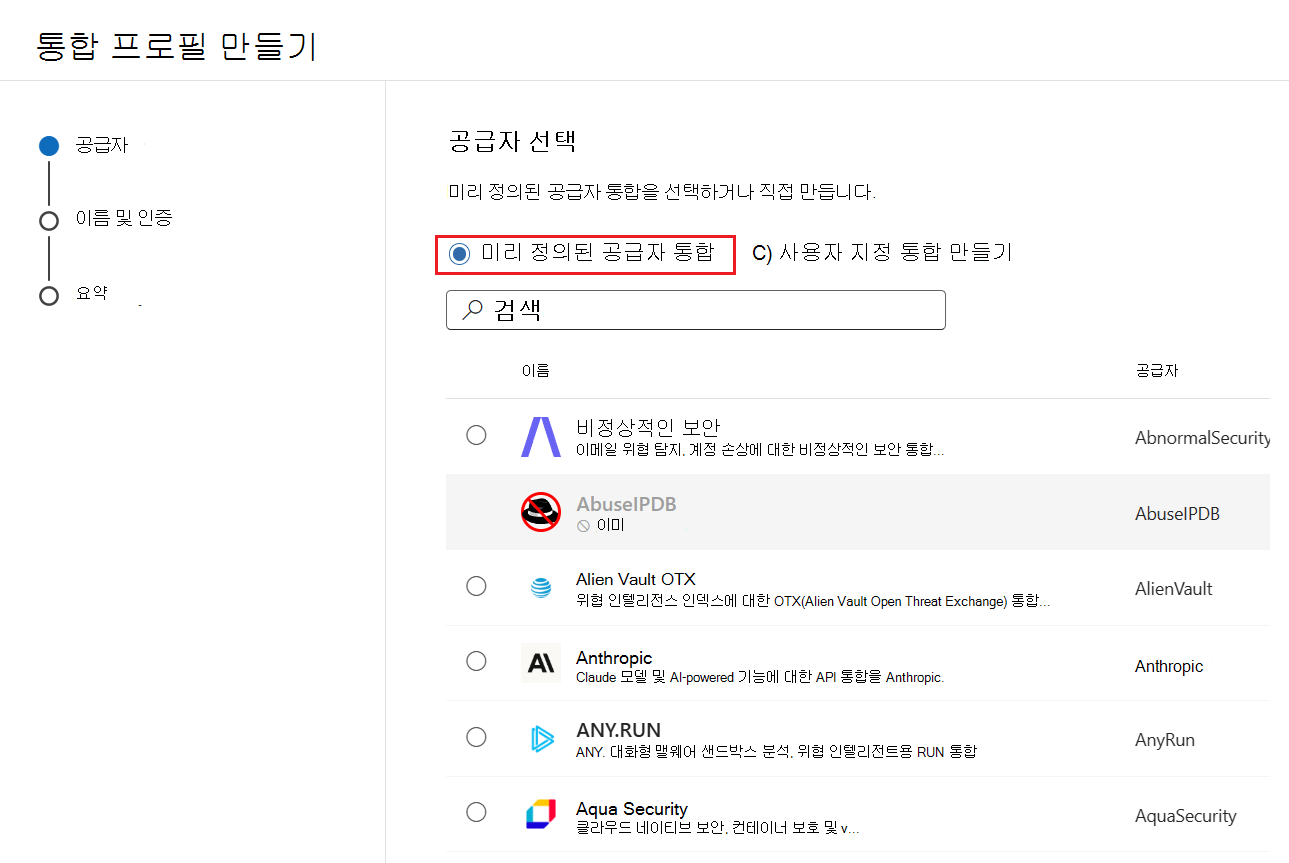
이름 및 인증 섹션에서 다음을 제공합니다.
- 통합 이름(필수): 사용자 환경에서 통합을 식별하는 이름을 입력합니다.
- 설명(선택 사항): 팀이 통합의 목적을 이해하는 데 도움이 되는 설명을 입력합니다.
- 인증 세부 정보(필수): 선택한 인증 유형에 필요한 특정 필드를 입력합니다.
사용 가능한 인증 옵션은 공급자에 따라 달라집니다. 공급자는 API 키 인증, OAuth 2.0 인증 또는 둘 다를 지원할 수 있습니다. 공급자별 지침에 대한 외부 링크의 인증 세부 정보 섹션에서 자세히 알아보 기 링크를 선택합니다.
다음을 선택하고 요약 페이지를 검토합니다. 변경해야 하는 경우 뒤로 를 선택하여 세부 정보를 편집합니다. 그렇지 않으면 만들기를 선택합니다.
보안 고려 사항
프로덕션 환경에서 자동화 통합을 사용하기 전에 다음 고려 사항을 검토합니다.
- 권한: 특정 플레이북 작업에 필요한 권한만 부여합니다.
- 자격 증명 스토리지: 승인된 보안 위치에 비밀을 저장합니다. 플레이북 또는 설명서에서 비밀을 하드 코드하지 마세요.
- 자격 증명 회전: organization 정책에 따라 API 키, 클라이언트 비밀 및 토큰을 회전합니다.
- 감사 가능성: 팀이 자동화된 작업을 감사할 수 있도록 가능한 경우 명명된 서비스 계정 또는 앱 ID를 사용합니다.
- 범위: 자동화 시나리오에 필요한 테넌트, 작업 영역, 큐 또는 리소스에 대한 통합을 제한합니다.
- 테스트: 활성 응답 워크플로에서 사용하기 전에 비프로덕션 인시던트 또는 샘플 데이터와의 통합을 테스트합니다.
공급자 설명서를 사용하는 경우
Microsoft Sentinel 설명서를 사용하여 자동화 통합 환경, 인증 패턴 및 고급 설정 흐름을 이해합니다. 필요한 경우 공급자 설명서를 사용합니다.
- 정확한 API 키 만들기 단계입니다.
- OAuth 앱 등록 값입니다.
- 공급자별 권한 이름입니다.
- 지역별 엔드포인트.
- 공급자 쪽 오류에 대한 문제 해결 단계입니다.