Microsoft 위협 인텔리전스를 활용해 고충실도 경고와 사고를 생성하세요. Microsoft Sentinel에 내장된 Microsoft Defender 위협 인텔리전스 Analytics(위협 인텔리전스) 규칙을 활성화하세요. 이 규칙은 공통 이벤트 형식(CEF) 로그, Windows DNS 이벤트, syslog 데이터 등과 표시자를 매칭합니다. 이 데이터는 이러한 데이터 소스에서 도메인 및 IPv4 위협 지표를 검사합니다.
필수 구성 요소
하나 이상의 지원되는 데이터 커넥터를 설치하세요. 프리미엄 Microsoft Defender 위협 인텔리전스 라이선스는 필요하지 않습니다. 데이터 소스를 연결하려면 Content Hub에서 올바른 솔루션을 설치하세요. 지원되는 데이터 원본은 다음과 같습니다.
- 레거시 에이전트를 통한 CEF(Common Event Format)
- 레거시 에이전트를 통한 Windows DNS(미리 보기)
- 레거시 에이전트를 통한 Syslog
- Microsoft 365(이전의 Office 365)
- Azure 활동 로그
- AMA를 통한 Windows DNS
- 고급 보안 정보 모델(ASIM) 네트워크 세션
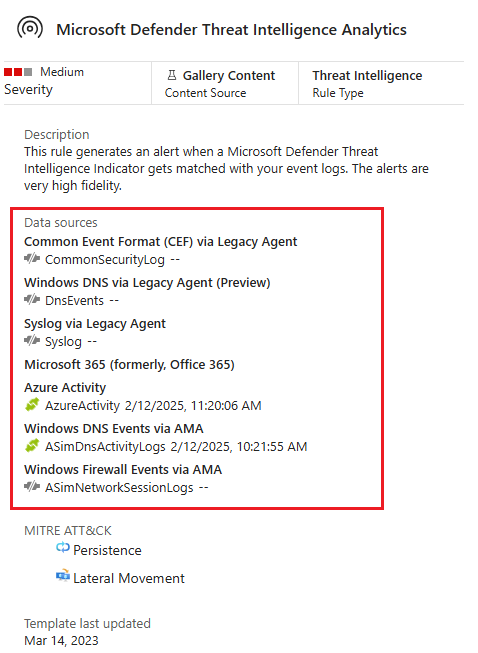
예를 들어 데이터 원본에 따라 다음 솔루션 및 데이터 커넥터를 사용할 수 있습니다.
일치하는 분석 규칙 구성
Microsoft Defender 위협 인텔리전스 Analytics 규칙을 사용하도록 설정하면 매칭 분석이 구성됩니다.
Important
이 규칙을 활성화하기 전에 최소 하나의 지원되는 데이터 커넥터와 그에 대응하는 콘텐츠 허브 솔루션을 설치하세요. 지원되는 전체 데이터 소스 목록은 필수 조건 을 참조하세요.
구성 섹션에서 분석 메뉴를 선택합니다.
규칙 템플릿 탭을 선택합니다.
검색 창에서 위협 인텔리전스를 입력합니다.
Microsoft Defender 위협 인텔리전스 Analytics 규칙 템플릿을 선택합니다.
규칙 만들기를 선택합니다. 규칙 세부 정보는 읽기 전용이며 규칙의 기본 상태 사용하도록 설정됩니다.
검토>만들기를 선택합니다.

지원 데이터 소스 및 지표 검토
Microsoft Defender 위협 인텔리전스 Analytics는 다음과 같은 방식으로 로그를 도메인, IP 및 URL 지표와 대조합니다.
-
CEF 로그가 Log Analytics
CommonSecurityLog테이블에 수집되면,RequestURL필드에 값이 채워져 있는 경우 URL 및 도메인 인디케이터와 일치하고,DestinationIP필드에 값이 채워져 있는 경우 IPv4 인디케이터와 일치합니다. -
Windows DNS 로그, 여기서
SubType == "LookupQuery"DnsEvents테이블에 수집된 항목은Name필드에 채워진 도메인 표시기와IPAddresses필드의 IPv4 표시기와 일치합니다. -
Syslog 이벤트의 경우,
Facility == "cron"테이블에 수집된Syslog는SyslogMessage필드에서 직접 도메인 및 IPv4 지표와 일치합니다. -
Office activity logs는
OfficeActivity테이블에 수집되며ClientIP필드에서 직접 IPv4 지표와 일치합니다. -
Azure 활동 로그는
AzureActivity테이블에 수집되며CallerIpAddress필드의 IPv4 지표와 직접 일치합니다. -
테이블에 수집된
ASimDnsActivityLogs는DnsQuery필드에 값이 채워져 있으면 도메인 표시기와 일치하고,DnsResponseName필드에 값이 채워져 있으면 IPv4 표시기와 일치합니다. -
테이블에 수집된
ASimNetworkSessionLogs는 다음 필드 중 하나 이상(DstIpAddr,DstNatIpAddr,SrcNatIpAddr,SrcIpAddr,DvcIpAddr)에 값이 채워져 있으면 IPv4 지표와 일치합니다.
일치 분석으로 생성된 인시던트 심사
Microsoft Defender 위협 인텔리전스 분석 규칙이 일치하는 것을 찾으면, 생성된 모든 경고는 인시스턴트로 그룹화됩니다.
다음 단계에 따라 Microsoft Defender 위협 인텔리전스 Analytics 규칙에 의해 생성된 인시던트를 분류하고 검토합니다.
Microsoft Defender 위협 인텔리전스 Analytics 규칙을 사용하도록 설정한 Microsoft Sentinel 작업 영역에서 인시던트를 선택한 다음 Microsoft Defender 위협 인텔리전스 Analytics를 검색하세요.
발견된 인시던트가 그리드에 표시됩니다.
전체 세부 정보 보기를 선택하여 엔터티 및 인시던트에 대한 기타 세부 정보(예: 특정 경고)를 확인합니다.
다음은 예입니다.
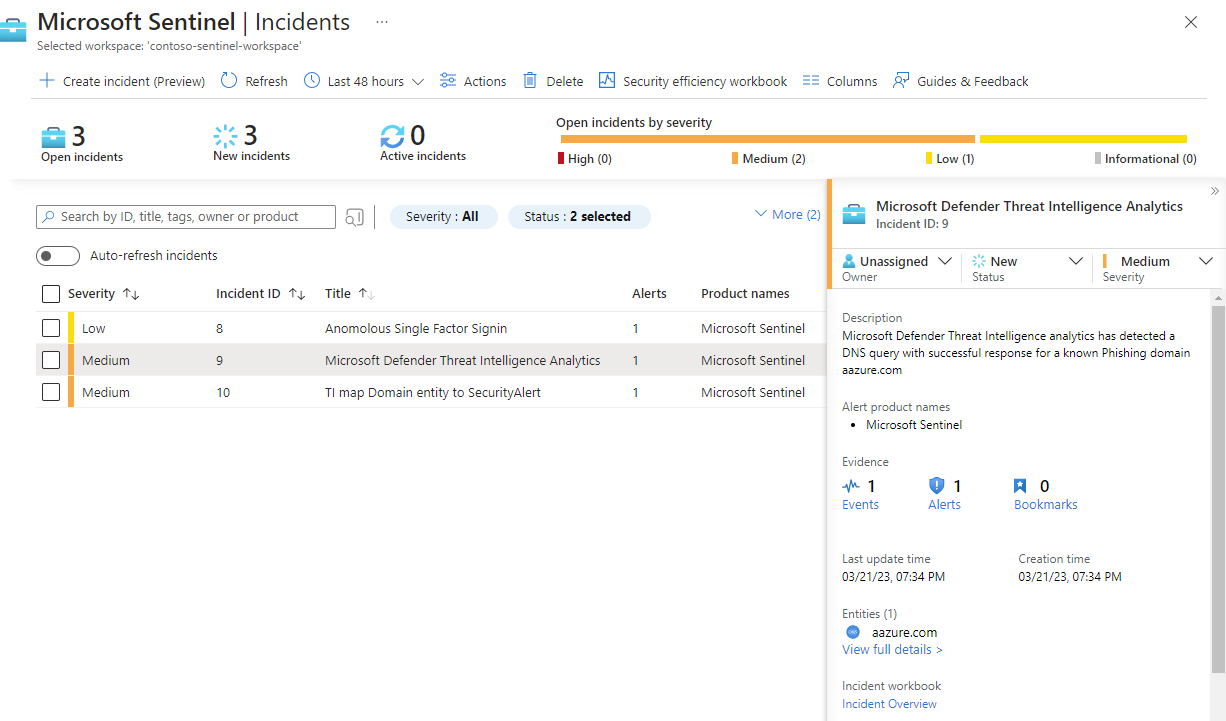
경보의 심각성과 사건 상황을 확인하세요. 경고 심각도는 지시가 어떻게 맞춰지는지에 따라 에서 에서 까지
High다양합니다Informational. 예를 들어, 방화벽 로그와 일치하는 트래픽 허용 표시기는 고강도 경고를 생성합니다. 동일한 표시기가 방화벽 로그와 일치해 트래픽을 차단하면 낮거나 중간 정도의 경고가 발생합니다.알림은 일치하는 지표에 따라 그룹화됩니다. 예를 들어, 도메인에
contoso.com맞는 24시간 내 모든 경고는 하나의 인시던트로 묶입니다. 사고 심각도는 가장 높은 경보 심각도를 기준으로 합니다.표시기 정보를 관찰합니다. 일치 항목이 발견되면 표시기가 Log Analytics
ThreatIntelligenceIndicators테이블에 게시되고 위협 인텔리전스 페이지에 표시됩니다. 이 규칙에 따라 게시되는 모든 지표의 출처는Microsoft Threat Intelligence Analytics로 정의됩니다.
다음은 테이블의 예입니다 ThreatIntelligenceIndicators .

다음은 관리 인터페이스에서 지표를 검색하는 예제입니다.

Microsoft Defender 위협 인텔리전스 더 많은 컨텍스트 가져오기
일부 Microsoft Defender 위협 인텔리전스 지표에는 관련 Intel Explorer 기사 링크도 포함되어 있습니다. 이 링크를 이용해 지표에 대한 자세한 정보를 확인하세요.
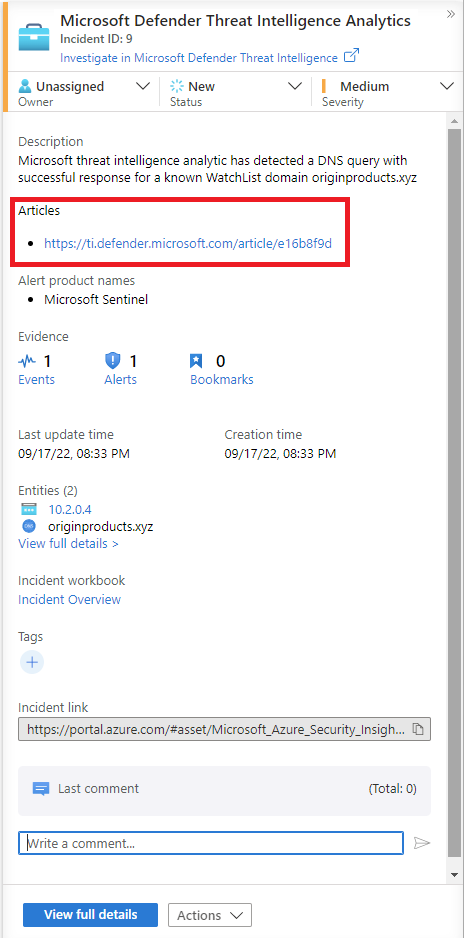
자세한 내용은 Microsoft Defender XDR 위협 분석을 참조하세요.
관련 콘텐츠
Microsoft Sentinel 위협 인텔리전스에 대한 자세한 내용은 다음 문서를 참조하세요.
- Microsoft Sentinel에서 위협 지표 작업
- STIX/TAXII 위협 인텔리전스 피드에 Microsoft Sentinel 연결합니다.
- 위협 인텔리전스 플랫폼을 Microsoft Sentinel 연결합니다.
- Microsoft Sentinel 쉽게 통합할 수 있는 TIP 플랫폼, TAXII 피드 및 보강을 확인합니다.