Windows용 엔드포인트용 Microsoft Defender는 엔드포인트 탐지 및 대응(EDR) 센서와 Microsoft Defender 안티바이러스에 대해 별도의 프록시 설정을 사용합니다. 기기들이 각자의 클라우드 서비스에 접근하기 위해 프록시를 사용해야 할 때, 이 지침을 참고해 자동 검색, 컴포넌트별 정적 프록시 설정, 또는 시스템 전체의 WinHTTP 프록시를 설정하세요. 지침은 또한 Microsoft 모니터링 에이전트(MMA)를 사용하는 장치의 프록시 구성도 다룹니다.
중요
Defender for Endpoint는 IPv4 연결이 필요합니다. IPv6 전용 네트워크의 경우, DNS64/NAT64와 같은 전환 메커니즘을 사용하여 종단 간 IPv4 연결을 제공합니다. 자세한 내용은 엔드포인트용 Microsoft Defender 대한 최소 요구 사항을 참조하세요.
다음 구성 요소에 대해 별도의 프록시 설정을 설정하세요:
관리하는 운영체제의 프록시 가이드라인을 활용하세요:
- Windows 장치의 경우, Windows 프록시 설정 방법 선택부터 시작하여 '장치 프록시 구성'과 인터넷 연결 설정을 설정하세요.
- Linux 디바이스의 경우 정적 프록시 검색을 위해 Linux 엔드포인트용 Microsoft Defender 구성을 참조하세요.
- macOS 디바이스의 경우 macOS의 엔드포인트용 Microsoft Defender 참조하세요.
Windows 프록시 구성 방법 선택
Defender for Endpoint 센서는 LocalSystem 컨텍스트에서 실행되며 Windows HTTP Services(WinHTTP)를 사용하여 센서 데이터를 보고하며 Defender for Endpoint와 통신합니다. WinHTTP 구성은 Windows 인터넷(WinINet) 프록시 설정과 독립적입니다. 자세한 내용은 WinINet 대 WinHTTP를 참조하세요.
팁
인터넷으로 가는 게이트웨이로 순방향 프록시를 사용한다면, 네트워크 보호를 통해 순방향 프록시 뒤에서 발생하는 연결 이벤트를 조사할 수 있습니다.
다음 프록시 구성 방법 중 하나를 사용하세요:
자동 발견:
- 투명 프록시
- 웹 프록시 자동 검색 프로토콜(WPAD).
네트워크가 투명 프록시나 WPAD를 사용한다면, 센서는 컴포넌트별 정적 프록시 설정을 요구하지 않습니다.
EDR 센서 정적 프록시: 센서가 자동 발견이나 시스템 전체 WinHTTP 프록시를 사용할 수 없을 때 그룹 정책을 통해 설정하세요
TelemetryProxyServer.시스템 전체 WinHTTP 프록시:
netsh winhttp를 사용하여 고정 프록시를 구성합니다. 이 설정은 기본 WinHTTP 프록시 구성을 사용하는 모든 애플리케이션과 서비스에 영향을 미칩니다. 시스템 전체에 정적 프록시는 안정적인 네트워크 토폴로지에 있는 장치에 가장 적합합니다.
Microsoft Defender Antivirus는 클라우드 제공 보호를 위해 별도의 프록시 정책을 사용합니다. 해당 정책들은 'Microsoft Defender Antivirus용 정적 프록시 구성'에서 설정하세요.
그룹 정책을 사용하여 EDR 센서 정적 프록시를 구성하세요
EDR 센서가 직접 연결하거나 프록시 탐색을 사용할 수 없을 때는 레지스트리 기반 정적 프록시를 설정하세요.
TelemetryProxyServer에는 프록시 호스트와 포트만 입력하세요. 공백은 포함하지 마세요.
참고 사항
정적 프록시를 설정하기 전에 최신 Defender for Endpoint 업데이트를 설치하세요.
대상 장치에 적용되는 그룹 정책 객체(GPO)에서 두 가지 설정을 모두 설정하세요.
그룹 정책 관리 컴퓨터에서 GPMC(그룹 정책 관리 콘솔)를 엽니다.
GPMC 콘솔 트리에서 편집하려는 GPO가 포함된 포리스트와 도메인에서 그룹 정책 객체 를 펼칩니다.
GPO를 마우스 오른쪽 단추로 클릭한 다음 편집을 선택합니다.
그룹 정책 관리 편집기에서 컴퓨터 구성>정책>, 관리 템플릿,>Windows 컴포넌트>,데이터 컬렉션, 그리고 미리보기 빌드로 이동하세요.
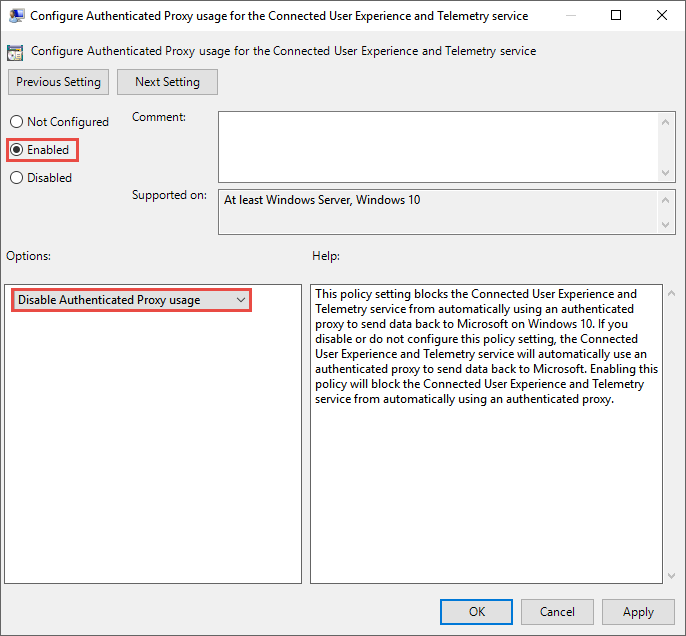
연결된 사용자 경험 및 텔레메트리 서비스에 대해 인증된 프록시 사용 구성을 열고, 활성화를 선택한 후 인증 프록시 사용 비활성화를 선택하세요.
연결된 사용자 환경 및 원격 분석 구성을 열고 프록시를
<server-name-or-ip>:<port>로 입력한 다음 확인을 선택하세요.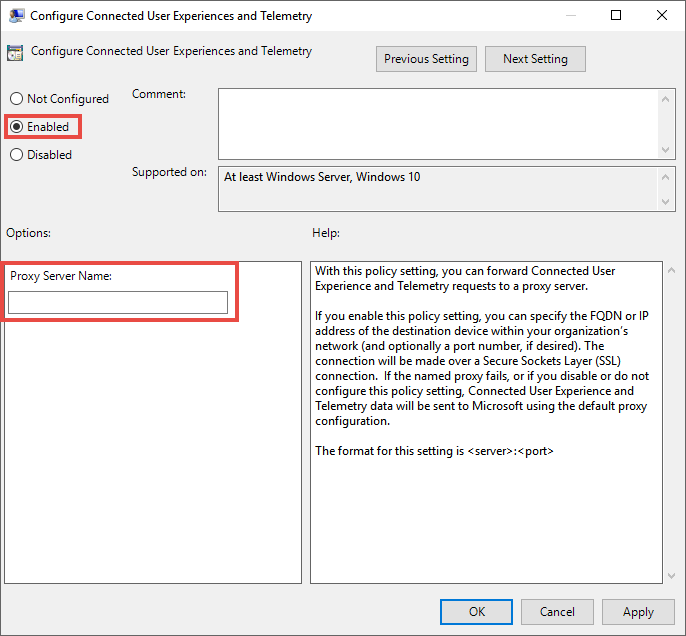


정책은 다음과 같은 레지스트리 값을 구성합니다:
| 그룹 정책 | 레지스트리 경로 | 레지스트리 값 | 가치 데이터 |
|---|---|---|---|
| 연결된 사용자 경험 및 텔레메트리 서비스에 대한 인증된 프록시 사용을 설정하세요 | HKLM\Software\Policies\Microsoft\Windows\DataCollection |
DisableEnterpriseAuthProxy |
1(REG_DWORD) |
| 연결된 사용자 환경 및 원격 분석 설정 | HKLM\Software\Policies\Microsoft\Windows\DataCollection |
TelemetryProxyServer |
<server-name-or-ip>:<port> (REG_SZ), 예를 들어, 10.0.0.6:8080 |
참고 사항
모바일 기기 관리(MDM)를 통해 배포 TelemetryProxyServer 하지 마세요. EDR 센서는 그룹 정책 레지스트리 위치에서 데이터를 읽습니다 TelemetryProxyServer .
인증서 해지 목록 또는 Windows 업데이트에 기본 WinHTTP 프록시를 사용할 수 없는 장치에서는 호환되는 EDR 센서가 1을(를) 우선 사용하도록 TelemetryProxyServer을(를) PreferStaticProxyForHttpRequest로 설정하세요.
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Advanced Threat Protection 아래에 값을 생성합니다.
다음 명령어가 레지스트리 값을 생성합니다:
reg add "HKLM\SOFTWARE\Policies\Microsoft\Windows Advanced Threat Protection" /v PreferStaticProxyForHttpRequest /t REG_DWORD /d 1 /f
PreferStaticProxyForHttpRequest는 MsSense.exe 버전 10.8049.* 또는 10.8210.*부터 시작하는 지원되는 센서 분기에 적용됩니다. 이전의 MMA 기반 솔루션에는 적용되지 않습니다.
Microsoft Defender 안티바이러스 프록시 설정
Microsoft Defender 바이러스 백신의 클라우드 기반 보호는 새롭거나 새롭게 나타나는 위협으로부터 거의 즉각적인 자동 보호를 제공합니다. Microsoft Defender Antivirus가 활성 안티멀웨어 솔루션일 때, 사용자 지정 표시를 위해 클라우드 연결이 필요합니다. 또한 엔드포인트 감지 및 대응(EDR)을 블록 모드에서 수행하기 위해 필수적이며, 이는 비Microsoft 솔루션이 위협을 차단하지 못할 때 백업 수단을 제공합니다.
참고 사항
Windows가 인증서 취소 목록을 가져올 수 있는 시스템 전체 WinHTTP 프록시를 선호하세요. 해당 구성이 불가능한 경우, SSLOptions에서 HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender\Spynet를 2로 설정하면 Microsoft Defender 바이러스 백신 클라우드 보호에 대한 인증서 해지 확인이 비활성화됩니다. 취소 확인을 비활성화하면 인증서 검증 보호가 줄어들며 최선의 방법이 아닙니다. 사용 가능한 값과 위험 요소에 대해서는 'Microsoft Defender 안티바이러스 네트워크 연결 설정 및 검증'을 참조하세요.
Microsoft Defender 안티바이러스는 마지막으로 알려진 작동 프록시를 캐시합니다. Defender 클라우드 연결에 TLS 검사를 사용하지 마세요. 검사는 보안 연결을 끊기 때문입니다.
Microsoft Defender 바이러스 백신은 정적 프록시를 사용하여 업데이트를 다운로드하기 위해 Windows 업데이트 또는 Microsoft 업데이트에 연결하지 않습니다. 대신, Windows 업데이트를 사용하도록 설정할 때는 시스템 전체 프록시를 사용하거나, Microsoft Defender 안티바이러스 보호 업데이트 백업 명령에 따라 내부 업데이트 소스를 사용합니다.
그룹 정책을 사용하여 프록시 설정을 설정하세요
그룹 정책을 사용해 Microsoft Defender 안티바이러스 설정 절차를 사용하여 대상 장치에 적용되는 GPO를 열고 편집하세요. 그 다음, 프록시별 정책을 설정하세요:
그룹 정책 관리 편집기에서 컴퓨터 구성>정책>관리 템플릿>Windows 컴포넌>트Microsoft Defender 안티바이러스로 이동하세요.
네트워크에 연결하기 위한 프록시 서버를 정의하고, 활성화를 선택한 후 프록시 서버를 정의하세요.
http://또는https://을 포함하세요. Defender 안티바이러스 플랫폼을 최신 상태로 유지하세요. Microsoft Defender 안티바이러스 업데이트 관리에 설명되어 있습니다.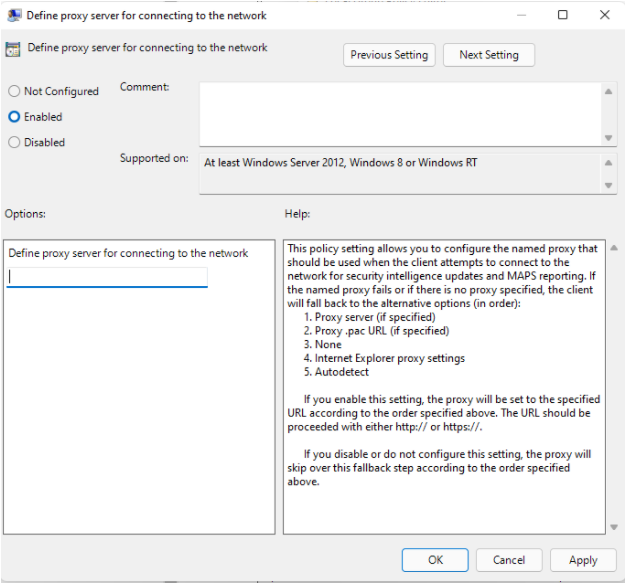

이 정책은 ProxyServer 아래에 HKLM\Software\Policies\Microsoft\Windows Defender 문자열 값을 생성합니다. 이때 다음 형식을 사용합니다.
<protocol>://<server-name-or-ip>:<port>
http://10.0.0.6:8080을 예로 들 수 있습니다.
프록시 자동 구성(PAC) 파일을 사용하려면 네트워크 연결을 위해 Define proxy auto-config(.pac)를 설정하세요. 특정 목적지에 대해 프록시를 우회하려면, Define 주소를 설정하여 프록시 서버를 우회합니다.
PowerShell을 사용하여 프록시 설정을 설정하세요
로컬 장치에서 상위 레벨로 설정된 PowerShell 세션(관리자 등록 선택으로 실행하여 열린 PowerShell 창)에서 Microsoft Defender 안티바이러스 커들렛을 사용하세요.
정적 프록시 서버 또는 PAC 파일을 구성하세요:
정적 프록시 서버 구성: 다음 문법을 사용하세요:
Set-MpPreference -ProxyServer "<protocol>://<server-name-or-ip>:<port>"다음은 그 예입니다.
Set-MpPreference -ProxyServer "http://10.0.0.6:8080"PAC 파일 구성 방법: 다음 문법을 사용하세요**:
Set-MpPreference -ProxyPacUrl "<pac-file-url>"다음은 그 예입니다.
Set-MpPreference -ProxyPacUrl "https://proxy.contoso.com/proxy.pac"
특정 목적지에 대해서는 프록시를 우회하기: 다음 문법을 사용하세요:
Set-MpPreference -ProxyBypass "<address-1>","<address-2>"다음은 그 예입니다.
Set-MpPreference -ProxyBypass "intranet.contoso.com","updates.fabrikam.com"구성 확인:
Get-MpPreference | Select-Object ProxyServer, ProxyPacUrl, ProxyBypass
자세한 내용은 Microsoft Defender 안티바이러스 구성 및 실행을 위한 PowerShell cmdlets 사용과 Set-MpPreference를 참조하세요.
시스템 전체 정적 프록시를 다음과 같이 구성하세요. netsh
안정적인 네트워크 토폴로지에 있는 장치에서는 관리자 등록 명령을 선택하여 명령 프롬프트를 열고, 시스템 전체에 정적 프록시를 설정하는 데 사용 netsh winhttp 하세요.
참고 사항
이 설정은 기본 WinHTTP 프록시 구성을 사용하는 모든 애플리케이션과 Windows 서비스에 영향을 미칩니다.
다음 구문을 사용합니다.
netsh winhttp set proxy <proxy>:<port>
다음 예에서는 10.0.0.6의 프록시 서버가 포트 8080를 사용하도록 구성합니다:
netsh winhttp set proxy 10.0.0.6:8080
현재 WinHTTP 프록시 구성을 제거하고 직접 연결로 돌아가려면 다음 명령을 실행하세요:
netsh winhttp reset proxy
현재 구성을 표시하거나, 우회 주소를 설정하거나, 고급 WinHTTP 프록시 설정을 사용하려면 netsh winhttp를 참조하세요. 일반적인 netsh 관례에 대해서는 Netsh 명령어 문법, 문맥, 서식을 참조하세요.
MMA를 사용하는 장치의 프록시 설정을 설정하세요
Windows 8.1 장치는 여전히 Defender for Endpoint의 MMA에 의존하고 있습니다. Windows 7 SP1, Windows Server 2008 R2 SP1, Windows Server 2012 R2, Windows Server 2016 기기는 최신 Defender for Endpoint 에이전트를 사용해야 합니다. 마이그레이션 지침은 Windows 기기에서 MMA 업데이트를 참조하세요.
Windows 8.1 및 일시적으로 계속 MMA를 사용하는 기타 장치의 경우, 시스템 전체 프록시를 구성하거나 MMA가 프록시 또는 Log Analytics 게이트웨이를 통해 연결되도록 구성합니다:
- 프록시: Log Analytics 에이전트를 프록시를 사용하도록 설정하세요.
- 게이트웨이: Log Analytics 게이트웨이를 다운로드하세요.
온보딩 지침은 이전 버전의 Windows 온보드를 참조하세요.
관련 콘텐츠
다음 글들은 Defender for Endpoint의 프록시 구성, 연결성, 온보딩 및 문제 해결에 관한 추가 정보를 제공합니다:
- 엔드포인트용 Microsoft Defender 서비스 URL에 대한 클라이언트 연결 확인
- 엔드포인트용 Microsoft Defender는 상업 환경을 위한 연결 URL을 간소화했습니다
- 연결이 끊긴 환경, 프록시 및 엔드포인트용 Microsoft Defender
- 그룹 정책 설정을 사용하여 Microsoft Defender 바이러스 백신 구성 및 관리
- Windows 또는 macOS를 실행하는 클라이언트 디바이스 온보딩
- 엔드포인트용 Microsoft Defender 온보딩 문제 해결
- 인터넷에 액세스할 수 없는 디바이스를 엔드포인트용 Microsoft Defender에 온보딩