공동 관리를 사용하면 구성 관리자를 사용하여 조직의 PC를 관리하기 위해 잘 설정된 프로세스를 유지할 수 있습니다. 동시에 보안 및 최신 프로비저닝을 위해 Intune을 사용하여 클라우드에 투자하고 있습니다.
이 자습서에서는 구성 관리자에 이미 등록된 Windows 장치의 공동 관리를 설정합니다. 이 자습서는 이미 구성 관리자를 사용하여 Windows 장치를 관리한다는 전제하에 시작합니다.
이 자습서는 다음과 같은 경우에 사용합니다.
하이브리드 Microsoft Entra 구성에서 Microsoft Entra ID에 연결할 수 있는 온-프레미스 Active Directory가 있습니다.
Microsoft Entra ID를 사용하여 온-프레미스 AD에 조인하는 하이브리드 Microsoft Entra ID를 배포할 수 없는 경우 관련 자습서인 새 인터넷 기반 Windows 디바이스에 대한 공동 관리 사용을 따르세요.
클라우드에 연결하려는 기존 구성 관리자 클라이언트가 있습니다.
이 자습서에서는 다음을 수행합니다.
- Azure 및 온-프레미스 환경에 대한 필수 구성 요소 검토
- 하이브리드 Microsoft Entra ID 설정
- Microsoft Entra ID에 등록하도록 구성 관리자 클라이언트 에이전트 구성
- 장치를 자동 등록하도록 Intune 구성
- 구성 관리자에서 공동 관리 사용
필수 구성 요소
Azure 서비스 및 환경
Azure 구독(무료 평가판)
Microsoft Entra ID P1 또는 P2
Microsoft Intune 구독
팁
EMS(Enterprise Mobility + Security) 구독에는 Microsoft Entra ID P1 또는 P2와 Microsoft Intune이 모두 포함됩니다. EMS 구독(무료 평가판).
사용자 환경에 아직 없는 경우 이 자습서 동안 온-프레미스 Active Directory와 Microsoft Entra 테넌트 간에 Microsoft Entra Connect 를 구성합니다.
참고
Microsoft Entra ID에만 등록된 디바이스는 공동 관리를 지원하지 않습니다. 이 구성을 작업 공간 조인이라고도 합니다. Microsoft Entra ID 또는 Microsoft Entra 하이브리드 조인에 조인되어야 합니다. 자세한 내용은 Microsoft Entra 등록 상태의 디바이스 처리를 참조하세요.
온-프레미스 인프라
- 지원되는 버전의 구성 관리자 현재 분기
- Intune으로 설정된 MDM(모바일 장치 관리) 기관
권한
이 자습서 전체에서 다음 권한을 사용하여 작업을 완료합니다.
온-프레미스 인프라의 도메인 관리자 인 계정
구성 관리자의 모든 범위에 대한 전체 관리자인 계정
Microsoft Entra ID의 전역 관리자 인 계정
- 테넌트에 로그인하는 데 사용하는 계정에 Intune 라이선스를 할당해야 합니다. 그렇지 않으면 예 기치 않은 오류가 발생했습니다.
중요
Microsoft Entra 전역 관리자 역할은 높은 권한을 부여받은 역할이며 다른 역할을 사용할 수 없는 경우에만 사용해야 합니다. 이 기능을 사용하려면 전역 관리자 역할이 필요합니다. 다른 기능의 경우 사용 권한이 가장 적은 역할을 사용하는 것이 좋습니다. 자세한 내용은 구성 관리자에 대한 역할 기반 관리의 기본 사항을 참조하세요.
하이브리드 Microsoft Entra ID 설정
하이브리드 Microsoft Entra ID를 설정할 때 실제로는 Microsoft Entra Connect 및 ADFS(Active Directory Federated Services)를 사용하여 온-프레미스 AD와 Microsoft Entra ID의 통합을 설정합니다. 성공적인 구성을 통해 작업자는 온-프레미스 AD 자격 증명을 사용하여 외부 시스템에 원활하게 로그인할 수 있습니다.
중요
이 자습서에서는 관리되는 도메인에 대한 하이브리드 Microsoft Entra ID를 설정하는 기본 프로세스를 보여 줍니다. 프로세스를 숙지하고 하이브리드 Microsoft Entra ID를 이해하고 배포하기 위한 가이드로 이 자습서에 의존하지 마세요.
하이브리드 Microsoft Entra ID에 대한 자세한 내용은 Microsoft Entra 설명서의 다음 문서로 시작하세요.
Microsoft Entra Connect 설정
하이브리드 Microsoft Entra ID를 사용하려면 온-프레미스 AD(Active Directory)의 컴퓨터 계정과 Microsoft Entra ID의 장치 개체를 동기화된 상태로 유지하려면 Microsoft Entra Connect를 구성해야 합니다.
버전 1.1.819.0부터 Microsoft Entra Connect는 Microsoft Entra 하이브리드 조인을 구성하는 마법사를 제공합니다. 이 마법사를 사용하면 구성 프로세스가 간소화됩니다.
Microsoft Entra Connect를 구성하려면 Microsoft Entra ID에 대한 전역 관리자의 자격 증명이 필요합니다. 다음 절차는 Microsoft Entra Connect 설정에 대해 신뢰할 수 있는 것으로 간주되어서는 안 되지만 Intune과 구성 관리자 간의 공동 관리 구성을 간소화하는 데 도움이 되도록 여기에 제공됩니다. Microsoft Entra ID 설정과 관련된 이 절차 및 관련 절차에 대한 신뢰할 수 있는 내용은 Microsoft Entra 설명서의 관리되는 도메인에 대한 Microsoft Entra 하이브리드 조인 구성을 참조하세요.
Microsoft Entra Connect를 사용하여 Microsoft Entra 하이브리드 조인 구성
최신 버전의 Microsoft Entra Connect(1.1.819.0 이상)를 가져와 설치합니다.
Microsoft Entra Connect를 시작한 다음 구성을 선택합니다.
추가 작업 페이지에서 장치 옵션 구성을 선택한 후 다음을 선택합니다.
개요 페이지에서 다음을 선택합니다.
Microsoft Entra ID에 연결 페이지에서 Microsoft Entra ID에 대한 전역 관리자의 자격 증명을 입력합니다.
디바이스 옵션 페이지에서 Microsoft Entra 하이브리드 조인 구성을 선택한 후 다음을 선택합니다.
디바이스 운영 체제 페이지에서 Active Directory 환경의 디바이스에서 사용하는 운영 체제를 선택하고 다음을 선택합니다.
Windows 하위 수준 도메인 가입 장치를 지원하는 옵션을 선택할 수 있지만 장치의 공동 관리는 Windows 장치에서만 지원됩니다.
SCP 페이지에서 Microsoft Entra Connect가 SCP(서비스 연결 지점)를 구성하도록 할 각 온-프레미스 포리스트에 대해 다음 단계를 수행한 후 다음을 선택합니다.
- 포리스트를 선택합니다.
- 인증 서비스를 선택합니다. 페더레이션 도메인이 있는 경우 조직에 Windows 클라이언트만 있고 컴퓨터/장치 동기화를 구성했거나 조직에서 SeamlessSSO를 사용하는 경우가 아니면 AD FS 서버를 선택합니다.
- 추가를 클릭하여 엔터프라이즈 관리자 자격 증명을 입력합니다.
관리되는 도메인이 있는 경우 이 단계를 건너뜁니다.
페더레이션 구성 페이지에서 AD FS 관리자의 자격 증명을 입력하고 다음을 선택합니다.
구성 준비 완료 페이지에서 구성을 선택합니다.
구성 완료 페이지에서 종료를 선택합니다.
도메인에 가입된 Windows 디바이스에 대한 Microsoft Entra 하이브리드 조인을 완료하는 데 문제가 있는 경우 Windows 현재 디바이스에 대한 Microsoft Entra 하이브리드 조인 문제 해결을 참조하세요.
클라이언트가 Microsoft Entra ID에 등록하도록 지시하도록 클라이언트 설정 구성
클라이언트 설정을 사용하여 Microsoft Entra ID에 자동으로 등록하도록 구성 관리자 클라이언트를 구성합니다.
구성 관리자 콘솔>관리>개요>클라이언트 설정을 연 다음 기본 클라이언트 설정을 편집합니다.
클라우드 서비스를 선택합니다.
기본 설정 페이지에서 Microsoft Entra ID를 사용하여 새 Windows 10 도메인 가입 디바이스 자동 등록을예로 설정합니다.
확인을 선택하여 이 구성을 저장합니다.
Intune에 디바이스 자동 등록 구성
그런 다음 Intune을 사용하여 장치 자동 등록을 설정합니다. 자동 등록을 사용하면 구성 관리자를 사용하여 관리하는 장치가 자동으로 Intune에 등록됩니다.
자동 등록을 통해 사용자는 Windows 장치를 Intune에 등록할 수도 있습니다. 디바이스는 사용자가 개인 소유 디바이스에 회사 계정을 추가하거나 회사 소유 디바이스가 Microsoft Entra ID에 조인될 때 등록됩니다.
Azure Portal에 로그인하고 Microsoft Entra ID>모빌리티(MDM 및 MAM)Microsoft>Intune을 선택합니다.
MDM 사용자 범위를 구성합니다. 다음 중 하나를 지정하여 Microsoft Intune에서 관리하는 사용자 장치를 구성하고 URL 값의 기본값을 적용합니다.
일부: Windows 장치를 자동으로 등록할 수 있는 그룹을 선택합니다.
모두: 모든 사용자가 Windows 장치를 자동으로 등록할 수 있습니다.
없음: MDM 자동 등록 사용 안 함
중요
MAM 사용자 범위 및 자동 MDM 등록(MDM 사용자 범위)이 그룹에 대해 모두 사용하도록 설정된 경우 MAM만 사용하도록 설정됩니다. MAM(모바일 응용 프로그램 관리)만 해당 그룹의 사용자가 개인 장치에 참여할 때 추가됩니다. 장치는 자동으로 MDM에 등록되지 않습니다.
구성 관리자가 Intune에 장치를 등록하도록 설정된 경우에도 장치 토큰 등록에 대한 MDM 사용자 범위를 변경해야 합니다. 구성 관리자는 사이트 데이터베이스에 저장하는 MDM URL을 사용하여 클라이언트가 예상된 Intune 테넌트에 속해 있는지 확인합니다.
저장을 선택하여 자동 등록 구성을 완료합니다.
모바일(MDM 및 MAM)으로 돌아가서 Microsoft Intune 등록을 선택합니다.
참고
일부 테넌트에는 구성할 이러한 옵션이 없을 수 있습니다.
Microsoft Intune은 Microsoft Entra ID에 대한 MDM 앱을 구성하는 방법입니다. Microsoft Intune 등록 은 iOS 및 Android 등록에 대한 다단계 인증 정책을 적용할 때 생성되는 특정 Microsoft Entra 앱입니다. 자세한 내용은 Intune 장치 등록에 다단계 인증 필요를 참조하세요.
MDM 사용자 범위의 경우 모두를 선택한 다음 저장을 선택합니다.
구성 관리자에서 공동 관리 사용
하이브리드 Microsoft Entra 설정 및 구성 관리자 클라이언트 구성을 사용하면 Windows 장치에 대한 공동 관리를 켤 준비가 된 것입니다.
파일럿 그룹은 구성 관리자 장치의 하위 집합을 포함하는 컬렉션입니다. 파일럿 그룹이라는 용어는 공동 관리 기능 및 구성 대화 상자 전체에서 사용됩니다. 모든 구성 관리자 디바이스에 대한 워크로드를 이동할 준비가 될 때까지 초기 테스트에 파일럿 그룹을 사용하고 필요에 따라 디바이스를 추가합니다. 파일럿 그룹을 워크로드에 사용할 수 있는 기간에는 시간 제한이 없습니다. 워크로드를 모든 구성 관리자 장치로 이동하지 않으려면 파일럿 그룹을 무기한 사용할 수 있습니다.
공동 관리를 사용하도록 설정하면 컬렉션을 파일럿 그룹으로 할당합니다. 이 그룹에는 공동 관리 구성을 테스트할 소수의 클라이언트가 포함되어 있습니다. 절차를 시작하기 전에 적절한 컬렉션을 만듭니다. 그런 다음 컬렉션을 만드는 절차를 종료하지 않고 해당 컬렉션을 선택할 수 있습니다. 각 워크로드에 대해 다른 파일럿 그룹을 할당할 수 있으므로 여러 컬렉션이 필요할 수 있습니다.
참고
장치는 사용자 토큰이 아닌 Microsoft Entra 장치 토큰을 기반으로 Microsoft Intune 서비스에 등록하므로 기본 Intune 등록 제한 만 등록에 적용됩니다.
버전 2111 이상에 대해 공동 관리 사용
구성 관리자 버전 2111부터 공동 관리 온보딩 환경이 변경되었습니다. 클라우드 연결 구성 마법사를 사용하면 공동 관리 및 기타 클라우드 기능을 더 쉽게 활성화할 수 있습니다. 간소화된 권장 기본값 세트를 선택하거나 클라우드 연결 기능을 사용자 지정할 수 있습니다. 클라이언트를 식별하는 데 도움이 되는 공동 관리 적격 장치를 위한 새로운 기본 제공 장치 컬렉션도 있습니다. 공동 관리 사용에 대한 자세한 내용은 클라우드 연결 사용을 참조하세요.
참고
새 마법사를 사용하면 공동 관리를 사용하도록 설정하는 동시에 워크로드를 이동하지 않습니다. 워크로드를 이동하려면 클라우드 연결을 사용하도록 설정한 후 공동 관리 속성을 편집합니다.
버전 2107 이하의 공동 관리 사용
공동 관리를 사용하도록 설정하면 Azure 퍼블릭 클라우드, Azure 정부 클라우드 또는 Azure 중국 21Vianet 클라우드(버전 2006에 추가됨)를 사용할 수 있습니다. 공동 관리를 사용하도록 설정하려면 다음 지침을 따르세요.
구성 관리자 콘솔에서 관리 작업 영역으로 이동하여 클라우드 서비스를 확장하고 클라우드 연결 노드를 선택합니다. 리본에서 클라우드 연결 구성을 선택하여 클라우드 연결 구성 마법사를 엽니다.
버전 2103 이하의 경우 Cloud Services 를 확장하고 공동 관리 노드를 선택합니다. 리본에서 공동 관리 구성을 선택하여 공동 관리 구성 마법사를 엽니다.
마법사의 온보딩 페이지에서 Azure 환경의 경우 다음 환경 중 하나를 선택합니다.
Azure 퍼블릭 클라우드
Azure Government 클라우드
Azure 중국 클라우드(버전 2006에 추가됨)
참고
Azure 중국 클라우드에 온보딩하기 전에 구성 관리자 클라이언트를 장치의 최신 버전으로 업데이트합니다.
Azure 중국 클라우드 또는 Azure 정부 클라우드를 선택하면 테넌트 연결에 대한 Microsoft Endpoint Manager 관리 센터에 업로드 옵션이 비활성화됩니다.
로그인을 선택합니다. Microsoft Entra 전역 관리자로 로그인하고 다음을 선택합니다. 이 마법사의 목적을 위해 이 한 번만 로그인합니다. 자격 증명은 다른 곳에 저장되거나 재사용되지 않습니다.
중요
Microsoft Entra 전역 관리자 역할은 높은 권한을 부여받은 역할이며 다른 역할을 사용할 수 없는 경우에만 사용해야 합니다. 이 기능을 사용하려면 전역 관리자 역할이 필요합니다. 다른 기능의 경우 사용 권한이 가장 적은 역할을 사용하는 것이 좋습니다. 자세한 내용은 구성 관리자에 대한 역할 기반 관리의 기본 사항을 참조하세요.
Enablement(활성화) 페이지에서 다음 설정을 선택합니다.
Intune에서 자동 등록: 기존 구성 관리자 클라이언트에 대해 Intune에서 자동 클라이언트 등록을 사용하도록 설정합니다. 이 옵션을 사용하면 클라이언트의 하위 집합에서 공동 관리를 사용하도록 설정하여 처음에 공동 관리를 테스트한 다음 단계별 접근 방식을 사용하여 공동 관리를 롤아웃할 수 있습니다. 사용자가 장치 등록을 취소하면 다음 정책 평가 시 장치가 다시 등록됩니다.
- 파일럿: Intune 자동 등록 컬렉션의 구성원인 구성 관리자 클라이언트만 Intune에 자동으로 등록됩니다.
- 모두: 지원되는 Windows 버전을 실행하는 모든 클라이언트에 대해 자동 등록을 사용하도록 설정합니다.
- 없음: 모든 클라이언트에 대해 자동 등록을 사용하지 않도록 설정합니다.
Intune 자동 등록: 이 컬렉션에는 공동 관리에 온보딩할 모든 클라이언트가 포함되어야 합니다. 기본적으로 다른 모든 준비 컬렉션의 상위 집합입니다.
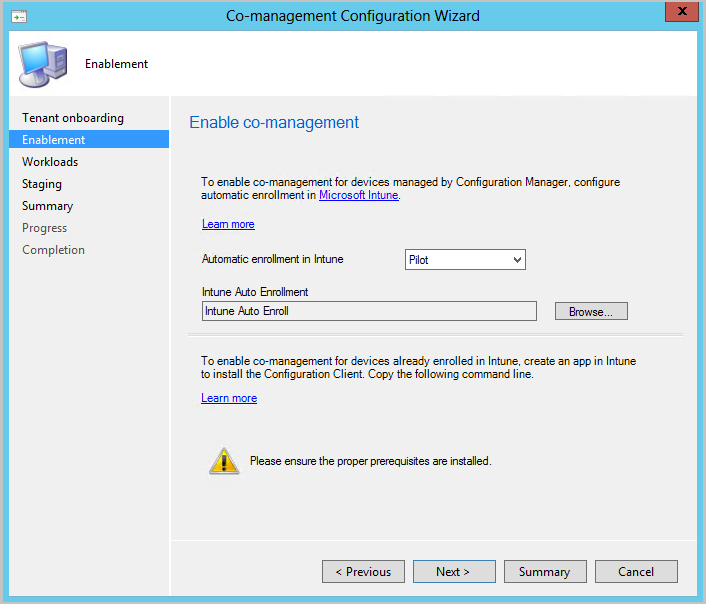
모든 클라이언트에 대해 자동 등록이 즉시 적용되는 것은 아닙니다. 이 동작은 대규모 환경에서 등록 규모를 확장하는 데 도움이 됩니다. 구성 관리자는 클라이언트 수에 따라 등록을 임의로 지정합니다. 예를 들어 환경에 클라이언트가 100,000개가 있는 경우 이 설정을 사용하도록 설정하면 며칠에 걸쳐 등록이 발생합니다.
이제 새 공동 관리 디바이스가 Microsoft Entra 디바이스 토큰을 기반으로 Microsoft Intune 서비스에 자동으로 등록됩니다. 자동 등록이 시작되도록 사용자가 장치에 로그인할 때까지 기다릴 필요가 없습니다. 이 변경은 등록 상태가 사용자 로그인 보류 중인 디바이스 수를 줄이는 데 도움이 됩니다. 이 동작을 지원하려면 장치에서 지원되는 Windows 버전을 실행해야 합니다. 자세한 내용은 공동 관리 등록 상태를 참조하세요.
공동 관리에 이미 등록된 장치가 있는 경우 이제 필수 구성 요소를 충족하는 즉시 새 장치가 등록됩니다.
Intune에 이미 등록된 인터넷 기반 장치의 경우 사용 페이지에서 명령을 복사하여 저장 합니다 . 인터넷 기반 디바이스용 Intune에서 구성 관리자 클라이언트를 앱으로 설치하려면 이 명령을 사용합니다. 지금 이 명령을 저장하지 않으면 언제든지 공동 관리 구성을 검토하여 이 명령을 가져올 수 있습니다.
팁
이 명령은 클라우드 관리 게이트웨이 설정과 같은 모든 필수 구성 요소를 충족하는 경우에만 표시됩니다.
워크로드 페이지에서 각 워크로드에 대해 Intune을 사용한 관리를 위해 이동할 디바이스 그룹을 선택합니다. 자세한 내용은 워크로드를 참조하세요.
공동 관리만 사용하려는 경우에는 지금 워크로드를 전환할 필요가 없습니다. 나중에 워크로드를 전환할 수 있습니다. 자세한 내용은 워크로드를 전환하는 방법을 참조하세요.
- 파일럿 Intune: 스테이징 페이지에서 지정한 파일럿 컬렉션의 장치에 대해서만 연결된 워크로드를 전환합니다. 각 워크로드에는 다른 파일럿 컬렉션이 있을 수 있습니다.
- Intune: 공동 관리되는 모든 Windows 디바이스에 대한 연결된 워크로드를 전환합니다.
중요
워크로드를 전환하기 전에 Intune에서 해당 워크로드를 올바르게 구성하고 배포했는지 확인합니다. 디바이스에 대한 관리 도구 중 하나에서 항상 워크로드를 관리하는지 확인합니다.
스테이징 페이지에서 파일럿 Intune으로 설정된 각 워크로드에 대한 파일럿 컬렉션을 지정합니다.
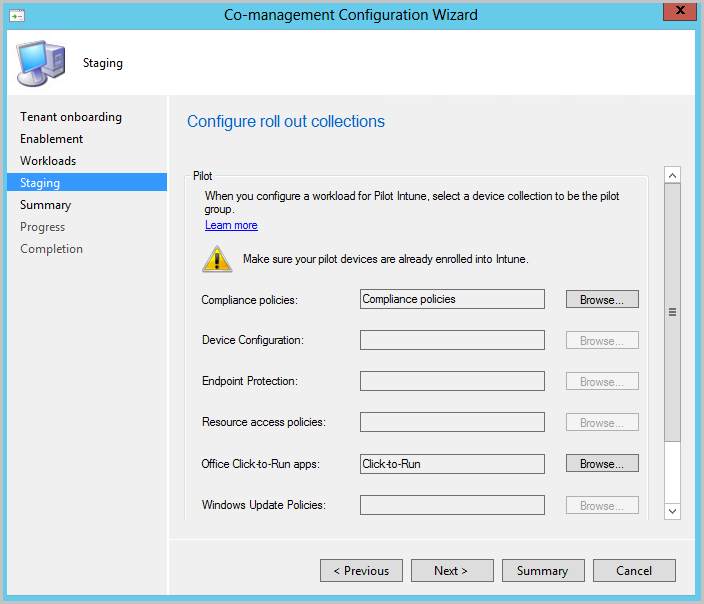
공동 관리를 사용하도록 설정하려면 마법사를 완료합니다.