보안 관리자는 Microsoft Intune 관리 센터의 모든 장치 보기를 사용하여 장치를 검토하고 관리합니다. 보기에는 다음에서 관리하는 디바이스를 포함하여 Microsoft Entra ID의 모든 디바이스 목록이 표시됩니다.
- Intune
- 구성 관리자
- 공동 관리(Intune 및 구성 관리자 모두)
- 엔드포인트용 Defender 보안 설정 관리(Intune에 등록되지 않은 디바이스의 경우)
디바이스는 Microsoft Entra ID와 통합된 경우 클라우드 및 온-프레미스 인프라에 있을 수 있습니다.
보기를 찾으려면 Microsoft Intune 관리 센터를 열고 엔드포인트 보안>모든 디바이스를 선택합니다.
초기 모든 장치 보기에는 장치가 표시되고 각 장치에 대한 주요 정보가 포함됩니다.
- 장치 관리 방법
- 규정 준수 상태
- 운영 체제 세부 정보
- 디바이스가 마지막으로 체크 인된 시간
- 기타
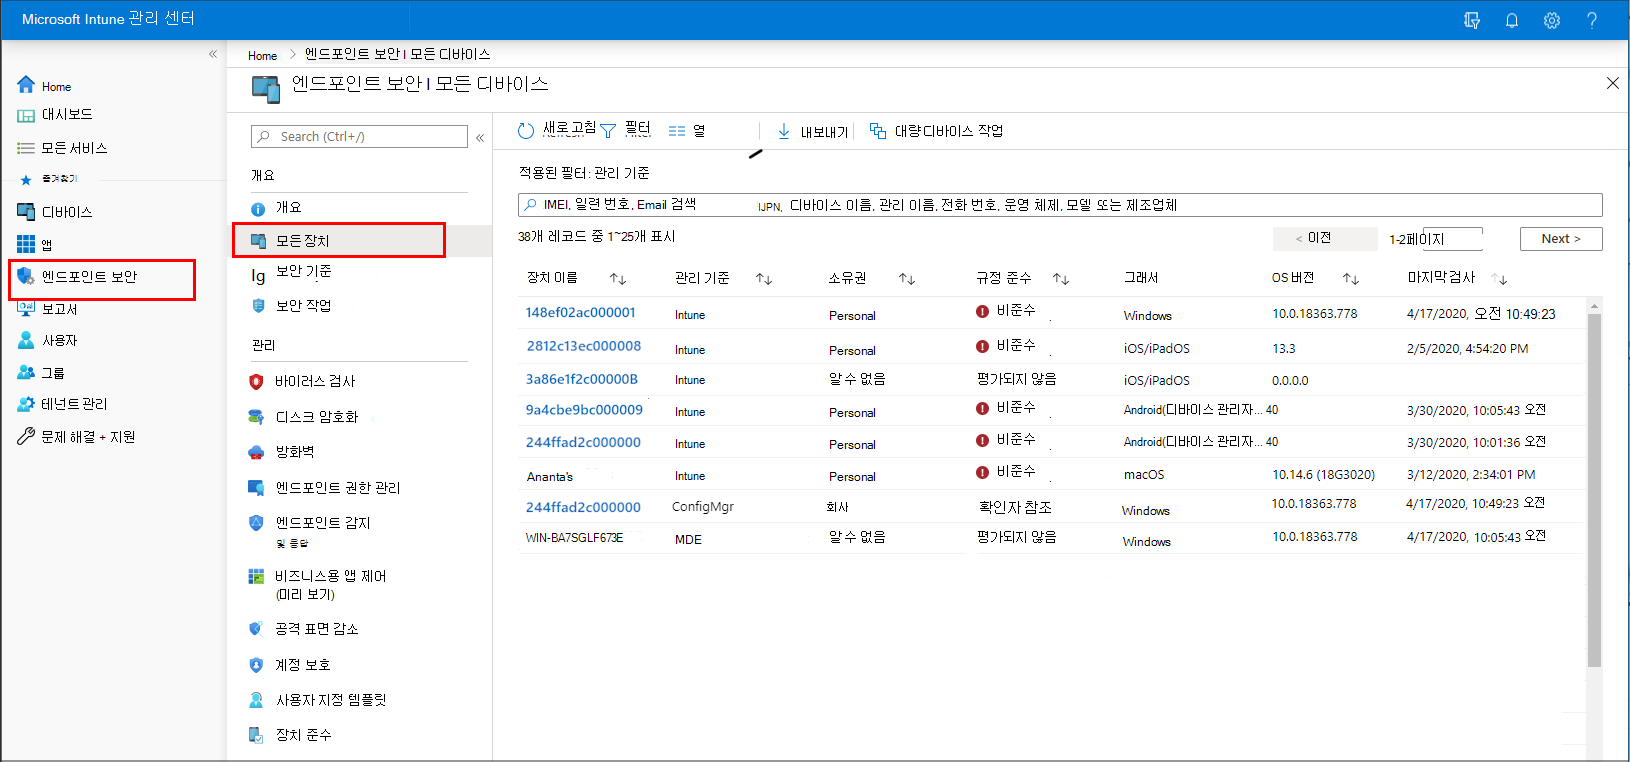
장치 세부 정보를 보는 동안 드릴인할 장치를 선택하여 자세한 정보를 확인할 수 있습니다.
관리 유형별로 사용 가능한 세부 정보
Microsoft Intune 관리 센터에서 장치를 볼 때 장치 관리 방법을 고려하세요. 관리 원본은 관리 센터에 표시되는 정보 및 디바이스를 관리하는 데 사용할 수 있는 작업에 영향을 줍니다.
다음 필드를 고려해 보세요.
관리자 - 이 열은 장치를 관리하는 방법을 식별합니다. 관리 대상 옵션은 다음과 같습니다.
MDM – Intune에서 이러한 디바이스를 관리합니다. Intune은 장치의 규정 준수 데이터를 수집하여 관리 센터에 보고합니다.
ConfigMgr – 테넌트 연결을 사용하여 구성 관리자로 관리하는 장치를 추가할 때 이러한 장치는 Microsoft Intune 관리 센터에 나타납니다. 관리하려면 장치가 구성 관리자 클라이언트를 실행하고 다음과 같아야 합니다.
- 작업 그룹 내(Microsoft Entra 가입 및 기타 제외)
- 도메인 가입
- Microsoft Entra 하이브리드 조인(AD 및 Microsoft Entra ID에 조인됨)
구성 관리자에서 관리하는 장치의 준수 상태는 Microsoft Intune 관리 센터에 표시되지 않습니다.
자세한 내용은 구성 관리자 설명서에서 테넌트 연결 사용을 참조하세요.
MDM/ConfigMgr 에이전트 – 이러한 장치는 Intune과 구성 관리자 간에 공동 관리됩니다.
공동 관리를 사용하면 다양한 공동 관리 워크로드를 선택하여 구성 관리자 또는 Intune에서 관리하는 측면을 결정합니다. 이러한 선택 사항은 디바이스에 적용되는 정책과 규정 준수 데이터가 관리 센터에 보고되는 방법에 영향을 미칩니다.
예를 들어 Intune을 사용하여 바이러스 백신, 방화벽 및 암호화에 대한 정책을 구성할 수 있습니다. 이러한 정책은 모두 Endpoint Protection에 대한 정책으로 간주됩니다. 공동 관리 디바이스가 구성 관리자 정책이 아닌 Intune 정책을 사용하도록 하려면 Endpoint Protection의 공동 관리 슬라이더를 Intune 또는 파일럿 Intune으로 설정합니다. 슬라이더가 구성 관리자로 설정된 경우 장치는 대신 구성 관리자의 정책 및 설정을 사용합니다.
MDE – 이러한 디바이스는 Intune에 등록되어 있지 않습니다. 대신 엔드포인트용 Defender에 온보딩하고 많은 Intune 엔드포인트 보안 정책을 처리할 수 있습니다. 보안 설정 관리에 등록된 장치는 Intune 관리 센터와 Defender 포털 모두에 표시됩니다. 관리 센터에서 관리 기준 필드에는 이러한 장치에 대한 MDE가 표시됩니다.
규정 준수: 장치에 할당된 규정 준수 정책에 따라 규정 준수가 평가됩니다. 이러한 정책의 원본과 콘솔에 있는 정보는 장치가 관리되는 방법에 따라 달라집니다. Intune, 구성 관리자 또는 공동 관리. 공동 관리되는 장치가 규정 준수를 보고하려면 장치 준수의 공동 관리 슬라이더를 Intune 또는 파일럿 Intune으로 설정합니다.
준수가 장치의 관리 센터에 보고되면 세부 정보를 드릴다운하여 자세한 내용을 볼 수 있습니다. 장치가 준수하지 않는 경우 준수하지 않는 정책에 대한 세부 정보를 자세히 살펴봅니다. 해당 정보는 조사하는 데 도움이 될 수 있으며 디바이스가 규정을 준수하도록 하는 데 도움이 될 수 있습니다.
마지막 검사: 이 필드는 장치가 마지막으로 상태 보고한 시간을 식별합니다.
장치 정책 검토
MDM 및 Intune에서 관리하는 장치에 적용되는 장치 구성 정책에 대한 정보를 보려면 보안 보고서를 참조하세요. 엔드포인트 보안 및 보안 기준 정책은 모두 디바이스 구성 정책입니다.
보고서를 보려면 장치를 선택한 다음 모니터 범주 아래에 있는 장치 구성을 선택합니다.
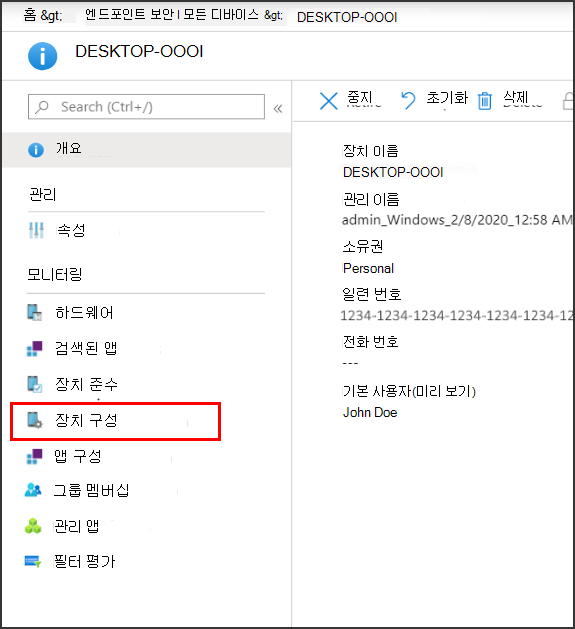
구성 관리자에서 관리하는 장치는 보고서에 정책 세부 정보를 표시하지 않습니다. 이러한 장치에 대한 추가 정보를 보려면 구성 관리자 콘솔을 사용하세요.
엔드포인트 보안 정책에 대한 프로필 검토
관리 센터의 엔드포인트 보안 노드에서 특정 정책 유형의 요약 탭을 선택하여 해당 정책 유형에 대해 만든 모든 프로필을 보고 선택하고 편집할 수 있습니다. 이 보기에서:
- 정책 유형 은 프로필을 식별합니다.
- 플랫폼 은 장치 플랫폼을 식별합니다.
다양한 엔드포인트 보안 정책 보기 외에도 디바이스>모든 디바이스 로 이동하고 디바이스 관리 아래에서 구성을 선택하여 디바이스 구성 프로필과 함께 macOS 및 Windows 플랫폼에 대한 엔드포인트 보안 프로필을 보고 편집할 수 있습니다. 이 보기에서 엔드포인트 보안 정책은 정책 유형 열의 Microsoft Defender 바이러스 백신과 같은 템플릿 유형으로 식별됩니다. Microsoft Intune에서 장치 구성 정책 모니터링을 참조하세요.
장치에 대한 원격 작업
원격 작업은 Microsoft Intune 관리 센터에서 시작하거나 장치에 적용할 수 있는 작업입니다. 장치에 대한 세부 정보를 볼 때 장치에 적용되는 원격 작업에 액세스할 수 있습니다.
원격 작업은 장치 개요 페이지의 위쪽에 표시됩니다. 화면의 공간이 제한되어 표시할 수 없는 작업은 오른쪽의 줄임표를 선택하여 사용할 수 있습니다.
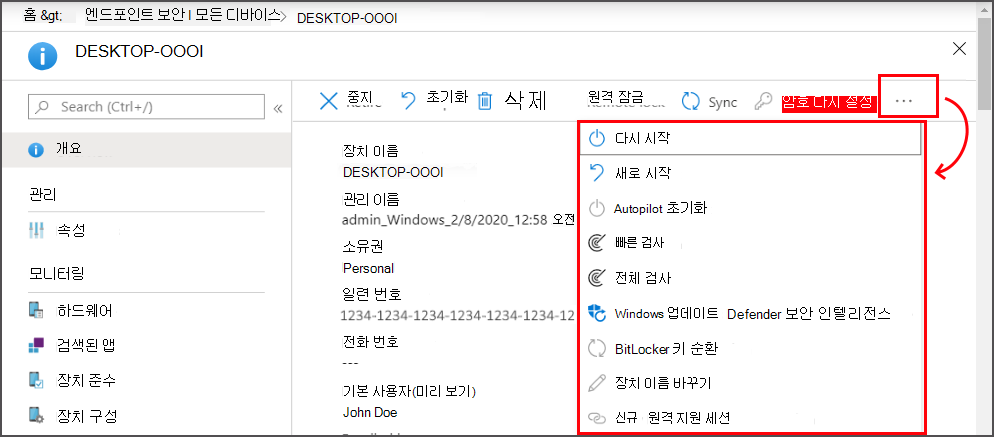
사용할 수 있는 원격 작업은 장치가 관리되는 방법에 따라 다릅니다.
Intune: 장치 플랫폼에 적용되는 모든 Intune 원격 작업을 사용할 수 있습니다.
구성 관리자: 다음 구성 관리자 작업을 사용할 수 있습니다.
- 머신 정책 동기화
- 사용자 정책 동기화
- 앱 평가 주기
공동 관리: Intune 원격 작업과 구성 관리자 작업 모두에 액세스할 수 있습니다.
엔드포인트용 Defender 보안 설정 관리 – 이러한 디바이스는 Intune에서 관리하지 않으며 원격 작업을 지원하지 않습니다.
일부 Intune 원격 작업은 장치를 보호하거나 장치에 있을 수 있는 데이터를 보호하는 데 도움이 될 수 있습니다. 원격 작업을 사용하여 다음을 수행할 수 있습니다.
- 장치 잠금
- 장치 초기화
- 회사 데이터 제거
- 예약된 실행 외 맬웨어 검사
- BitLocker 키 회전
다음 Intune 원격 작업은 보안 관리자에게 관심 가있으며 전체 목록의 하위 집합입니다. 모든 작업을 모든 장치 플랫폼에서 사용할 수 있는 것은 아닙니다. 링크는 각 작업에 대한 자세한 세부 정보를 제공하는 콘텐츠로 이동합니다.
디바이스 동기화 – 디바이스가 Intune을 사용하여 즉시 검사하도록 합니다. 디바이스는 체크 인할 때 보류 중인 모든 작업이나 할당된 정책을 받게 됩니다.
다시 시작 – 5분 이내에 Windows 장치를 강제로 다시 시작합니다. 장치 소유자는 다시 시작에 대한 알림을 자동으로 받지 못하며 작업이 손실될 수 있습니다.
빠른 검사 – Defender가 디바이스에서 맬웨어에 대한 빠른 검사를 실행한 다음 결과를 Intune에 제출하도록 합니다. 빠른 검사를 통해 레지스트리 키 및 알려진 Windows 시작 폴더와 같이 맬웨어가 등록되었을 수 있는 일반적인 위치를 확인합니다.
전체 검사 – Defender가 디바이스에서 맬웨어 검사를 실행한 다음 결과를 Intune에 제출하도록 합니다. 전체 검사는 맬웨어가 등록되었을 수 있는 일반적인 위치를 살펴보고 장치의 모든 파일 및 폴더도 검사합니다.
Windows Defender 보안 인텔리전스 업데이트 – 장치에서 Microsoft Defender 바이러스 백신에 대한 맬웨어 정의를 업데이트하도록 합니다. 이 작업은 검색을 시작하지 않습니다.
BitLocker 키 순환 – Windows 10 버전 1909 이상 또는 Windows 11을 실행하는 장치의 BitLocker 복구 키를 원격으로 순환합니다.
중요
2025년 10월 14일에 Windows 10 지원이 종료되었으며 품질 및 기능 업데이트를 받지 못합니다. Windows 10은 Intune에서 허용되는 버전입니다. 이 버전을 실행하는 장치는 여전히 Intune에 등록하고 적합한 기능을 사용할 수 있지만 기능은 보장되지 않으며 다를 수 있습니다.
대량 장치 작업을 사용하여 여러 장치에 대한 사용 중지 및 초기화와 같은 일부 작업을 동시에 관리할 수도 있습니다. 자세한 내용은 대량 장치 작업을 참조하세요.
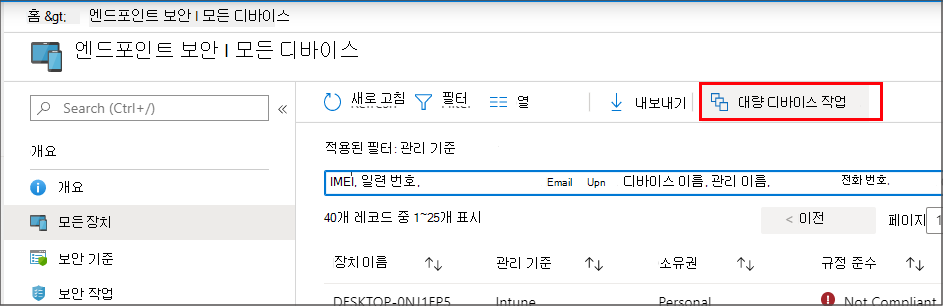
디바이스에 대해 관리하는 옵션은 디바이스가 Intune을 체크 인할 때까지 적용되지 않습니다.