조직은 Microsoft 365 Copilot 커넥터를 사용하여 맞춤형 통합을 구축하여 AI 시스템 및 서비스를 향상시킬 수 있습니다. AI 관리자는 Copilot 커넥터를 관리할 수 있지만 애플리케이션 등록 및 Microsoft Graph 애플리케이션 권한에 대한 동의에는 추가 권한이 필요할 수 있습니다. 이 문서에서는 Microsoft Entra 사용자 지정 역할 및 앱 동의 정책을 사용하여 사용자 지정 동기화된 커넥터에 대한 권한을 위임하는 방법을 설명합니다.
참고
AI 관리자에게 관리 권한을 위임하는 것은 Copilot 커넥터 관리를 위한 선택적 단계입니다.
필수 구성 요소
- 사용자 지정 역할에 대한 Microsoft Entra ID P1 또는 P2 라이선스. Microsoft Entra ID에서 사용자 지정 역할 만들기를 참조하세요.
- 권한 있는 역할 관리자는 앱 동의 정책을 생성하고, 사용자 지정 역할을 생성하고, 이를 사용자에게 할당합니다.
- 추가 권한과 해당 커넥터에 필요한 Microsoft Graph 응용 프로그램 권한이 필요한 대상 사용자입니다.
- 자동화된 절차의 경우 PowerShell 5.1 이상 및 PowerShell 갤러리에 액세스합니다. 스크립트는 필요한 Microsoft Graph PowerShell 모듈을 설치하고 가져옵니다.
어떤 관리 권한을 위임할 수 있나요?
AI 관리자가 사용자 지정 커넥터의 설정과 작동을 독립적으로 관리할 수 있도록 하려면 다음 관리 권한을 위임하세요.
애플리케이션 등록 권한 - 이 권한을 부여하면 AI 관리자가 Microsoft Entra 관리 센터에서 애플리케이션을 등록하여 사용자 지정 커넥터를 설정할 수 있습니다. 애플리케이션 등록 권한은 조직의 모든 사용자에 대해 기본적으로 사용하도록 설정됩니다. 조직에 대해 사용 권한이 비활성화된 경우에만 이 사용 권한을 부여합니다.
동의 권한 - AI 관리자가 연결을 만들고 항목을 수집하기 위해 선택한 Microsoft Graph 애플리케이션 권한(예
ExternalItem.ReadWrite.OwnedBy: 및ExternalConnection.ReadWrite.OwnedBy)에 대해 테넌트 전체 관리자 동의를 부여할 수 있도록 이 권한을 부여합니다. 정책은 승인할 수 있는 사용 권한을 제어합니다. 커넥터 애플리케이션에 이러한 권한을 자동으로 부여하지는 않습니다.
애플리케이션 등록 권한 부여
조직 내의 모든 사용자에 대해 애플리케이션 등록 권한을 사용하도록 설정한 경우 추가 구성이 필요하지 않습니다. 등록이 제한된 경우 Microsoft Entra ID의 앱 등록 권한 위임 에 따라 필요한 사용자에게 애플리케이션을 등록할 수 있는 권한을 부여합니다. 사용자 지정 역할 절차는 앱 등록을 만들 수 있는 권한이 있는 사용자 지정 역할 만들기를 참조하세요.
애플리케이션 등록 권한과 관리자 동의 권한은 별개입니다. 하나를 부여하면 다른 하나는 부여하지 않습니다.
동의 권한 부여
스크립트에 의해 구성된 전체 권한 집합이 아니라 커넥터에 필요한 권한으로 제한된 정책이 필요한 경우 이 수동 절차를 사용합니다.
Microsoft Graph 권한 참조에서 필요한 애플리케이션 권한을 선택합니다. 연결을 만들고 항목을 수집하는 커넥터의 경우 및
ExternalItem.ReadWrite.OwnedBy로 시작합니다ExternalConnection.ReadWrite.OwnedBy. 커넥터에서 요구하지 않는 한 더 광범위한 권한을 포함하지 마세요.다음 단계를 따르세요. PowerShell 을 사용하여 사용자 지정 앱 동의 정책 만들기를 수행합니다. 예제의 위임된 권한 조건을 복사하는 대신 커넥터 시나리오에 대한 포함 조건을 구성합니다.
- 로
application설정PermissionType. - Microsoft Graph 애플리케이션 ID로 설정
ResourceApplication됩니다00000003-0000-0000-c000-000000000000. - 선택한 응용 프로그램 권한 ID로 설정합니다
Permissions.ExternalConnection.ReadWrite.OwnedBy및ExternalItem.ReadWrite.OwnedByID는 각각 aref431331c-49a6-499f-be1c-62af19c34a9d및8116ae0f-55c2-452d-9944-d18420f5b2c8,입니다. - 조직에서 요구하는 대로 클라이언트 응용 프로그램 제한 및 제외 조건을 추가합니다.
- 로
사용자 지정 역할 만들기의 PowerShell 절차를 따릅니다. 역할에
allowedResourceActions포함microsoft.directory/servicePrincipals/managePermissionGrantsForAll.{id}, 정책 ID로 바꿉{id}니다. 사용자 지정 역할에 대한 앱 동의 권한을 참조하세요.사용자에게 Microsoft Entra 역할 할당을 따라 디렉터리 범위에서 의도한 AI 관리자에게 사용자 지정 역할을 할당합니다. 이 범위는 정책의 조건에 따라 테넌트 전체의 관리자 동의를 사용하도록 설정합니다.
프로덕션 커넥터에 대한 위임을 사용하기 전에 테스트 애플리케이션으로 결과 확인 을 완료합니다.
참고
Microsoft Entra 관리 센터는 사용자 지정 역할 정의에 앱 동의 권한을 추가하는 것을 지원하지 않습니다. Microsoft Graph PowerShell을 사용하여 동의 역할을 만듭니다. 그런 다음 관리 센터에서 사용자 할당을 관리할 수 있습니다.
PowerShell을 사용하여 관리 권한 부여
Connector.Cmd 2.3의 함수는 GrantAppConsentAndManagementPermissionToAiAdmin 정책 생성 및 역할 할당을 자동화합니다. 다음 범위는 게시된 함수 소스를 기반으로 합니다. 다른 버전을 사용하기 전에 소스를 다시 검토합니다.
스크립트에 의해 구성된 권한
기본적으로 스크립트는 앱 동의 정책을 Grant-Consent-Permissions-To-AIAdmins만들거나 다시 사용합니다. 여기에는 위임된 권한 또는 와일드카드 권한 집합이 아닌 다음 6개의 Microsoft Graph 응용 프로그램 권한에 대한 조건이 포함됩니다.
| 애플리케이션 권한 | AI 관리자가 앱에 대해 승인할 수 있는 액세스 |
|---|---|
ExternalConnection.ReadWrite.OwnedBy |
연결을 만들고 앱에 액세스할 수 있는 연결을 읽거나 씁니다. |
ExternalItem.ReadWrite.OwnedBy |
앱에서 액세스할 수 있는 권한이 있는 연결에서 항목을 읽거나 씁니다. |
ExternalConnection.Read.All |
모든 외부 연결을 읽습니다. |
ExternalConnection.ReadWrite.All |
모든 외부 연결을 읽고 씁니다. |
ExternalItem.Read.All |
모든 외부 항목을 읽습니다. |
ExternalItem.ReadWrite.All |
앱에서 액세스할 수 있는 모든 외부 데이터 세트의 항목을 읽거나 씁니다. |
전체 정의는 Microsoft Graph 권한 참조를 참조하세요.
스크립트는 다음 작업을 사용하여 Copilot용 사용자 지정 커넥터 관리 역할을 만듭니다.
-
microsoft.directory/applications/create: 애플리케이션 등록을 만듭니다. -
microsoft.directory/applications/permissions/update: 애플리케이션 등록에서 요청한 API 권한을 업데이트합니다. -
microsoft.directory/servicePrincipals/managePermissionGrantsForAll.Grant-Consent-Permissions-To-AIAdmins: 정책에 따라 테넌트 전체 관리자 동의를 부여합니다. 다른PolicyName명령을 제공하는 경우 작업은 대신 해당 정책 ID를 사용합니다.
스크립트는 하나의 응용 프로그램이나 연결 범위가 아닌 디렉터리 범위(/)에서 역할을 할당합니다. 현재 AI 관리자 역할 할당을 나열하고 사용자 주체를 확인합니다. 그룹 구성원을 확장하거나 적격한 비활성 역할 할당만 있는 사용자에게 사용자 지정 역할을 할당하지 않습니다.
중요
이 위임은 두 .OwnedBy 가지 권한만 승인하는 권한보다 광범위합니다. 또한 테이블의 사용 권한에 대한 .All 동의를 허용하고 응용 프로그램 관리 작업은 디렉터리 범위에서 적용됩니다. 해당 범위가 요구 사항을 초과하는 경우 동의 권한 부여 를 사용하여 대신 더 좁은 정책을 만듭니다.
동일한 ID를 가진 정책이 이미 있는 경우 스크립트는 기존 조건을 제거하지 않고 누락된 포함 조건을 추가합니다. 동일한 표시 이름을 가진 사용자 지정 역할이 있는 경우 스크립트는 정의를 업데이트하지 않고 이를 재사용합니다. 스크립트를 실행하기 전에 기존 정책 및 역할을 검사합니다. 유효한 권한은 새 구성과 다를 수 있습니다.
스크립트 실행
새 PowerShell 세션에서 이 문서에 설명된 버전을 설치하고 가져옵니다.
Install-Module -Name Connector.Cmd -RequiredVersion 2.3 -Scope CurrentUser
Import-Module -Name Connector.Cmd -RequiredVersion 2.3
다음 명령을 사용하여 스크립트를 호출합니다.
GrantAppConsentAndManagementPermissionToAiAdmin로그인 프롬프트에서 계속을 확인하고, 권한 있는 역할 관리자로 로그인합니다. 스크립트는 위임된 Microsoft Graph 권한
RoleManagement.ReadWrite.Directory,Policy.ReadWrite.PermissionGrant, 및User.Read.All를 요청합니다. 이러한 사용 권한을 통해 설정 세션은 역할 및 정책을 관리하고 사용자를 읽을 수 있습니다. 사용자 지정 정책에서 앱에 부여한 커넥터 권한이 아닙니다.표시된 사용자 및 권한을 검토합니다. 둘 다 승인하려는 위임과 일치하는 경우에만 계속합니다.
완료 요약 및 할당 실패를 검토한 다음 결과 확인을 완료합니다.
스크립트는 동의 부여 권한을 위임합니다. AI 관리자는 여전히 각 커넥터 애플리케이션에 필요한 권한을 검토하고 동의해야 합니다.
결과 확인
먼저, 위임을 구성한 관리자로서 정책의 포함 및 제외 조건, 사용자 지정 역할의 작업 및 사용자 할당을 확인합니다. 기존 앱 동의 정책 나열 및 사용자에게 Microsoft Entra 역할 할당을 참조하세요.
그런 다음 사용자 지정 역할이 있는 테스트 애플리케이션과 AI 관리자 계정을 사용하지만 독립적으로 관리자 동의를 부여하는 다른 역할 없이 사용합니다.
참고
다음 테스트에서는 두 가지 .OwnedBy 애플리케이션 권한을 사용합니다. 스크립트에 포함된 모든 권한을 확인하지는 않습니다. Graph Explorer에서 연결을 쿼리하면 별도의 위임된 권한이 ExternalConnection.Read.All사용됩니다. 스크립트의 애플리케이션 권한 정책에는 해당 위임된 권한이 포함되지 않습니다.
Graph Explorer에서 커넥터를 쿼리하여 커넥터 ID 찾기를 참조하세요.
- AI 관리자로 Microsoft Entra 관리 센터에 로그인합니다.
- Entra ID>앱 등록으로 이동하여 테스트 애플리케이션을 만듭니다.
- 애플리케이션의 API 권한에서 권한> 추가Microsoft Graph>응용 프로그램 권한을 선택합니다. 두 가지가 정책에 모두 포함되어 있는지 여부를 추가합니다
ExternalItem.ReadWrite.OwnedByExternalConnection.ReadWrite.OwnedBy. - 테넌트에 대한 관리자 동의 부여 를 선택하고 사용 권한이 부여된 것으로 표시되는지 확인합니다.
정책 ID, 역할 ID, 할당된 사용자, 승인된 권한 집합 및 테스트 결과를 기록합니다. 테스트가 성공하면 테스트한 권한에 대한 위임이 확인됩니다. 커넥터 수집 또는 정책의 모든 권한을 확인하지 않습니다.
질문과 대답
PowerShell 스크립트가 모든 Microsoft Graph API 권한에 동의하나요?
아니요. 새 정책의 경우 버전 2.3을 사용하면 할당된 AI 관리자가 스크립트에 의해 구성된 권한에 나열된 6개의 애플리케이션 권한에 동의할 수 있습니다. AI 관리자는 여전히 각 커넥터 애플리케이션에 대해 별도로 동의를 검토하고 부여해야 합니다. 이 정책에는 OR ExternalConnection 접두사 또는 위임된 등가물이 있는 ExternalItem 모든 현재 또는 미래의 권한이 자동으로 포함되지는 않습니다. 사용 .All 권한은 두 .OwnedBy 가지 사용 권한보다 넓으므로 6개 모두가 조직에 적합한지 검토합니다.
커넥터 애플리케이션에 정책 외부 권한이 필요한 경우 어떻게 해야 하나요?
해당 권한에 동의할 권한이 있는 관리자가 요청을 검토해야 합니다. 동의 실패를 우회하기 위해서만 정책을 확장하지 마세요. 조직에서 위임 확장을 승인하는 경우:
- 앱 동의 정책 관리에 따라 특정 권한 유형, 리소스 API 및 권한 ID를 사용하여 정책의 포함 조건을 업데이트합니다.
- 다른 정책을 만드는 경우 해당 ID를 참조하도록 사용자 지정 역할의 동의 작업을 업데이트합니다. 기존 정책에 대한 변경 내용은 이미 이를 참조하는 역할에 적용됩니다.
- 영향을 받는 역할 할당을 검토하고 승인된 권한에 대한 동의 테스트를 반복합니다.
AI 관리자에게 부여된 권한을 취소하려면 어떻게 해야 하나요?
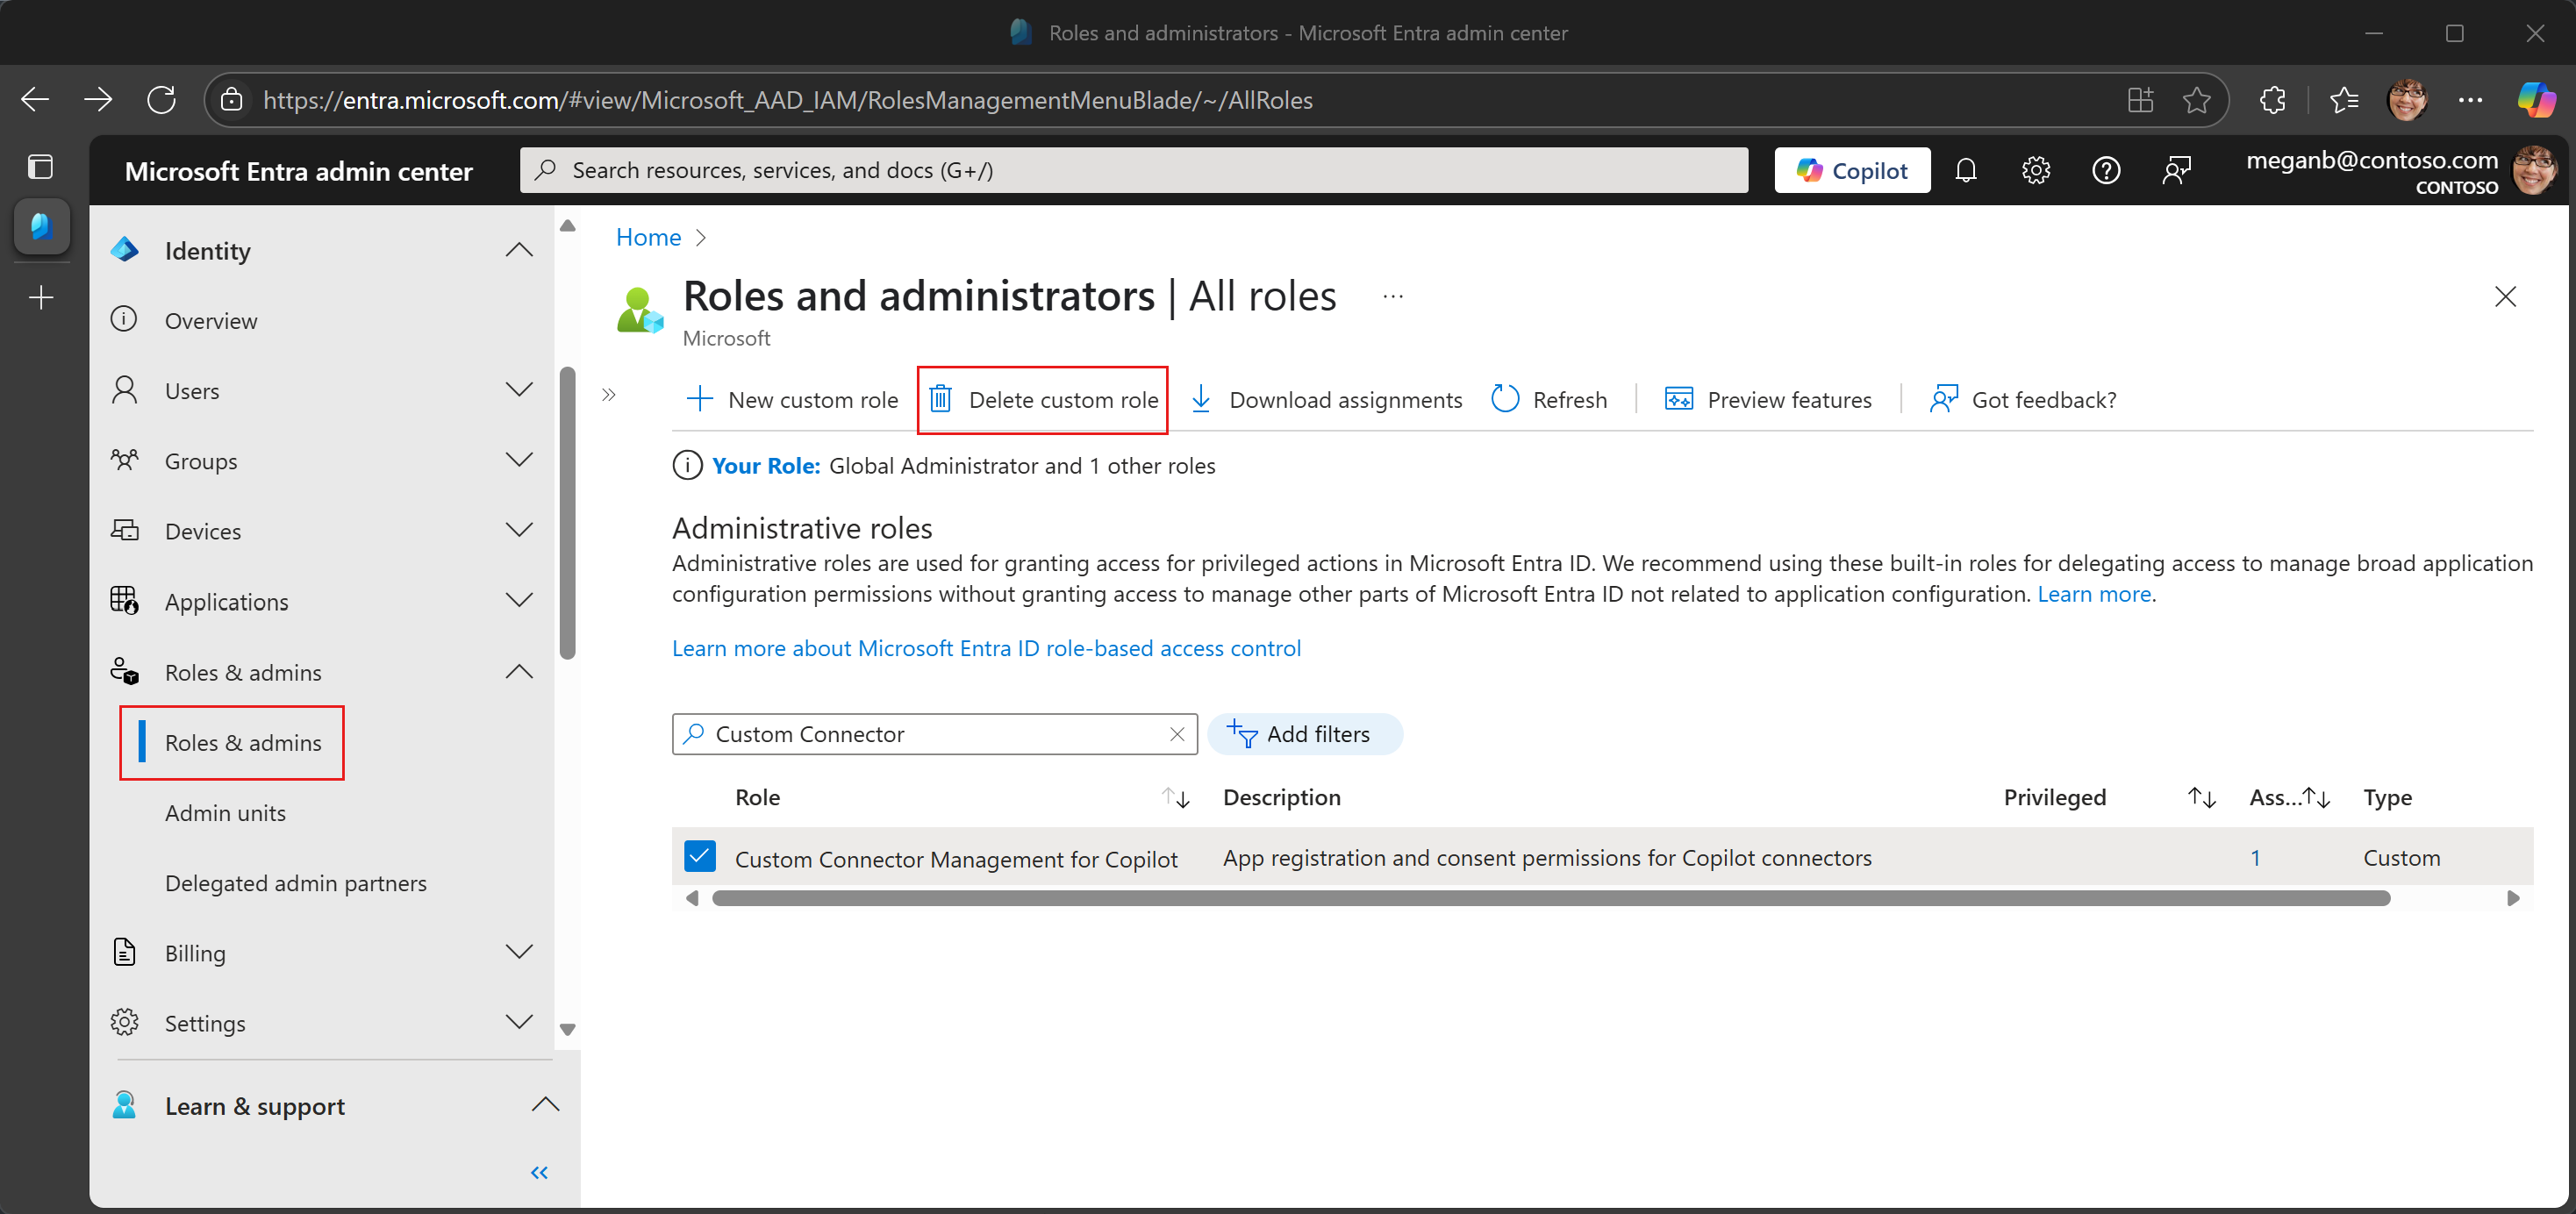
사용자로부터 위임된 권한을 제거하려면 Microsoft Entra 관리 센터의 Entra ID>역할 & 관리자 에서 사용자 지정 역할 할당을 제거합니다. 사용자가 보유해서는 안 되는 경우에만 사용자 지정 역할을 삭제합니다. 역할 할당 및 제거를 참조하세요.
역할 할당을 제거해도 커넥터 애플리케이션에 대해 이미 동의한 권한이 취소되지는 않습니다. 검토하고 필요한 경우 애플리케이션의 기존 권한 부여 를 별도로 취소합니다.
새로 할당된 AI 관리자에게 권한이 자동으로 적용되나요?
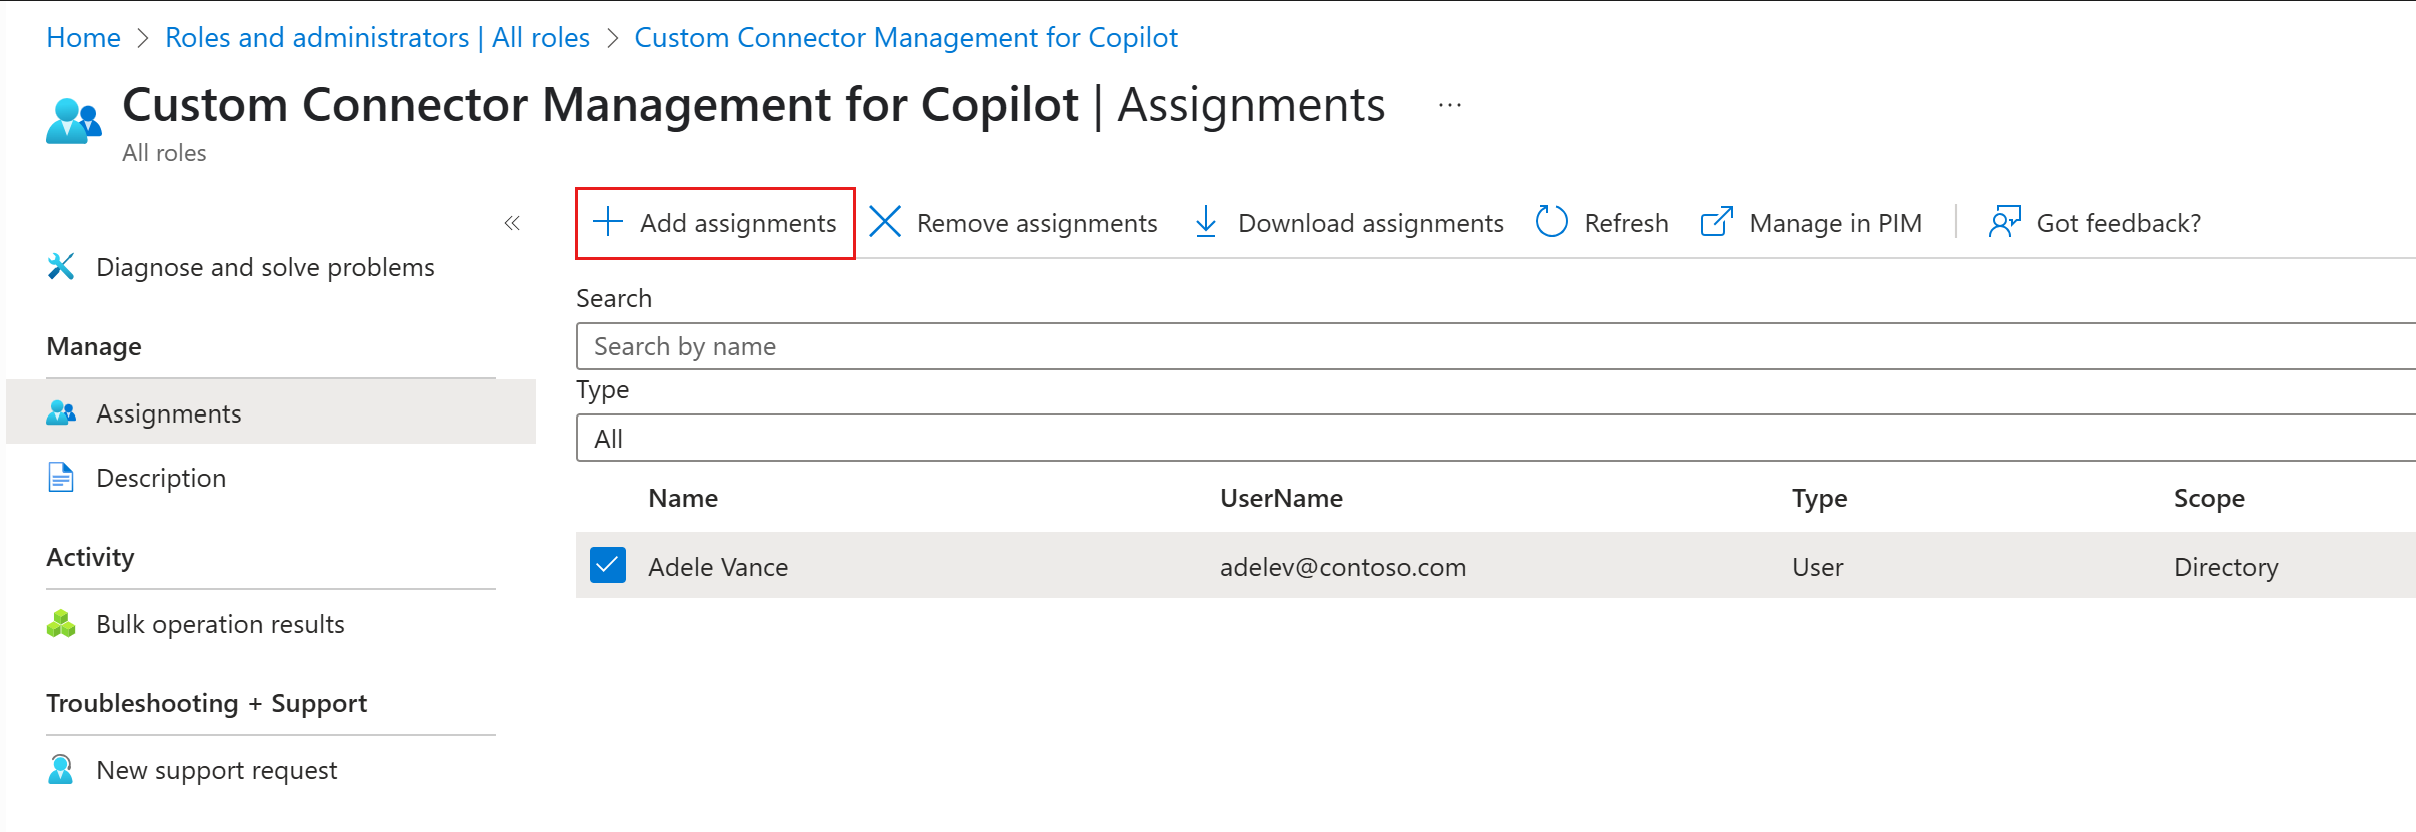
아니요. 스크립트는 실행 시 찾은 사용자에게 별도의 사용자 지정 역할을 할당합니다. 새 AI 관리자의 경우 스크립트를 다시 실행하기 전에 의도한 사용자 및 권한을 검토하거나 사용자 지정 역할을 수동으로 할당합니다. 사용자의 AI 관리자 역할을 제거해도 별도의 사용자 지정 역할 할당도 제거되지 않습니다. 위임이 더 이상 필요하지 않으면 해당 할당을 검토하고 제거합니다.
AI 관리자에게 이러한 권한을 부여해야 하나요?
아니요, 이러한 권한을 부여하는 것은 선택 사항입니다. 조직은 내부 프로세스에 따라 사용 권한을 위임할지 여부를 선택할 수 있습니다. 중앙 집중식 제어를 선호하는 경우 전역 관리자는 이러한 작업에 대한 책임을 보유할 수 있습니다.