System Guard는 운영 체제에 대한 신뢰할 수 있는 기반을 설정하고 해당 기반에 대한 증거를 제공하는 Windows 플랫폼 무결성 보호 그룹을 지정합니다. System Guard Secure Launch는 이 그룹 내의 DRTM(측정을 위한 동적 신뢰 루트) 기반 부팅 보호입니다. VBS(가상화 기반 보안) 기능이 의존하는 환경을 보호하는 데 도움이 됩니다.
DRTM(측정을 위한 동적 신뢰 루트) 개요
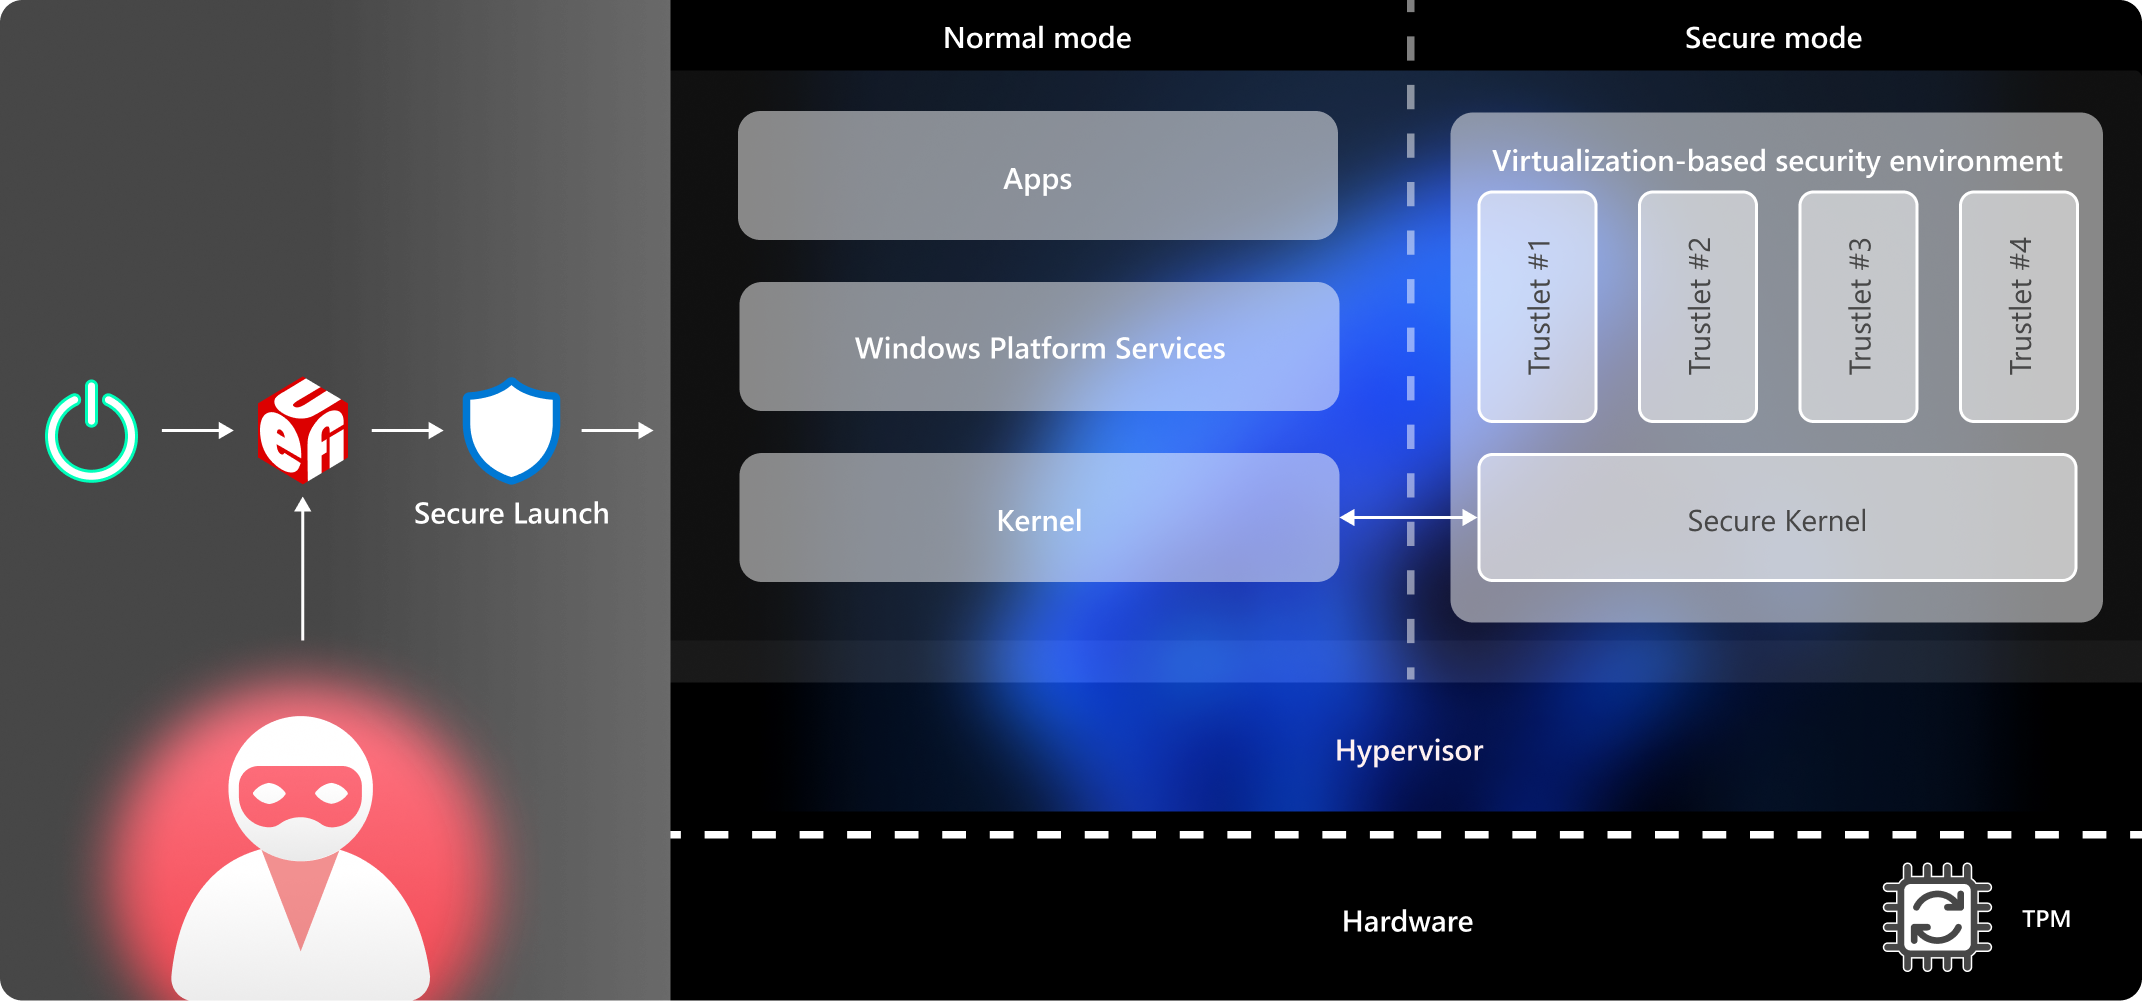
보안 코어 PC 및 에지 장치에서 System Guard Secure Launch는 DRTM(측정을 위한 동적 신뢰 루트)이라는 기술로 부팅을 보호합니다. 시스템은 처음에 일반 UEFI 부팅 프로세스를 따른 다음, CPU를 잘 알려진 측정된 코드 경로로 강제로 적용하는 하드웨어 제어 신뢰할 수 있는 상태로 들어갑니다. 이렇게 하면 Windows가 VBS 환경을 보호하기 위해 신뢰해야 하는 초기 펌웨어 코드의 양이 줄어듭니다.
SMM(시스템 관리 모드) 보호는 OS 메모리와 같은 리소스에 대한 펌웨어 액세스를 제한하여 DRTM을 보완합니다. 증명은 검증자가 평가할 플랫폼의 보안 상태에 대한 증거를 제공합니다. 이러한 기능은 관련되어 있지만 서로 바꿔 사용할 수 있는 설정은 아닙니다.
관련 리소스
시작할 때 시스템의 무결성 유지 관리
보안 부팅과 계획 부팅은 역할이 다릅니다. 보안 부팅은 서명을 확인하여 부팅 소프트웨어를 신뢰할 수 있는 실행인지 여부를 확인합니다. 신중한 부팅은 검증 도구가 실행된 항목을 평가할 수 있도록 TPM(신뢰할 수 있는 플랫폼 모듈)에 부팅 구성 요소의 측정값을 기록합니다. 측정값을 기록하는 것은 실행을 허용하거나 차단하는 것과는 다릅니다.
SRTM(측정을 위한 정적 신뢰 루트)
SRTM(측정을 위한 정적 신뢰 루트)을 사용하면 측정 체인이 초기 펌웨어 초기화 중에 시작되며 초기 신뢰 루트의 무결성에 따라 달라집니다. 하드웨어 모델과 펌웨어 버전에 따라 측정값이 달라질 수 있습니다. 검증 도구는 부팅 상태를 평가할 때 이러한 차이점과 합법적인 펌웨어 업데이트를 고려해야 합니다.
보안 시작 - DRTM(측정을 위한 동적 신뢰 루트)
Windows 10, 버전 1809에 도입된 System Guard Secure Launch는 부팅 중에 새 신뢰 루트를 설정합니다. 시스템은 처음에 보안 시작 신뢰 경계 외부에서 펌웨어를 실행한 다음 DRTM을 사용하여 보호된 Windows 환경을 시작하기 전에 신뢰할 수 있는 측정 상태로 전환할 수 있습니다.
이 접근 방식은 전체 초기 UEFI 실행 경로에 대한 의존도를 줄입니다. 신뢰할 수 있는 시작 코드와 지원 플랫폼 구성 요소는 DRTM 이벤트 이전에 실행되는 펌웨어의 전체 집합보다 작은 신뢰 경계를 형성합니다.

보안 시작에는 TPM 2.0과 호환되는 프로세서 및 펌웨어 지원이 필요합니다. 정책을 구성해도 누락된 플랫폼 기능을 추가할 수 없습니다. System Guard에 대한 시스템 요구 사항을 참조하십시오.
SMM(시스템 관리 모드) 보호
SMM(시스템 관리 모드)은 x86 플랫폼의 특수 용도 프로세서 모드입니다. 펌웨어는 전원 관리 및 하드웨어 구성과 같은 작업에 이를 사용합니다. SMM 코드는 운영 체제가 시작된 후 실행할 수 있으며 제한되지 않는 경우 OS 및 하이퍼바이저를 위협할 수 있는 권한이 있습니다.
DRTM 기반 보안 코어 플랫폼에서 펌웨어는 SMM 액세스 정책을 제공합니다. 보안 시작은 해당 정책이 Windows 요구 사항을 충족하는지 여부를 평가하는 반면 플랫폼 메커니즘은 SMM 코드가 액세스할 수 있는 리소스에 제한을 적용합니다. 정책은 DRTM 측정에 포함되므로 증명을 통해 평가할 수 있습니다.
이 보호 경로에서 SMM 보호는 보안 시작을 기반으로 합니다. 이러한 종속성이 모든 보안 코어 펌웨어 보호 구현에서 DRTM을 사용해야 한다는 의미는 아닙니다. FASR은 다른 접근 방식을 제공합니다.
펌웨어 공격 표면 감소(FASR)
펌웨어 공격 표면 감소(FASR)는 DRTM을 지원하지 않는 장치를 비롯하여 보안 코어 PC의 펌웨어 보호 요구 사항을 충족하는 또 다른 방법을 제공합니다. 인증된 부팅 경로는 Windows에서 측정값을 확인할 수 있는 제어된 Microsoft 신뢰할 수 있는 펌웨어 구성 요소 집합으로 실행을 제한합니다.
FASR은 SRTM 기반 접근 방식과 MM 감독자와 함께 독립형 관리 모드를 사용합니다. 보안 시작의 다른 이름이 아니며 보안 시작 구성 절차는 FASR 구성 지침이 아닙니다. 펌웨어 디자인 및 규정 준수에 대한 자세한 내용은 펌웨어 공격 표면 감소를 참조하세요.
Windows가 실행된 후 플랫폼 무결성 유효성 검사(런타임)
TPM으로 보호되는 부팅 측정은 장치가 어떻게 시작되었는지에 대한 증거를 제공합니다. 검증 도구는 Windows가 펌웨어, 시작 환경 및 관련 보안 정책이 요구 사항을 충족하는지 여부를 평가하기 시작한 후 이 증거를 평가할 수 있습니다.

증명은 보안 시작 활성화와는 다릅니다. 시작 후 부팅 증거를 평가하는 것은 실행 중인 시스템의 모든 측면을 지속적으로 측정하는 것과 동일하지 않습니다. 관리 또는 보안 서비스는 관련 증거를 수집 및 평가하고 취할 조치를 결정해야 합니다. 보안 시작만 사용하도록 설정해도 증명 서비스, Intune 규정 준수 정책 또는 조건부 액세스가 구성되지 않습니다.
Windows 버전 및 라이선싱 요구 사항
다음 표에는 System Guard를 지원하는 Windows 버전이 나와 있습니다.
| Windows Pro | Windows Enterprise | Windows Pro Education/SE | Windows Education |
|---|---|---|---|
| 예 | 예 | 예 | 예 |
System Guard 라이선스 자격은 다음 라이선스로 부여됩니다.
| Windows Pro/Pro Education/SE | Windows Enterprise E3 | Windows Enterprise E5 | Windows Education A3 | Windows Education A5 |
|---|---|---|---|---|
| 예 | 예 | 예 | 예 | 예 |
Windows 라이선싱에 대한 자세한 내용은 Windows 라이선싱 개요를 참조하세요.
System Guard에 대한 시스템 요구 사항
보안 시작을 위해서는 VBS에 필요한 지원되는 프로세서, TPM 2.0, 호환되는 펌웨어 및 플랫폼 기능이 필요합니다. 지원은 Windows 버전 또는 프로세서 제품군뿐만 아니라 전체 장치 구현에 따라 달라집니다.
플랫폼 요구 사항 참조 에는 아래 프로세서 제품군에 대한 자세한 펌웨어 및 하드웨어 요구 사항이 포함되어 있습니다. 이러한 표는 플랫폼 빌더를 위한 것입니다. 관리자는 장치 제조업체의 지원 정보도 검사해야 합니다.
Intel® Coffeelake, Whiskeylake 이상 실리콘부터 Intel vPro™ 프로세서에 대한® 요구 사항
TPM, 펌웨어, DMA, SMM 요구 사항을 포함한 Intel 플랫폼 요구 사항을 참조하세요.
Zen2 이상 실리콘으로 시작하는 AMD® 프로세서에 대한 요구 사항
TPM, 펌웨어, DMA, SMM 요구 사항을 포함한 AMD 플랫폼 요구 사항을 확인하세요.
SD850 이상 칩셋이 탑재된 Qualcomm® 프로세서에 대한 요구 사항
모니터 모드 메모리 및 펌웨어 요구 사항을 포함하여 Qualcomm 플랫폼 요구 사항을 참조하세요.