이 문서에서는 Windows 클라이언트 디바이스에서 System Guard 보안 시작을 구성하고 확인하는 방법을 설명합니다. Secure Launch, DRTM, SMM 보호 및 증명 간의 관계는 System Guard 개요를 참조하세요.
필수 구성 요소
보안 시작을 사용하도록 설정하기 전에 장치에 다음이 있는지 확인합니다.
- 보안 시작을 위한 프로세서 및 펌웨어 지원. 플랫폼 요구 사항을 참조하세요.
- TPM 2.0 및 가상화 기반 보안에 필요한 플랫폼 기능.
- 지원되는 Windows 버전 및 라이선스.
장치 제조업체는 기본 펌웨어 구현을 제공합니다. Windows 정책을 통해 보안 시작을 사용하도록 설정해도 장치에 없는 하드웨어 또는 펌웨어 기능이 추가되지 않습니다.
System Guard 보안 시작을 사용하도록 설정하는 방법
다음 옵션 중 하나를 사용하여 System Guard Secure Launch를 사용하도록 설정할 수 있습니다.
모바일 장치 관리
DeviceGuard 정책 CSP 설정 ConfigureSystemGuardLaunch를 사용합니다.
지원되는 하드웨어에서 보안 시작을 사용하도록 정책을 설정합니다.1 값이 사용하지 2 않도록 설정하면 0 관리자가 관리하지 않고 구성할 수 없습니다. 이 설정은 System Guard에 설명된 모든 기능이 아니라 보안 시작을 제어합니다.
그룹 정책
시작> 유형을 선택한 다음 그룹 정책 편집을 선택합니다.
컴퓨터 구성>, 관리 템플릿,>시스템>Device Guard>를 선택하고가상화 기반 보안을 켭니다.
정책을 사용으로 설정하고 보안 시작 구성을사용으로 설정합니다.
적용을 선택한 다음 확인을 선택합니다.


Windows 보안
Windows 보안을 열고 장치 보안>코어 격리를 선택합니다. 펌웨어 보호를 켬으로 설정합니다.

레지스트리
레지스트리 편집기를 엽니다.
HKEY_LOCAL_MACHINE>SYSTEM>CurrentControlSet> 제어DeviceGuard>시나리오를선택합니다>.
시나리오>새>키를 마우스 오른쪽 단추로 클릭하고 새 키의 이름을 SystemGuard로 지정합니다.
SystemGuard>새>DWORD(32비트) 값을 마우스 오른쪽 단추로 클릭하고 새 DWORD의 이름을 사용으로 지정합니다.
사용을 두 번 클릭하고 값을 1로 변경한 다음 확인을 클릭합니다.

System Guard 보안 시작이 구성되어 실행 중인지 확인하는 방법
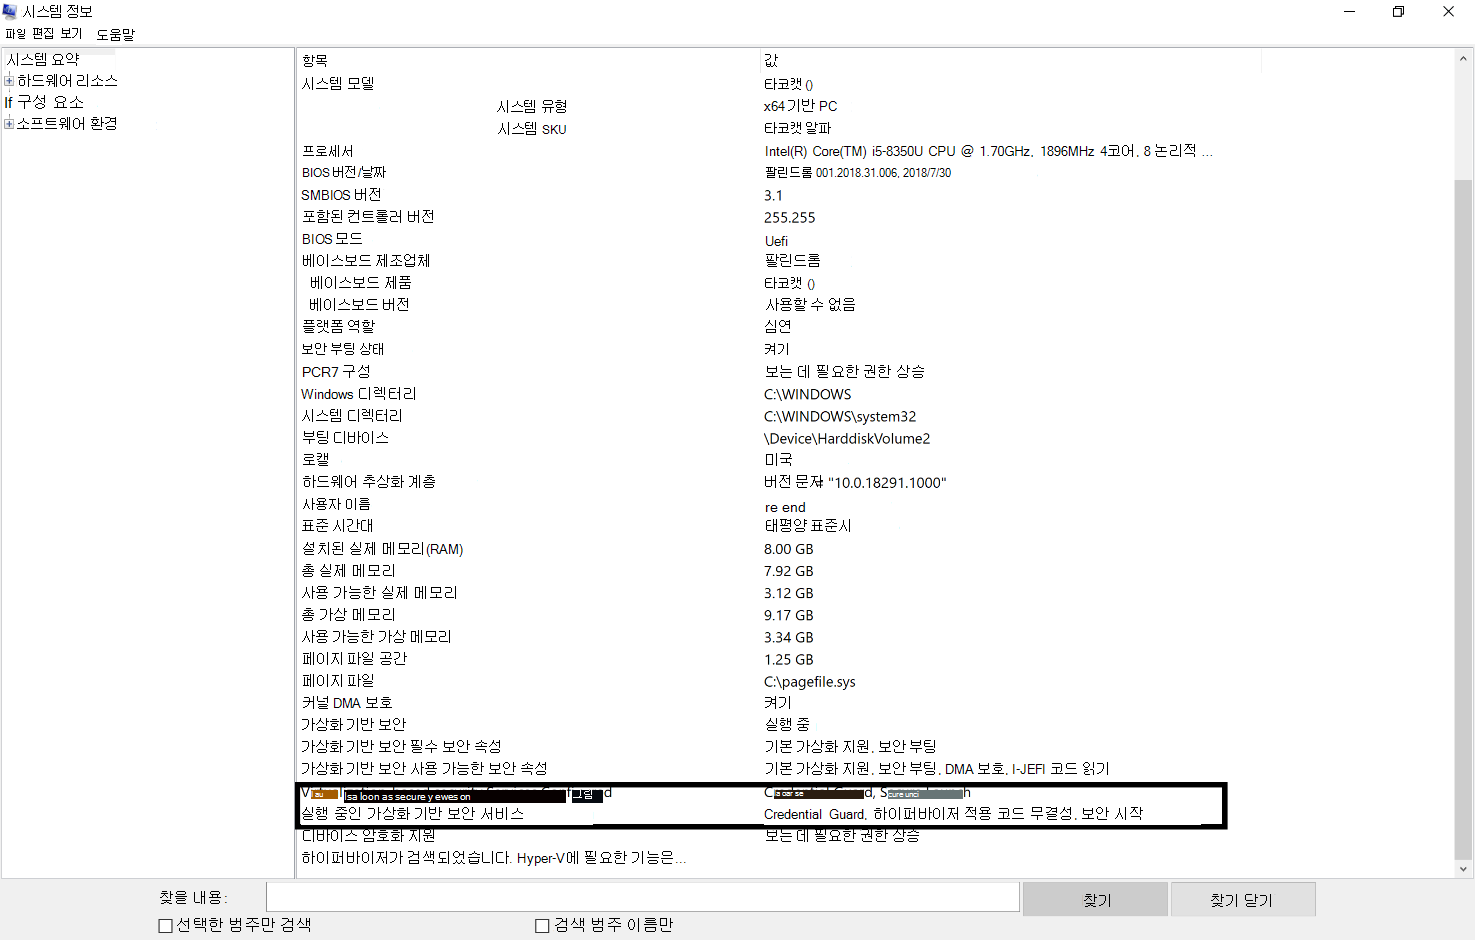
보안 시작이 실행 중인지 확인하려면 시스템 정보(MSInfo32)를 사용합니다. 시작을 선택하고시스템 정보를 검색한 다음 실행 중인 가상화 기반 보안 서비스 및 구성된 가상화 기반 보안 서비스를 찾습니다.
실행 상태와 구성된 상태를 확인합니다. 구성된 정책만으로는 보안 시작이 디바이스에서 실행 중임을 설정할 수 없습니다.
관련 플랫폼 및 기능 요구 사항은 System Guard 플랫폼 요구 사항, 가상화 기반 보안, 비즈니스용 앱 제어 및 가상화 기반 보호, Credential Guard를 참조하세요. 이러한 기능에는 자체 구성 지침이 있습니다.
참고
AMD 프로세서에 대한 자세한 내용은 Microsoft 보안 블로그: Windows 10의 보안 시작을 통해 펌웨어 코드를 측정하고 증명하도록 강제를 참조하세요.