Pastaba.
Prieigai prie šio puslapio reikalingas įgaliojimas. Galite bandyti prisijungti arba pakeisti katalogus.
Prieigai prie šio puslapio reikalingas įgaliojimas. Galite bandyti pakeisti katalogus.
Organizacijos, kurios apdoros slaptus dokumentus, dažnai turi subalansuoti automatizavimą, saugą, atitiktį ir tinklo atskyrimą. Ši nuorodų architektūra rodo, kaip naudoti Microsoft Power Platform, Azure dokumentų įžvalgas ir Azure paslaugas su privačiu tinklo ryšiu, kad būtų automatizuojami dokumentų gavimas, apdorojimas, tikrinimas ir saugojimas apsaugant slaptus duomenis.
Patarimas
Šiame straipsnyje pateikiamas scenarijaus pavyzdys ir apibendrintas architektūros pavyzdys, iliustruojantis, kaip kurti saugius išmanius dokumentų apdorojimo sprendimus naudojant "Power Platform", Azure dokumentų įžvalgas ir "Power Platform" virtualiojo tinklo ("VNet") palaikymą. Architektūros pavyzdį galima modifikuoti daugeliui skirtingų scenarijų ir pramonės šakų.
Architektūros diagrama
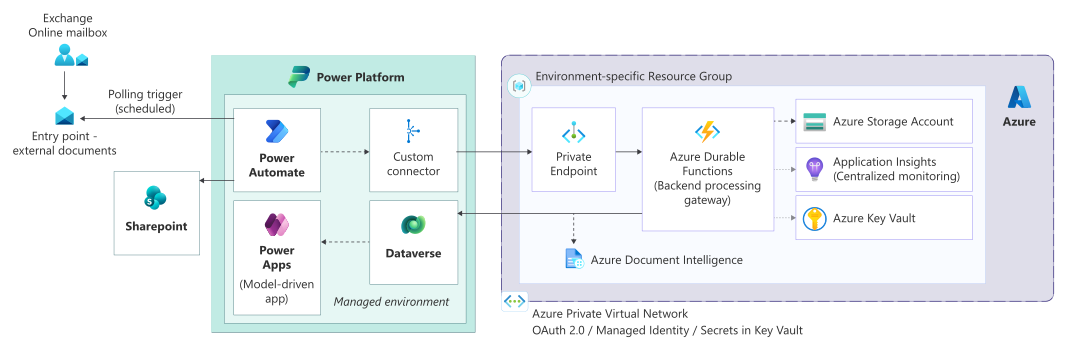
Darbo eiga
Šioje darbo eigoje aprašoma, kaip "Power Platform" ir Azure tarnybos su privačiojo tinklo atskyrimą saugiai pasisavina, apdoroja, tikrina ir išlaiko dokumentus.
Saugus dokumentų gavimas: dokumentų gavimas per specialias Exchange Online pašto dėžutes. Suplanuoti Power Automate srautai naudoja apklausų modelį dokumentams paimti, užtikrindami kontroliuojamą ir patikimą ėmimą.
Valdymo ir konteksto kūrimas: Power Automate išskleidžia metaduomenis ir priedus, filtruoja neapdorojamus artefaktus ir nustato koreliacijos kontekstą, kuris naudojamas per visą apdorojimo ciklą.
Privačiojo tinklo vykdymas: srautai vykdomi valdomoje aplinkoje, kuri naudoja "VNet" palaikymą "Power Platform", suteikdami privačią prieigą prie Azure tarnybų per privačius pabaigos taškus.
Vidinis apdorojimas per Azure Functions: Power Automate iškviečia apsaugotą Azure funkciją naudodama pasirinktinę jungtį, naudojančią "OAuth 2.0" kliento kredencialus. Funkcija veikia kaip šliuzas visam vidiniam apdorojimui.
Išmanusis dokumentų apdorojimas: dokumentų klasifikavimui ir duomenų išskleidimui naudokite Azure dokumentų įžvalgas. Asinchroniškai tvarkykitės ilgai trunkančiomis operacijomis.
Tikrinimas ir atvejų kūrimas: išskleistų duomenų tikrinimas ir palaikymas "Dataverse", verslo įrašų ir atvejų kūrimas arba naujinimas.
Saugi dokumentų saugykla: saugokite originalius dokumentus ir artefaktus "SharePoint Online" naudodami prieigą, kontroliuojamą naudojant Microsoft Entra ID saugos grupes.
Tolesnių procesų integravimas: prireikus suaktyvinkite papildomą automatizavimą ir integravimą, įskaitant saugų failų mainus per Azure Blob Storage ir vietines sistemas.
Atsparumas ir stebėjimas: ilgalaikis Azure Functions valdyti ilgai trunkančius procesus, kartojimus ir klaidų tvarkymą, naudojant centralizuotą registravimą ir auditą.
Komponentai
Toliau nurodyti komponentai sudaro saugią dokumentų apdorojimo architektūrą.
Platforma ir tapatybė
Microsoft Entra ID: vartotojams ir programoms suteikia centralizuotą tapatybę, autentifikavimą ir sąlyginę prieigą. Vietinis integravimas su "Power Platform" įgalina saugią vartotojo prieigą, sistemos tarnybos autentifikavimą ir organizacijos saugos strategijų vykdymą.
Nurijimas
Exchange Online Pašto dėžutės: pateikite saugią ir tikrinamą išorinių pateikimų ribą. Paskirtųjų pašto dėžučių veikia kaip kontroliuojami gaunamų dokumentų ir užklausų gavimo galiniai punktai.
Power Automate (apklausos modelis): suplanuotas Power Automate srautų stebėjimas Exchange pašto dėžutes naudojant apklausos metodą, kad būtų užtikrintas patikimas apdorojimas, ribojimo valdymas ir numatomas vykdymas. Šis metodas padeda išvengti įvykio audros iš realiojo laiko paleidiklių.
Orkestravimas
Power Automate: veikia kaip pirminis valdymo sluoksnis, koordinuojantis dokumentų ėmimą, metaduomenų gavimą, tikrinimo logiką, tolesnes integracijas ir išimčių tvarkymą perduodant daug skaičiavimo reikalaujančių operacijų į vidinės sistemos paslaugas.
Pasirinktinė jungtis: suteikia saugų abstrakcijos sluoksnį tarp Power Automate ir vidinės tarnybos. Autentifikavimas naudoja "OAuth 2.0" kliento kredencialus, užtikrindamas kontroliuojamą, aplinkos izoliuotą prieigą prie API.
Vykdymas
Azure Functions: įdiegia vidinio apdorojimo ir valdymo logiką, veikiantį kaip saugus API šliuzas ir integravimo lygmuo. Azure Functions tvarkyti tikrinimą, nukreipimą, kartojimų kartojimų, ilgų operacijų vykdymą ir sąveiką su tolesnių tarnybų paslaugomis.
Azure dokumentų įžvalgos: įgalina išmanią dokumentų klasifikaciją ir duomenų išskleidimą naudojant iš anksto sukurtus ir pasirinktinius modelius. Apdorojimas asinchroniškai iškviečiamas iš vidinių tarnybų, kad būtų palaikomas išplečiamumas ir ilgi darbo krūviai.
Duomenys ir saugojimas
Microsoft Dataverse: naudojama kaip pagrindinė duomenų platforma, skirta struktūriniams verslo duomenims, įskaitant atvejus, metaduomenis ir apdorojimo rezultatus. "Dataverse" suteikia įtaisytąją saugos, audito ir vaidmenimis pagrįstos prieigos kontrolę.
SharePoint internete: saugo dokumentus saugiai ir palaiko saitus su susietais "Dataverse" įrašais. SharePoint suteikia dokumentų artefaktų versijų kūrimo, saugojimo ir išsamios prieigos kontrolę.
Azure Blob Storage: palaiko saugius keitimosi failais ir integravimo scenarijus, įskaitant sąveiką su vėlesnėmis arba vietinėmis sistemomis. Prieiga ribojama naudojant privačius galinius punktus ir pagrindinį tarnybos autentifikavimą.
Sauga ir tinklas
Azure Virtual Network (VNet) "Power Platform" palaikymas: įgalina Power Automate srautus vykdyti palaikomas jungtis įgaliotajame potinklyje Azure Virtual Network, o tai leidžia privatiems ryšiams Azure tarnyboms.
Azure privatūs galiniai punktai: įsitikinkite, kad Azure paslaugos, pvz., Azure Functions, saugykla ir DI paslaugos, būtų pasiekiamos tik per privačius IP adresus, pašalinant viešą poveikį.
Azure Key Vault: suteikia centralizuotą ir saugų slaptųjų, sertifikatų ir raktų, naudojamų programų ir automatizavimo komponentų, saugojimą. Paslaptys įleidžiamos vykdymo metu naudojant valdomas tapatybes arba pagrindinius tarnybos narius.
ALM ir valdymas
Azure DevOps srautai: automatizuoja sprendimo komponavimo versiją, tikrinimą ir diegimą aplinkose naudojant YAML srautus. Palaiko kontroliuojamą reklamą, aplinkos izoliavimą ir pasikartojančius diegimus, kurie atitinka "Power Platform" programos ciklo valdymo (ALM) geriausias praktikas.
Vartotojų patirtis
Power Apps modeliu pagrįstos programos: pateikia saugias, vaidmenis naudojančias vartotojo sąsajas atvejams valdyti, dokumentams peržiūrėti ir verslo duomenims sąveikauti. Modeliu pagrįstos programos automatiškai atsižvelgia į "Dataverse" saugos ir audito valdiklius.
Scenarijaus informacija
Ši architektūra įgalina saugų, keičiamo dydžio ir automatizuotą itin slaptų finansinių ir su strategija susijusių dokumentų apdorojimą naudojant "Power Platform" ir Azure paslaugas.
Reguliuojamų pramonės šakų organizacijos dažnai remiasi išoriniais partneriais ir klientais el. paštu gaunamais dokumentais. Šios organizacijos privalo patikimai apdoroti šiuos dokumentus, laikydamosi griežtų duomenų saugos, tinklo atskyrimo, audito ir atitikties reikalavimų. Rankinis tvarkymas kelia operacinę riziką, delsą ir nenuoseklius rezultatus, ypač kai dokumentų apimtis didėja.
Ši architektūra išsprendžia šiuos iššūkius įgyvendindama kontroliuojamą dokumentų gavimo ir apdorojimo srautą, kuris sujungia Power Automate valdymo, išmanaus dokumentų apdorojimo ir saugių vidinių tarnybų, esančių Azure Virtual Network. Visa integracija su Azure paslaugomis atliekama per privačius pabaigos taškus, užtikrinant, kad slapti duomenys niekada nebus rodomi viešajame internete.
Dokumentų klasifikavimui ir duomenų išskleidimui naudokite Azure dokumentų įžvalgas. Naudokite Azure Functions norėdami abstrakti vidinės sistemos apdorojimą, centralizuoti saugą, tikrinimą ir klaidų apdorojimą. Patikrinkite ir išlikite išskleistus duomenis naudodami "Dataverse", įgalindami struktūrinių atvejų valdymą, tolesnį automatizavimą ir ataskaitų teikimą "Power Platform" programose.
Šis metodas sumažina rankinį darbą, padidina apdorojimo tikslumą ir nustato pakartotinai naudojamą įmonės modelį saugiam dokumentų apdorojimui. Jis palaiko būsimą išplėtimą, atitinka mažiausiuosius saugos principus ir užtikrina nuoseklų "Power Platform", Azure ir tapatybės tarnybų atsekamumą.
Į ką atsižvelgti
Šie svarstymai įgyvendina "Well-Architected" ramsčius Power Platform , orientacinių principų rinkinį, kuris pagerina darbo krūvio kokybę. Sužinokite daugiau " Microsoft Power Platform Well-Architected".
Patikimumas
Atsiejimas nuo valdymo ir apdorojimo užtikrina, kad laikini tolesnių tarnybų ("Document Intelligence", Azure Functions, išorinių sistemų) gedimai nesutrikdys nurijimo.
Apklausos pagrindu veikiantis el. paštas išvengs praleistų įvykių ir sumažins priklausomybę nuo realiojo laiko paleidiklių.
Kartojimo, skirtojo laiko ir klaidų apdorojimo strategijos centralizuotos Azure Functions ir Power Automate, kad būtų palaikomas kontroliuojamas pakartotinis apdorojimas.
Asinchroniniai apdorojimo modeliai (įskaitant patvarias funkcijas, kai taikoma) palaiko ilgalaikę dokumentų analizę neblokuodama darbo eigų.
Didelį pasiekiamumą teikia valdomos paslaugos, įskaitant Power Automate, "Dataverse", "Azure Functions" ir "Azure AI services".
Sauga
Microsoft Entra ID suteikia centralizuotą tapatybę, autentifikavimą ir sąlyginę prieigą vartotojams ir pagrindiniams tarnybos vartotojams.
Mažiausia teisė suteikiama Power Automate srautuose, pasirinktinėse jungtyse ir Azure tarnybose, naudojant programų registracijas ir aprėpties teises.
Virtual Network "Power Platform" palaikymas užtikrina, kad automatizavimas vyktų privačiojo tinklo ribose.
Privatūs galiniai punktai neleidžia viešai pasiekti Azure Functions, saugyklos paskyrų ir DI paslaugų.
Paslaptys ir kredencialai saugiai saugomi Azure Key Vault ir įleidžiami vykdymo metu.
"Dataverse" vaidmenimis pagrįstas saugumas ir auditas užtikrina išsamios prieigos kontrolę ir visišką duomenų prieigos ir pakeitimų atsekamumą.
Veiklos kompetencija
Aiškus atsakomybės atskyrimas tarp valdymo (Power Automate) ir apdorojimo (Azure Functions) supaprastina priežiūrą ir trikčių diagnostiką.
Centralizuoto vidinio šliuzo modelis padeda išvengti jungties plėtimosi ir užtikrina nuoseklų tikrinimą, registravimą ir strategijos vykdymą.
Azure DevOps YAML srautai automatizuoja sprendimo komponavimo versiją, tikrinimą ir diegimą visose aplinkose, palaikydama pasikartojančius ir reglamentuojamus leidimus.
Aplinkos konfigūracija, pvz., modelio versijos ir galiniai punktai, valdoma naudojant aplinkos kintamuosius, mažinant neautomatinius pakeitimus.
Galutinis stebėjimas įgalintas naudojant "Power Platform" vykdymo retrospektyvą, Azure registravimą ir platformos vidaus audito galimybes.
Efektyvumo našumas
Sunkūs skaičiavimo darbo krūviai, pvz., dokumentų klasifikavimas, OCR (optinis simbolių atpažinimas) ir tikrinimo logika, iškraunami į Azure Functions, o ne vykdomi Power Automate.
Asinchroninis apdorojimas pagerina pralaidumą ir neleidžia pasiekti srauto vykdymo ribų.
Apklausa pagrįstas duomenų ėmimas suteikia nuspėjamus apkrovos modelius ir padeda išvengti šuolių.
"Dataverse" naudojama struktūriniams verslo duomenims, o dokumentai saugomi SharePoint ir Blob Storage saugyklos išlaidoms ir našumui optimizuoti.
Privatusis tinklas sumažina gaištį tarp "Power Platform" ir Azure tarnybų.
Patirties optimizavimas
Power Apps modeliu pagrįstos programėlės suteikia saugią, į vaidmenį orientuotą vartotojo patirtį, kuri automatiškai atsižvelgia į "Dataverse" saugą.
Žmogaus-in-the-loop kelius sumažinti kognityvinę apkrovą, leidžiant vartotojams įsikišti tik tada, kai reikia.
Aiškių atvejų ir dokumentų asociacijos pagerina operacijų grupių atsekamumą ir naudojimo galimybes.
Nuoseklus automatizavimo veikimas visose aplinkose padidina patikimumą ir sumažina vartotojų painiavą.
Atsakingas dirbtinio intelekto naudojimas
Netaikoma.
Ši architektūra dokumentų klasifikavimui ir išskleidimui naudoja Azure dokumentų įžvalgas ir neapima generuojančių DI funkcijų.
Bendraautoriai
"„Microsoft“" prižiūri šį straipsnį. Šį straipsnį parašė šie bendraautoriai.
Pagrindiniai autoriai:
- Meenakshi Gupta, vyriausiasis technologas