Piezīmes
Lai piekļūtu šai lapai, ir nepieciešama autorizācija. Varat mēģināt pierakstīties vai mainīt direktorijus.
Lai piekļūtu šai lapai, ir nepieciešama autorizācija. Varat mēģināt mainīt direktorijus.
Dataverse nodrošina elastīgu drošības modeli daudziem biznesa scenārijiem. Modelis attiecas tikai uz vidēm, kurās ir Dataverse datubāze. Kā administrators jūs pārvaldāt lietotājus, pārbaudāt viņu drošības konfigurāciju un risināt piekļuves problēmas.
Padoms
Skatieties Microsoft Dataverse - drošības koncepcijas, kas parādītas demonstrācijās.
Uz lomām balstītā drošība
Dataverse Izmanto drošības lomas , lai grupētu atļaujas. Piešķiriet drošības lomas tieši lietotājiem vai Dataverse komandām. Komandas locekļi saņem komandai piešķirtās privilēģijas.
Drošības privilēģijas ir kumulatīvas. Lietotājs saņem visplašāko piekļuvi, ko nodrošina visas viņa lomas un komandas sastāvs. Piemēram, ja viena loma piešķir organizācijas līmeņa lasīšanas piekļuvi visiem kontaktu ierakstiem, cita loma nevar slēpt konkrētu kontaktu no lietotāja.
Struktūrvienības
Noskatieties šo video, lai saprastu biznesa vienības Dataverse:
Biznesa vienības sadarbojas ar drošības lomām, lai noteiktu lietotāja piekļuvi. Viņi nosaka drošības robežas, kas palīdz pārvaldīt lietotājus un datus. Katrā Dataverse datubāzē ir viena saknes biznesa vienība.
Izveidojiet bērnu biznesa vienības , lai sadalītu lietotājus un datus mazākās drošības robežās. Katrs lietotājs vidē pieder kādai biznesa vienībai. Jūsu biznesa vienības struktūra var atbilst jūsu organizācijas hierarhijai, bet tai nav obligāti jāatbilst.
Nākamie piemēri izmanto trīs biznesa vienības. Woodgrove ir pamatbiznesa vienība un joprojām atrodas hierarhijas augšgalā. A un B nodaļas ir bērnu biznesa vienības. Katras nodaļas lietotājiem ir atšķirīgas piekļuves vajadzības.
Hierarhiska datu piekļuves struktūra
Izmantojiet hierarhisku struktūru, lai atdalītu lietotājus un datus koka hierarhijā.
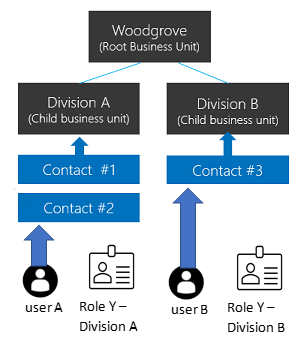
Piešķiriet katram lietotājam vienu biznesa vienību un piešķiriet lietotājam drošības lomu no šīs biznesa vienības. Pēc noklusējuma lietotāja biznesa vienība pieder ierakstiem, ko lietotājs izveido. Drošības loma nosaka, kuriem ierakstiem lietotājs var piekļūt attiecīgajā biznesa vienībā.
Šajā piemērā lietotājs A pieder A nodaļai un viņam ir drošības loma Y no A nodaļas. Lietotājs A var piekļūt kontaktiem #1 un kontaktam #2. Lietotājs B pieder B nodaļai, tāpēc lietotājs B nevar piekļūt A nodaļas kontaktiem, bet var piekļūt kontaktam #3.
Matricas datu piekļuves struktūra (modernizētas biznesa vienības)
Izmantojiet matricas struktūru, lai organizētu datus koka hierarhijā, vienlaikus ļaujot lietotājiem piekļūt datiem vairākās biznesa vienībās neatkarīgi no tā, kurai vienībai viņi pieder.
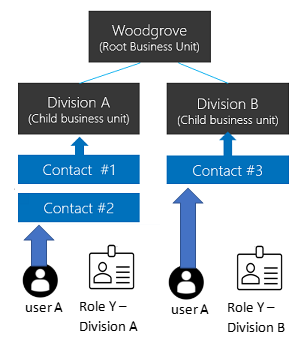
Piešķiriet lietotājam drošības lomu no katras biznesa vienības, kuras dati viņam jāizmanto. Kad lietotājs izveido ierakstu, viņš var izvēlēties biznesa vienību, kurai tas pieder.
Šajā piemērā lietotājs A var piederēt jebkurai biznesa vienībai, ieskaitot saknes biznesa vienību. Drošības loma Y no A nodaļas dod lietotājam A piekļuvi kontaktam #1 un kontaktam #2. Drošības loma Y no B nodaļas dod lietotājam A piekļuvi kontaktam #3.
Iespējot matricas datu piekļuves struktūru
Piezīmes
Pirms ieslēdzat šo funkciju, publicējiet visas pielāgošanas iespējas, lai tā attiektos uz jaunām tabulām. Ja nepublicēta tabula nedarbojas pēc funkcijas ieslēgšanas, izmantojiet OrgDBOrgSettings rīku Microsoft Dynamics CRM, lai iestatītu RecomputeOwnershipAcrossBusinessUnits uz true. Šis iestatījums ļauj iestatīt un atjaunināt kolonnu Owning Business Unit .
- Piesakieties Power Platform administrēšanas centrā kā Dynamics 365 administrators vai Microsoft Power Platform administrators.
- Navigācijas rūtī atlasiet Pārvaldīt.
- Sadaļā Pārvaldīt izvēlies Environments, un tad izvēlies vidi.
- Atlasiet Iestatījumi>Prece>Līdzekļi.
- Ieslēdziet ierakstu īpašumtiesības visās biznesa vienībās.
- Atlasiet vienumu Saglabāt.
Pēc funkcijas ieslēgšanas izvēlieties biznesa vienību, piešķirot lietotājam drošības lomu. Šī opcija ļauj lietotājam piešķirt lomas no dažādām biznesa vienībām. Lai darbinātu uz modeļiem balstītas lietotnes, lietotājam ir nepieciešama arī loma no savas biznesa vienības, kas ietver nepieciešamās lietotāja iestatījumu tiesības. Pamata lietotāja loma parāda, kuras lietotāja iestatījumu privilēģijas ieslēgt.
Jūs varat padarīt lietotāju par ieraksta īpašnieku jebkurā biznesa vienībā, ja kāda no viņa drošības lomām piešķir Read privilēģiju ieraksta tabulai. Lietotājam nav nepieciešama drošības loma no ieraksta īpašumā esošās biznesa vienības. Papildu informācijai skatiet sadaļu Rekordu īpašumtiesības modernizētās biznesa vienībās.
Piezīmes
IespējotĪpašumtiesībasPāriBiznesaVienību iestatījumiem ir šīs funkcijas stāvoklis. Iestatījumus var mainīt arī ar OrgDBOrgSettings rīku Microsoft Dynamics CRM.
Struktūrvienības saistīšana ar drošības grupu Microsoft Entra
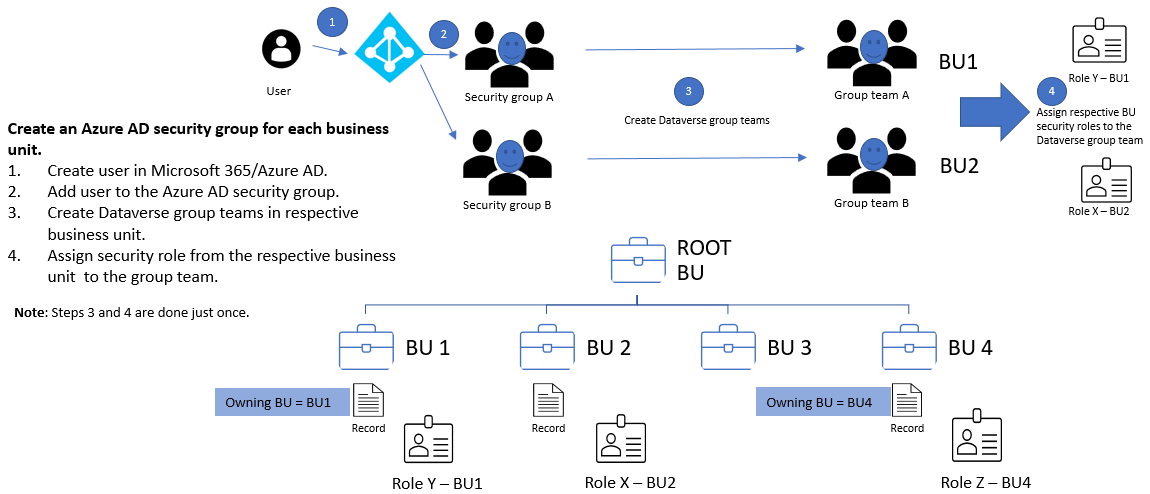
Sasaistiet biznesa vienības ar Microsoft Entra drošības grupām, lai vienkāršotu lietotāju pārvaldību un lomu piešķiršanu.
Katrai biznesa vienībai:
- Izveidojiet Microsoft Entra drošības grupu.
- Izveidojiet Dataverse grupas komandu drošības grupai.
- Piešķiriet biznesa vienības drošības lomu Dataverse grupas komandai.
- Pievienojiet lietotājus Microsoft Entra drošības grupai.
Kad lietotājs pirmo reizi piekļūst videi, Dataverse izveido lietotāju saknes biznesa vienībā. Lietotāju un Dataverse grupu komandas var palikt saknes biznesa vienībā. Viņu piešķirtās drošības lomas nodrošina piekļuvi datiem attiecīgajās biznesa vienībās.
Matricas datu piekļuvei pievienojiet lietotājus Microsoft Entra drošības grupai katrai biznesa vienībai, kurai viņiem jāpiekļūst.
Uzņēmuma īpašnieks
Katram ierakstam ir kolonna "Īpašumtiesību biznesa vienība ", kas identificē uzņēmuma vienību, kurai pieder ieraksts. Kad lietotājs izveido ierakstu, kolonna pēc noklusējuma ir lietotāja biznesa vienība. Vērtību var mainīt tikai tad, kad ir ieslēgta reģistrācija starp biznesa vienībām .
Piezīmes
Īpašnieka biznesa vienības maiņa var izraisīt kaskādes izmaiņas. Papildu informācijai skatiet sadaļu Use SDK for .NET, lai konfigurētu kaskādes uzvedību.
Lai lietotājs varētu iestatīt kolonnu Owning Business Unit , piešķiriet lietotāja drošības lomai vietējā līmeņa Append To privilēģiju Business Unit tabulai.
Pievienojiet kolonnu uz:
- Formas korpuss vai galvene.
- Skats.
- Kolonnas kartējums. Ja izmantojat AutoMapEntity, iekļaujiet šo kolonnu kartē.
Piezīmes
Ja datu sinhronizācijas uzdevumā shēmā ir Īpašumtiesību biznesa vienība , uzdevums neizdodas ar ārējās atslēgas ierobežojuma pārkāpumu, ja mērķa vidē nav tādas pašas vērtības. Noņemiet kolonnu no avota shēmas vai nomainiet tās avota vērtību uz biznesa vienību, kas pastāv mērķa vidē.
Kad kopējat datus uz ārēju resursu, piemēram, Power BI, iekļaujiet Owning Business Unit tikai tad, ja galamērķis atbalsta šo kolonnu.
Tabulas un ierakstu īpašumtiesības
Dataverse atbalsta divu veidu ierakstu īpašumtiesības:
- Organizācijas īpašumā: Privilēģija vai nu attiecas uz visiem ierakstiem, vai arī neattiecas.
- Lietotāja vai komandas īpašumā: Lielākā daļa privilēģiju atbalsta lietotāja, biznesa vienības, vecāku-bērnu biznesa vienības un organizācijas piekļuves līmeņus.
Tu izvēlies īpašumtiesību tipu, veidojot tabulu, un vēlāk to nevar mainīt. Piemēram, lietotāja līmeņa Read piekļuve Kontaktu tabulai ļauj lasīt tikai tos kontaktu ierakstus, kas viņiem pieder.
Ja lietotājs A pieder A nodaļai un viņam ir biznesa vienības līmeņa piekļuve Kontaktu tabulai, lietotājs A var lasīt Kontaktus #1 un Kontaktu #2, bet ne Kontaktu #3.
Konfigurējot drošības lomu, izvēlieties piekļuves līmeni katrai privilēģijai.
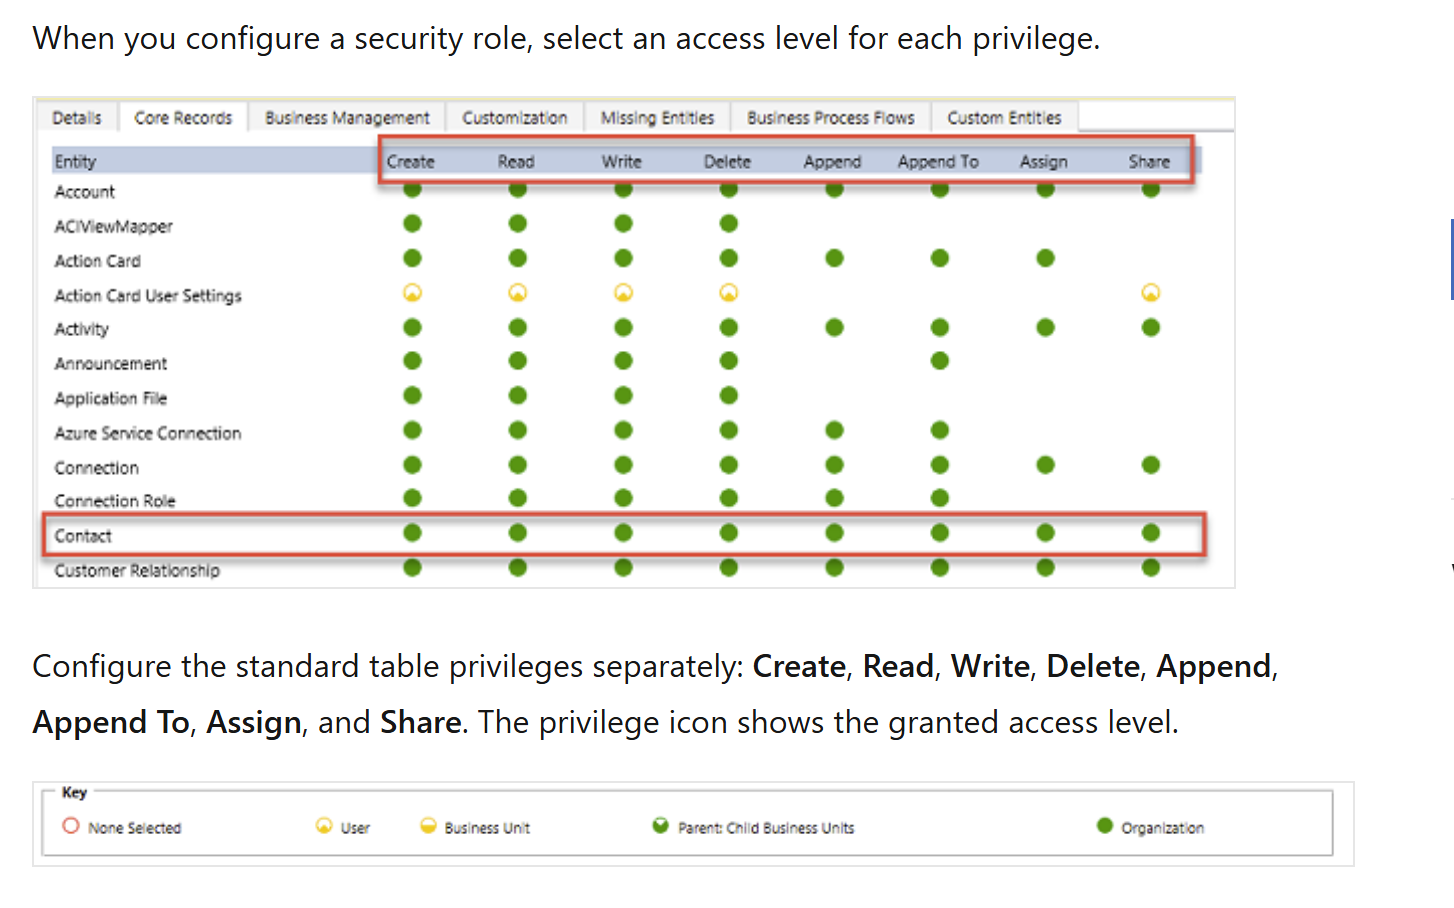
Konfigurējiet standarta tabulu privilēģijas atsevišķi: Create, Read, Write, Delete, Append,Append To, Assign un Share. Privilēģiju ikona rāda piešķirto piekļuves līmeni.
Filtrēto tabulu ierakstu īpašumtiesības (priekšskatījums)
Priekšskatījuma funkcijas nav paredzētas lietošanai ražošanā, un to funkcionalitāte var būt ierobežota. Šie līdzekļi ir pieejami pirms oficiālā laidiena, lai klienti varētu priekšlaikus piekļūt līdzeklim un sniegt atsauksmes.
Filtrēto ierakstu īpašumtiesības ļauj administratoriem kontrolēt piekļuvi Dataverse ierakstiem ar kolonnu vērtību filtriem. Piemēram, piešķirt piekļuvi tikai tiem ierakstiem, kuru City kolonna ir vienāda ar Redmond. Lietotāji var veidot, lasīt, atjaunināt un dzēst tikai tos ierakstus, kas atbilst filtriem viņu drošības lomās.
Atšķirībā no tradicionālajām Dataverse tabulām, tabulas ar filtrētu ierakstu īpašumtiesībām neatbalsta ierakstu īpašumtiesības, koplietošanu vai piešķiršanu. Filtru bāzētas privilēģijas kontrolē ierakstu piekļuvi un nodrošina detalizētu rindu līmeņa piekļuvi, neierobežojot tabulas, kolonnas vai citus modeļa objektus.
Piezīmes
Izmantojiet filtrētu ierakstu īpašumtiesības, lai piešķirtu rindas līmeņa piekļuvi ierakstiem, kas atbilst filtra kritērijiem. Piemērot filtru bāzētas privilēģijas filtrētajām ierakstu īpašumtiesību tabulām un esošajām lietotāja vai organizācijas īpašumā esošajām tabulām. Esošajām tabulām šī pieeja saglabā pamatā esošo īpašumtiesību modeli.
Rekordliels īpašumtiesību apjoms modernizētās biznesa vienībās
Ar modernizētām biznesa vienībām lietotāji var piederēt ierakstiem jebkurā biznesa vienībā. Lietotājam ir nepieciešama drošības loma no jebkuras biznesa vienības, kas piešķir lasīšanas privilēģiju ieraksta tabulai. Lietotājam nav nepieciešama loma no katras biznesa vienības, kas satur viņa īpašumā esošu ierakstu.
Ja jūs aktivizējāt Record īpašumtiesības starp biznesa vienībām ražošanas vidē priekšskatījuma periodā:
- Uzstādi organizācijas iestatījumu redaktoru.
- Iestatīt RecomputeOwnershipAcrossBusinessUnits uz
true. Sistēma bloķējas pārrēķināšanas laikā, kas var aizņemt līdz pat piecām minūtēm. Pēc pārrēķināšanas lietotāji var piederēt ierakstiem dažādās biznesa vienībās bez atsevišķas drošības lomas katrai biznesa vienībai. Ierakstu īpašnieki var arī nodot ierakstus lietotājiem ārpus ieraksta īpašnieka biznesa vienības. - Iestatīt AlwaysMoveRecordToOwnerBusinessUnit uz
false. Ieraksti paliek to sākotnējā īpašumā esošajā biznesa vienībā, kad mainās īpašumtiesības.
Neražošanas vidēm iestatiet AlwaysMoveRecordToOwnerBusinessUnit uz false.
Piezīmes
Ja izslēdzat Record īpašumtiesības starp biznesa vienībām vai iestatāt RecomputeOwnershipAcrossBusinessUnits uz false, jūs nevarat iestatīt vai atjaunināt kolonnu Owning Business Unit . Dataverse arī maina katra ietekmētā ieraksta īpašnieku biznesa vienību, lai tā atbilstu ieraksta īpašnieka biznesa vienībai.
Komandas (tostarp darba grupas)
Katra komanda pieder kādai biznesa vienībai. Dataverse automātiski izveido noklusējuma komandu katrai biznesa vienībai un pārvalda tās biedrus. Noklusētā komanda vienmēr ietver visus biznesa vienības lietotājus. Tu nevari manuāli pievienot vai noņemt tā dalībniekus. Dataverse atjaunina dalību, kad jūs saistāt vai atsaistāt lietotājus ar biznesa vienību.
Dataverse piedāvā divu veidu komandas:
- Īpašnieku komandas var turēt rekordus. Katrs komandas loceklis saņem tiešu piekļuvi komandas ierakstiem. Lietotājs var piederēt vairākām īpašnieku komandām.
- Piekļuves komandas nodrošina piekļuvi koplietojamiem ierakstiem, bet tām nepieder ieraksti un nav drošības lomu.
Ierakstu kopīgošana
Kopīgojiet individuālos ierakstus ar lietotāju vai komandu, lai risinātu izņēmumus, ko jūsu īpašumtiesību un biznesa vienības modelis nesedz. Koplietošanu izmanto tikai izņēmumiem, jo tā darbojas mazāk efektīvi un var būt grūtāk novērst problēmas nekā lomu bāzēta piekļuve. Dalīšanās ar komandu ir efektīvāka nekā dalīšanās atsevišķi ar katru lietotāju.
Izmantojiet piekļuves komandas veidni, lai automātiski izveidotu piekļuves komandu un definētu tās atļaujas ierakstam. Jūs varat arī izveidot piekļuves komandas bez veidnes un pārvaldīt to dalībniekus manuāli. Piekļuves komandas nepieder ieraksti un nevar ieņemt drošības lomas. Komandas locekļi saņem piekļuvi, jo ieraksts tiek kopīgots ar komandu.
Ieraksta līmeņa drošība pakalpojumā Dataverse
Lietotāja piekļuve ierakstiem apvieno visas viņa drošības lomas, biznesa vienības locekļus, komandas locekļus un koplietojamos ierakstus. Piekļuve ir kumulatīva Dataverse datubāzē. Dataverse atsevišķi seko piekļuvei katrai datubāzei, un lietotājam jābūt atbilstošai Dataverse licencei.
Kolonnas līmeņa drošība pakalpojumā Dataverse
Izmantojiet kolonnas līmeņa drošību, kad ieraksta līmeņa drošība nenodrošina pietiekamu kontroli. Ieslēdz to visām pielāgotajām kolonnām un lielākajai daļai sistēmas kolonnu. Lielākā daļa sistēmas kolonnu, kas satur personu identificējošu informāciju (PII), atbalsta kolonnu līmeņa drošību. Sistēmas kolonnas metadati norāda, vai to var nodrošināt.
Iespējot kolonnu līmeņa drošību atsevišķi katrai kolonnai. Pēc tam izveidojiet kolonnas drošības profilu, kas nodrošina piekļuvi Izveidot, Atjaunināt un Lasīt drošajās kolonnās. Piešķiriet profilu lietotājiem vai komandām.
Kolonnas līmeņa drošība nenodrošina piekļuvi ierakstam. Lietotājam jau jābūt piekļuvei ierakstiem, pirms kolonnas drošības profils var piešķirt piekļuvi drošajām kolonnām. Kolonnu līmeņa drošību izmanto tikai tad, kur tas nepieciešams, jo pārmērīga lietošana var samazināt veiktspēju.
Pārvaldīt drošību vairākās vidēs
Izmantojiet Dataverse risinājumus, lai pārvietotu drošības lomas un kolonnu drošības profilus starp vidēm. Izveidot un vadīt biznesa vienības un komandas atsevišķi katrā vidē. Jums arī jāpiešķir lietotājiem atbilstošie drošības komponenti katrā vidē.
Lietotāju drošības konfigurēšana
Pēc tam, kad esat izveidojis lomas, komandas un biznesa vienības, konfigurējiet katra lietotāja piekļuvi:
- Sasaistiet lietotāju ar biznesa vienību. Dataverse pēc noklusējuma izmanto saknes biznesa vienību un pievieno lietotāju šīs biznesa vienības noklusējuma komandai.
- Piešķiriet lietotājam nepieciešamās drošības lomas.
- Pievienojiet lietotāju atbilstošajām komandām.
- Ja izmantojat kolonnu līmeņa drošību, piešķiriet lietotājam vai kādam no viņa komandām kolonnas drošības profilu.
Lietotāja efektīvā piekļuve apvieno tieši piešķirtās drošības lomas ar lomām, kas piešķirtas caur komandām. Dataverse vienmēr piešķir visplašāko atļauju no šīm lomām. Detalizētai pamācībai skatiet sadaļu Vides drošības konfigurēšana.
Saskaņojiet būtiskas drošības izmaiņas ar lietotņu izstrādātājiem un administratoriem, kas pārvalda lietotāju atļaujas, pirms izvietojat izmaiņas.