Nota
Capaian ke halaman ini memerlukan kebenaran. Anda boleh cuba mendaftar masuk atau menukar direktori.
Capaian ke halaman ini memerlukan kebenaran. Anda boleh cuba menukar direktori.
Organisasi anda boleh menggunakan Azure Virtual Network untuk memastikan perkhidmatan Power Platformnya beroperasi dalam persekitaran rangkaian yang selamat dan terkawal, mengurangkan risiko pelanggaran data dan capaian yang tidak dibenarkan. Kertas putih ini menyediakan analisis mendalam tentang sokongan Azure Virtual Network dalam Power Platform. Ia menyerlahkan faedah utama, menggariskan proses pelaksanaan dan seni bina teknikal, membincangkan kes penggunaan dunia sebenar dan menawarkan cerapan praktikal daripada kajian kes yang berjaya. Ia merupakan sumber yang berharga untuk profesional IT dan pembuat keputusan yang ingin meningkatkan keselamatan rangkaian dan kecekapan operasi mereka.
Faedah utama
Keselamatan yang dipertingkatkan: Hoskan Power Platform perkhidmatan dalam rangkaian selamat, melindungi data sensitif daripada akses tanpa kebenaran dan kemungkinan pelanggaran.
Sambungan yang dipertingkatkan: Mewujudkan sambungan yang selamat dan boleh dipercayai antara perkhidmatan Power Platform dan sumber Azure lain, meningkatkan ketersambungan keseluruhan.
Pengurusan rangkaian yang diperkemas: Permudahkan pengurusan rangkaian dengan pendekatan berpusat dan konsisten untuk mengkonfigurasi dan mengurus tetapan rangkaian untuk Power Platform perkhidmatan.
Kebolehskalaan: Skalakan Power Platform perkhidmatan dengan cekap, memastikan sumber rangkaian boleh berkembang selaras dengan keperluan perniagaan.
Pematuhan: Memenuhi keperluan kawal selia dan pematuhan untuk keselamatan rangkaian dan perlindungan data.
Latar belakang
Microsoft Power Platform ialah platform kod rendah/tanpa kod terkemuka yang memperkasakan orang ramai untuk membina aplikasi, mengautomasikan aliran kerja dan menganalisis data—walaupun mereka bukan pembangun pro—untuk mencipta penyelesaian tersuai yang disesuaikan dengan keperluan perniagaan tertentu, memupuk inovasi dan meningkatkan produktiviti. Power Platform merangkumi perkhidmatan Microsoft berikut:
- Dataverse berfungsi sebagai platform data asas, menyediakan persekitaran yang selamat dan berskala untuk menyimpan dan mengurus data.
- Power Apps menawarkan antara muka mesra pengguna untuk membina aplikasi tersuai.
- Power Automate menawarkan antara muka seret dan lepas untuk mengautomasikan tugas dan aliran kerja berulang.
- Power BI menawarkan keupayaan visualisasi dan analitik data yang mantap.
- Power Pages menawarkan antara muka mesra pengguna untuk membina tapak web gred profesional.
- Copilot Studio memudahkan untuk mencipta bot dan ejen pintar tanpa pengetahuan mendalam tentang kejuruteraan AI.
Penyepaduan komponen ini dengan sumber Azure menggunakan rangkaian maya meningkatkan kefungsian dan keselamatan keseluruhan Power Platform. Rangkaian maya menyediakan persekitaran rangkaian yang selamat dan terpencil di mana Power Platform perkhidmatan boleh beroperasi, membolehkan organisasi anda mengawal dan mengurus trafik rangkaian sambil memastikan data dilindungi mematuhi keperluan kawal selia.
Keselamatan rangkaian dan penyepaduan Virtual Network
Keselamatan rangkaian ialah aspek kritikal dalam mana-mana infrastruktur digital. Melindungi trafik keluar daripada Power Platform perkhidmatan adalah penting untuk mengelakkan akses yang tidak dibenarkan, pelanggaran data dan ancaman keselamatan lain. Penyepaduan Virtual Network memainkan peranan penting. Dengan menyediakan laluan selamat untuk penghantaran data dan memastikan semua trafik daripada perkhidmatan Power Platform menghala melalui persekitaran rangkaian terkawal dan dipantau, ia mengurangkan risiko pendedahan kepada potensi ancaman.
Dengan melaksanakan sokongan Virtual Network, organisasi anda boleh menguatkuasakan dasar keselamatan yang ketat, memantau trafik rangkaian dan mengesan sebarang anomali dalam masa nyata. Tahap kawalan ini penting untuk mengekalkan integriti dan kerahsiaan data sensitif. Pada masa yang sama, penyepaduan Virtual Network memudahkan seni bina rangkaian keseluruhan anda dan meningkatkan kebolehpercayaan dengan membenarkan perkhidmatan Power Platform bersambung dengan lancar dengan sumber Azure yang lain.
Gambaran keseluruhan sokongan Virtual Network dalam Power Platform
Sokongan Virtual Network ialah peningkatan ketara yang membawa keselamatan yang teguh dan sambungan yang lebih baik kepada Power Platform. Rangkaian maya ialah komponen asas keupayaan rangkaian Azure, membolehkan organisasi anda menyambungkan perkhidmatan Power Platform kepada sumber dalam rangkaian peribadi perusahaannya. Mereka mewujudkan komunikasi selamat antara perkhidmatan Power Platform, sumber Azure lain dan rangkaian, seperti perkhidmatan di premis, pangkalan data, akaun storan dan peti besi kunci.
Dengan menghalakan semua trafik keluar daripada Power Platform perkhidmatan melalui rangkaian maya, organisasi anda boleh memastikan data dihantar dengan selamat dan kekal dilindungi daripada akses yang tidak dibenarkan. Rangkaian maya juga meningkatkan ketersambungan dengan menyediakan persekitaran rangkaian yang boleh dipercayai dan konsisten. Mewujudkan sambungan selamat antara perkhidmatan Power Platform dan sumber Azure lain memastikan aliran data yang lancar dan penggunaan sumber rangkaian yang lebih cekap.
Di sebalik tabir
Infrastruktur Power Platform terdiri daripada lapisan orkestrasi kontena tanpa pelayan yang melaksanakan beban kerja dengan sempadan keselamatan yang ketat dan menjamin individu, ketersediaan peringkat beban kerja dan kebolehskalaan. Lapisan orkestrasi kontena mengendalikan semua beban kerja yang memerlukan pengasingan, termasuk beban kerja dalaman Microsoft seperti penyambung dan beban kerja pelanggan seperti pemalam.
Beban kerja kontena membolehkan Power Platform menyokong pengasingan peringkat rangkaian menggunakan gabungan perwakilan subnet Azure dan ciri suntikan Virtual Network. Dengan suntikan Virtual Network, bekas boleh disuntik ke dalam virtual network dengan melampirkan kad antara muka rangkaian. Sebarang beban kerja yang berjalan pada bekas itu dilaksanakan dalam rangkaian pelanggan dan boleh menggunakan alamat IP peribadi dalam rangkaian. Beban kerja pemalam boleh mengakses perkhidmatan pengguna, sumber atau sumber Azure dengan pautan peribadi yang terdedah kepada rangkaian maya yang sama. Begitu juga, beban kerja penyambung boleh mengakses sumber sasaran atau titik akhir dalam rangkaian maya yang sama.
Azure subnet delegation
Virtual Network sokongan untuk Power Platform bergantung pada perwakilan subnet Azure. Perusahaan mewakilkan subnet untuk digunakan oleh Power Platform perkhidmatan, seperti Dataverse pemalam dan penyambung, untuk memproses permintaan pada masa jalan. Bekas menggunakan alamat IP daripada subnet yang diwakilkan untuk mengendalikan permintaan ini.
Oleh kerana bekas beroperasi dalam sempadan subnet yang diwakilkan dan menggunakan alamat IP-nya, sebarang panggilan keluar daripada bekas kekal dalam sempadan rangkaian perusahaan—iaitu, panggilan kekal dalam rangkaian maya yang merupakan sebahagian daripada subnet tersebut. Persediaan ini membolehkan organisasi anda mempunyai kawalan penuh ke atas dasar, peraturan dan paket rangkaian untuk bekas. Anda boleh menggunakan kawalan yang sama pada subnet yang diwakilkan yang anda gunakan pada rangkaian anda sendiri.
Power Platform tidak menguruskan konfigurasi subnet yang diwakilkan. Satu-satunya keperluan ialah subnet yang diwakilkan tidak boleh digunakan untuk sebarang sumber lain atau diwakilkan kepada perkhidmatan lain. Selepas subnet diwakilkan, alamat IP dalam subnet itu dikhaskan untuk Power Platform.
Capaian internet daripada bekas tidak dihadkan secara lalai. Anda boleh mengehadkan atau mengawal keluar trafik rangkaian melalui konfigurasi yang digunakan pada rangkaian maya. Untuk mendapatkan maklumat tentang menyekat capaian internet, lihat Amalan terbaik untuk melindungi sambungan keluar.
Jadual berikut meringkaskan pemilikan subnet yang diwakilkan dan kawalan yang tersedia kepada pelanggan dan Microsoft.
| Kawalan | Perihalan | Pemilikan |
|---|---|---|
| NAT Get laluan | Lampirkan Gerbang NAT pada subnet yang diwakilkan untuk menyekat dan mengawal trafik internet keluar daripada bekas Power Platform. | Dihormati |
| Kumpulan keselamatan rangkaian (NSG) | Pelanggan boleh mengaitkan NSG dengan subnet yang diwakilkan. Takrifkan dan kuatkuasakan peraturan keselamatan untuk mengawal trafik masuk dan keluar ke dan dari subnet. | Dihormati |
| Jadual laluan | Pelanggan boleh mengaitkan jadual laluan dengan subnet yang diwakilkan. Takrifkan dasar penghalaan tersuai untuk mengawal aliran trafik dalam rangkaian maya dan ke rangkaian luaran. | Dihormati |
| Pemantauan rangkaian | Pemantauan rangkaian membantu mengekalkan pematuhan terhadap dasar keselamatan dengan memaksa trafik bergerak melalui rangkaian peribadi maya perusahaan. | Dihormati |
| Pengurusan alamat IP | Pelanggan boleh menentukan ruang alamat IP untuk subnet yang diwakilkan, memastikan ia menggunakan julat alamat IP peribadi, seperti 10.0.0.0/8, 192.168.0.0/16 atau 172.16.0.0/12. | Dihormati |
| Konfigurasi DNS | Pelanggan boleh mengkonfigurasi seting DNS tersuai untuk subnet yang diwakilkan, termasuk entri Azure DNS. | Dihormati |
| Bekas | Kontena melaksanakan permintaan daripada perkhidmatan yang disokong Virtual Network dan memperoleh alamat IP daripada subnet yang diwakilkan. | Microsoft |
Seni bina teknikal
Gambar rajah seni bina Power Platform teknikal penyelesaian berikut menunjukkan cara komponen seperti sumber data, penyambung, perkhidmatan dan aplikasi berinteraksi dan disepadukan dalam penyelesaian. Gambar rajah menyerlahkan penggunaan rangkaian maya untuk meningkatkan keselamatan dan ketersambungan dengan membenarkan Power Platform perkhidmatan menyambung kepada sumber peribadi dan dilindungi tanpa mendedahkannya kepada internet. Seni bina menunjukkan cara permintaan pelaksanaan dihalakan ke bekas dalam rangkaian maya sambil mengekalkan sempadan pengasingan bekas.
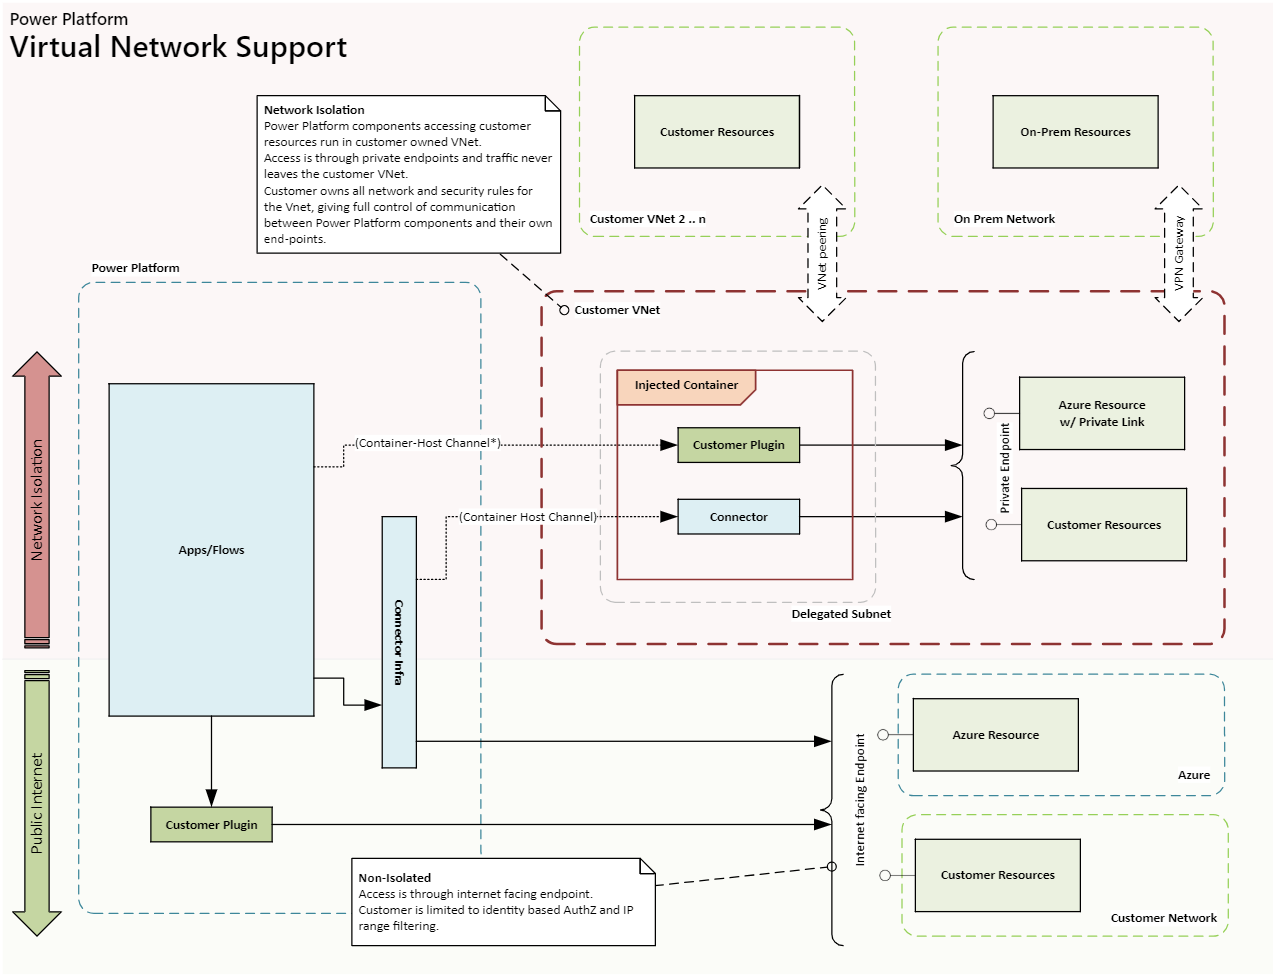
Dalam konfigurasi Virtual Network, bekas yang menjalankan pemalam atau penyambung adalah sebahagian daripada virtual network organisasi. Komunikasi kepada titik akhir dalam rangkaian maya kekal di dalam sempadan rangkaian maya. Anda boleh memanjangkan sempadan kepada rangkaian maya atau di premis lain dengan menggunakan peering Virtual Network dan ExpressRoute atau VPN Gateway.
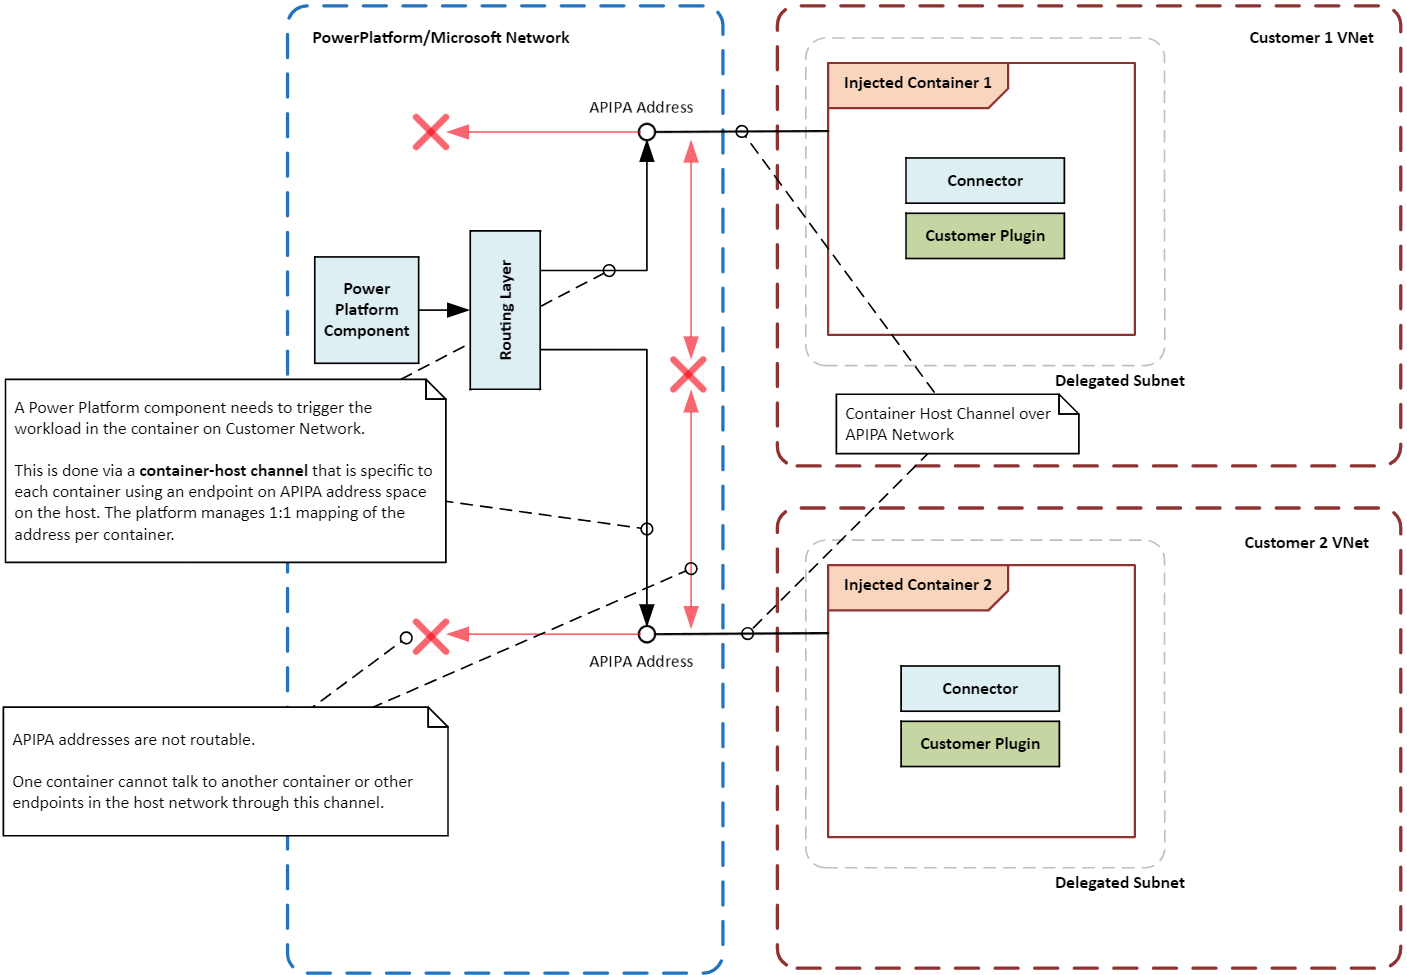
Power Platform Komponen dalam beban kerja kontena rangkaian maya mesti boleh berkomunikasi dengan komponen lain dalam beban kerja. Sebagai contoh, Power Platform mungkin perlu mencetuskan pemalam atau memanggil penyambung dalam beban kerja.
Oleh kerana bekas tidak dilampirkan secara langsung pada infrastruktur rangkaian utama, laluan komunikasi khas, atau saluran, diwujudkan antara bekas dan lapisan orkestrasi. Saluran ini menggunakan alamat IP tempatan khas, yang dipanggil alamat APIPA, untuk menghantar arahan atau isyarat khusus kepada beban kerja yang berjalan di dalam bekas. Hanya jenis mesej tertentu dibenarkan untuk mencapai beban kerja, memastikan bekas dan beban kerjanya kekal selamat dan terpencil.
Gambar rajah berikut menggambarkan cara bekas diasingkan antara satu sama lain dan sistem hos menggunakan rangkaian maya yang menghalakan permintaan pelaksanaan ke bekas sambil mengekalkan sempadan pengasingan.
Hidupkan sokongan Virtual Network untuk Power Platform
Ikut arahan dalam Sediakan sokongan Virtual Network untuk Power Platform.
Kes penggunaan biasa dan contoh dunia sebenar
Dalam bahagian ini, anda belajar tentang kes penggunaan biasa untuk rangkaian maya dengan Power Platform penyelesaian. Anda juga meneroka contoh dunia sebenar tentang bagaimana pelbagai industri telah mendapat manfaat daripada menggunakannya.
Guna kes
Penyepaduan data selamat: Organisasi anda boleh menggunakan sokongan Virtual Network untuk menyambungkan perkhidmatan Power Platform dengan selamat kepada sumber data peribadinya, seperti sumber Azure SQL Database, Azure Storage dan di premis. Rangkaian maya memastikan data kekal di dalam sempadan rangkaian organisasi dan tidak terdedah kepada internet awam.
Titik akhir peribadi untuk penyambung: Penyambung Power Platform boleh menggunakan sokongan Virtual Network untuk mewujudkan titik akhir peribadi untuk komunikasi selamat. Rangkaian peribadi menghapuskan keperluan untuk alamat IP awam dan mengurangkan risiko pelanggaran data.
Penyepaduan Copilot Studio Selamat: Anda boleh menggunakan sokongan Virtual Network dengan penyambung Power Platform dalam Copilot Studio untuk mewujudkan sambungan selamat dengan sumber data. Rangkaian peribadi menghapuskan risiko yang berkaitan dengan pendedahan sumber data kepada internet awam dan mengurangkan risiko eksfiltrasi data.
Contoh dunia sebenar
Organisasi merentas industri boleh mendapat manfaat daripada sokongan Virtual Network untuk Power Platform. Dengan menyambungkan Power Platform perkhidmatan dengan selamat kepada sumber data peribadi, organisasi boleh meningkatkan postur keselamatan mereka, meningkatkan ketersambungan dan memastikan pematuhan dengan keperluan kawal selia.
institusi kewangan: Bank besar boleh menggunakan rangkaian maya untuk menyambungkan penyelesaian Power Platform dan apl Dynamics 365 dengan selamat ke pangkalan data dan perkhidmatannya yang dilindungi. Persediaan ini membolehkan bank mencipta aliran kerja yang selamat dan mengautomasikan proses tanpa mendedahkan maklumat sensitif kepada internet awam, memastikan data pelanggan dilindungi dan mematuhi keperluan kawal selia.
Penyedia penjagaan kesihatan: Organisasi penjagaan kesihatan boleh menggunakan rangkaian maya untuk menyambungkan penyelesaian Power Platform dan apl Dynamics 365 kepada sistem rekod kesihatan elektroniknya. Rangkaian peribadi boleh digunakan untuk akses selamat kepada data pesakit dan untuk mewujudkan saluran komunikasi yang selamat antara jabatan dan antara pembekal dan rakan kongsi luar.
Syarikat runcit: Syarikat runcit boleh menggunakan rangkaian maya untuk menyambungkan penyelesaian Power Platform dan apl Dynamics 365 dengan selamat kepada sistem pengurusan inventori dan pangkalan data pelanggannya. Sambungan peribadi membolehkan syarikat menyelaraskan operasi, meningkatkan penjejakan inventori dan meningkatkan perkhidmatan pelanggan sambil memastikan data sensitif kekal dilindungi.
Agensi kerajaan: Agensi kerajaan boleh menggunakan rangkaian maya untuk menyambungkan penyelesaian Power Platform dan apl Dynamics 365 dengan selamat ke sistem dalaman dan pangkalan data mereka. Sambungan peribadi membolehkan agensi mengautomasikan proses, meningkatkan perkongsian data dan meningkatkan kerjasama sambil mengekalkan piawaian keselamatan dan pematuhan yang ketat.
Corak penyepaduan
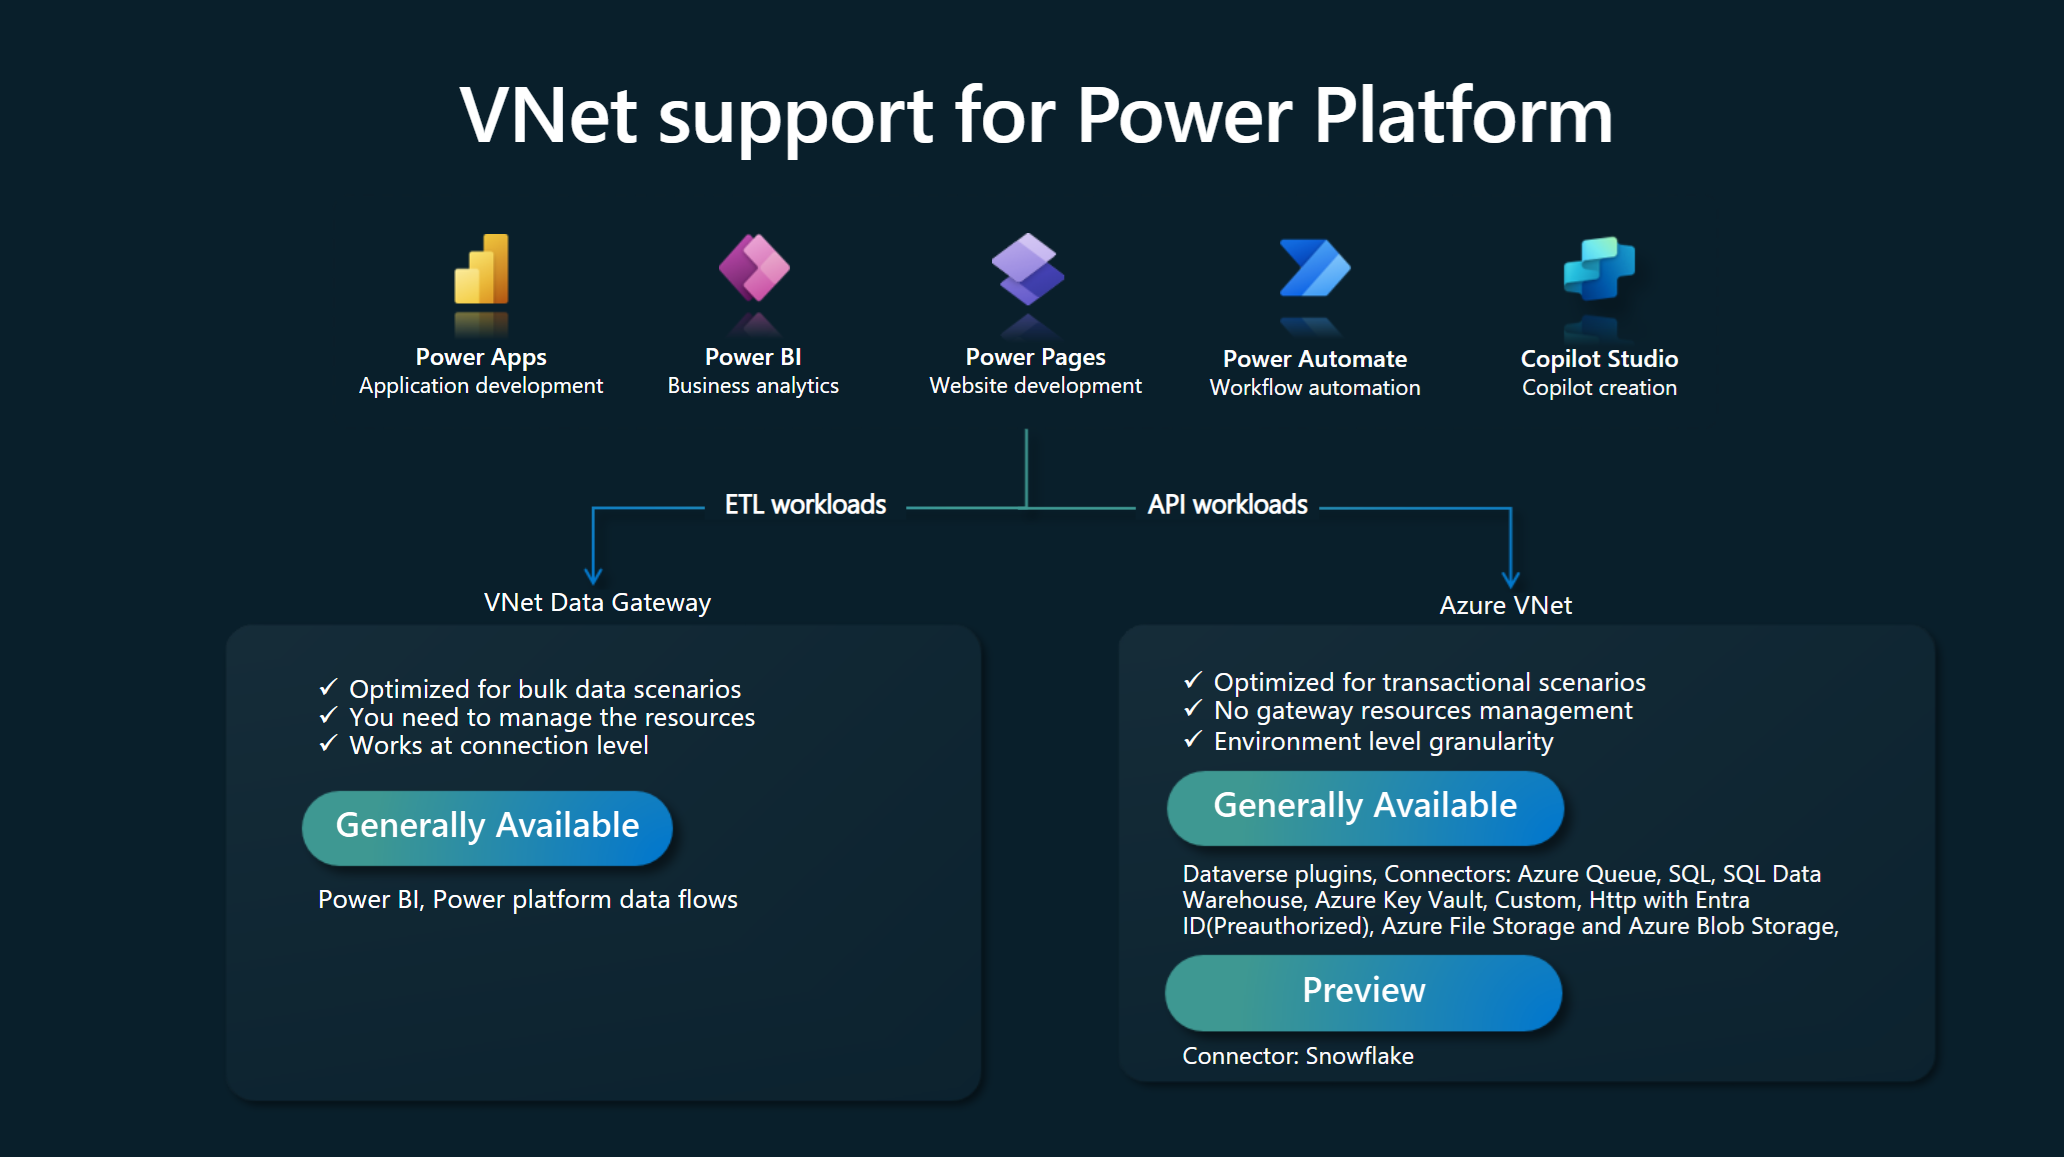
Jenis beban kerja yang anda mahu jalankan dalam persekitaran menentukan corak penyepaduan Power Platform. Anda boleh menggunakan sokongan Virtual Network untuk Power Platform sebagai corak penyepaduan dalam persekitaran anda dengan beberapa pengecualian.
Beban kerja API: Jika anda bercadang untuk menjalankan beban kerja API seperti pemalam, penyambung atau titik akhir perkhidmatan, rangkaian maya ialah satu-satunya cara yang disokong untuk menyepadukannya dengan selamat dengan sumber data dalam rangkaian anda. Rangkaian maya tidak menyokong subset penyambung yang mempunyai keperluan pemacu bukan Microsoft atau menggunakan pengesahan Windows. Penyambung ini tidak digunakan secara meluas dan mesti menggunakan gerbang data di premis dan bukannya rangkaian maya. Pemalam dan penyambung berikut biasanya tersedia untuk digunakan dalam rangkaian maya:
- Tambahan Dataverse
- Penyambung tersuai
- Azure Blob Storage
- Azure File Storage
- Azure Key Vault
- Azure Queues
- Azure SQL Data Warehouse
- HTTP dengan Microsoft Entra ID (pradibenarkan)
- Pelayan SQL
Beban kerja ETL: Ekstrak, ubah, muatkan (ETL) beban kerja dalam aliran data Power BI dan Power Platform menggunakan gerbang data rangkaian maya.
Rajah berikut menggambarkan corak penyepaduan untuk beban kerja API dan ETL.
Pertimbangan konfigurasi
Ingatlah pertimbangan berikut apabila anda menyediakan sokongan Virtual Network untuk Power Platform.
Wilayah dan lokasi
Subnet yang diwakilkan dalam rantau Azure mesti sepadan dengan lokasi persekitaran Power Platform. Contohnya, jika persekitaran Power Platform anda berada dalam United States, maka setiap satu daripada dua rangkaian maya dan subnet mestilah berada dalam rantau eastus dan westus Azure. Semak senarai rantau dan pemetaan lokasi yang disokong untuk mendapatkan maklumat terkini tentang rantau dan lokasi Azure.
Jika sumber Azure anda berada di rantau Azure yang berbeza, anda masih mesti menggunakan rangkaian maya anda untuk persekitaran Power Platform di lokasi Azure yang sesuai untuk setiap persekitaran. Gunakan peering Virtual Network atau pilihan sambungan yang serupa dengan kelajuan tinggi dan kependaman rendah untuk menyambungkan sumber dengan rangkaian maya anda. Rangkaian global Microsoft menawarkan berbilang pilihan untuk mewujudkan sambungan antara Power Platform rangkaian maya dan rangkaian maya perusahaan anda.
Saiz subnet
Saiz subnet yang diwakilkan dalam rangkaian maya harus menampung pertumbuhan penggunaan masa hadapan dan penambahan perkhidmatan baharu. Saiz subnet anda dengan sewajarnya memastikan permintaan tidak dihalang. Untuk mendapatkan maklumat lanjut tentang saiz subnet anda, pergi ke Menganggarkan saiz subnet untuk Power Platform persekitaran.
Azure NAT Gateway
Azure NAT Gateway menyediakan sambungan keluar yang selamat dan berskala untuk bekas dalam subnet yang diwakilkan. Apabila dilampirkan pada subnet, NAT Gateway menjadi lompatan seterusnya untuk semua trafik yang ditakdirkan internet, menterjemah alamat IP peribadi kepada alamat IP awam statik. Ini memberikan organisasi anda titik kawalan terpusat untuk menguruskan akses internet keluar.
Pemantauan rangkaian
Pemantauan rangkaian menjejaki dan menganalisis aliran trafik dalam subnet yang diwakilkan, yang penting untuk mengenal pasti dan menyelesaikan isu yang berpotensi. Dengan memberikan cerapan tentang prestasi dan kesihatan komponen rangkaian, pemantauan membantu memastikan rangkaian beroperasi dengan cekap dan selamat. Alat pemantauan boleh mengesan anomali seperti corak trafik luar biasa atau percubaan akses yang tidak dibenarkan, membolehkan campur tangan dan mitigasi tepat pada masanya.
Kumpulan keselamatan rangkaian
Kumpulan keselamatan rangkaian (NSG) membolehkan anda mentakrifkan peraturan keselamatan yang mengawal trafik ke dan dari sumber Azure anda. Apabila anda mewakilkan subnet, anda boleh mengkonfigurasi NSG untuk memastikan bahawa hanya trafik yang dibenarkan dibenarkan, membantu anda mengekalkan keselamatan dan integriti rangkaian anda. NSG boleh digunakan pada kedua-dua subnet dan antara muka rangkaian individu, memberikan fleksibiliti dalam mengurus trafik pada tahap yang berbeza.
Amalan terbaik untuk mendapatkan sambungan keluar daripada Power Platform perkhidmatan
Amalan terbaik berikut membantu anda melindungi sambungan keluar daripada perkhidmatan Power Platform, yang penting untuk mengurangkan risiko penyusupan data dan memastikan pematuhan dengan dasar keselamatan.
- Hadkan capaian internet: Secara lalai, kontena mempunyai akses internet keluar tanpa had. Lampirkan Gerbang NAT ke subnet yang diwakilkan untuk memaksa semua trafik terikat internet melalui laluan terkawal, memastikan semua sambungan dihalakan melalui rangkaian peribadi anda.
Nota
Jika Gerbang NAT tidak boleh digunakan, anda masih boleh menyekat akses internet dengan memaksa sepenuhnya semua trafik dihalakan melalui rangkaian anda dengan mengkonfigurasi lompatan seterusnya dalam rangkaian maya dengan menambah jadual penghalaan tersuai, contohnya. Untuk maklumat lanjut, lihat Azure penghalaan trafik rangkaian maya.
- Hadkan trafik keluar: Setelah NAT Gateway anda digunakan, hadkan trafik keluar daripada sumber Power Platform kepada titik akhir tertentu. Gunakan kumpulan keselamatan rangkaian dan Azure Firewall untuk menguatkuasakan peraturan trafik dan mengawal akses.
Nota
Jika hanya mengkonfigurasi kumpulan keselamatan rangkaian, tanpa mengkonfigurasi lompatan seterusnya (iaitu, melampirkan Gerbang NAT atau menambah jadual penghalaan tersuai) trafik dihadkan mengikut peraturan yang ditentukan. Walau bagaimanapun, trafik terikat internet masih akan keluar dari alamat IP milik Power Platform.
Gunakan titik akhir peribadi: Gunakan titik akhir peribadi untuk komunikasi selamat antara perkhidmatan Power Platform dan sumber Azure. Titik akhir peribadi memastikan trafik kekal di dalam rangkaian Azure dan tidak merentasi internet awam.
Pantau dan audit trafik: Gunakan Azure Network Watcher dan Microsoft Sentinel untuk memantau dan mengaudit trafik keluar daripada perkhidmatan Power Platform untuk membantu anda mengenal pasti dan bertindak balas terhadap potensi ancaman keselamatan dalam masa nyata.
Gunakan dasar keselamatan: Kuatkuasakan dasar keselamatan menggunakan Azure Policy dan Azure Firewall untuk memastikan semua sambungan keluar mematuhi keperluan keselamatan organisasi anda. Untuk mengawal aliran data, gunakan dasar pencegahan kehilangan data dan penapisan titik akhir pada penyambung.
Contoh konfigurasi Virtual Network
Dalam bahagian ini, kami menyediakan konfigurasi sampel untuk sokongan Virtual Network dalam Power Platform. Konfigurasi ini menggambarkan cara menyediakan rangkaian maya dan subnet untuk senario yang berbeza, memastikan sambungan selamat antara perkhidmatan Power Platform dan sumber Azure.
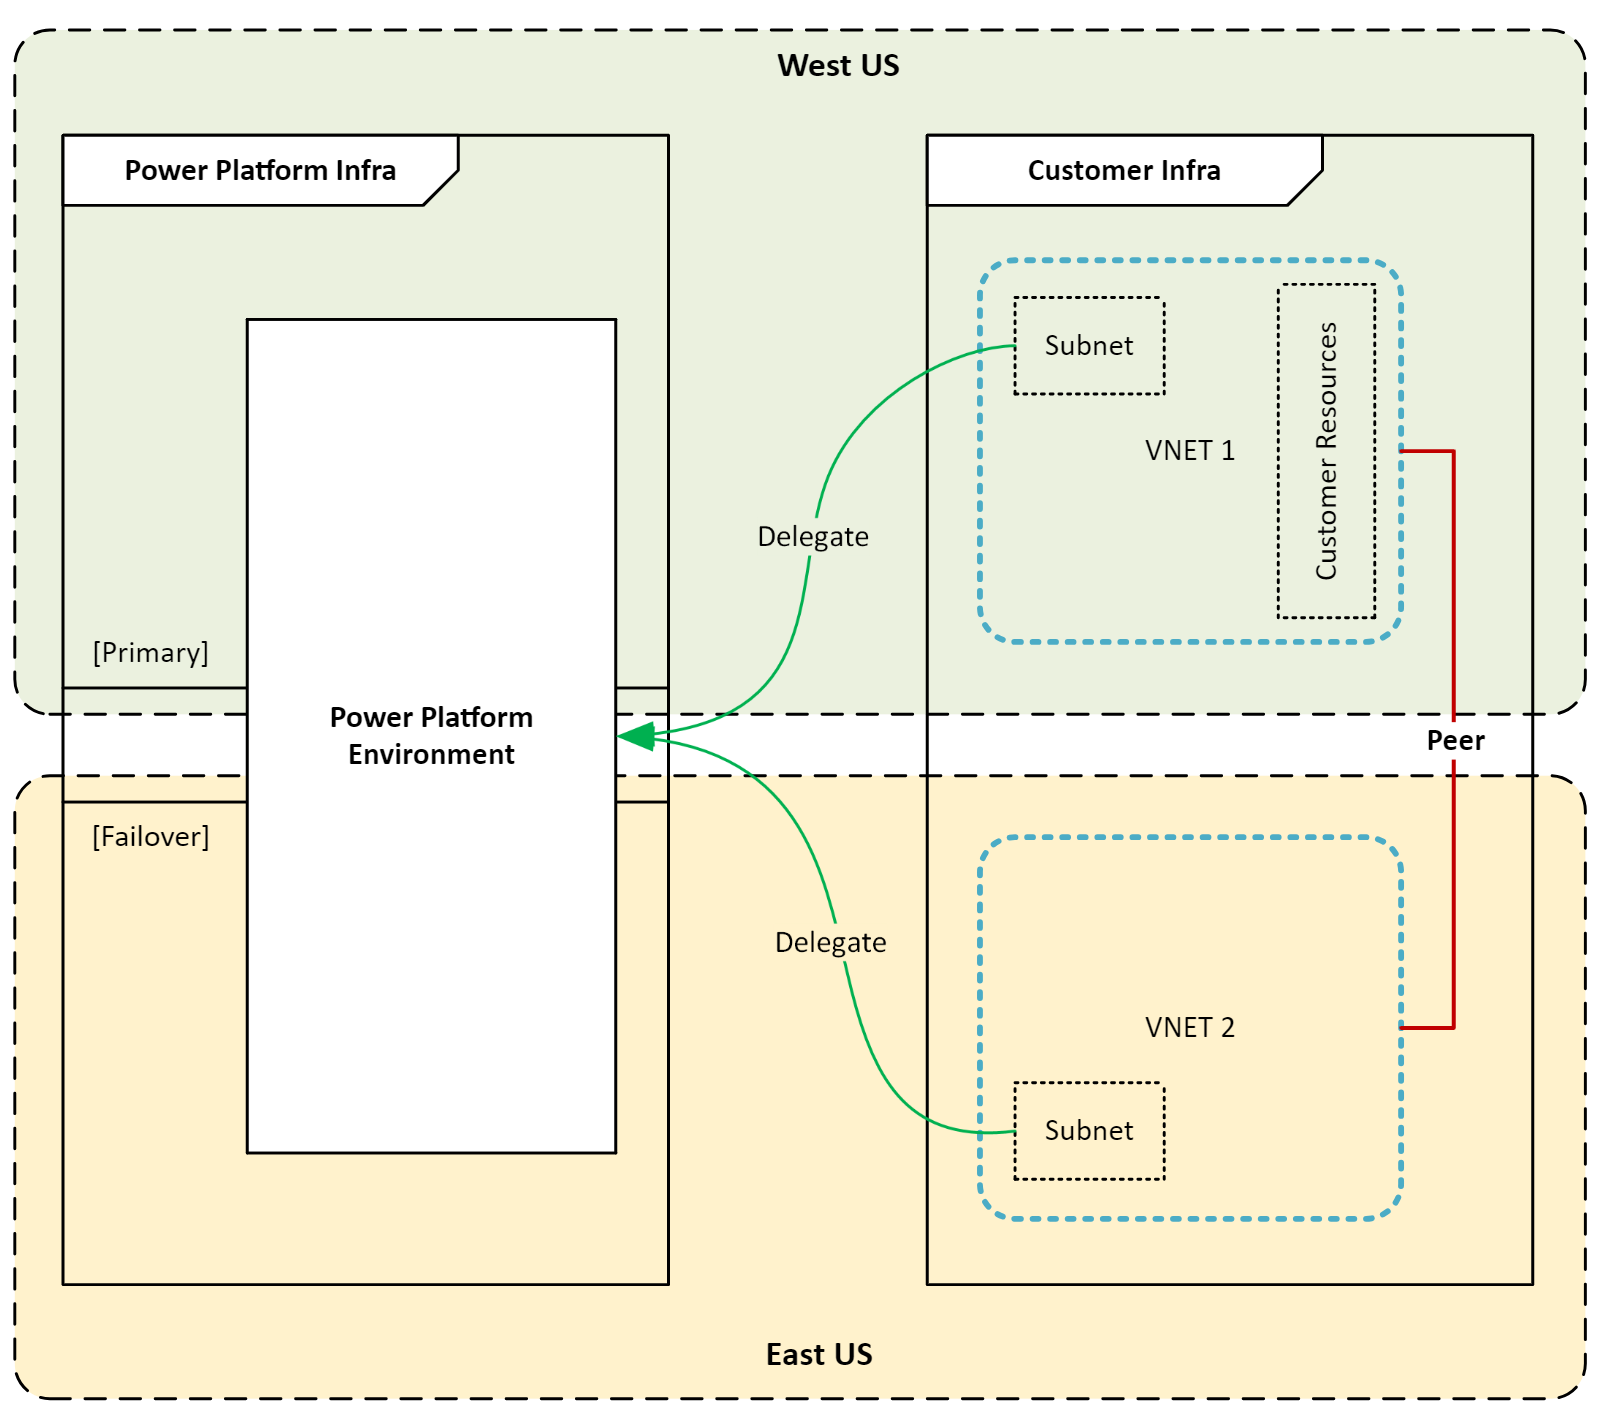
Apabila sumber Azure anda berada dalam rantau Azure yang berpasangan dan persekitaran Power Platform berada di United States
Dalam senario ini, kami membuat andaian berikut:
- Persekitaran Power Platform anda terletak di United States.
- Rantau Azure untuk rangkaian maya ditetapkan kepada AS Barat dan AS Timur.
- Sumber perusahaan anda berada dalam rangkaian maya, VNET1, di rantau AS Barat.
Konfigurasi minimum berikut diperlukan untuk menyediakan sokongan Virtual Network dalam senario ini:
- Cipta rangkaian maya, VNet1, di AS Barat dan sediakan subnet untuk perwakilan.
- Cipta rangkaian maya kedua, VNet2, di AS Timur dan sediakan subnet untuk perwakilan.
- Wujudkan sambungan peering antara VNet1 dan VNet2.
- Konfigurasikan penyepaduan Power Platform Virtual Network untuk persekitaran yang dikehendaki menggunakan subnet yang anda cipta dalam langkah 1 dan 2.
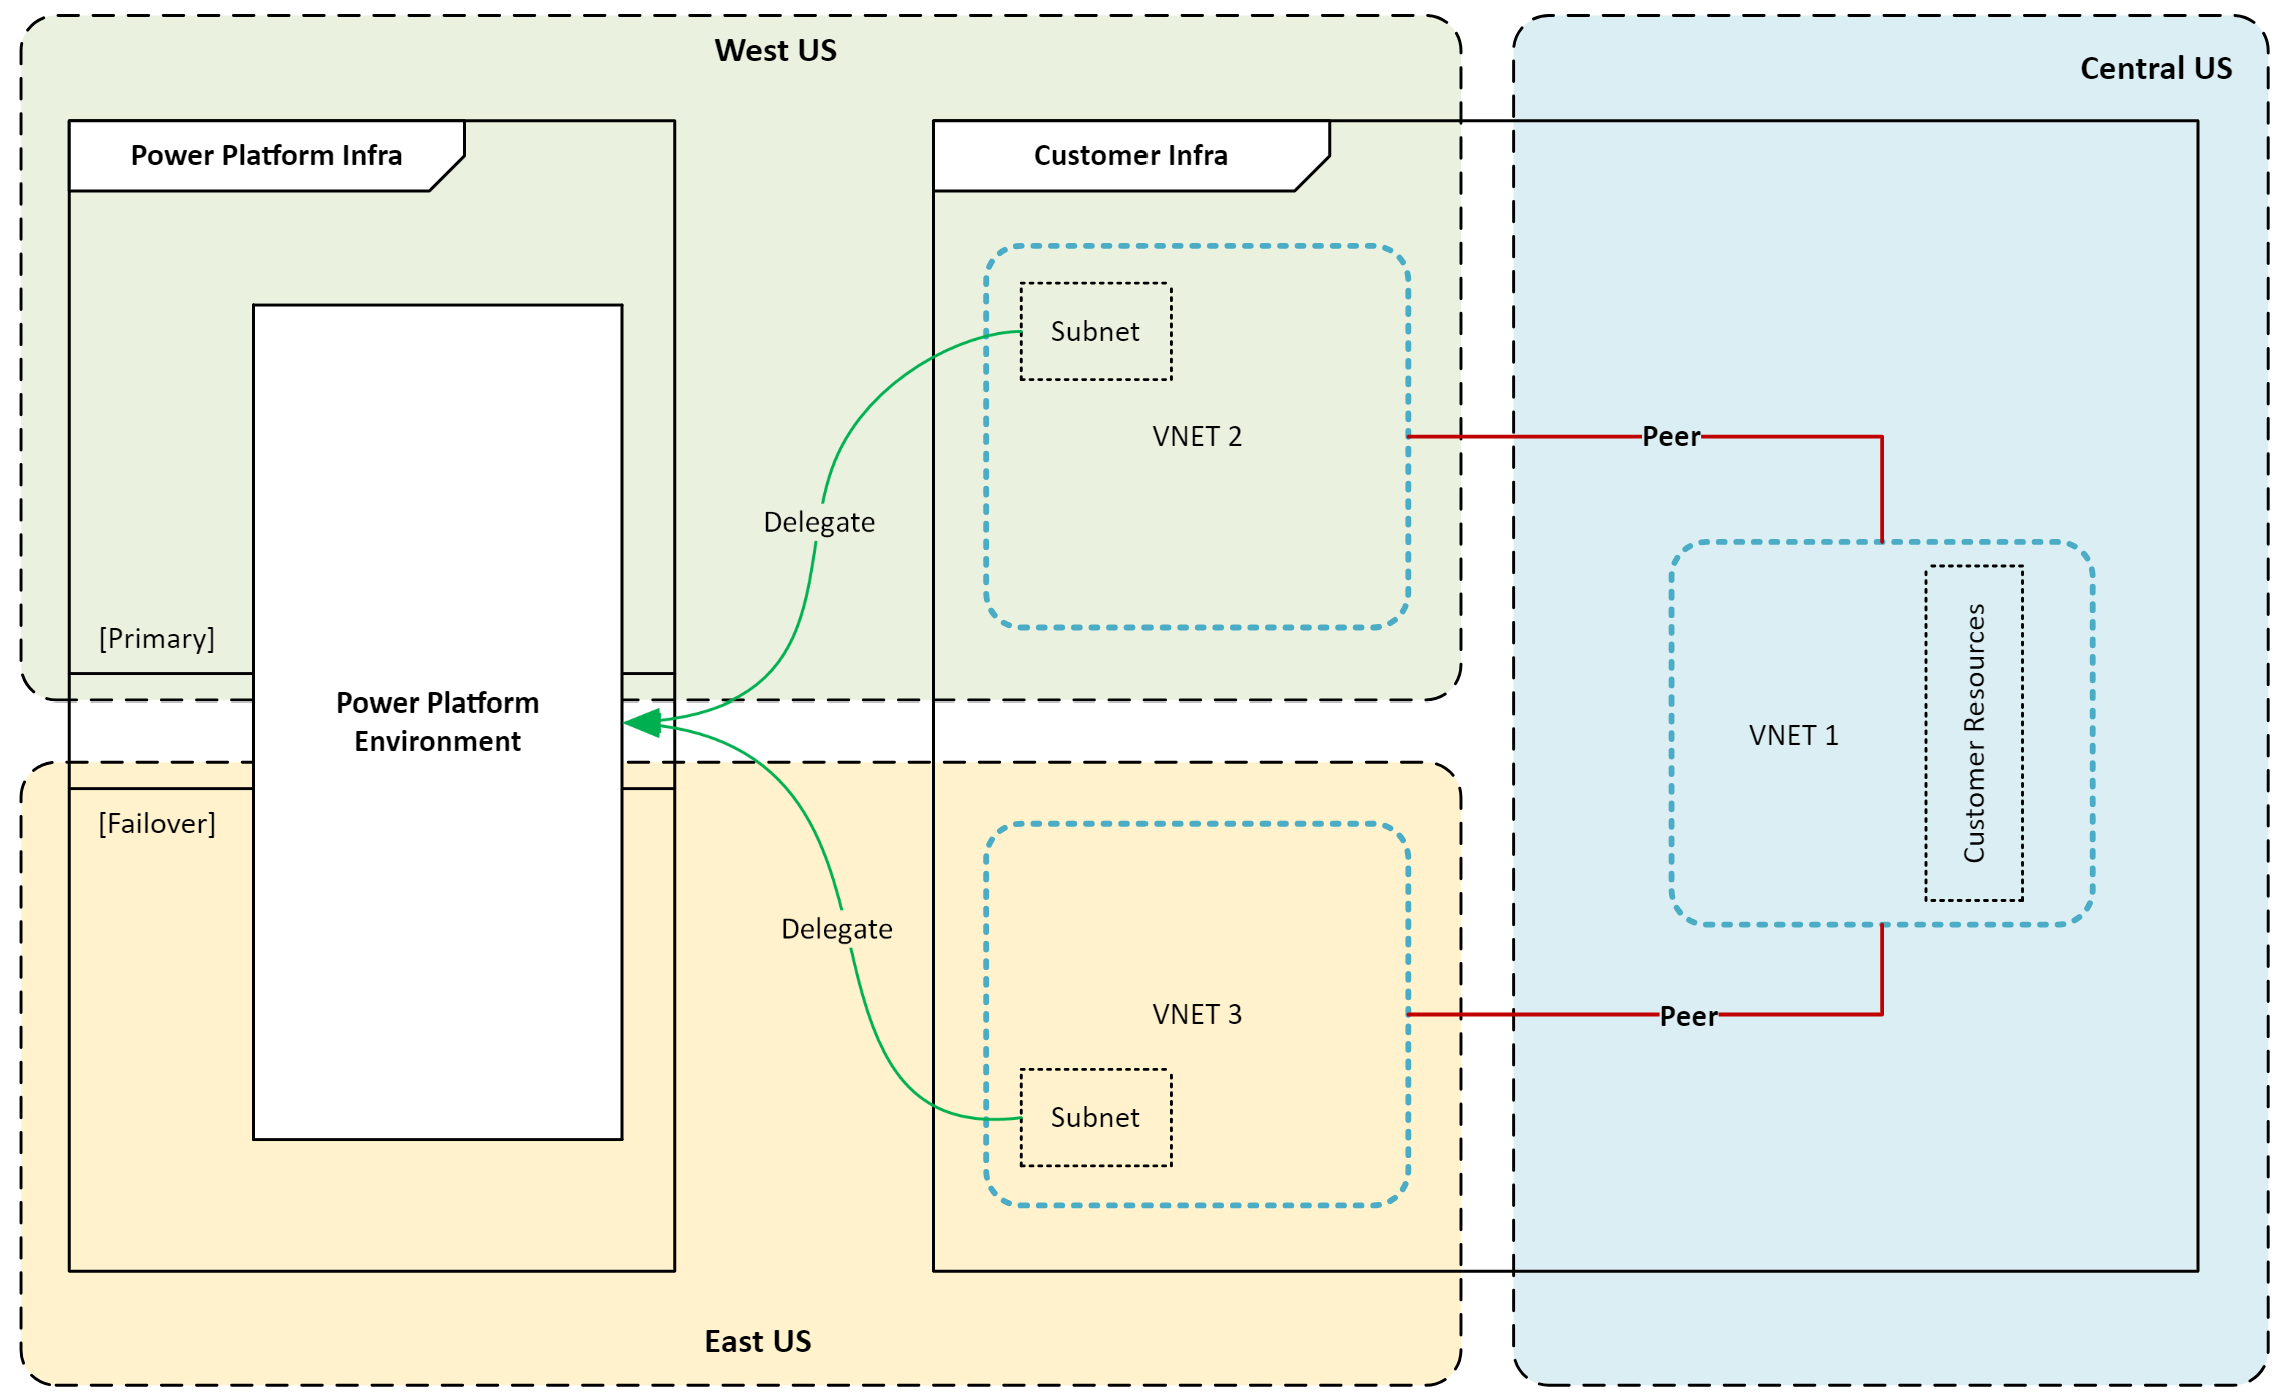
Apabila sumber Azure anda berada di rantau Azure AS Tengah dan persekitaran Power Platform berada di United States
Dalam senario ini, kami membuat andaian berikut:
- Persekitaran Power Platform anda terletak di United States.
- Rantau Azure untuk rangkaian maya ditetapkan ke AS Barat dan AS Timur.
- Sumber perusahaan anda berada dalam rangkaian maya, VNet1, di rantau AS Tengah.
Konfigurasi minimum berikut diperlukan untuk menyediakan sokongan Virtual Network dalam senario ini:
- Cipta rangkaian maya, VNet2, di AS Barat dan sediakan subnet untuk perwakilan.
- Cipta rangkaian maya lain, VNet3, di AS Timur dan sediakan subnet untuk perwakilan.
- Wujudkan sambungan peering antara VNet1 dan VNet2.
- Wujudkan sambungan peering antara VNet1 dan VNet3.
- Konfigurasikan penyepaduan Power Platform Virtual Network untuk persekitaran yang dikehendaki menggunakan subnet yang anda cipta dalam langkah 1 dan 2.
Kajian kes
Kajian kes berikut menggambarkan cara pelanggan Microsoft berjaya melaksanakan sokongan Virtual Network untuk Power Platform untuk meningkatkan keselamatan dan ketersambungan sambil memastikan pematuhan dengan keperluan kawal selia.
Sebuah syarikat meningkatkan ketangkasan perniagaannya dengan AI generatif dan penyepaduan selamat menggunakan Azure Virtual Network
Untuk meneroka kes penggunaan perniagaan praktikal untuk AI generatif, pelanggan kami menjalankan hackathon. Acara itu menghimpunkan berbilang pembangun warganegara, yang membina prototaip yang berjaya dalam masa satu bulan sahaja menggunakan Power Platform dan Azure AI Services. Hackathon itu bukan sahaja mempamerkan potensi AI generatif, tetapi juga memberikan pengalaman praktikal yang berharga kepada para peserta, memupuk inovasi dan kerjasama dalam organisasi.
Cabaran pelanggan: Peralihan daripada prototaip kepada pengeluaran menimbulkan cabaran yang ketara. Halangan utama ialah mewujudkan seni bina rangkaian peribadi yang selamat pada Power Platform dan Azure yang mematuhi dasar keselamatan dalaman syarikat yang ketat. Memastikan privasi dan keselamatan data sambil mengekalkan ketangkasan dan kebolehskalaan adalah penting untuk pelanggan.
Solution: Pelanggan menggunakan perwakilan subnet Azure—dalam erti kata lain, rangkaian maya—dengan persekitaran terurus untuk mewujudkan seni bina rangkaian peribadi antara Power Platform dan sumber Azure peribadi. Menggunakan seni bina ini, pelanggan menyambungkan aplikasi Power Platformnya dengan selamat kepada perkhidmatan Azure tanpa mendedahkan data sensitif kepada internet awam.
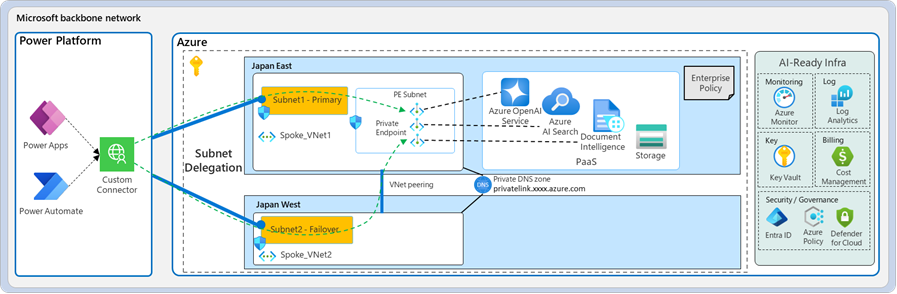
Faedah: Pelaksanaan penyelesaian ini menghasilkan beberapa faedah utama.
Pelanggan membina asas penyepaduan yang selamat dan tangkas antara Power Platform dan Azure, mempercepatkan realisasi nilai perniagaan. Penyepaduan membolehkan aliran data yang lancar dan kerjasama yang dipertingkatkan merentas jabatan.
Seni bina baharu menghapuskan kos dan had yang berkaitan dengan gerbang data di premis. Dengan mengelakkan keperluan untuk infrastruktur di premis, pelanggan boleh mengurangkan perbelanjaan operasi dan memudahkan penyelenggaraan.
Pelanggan kini bersedia untuk menyepadukan sumber data dalaman lain, seperti Amazon Web Services peribadi dan API di premis, melalui platform ini dengan Azure ExpressRoute. Pengembangan ini membolehkan pelanggan menggunakan rangkaian data dan perkhidmatan yang lebih luas, memacu inovasi dan kecekapan selanjutnya.
Kesimpulan
Dalam kertas putih ini, kami meneroka pelbagai aspek penyepaduan sokongan Virtual Network dengan Power Platform. Kami membincangkan faedah keselamatan menggunakan rangkaian maya, seperti melindungi data sensitif daripada akses tanpa kebenaran dan memastikan komunikasi selamat antara Power Platform perkhidmatan dan sumber peribadi. Kami membincangkan kes penggunaan biasa dan contoh dunia sebenar, menyediakan corak penyepaduan untuk senario yang berbeza dan menawarkan pertimbangan untuk mengkonfigurasi sokongan Virtual Network. Kami berkongsi amalan terbaik untuk mendapatkan sambungan keluar daripada Power Platform perkhidmatan, termasuk:
- Menyekat trafik keluar
- Menggunakan titik akhir peribadi dan perwakilan subnet
- Memantau dan mengaudit trafik
- Menggunakan dasar keselamatan
Akhir sekali, kami meneliti kajian kes pelanggan Microsoft yang berjaya melaksanakan sokongan Virtual Network untuk Power Platform untuk meningkatkan keselamatan dan ketersambungan sambil memastikan pematuhan dengan keperluan kawal selia.
Sokongan Virtual Network untuk Power Platform ialah ciri penting yang membolehkan organisasi meningkatkan keselamatan rangkaian mereka, mengoptimumkan ketersambungan dan memastikan pematuhan dengan keperluan kawal selia. Organisasi yang menggunakan sokongan Virtual Network boleh menyambungkan perkhidmatan Power Platform dengan selamat kepada sumber data peribadi mereka, menghapuskan risiko yang berkaitan dengan pendedahan sumber tersebut kepada internet awam.