Nota
Capaian ke halaman ini memerlukan kebenaran. Anda boleh cuba mendaftar masuk atau menukar direktori.
Capaian ke halaman ini memerlukan kebenaran. Anda boleh cuba menukar direktori.
Corak seni bina ini menangani cabaran biasa dengan integrasi Microsoft Dataverse dan SharePoint. Dataverse menguatkuasakan keselamatan peringkat rekod, tetapi kebenaran tersebut tidak secara automatik terpakai kepada dokumen yang disimpan dalam SharePoint. Corak seni bina ini menggunakan navigasi SharePoint yang terhad dan kebolehcapaian dokumen yang terhad. Perlindungan ini membimbing pengguna untuk membuka dokumen SharePoint melalui pengalaman aplikasi dan mengurangkan risiko perkongsian berlebihan.
Petua
Artikel ini menyediakan senario contoh dan gambaran visual tentang cara mengurangkan akses kepada dokumen SharePoint di luar kebenaran Dataverse pengguna apabila menggunakan integrasi SharePoint asli. Penyelesaian ini ialah seni bina contoh umum, yang boleh digunakan untuk pelbagai senario dan industri. Artikel ini terhad kepada amalan terbaik.
Diagram seni bina
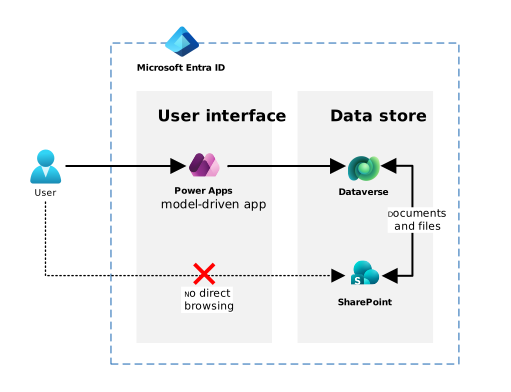
Aliran kerja
Aliran kerja berikut menerangkan bagaimana corak ini menyusun dan mengawal akses ke laman SharePoint yang disepadukan secara asli untuk menyelaraskan akses dokumen dengan kawalan akses berasaskan peranan Dataverse (RBAC) dan hak peringkat rekod.
Dengan mengehadkan navigasi dan melumpuhkan mekanisme penemuan, corak ini secara signifikan mengurangkan risiko pengguna mengakses dokumen yang dikaitkan dengan rekod Dataverse yang mereka tidak mempunyai kebenaran, sambil mengekalkan pengalaman dokumen dalam aplikasi yang lancar.
Sediakan akses dan persekitaran
Konfigurasikan pengurusan akses
Semak bagaimana organisasi kini menguruskan akses ke persekitaran Dataverse dan laman SharePoint yang berkaitan.
Gunakan kumpulan keselamatan Entra ID untuk mengurus akses ke persekitaran Dataverse dan dokumen SharePoint yang berkaitan. Ketahui lebih lanjut dalam Urus kumpulan Microsoft Entra dan keahlian kumpulan.
Sediakan persekitaran Dataverse dan laman SharePoint
Pastikan persekitaran Dataverse dihadkan kepada kumpulan keselamatan yang sesuai. Ketahui lebih lanjut dalam Kawal akses pengguna kepada persekitaran dengan kumpulan keselamatan dan lesen.
Gunakan persekitaran Terurus, jika perlu, untuk tadbir urus.
Berikan pengguna akses ke alam sekitar.
Jika tapak khusus belum wujud, sediakan tapak pasukan SharePoint untuk dokumen kerja beban kerja. Langkah ini mencipta kumpulan Microsoft 365 lalai dan kumpulan SharePoint.
Konfigurasikan akses dan kebolehcapaian SharePoint
Cipta tahap kebenaran baru.
Gunakan kebenaran senarai berikut:
- Tambah Item
- Edit item
- Padamkan item
- Lihat item (wajib)
- Item terbuka (wajib)
- Lihat versi
Gunakan kebenaran laman berikut:
- Lihat halaman (wajib)
- Terbuka (wajib)
Pastikan kebenaran laman Browse directories dimatikan.
Pengguna dengan tahap kebenaran ini tidak boleh melayari folder induk atau menavigasi hierarki laman. Mereka masih boleh menambah, mengedit, atau membuka item dari aplikasi Dynamics 365 atau aplikasi berasaskan model tersuai. Sekatan ini menjadikan dokumen yang milik rekod lain lebih sukar untuk ditemui. Ketahui cara mencipta dan mengedit tahap kebenaran serta tentang tahap kebenaran dalam SharePoint.
Di bawah kebenaran lanjutan, cipta kumpulan tapak dan tetapkan tahap kebenaran baru kepadanya. Ketahui cara menyesuaikan kebenaran laman SharePoint.
Berikan akses tapak kumpulan keselamatan beban kerja di bawah kumpulan SharePoint group yang baru.
Nyahaktifkan carian SharePoint dalam laman. Tetapan ini menghalang pengguna (atau Copilot) daripada mencari kandungan di luar konteks Dataverse. Ketahui lebih lanjut dalam Aktifkan kandungan di laman untuk dicari.
Secara pilihan, hadkan Copilot daripada mencari dan menyajikan kandungan dari laman tersebut. Ketahui lebih lanjut dalam Hadkan penemuan laman dan kandungan SharePoint.
Secara pilihan, kekalkan akses tinggi untuk peranan tertentu dengan menambah pengguna ke kumpulan laman "Ahli" atau "Pemilik" SharePoint. Langkah ini berguna bagi mereka yang memerlukan keterlihatan penuh dokumen merentasi semua rekod, dan yang perlu menavigasi struktur folder SharePoint, seperti eksekutif atau unit pengawasan. Jangan padam kumpulan lalai. Memadamnya mungkin menyebabkan sistem tidak stabil.
Aktifkan integrasi SharePoint dalam Dataverse
Aktifkan integrasi SharePoint untuk menyambungkan laman SharePoint dengan persekitaran Dataverse. Ketahui lebih lanjut dalam Tetapkan integrasi SharePoint.
Aktifkan pengurusan dokumen SharePoint untuk jadual Dataverse terpilih, mengikut keperluan. Sebagai contoh, Akaun, Kes, Projek, Permohonan, Aduan, jadual tersuai, dan banyak lagi.
Pastikan pengguna mempunyai kebenaran Dataverse yang sesuai untuk rekod Dokumen dan Lokasi Dokumen SharePoint. Ketahui lebih lanjut dalam Kebenaran yang diperlukan untuk tugasan pengurusan dokumen.
Pengguna mengakses fail sepenuhnya melalui aplikasi Dynamics 365 atau antara muka aplikasi yang dipacu model Power Apps. Mereka membuka fail melalui borang, subgrid, atau butang dalam aplikasi. Mereka tidak terus ke SharePoint.
Penambahbaikan pilihan
Tambah Akses Bersyarat atau sekatan yang dikuatkuasakan oleh aplikasi sebagai langkah keselamatan tambahan, seperti muat turun web sahaja atau muat turun terhad untuk peranti yang tidak diuruskan. Ketahui lebih lanjut tentang Akses Bersyarat.
Pantau penggunaan melalui log audit SharePoint dan Purview untuk mengesan corak akses yang tidak dijangka. Ketahui tentang penyelesaian audit dalam Microsoft Purview.
Komponen
Dataverse: Bertindak sebagai platform aplikasi teras dan menguatkuasakan kawalan akses peringkat rekod melalui RBAC. Dataverse menyediakan model keselamatan, struktur jadual, dan permukaan aplikasi yang berinteraksi dengan pengguna apabila mengakses dokumen.
Aplikasi berasaskan model Power Apps: Menyediakan antara muka terkawal dan berpandu di mana pengguna melihat dan mengurus rekod Dataverse serta dokumen SharePoint yang berkaitan. Pengguna mengakses dokumen melalui aplikasi dan bukannya melayari SharePoint tanpa sekatan.
Entra ID: Digunakan untuk pengurusan identiti dan kumpulan keselamatan. Kumpulan Keselamatan Entra ID digunakan untuk menentukan pengguna mana yang dibenarkan mengakses persekitaran Dataverse dan laman SharePoint yang berkaitan. Kumpulan-kumpulan ini mewujudkan penjajaran antara akses persekitaran dan akses tapak.
SharePoint Online: Berfungsi sebagai lapisan penyimpanan dokumen untuk jadual yang diaktifkan untuk pengurusan dokumen asli. Peranan SharePoint dalam corak ini termasuk:
- Menghoskan lokasi dokumen yang dijana Dataverse untuk setiap rekod
- Mengehadkan akses tapak kepada kumpulan keselamatan Entra ID beban kerja
- Menghapuskan atau melumpuhkan laluan navigasi laman
- Mematikan carian tapak dan perpustakaan
Microsoft Purview (Pilihan): Menyediakan keupayaan audit, log akses, dan tadbir urus data di mana diperlukan untuk pematuhan atau pengawasan operasi.
Butiran senario
Organisasi yang membina aplikasi perniagaan di Microsoft Power Platform atau Dynamics 365 kerap bergantung pada pengurusan dokumen SharePoint asli untuk menyimpan dan mengurus fail yang berkaitan dengan rekod Dataverse.
Cabaran perniagaan
Walaupun integrasi asli Dataverse dan SharePoint memberikan manfaat kebolehgunaan yang kukuh, ia juga memperkenalkan cabaran seni bina yang terkenal: model kebenaran SharePoint tidak secara automatik selaras dengan keselamatan peringkat rekod Dataverse (RBAC).
Dalam senario biasa seperti pengurusan kes, pengendalian aduan, kelulusan, projek, siasatan, permohonan geran, dan aliran kerja peraturan, setiap kumpulan pengguna hanya boleh mengakses rekod tertentu. Dataverse menggunakan kawalan akses berasaskan peranan terperinci (RBAC) untuk menguatkuasakan kebenaran ini. Walau bagaimanapun, pengguna yang pergi ke laman SharePoint yang berkaitan sering boleh mengakses folder atau fail untuk rekod yang keselamatan Dataverse menghalang mereka daripada melihat dalam aplikasi.
Ketidaksejajaran ini menimbulkan beberapa masalah:
Pendedahan data tidak disengajakan: Pengguna mungkin secara tidak sengaja melayari atau mencari perpustakaan dokumen yang dikaitkan dengan pasukan atau unit perniagaan lain.
Risiko berkongsi berlebihan: Pengguna yang sepatutnya hanya melihat dokumen melalui borang Dataverse mungkin menemui dokumen melalui folder induk, senarai "terkini", atau carian SharePoint.
Kerumitan operasi alternatif:
Automasi Access Control List (ACL) setiap item memerlukan pemecahan warisan, automasi Microsoft Graph, dan pengurusan akses secara besar-besaran, mewujudkan beban operasi yang ketara.
Pemisahan pelbagai tapak, seperti satu tapak bagi setiap pasukan atau unit perniagaan, menambah kerumitan pentadbiran dan Pengurusan Kitaran Hayat Aplikasi (ALM) yang berat.
Vendor pihak ketiga menarik kos pelesenan tambahan dan sering memerlukan akses istimewa, yang mungkin tidak memenuhi keperluan pematuhan, terutamanya bagi organisasi kerajaan.
Cadangan penyelesaian
Corak akses dokumen SharePoint yang dikawal menawarkan laluan tengah yang praktikal. Daripada cuba meniru Dataverse RBAC di peringkat fail atau folder, seni bina ini mengehadkan kebolehcapaian SharePoint dan mengehadkan laluan navigasi, sambil mengekalkan pengalaman pengurusan dokumen asli dari Dataverse dan Power Apps/Dynamics 365. Dengan mengehadkan akses tapak kepada kumpulan keselamatan beban kerja, membuang elemen navigasi, melumpuhkan carian tapak dan perpustakaan, serta membenarkan pengguna mengakses dokumen terutamanya melalui URL yang dijana oleh Dataverse, seni bina ini secara efektif "mengandung" SharePoint dalam sempadan beban kerja. Dataverse RBAC mengawal akses kepada rekod dan pautan dokumen mereka, manakala kebenaran SharePoint mengawal akses langsung kepada dokumen.
Bila untuk menggunakan corak ini
Corak ini amat bernilai apabila:
Organisasi menerima pendekatan terurus risiko di mana kebolehtemuan, bukan kebenaran, adalah keutamaan utama.
Perniagaan memerlukan pengalaman SharePoint yang biasa dan kolaboratif tanpa mengekalkan ACL setiap rekod.
Kesederhanaan, kebolehpenyelenggaraan, dan operasi yang boleh diramal lebih digemari berbanding automasi keselamatan yang sangat disesuaikan.
Keperluan peraturan menumpukan pada pengurangan akses tidak sengaja, mengekalkan jejak audit, dan memastikan pengawasan yang sesuai berbanding penguatkuasaan ketat setiap item.
Corak ini mengarahkan pengguna untuk membuka dokumen melalui Dataverse dan bukannya menavigasi terus ke laman web. Ia mengurangkan akses silang rekod yang tidak disengajakan sambil mengekalkan pengalaman pengurusan dokumen SharePoint yang lancar seperti yang diharapkan pelanggan.
Seni bina yang mudah dan boleh diulang ini menyokong tadbir urus untuk agensi kerajaan, perusahaan, dan industri yang dikawal selia yang memerlukan kawalan tambahan. Ia mengelakkan pembinaan keselamatan yang tidak disokong atau kompleks serta mengimbangi kebolehgunaan, kos, dan keselamatan. Seni bina ini menggunakan kawalan kebolehcapaian untuk mengurus akses dokumen umum dan bukannya penguatkuasaan ketat di peringkat fail.
Bila untuk mempertimbangkan pendekatan alternatif
Corak ini tidak sesuai apabila keselamatan tahap fail yang ketat diperlukan atas sebab pematuhan. Walaupun corak ini mengurangkan akses tidak sengaja melalui kawalan kebolehcapaian, ia tidak menghalang akses sengaja atau berniat jahat jika URL dikongsi. Organisasi yang memerlukan pengasingan peringkat fail yang dijamin harus melaksanakan ACL per item atau corak pengasingan alternatif.
Pertimbangan
Pertimbangan ini melaksanakan tonggak Power Platform Well-Architected, satu set prinsip panduan yang meningkatkan kualiti beban kerja. Ketahui lebih lanjut dalam Microsoft Power Platform Well-Architected.
Kebolehpercayaan
Reka beban kerja untuk mengelakkan kerumitan yang tidak perlu: Corak seni bina ini mengelakkan automasi ACL per item yang rapuh, pemecahan warisan, dan integrasi yang kompleks. Ia memastikan tingkah laku akses dokumen mudah, boleh diramal, dan selaras dengan keupayaan platform yang disokong.
Laksanakan BCDR yang berstruktur, diuji, dan didokumentasikan: Oleh kerana seni bina ini hanya menggunakan Dataverse dan SharePoint Online, ia mewarisi keupayaan geo-redundansi, sandaran, dan pemulihan asli Microsoft (dan didokumentasikan) tanpa memerlukan proses kesinambungan perniagaan dan pemulihan bencana tersuai.
Keselamatan
Tetapkan asas keselamatan yang selaras dengan panduan platform: Menggunakan kumpulan keselamatan Entra ID khusus sebagai sempadan akses tunggal untuk kedua-dua persekitaran dan laman SharePoint menyediakan asas yang jelas dan konsisten untuk akses berasaskan identiti.
Cipta segmentasi dan perimeter yang disengajakan: Mengehadkan akses tapak SharePoint kepada kumpulan keselamatan beban kerja—dan menghapuskan keupayaan navigasi dan carian—mewujudkan perimeter jelas yang mengehadkan penemuan dokumen di luar konteks Dataverse mereka. Pengguna yang mendapat pautan boleh mengakses fail jika mereka tergolong dalam kumpulan keselamatan laman SharePoint. Tujuan corak ini bukan untuk menguatkuasakan keselamatan di peringkat item SharePoint. Sebaliknya, ia menggunakan reka bentuk ringkas untuk menyediakan perlindungan tambahan. Corak ini membuat pertukaran ini dengan sengaja.
Laksanakan Pengurusan Identiti dan Akses (IAM) yang ketat, bersyarat, dan boleh diaudit: Semua akses adalah berasaskan identiti melalui Entra ID dan boleh diaudit melalui log Dataverse dan SharePoint. Tetapan ini menyokong ketelusan dan membolehkan organisasi memantau corak akses yang tidak dijangka.
Kecemerlangan Operasi
Formalkan tugas operasi rutin menggunakan keupayaan platform: Corak ini mengelakkan automasi tersuai, sebaliknya bergantung pada tingkah laku asli Dataverse dan SharePoint. Pendekatan ini memudahkan operasi dan mengurangkan campur tangan manual.
Pusatkan pengurusan identiti dan akses: Semua kebenaran mengalir melalui kumpulan Entra ID. Organisasi boleh menggunakan semakan akses, tadbir urus kitaran hayat, dan proses perusahaan sedia ada tanpa memperkenalkan logik peranan tersuai.
Kecekapan Prestasi
Pilih perkhidmatan yang tepat untuk memenuhi jangkaan prestasi: Seni bina ini menggunakan Dataverse untuk data perniagaan berstruktur dan SharePoint untuk penyimpanan dokumen, memanfaatkan setiap perkhidmatan untuk tujuan yang dimaksudkan tanpa lapisan pemprosesan tambahan.
Optimumkan logik dengan memindahkan tanggungjawab kepada platform: Dataverse dan SharePoint mengendalikan akses dan rendering dokumen, memastikan kependaman minimum dan memanfaatkan saluran pengendalian fail Dataverse yang dioptimumkan.
Pengoptimuman Pengalaman
Laksanakan seni bina maklumat yang konsisten: Dengan membuang pilihan navigasi SharePoint dan bergantung pada paparan dokumen kontekstual rekod Dataverse, pengguna mengalami struktur maklumat yang konsisten dan boleh diramalkan.
Utamakan kemudahan penggunaan dan kurangkan beban kognitif: Pengguna hanya mengakses dokumen dari dalam borang Dataverse yang berkaitan dengan rekod mereka, meminimumkan kekeliruan dan mengelakkan pendedahan kepada fail yang tidak berkaitan.
Penyumbang
Microsoft mengekalkan artikel ini. Penyumbang berikut menulis artikel ini.
Pengarang utama:
- Jared Pritchard, Arkitek Penyelesaian
Sumber berkaitan
- Cipta dan edit tahap kebenaran dalam SharePoint
- Tahap kebenaran dalam SharePoint
- Kebenaran tapak SharePoint
- Sediakan integrasi SharePoint dalam Dataverse
- Dayakan SharePoint pengurusan dokumen untuk entiti tertentu
- Kebenaran yang diperlukan untuk tugas pengurusan dokumen SharePoint dalam Dataverse
- Sambung kepada dan urus dalam Microsoft Dataverse Microsoft Purview