Merk
Tilgang til denne siden krever autorisasjon. Du kan prøve å logge på eller endre kataloger.
Tilgang til denne siden krever autorisasjon. Du kan prøve å endre kataloger.
En Fabric-arbeidsområdeidentitet er en automatisk administrert tjenesteprinsipal som kan knyttes til et Fabric-arbeidsområde. Fabric-arbeidsområder med en arbeidsområdeidentitet kan trygt lese eller skrive til brannmuraktiverte Azure Data Lake Storage Gen2-kontoer gjennom klarert arbeidsområdetilgang for OneLake-snarveier. Stoffelementer kan bruke identiteten når du kobler til ressurser som støtter Microsoft Entra-godkjenning. Fabric bruker arbeidsområdeidentiteter til å skaffe Microsoft Entra-tokener uten at kunden må administrere legitimasjon.
Arbeidsområdeidentiteter kan opprettes i arbeidsområdeinnstillingene for alle arbeidsområder unntatt Mine arbeidsområder.
Når du oppretter en arbeidsområdeidentitet, oppretter Fabric en tjenestekontohaver i Microsoft Entra ID for å representere identiteten. En medfølgende appregistrering opprettes også. Fabric administrerer automatisk legitimasjonen som er knyttet til identiteter i arbeidsområdet, og forhindrer dermed legitimasjonslekkasjer og nedetid på grunn av feil legitimasjonshåndtering.
Merk
Fabric-arbeidsområdeidentitet er <c0 originalTag="ept" originalId="1">generelt tilgjengelig. Du kan opprette en arbeidsområdeidentitet i et hvilket som helst arbeidsområde unntatt Mitt arbeidsområde.
Selv om fabric workspace-identiteter deler noen likheter med Azure-administrerte identiteter, er livssyklusen, administrasjonen og styringen forskjellig. Fabric styrer den uavhengige livssyklusen til en arbeidsplassidentitet. Du kan eventuelt knytte et Fabric-arbeidsområde til en identitet. Når du permanent sletter arbeidsområdet, sletter Fabric identiteten. Navnet på arbeidsområdeidentiteten er alltid det samme som navnet på arbeidsområdet det er knyttet til.
Opprette og administrere en arbeidsområdeidentitet
Du må være administrator for arbeidsområdet for å kunne opprette og administrere en arbeidsområdeidentitet. Arbeidsområdet du oppretter identiteten for, kan ikke være et Mitt arbeidsområde.
- Logg på Microsoft Fabric-portalen.
- Velg Arbeidsområder, og velg deretter arbeidsområdet du vil opprette en arbeidsområdeidentitet for.
- I arbeidsområdet velger du ikonet Innstillinger for arbeidsområde (tannhjul).
- Velg kategorien Arbeidsområdeidentitet.
- Velg knappen + arbeidsområdeidentitet.
Når arbeidsområdeidentiteten er opprettet, viser fanen identitetsdetaljene for arbeidsområdet og listen over autoriserte brukere.
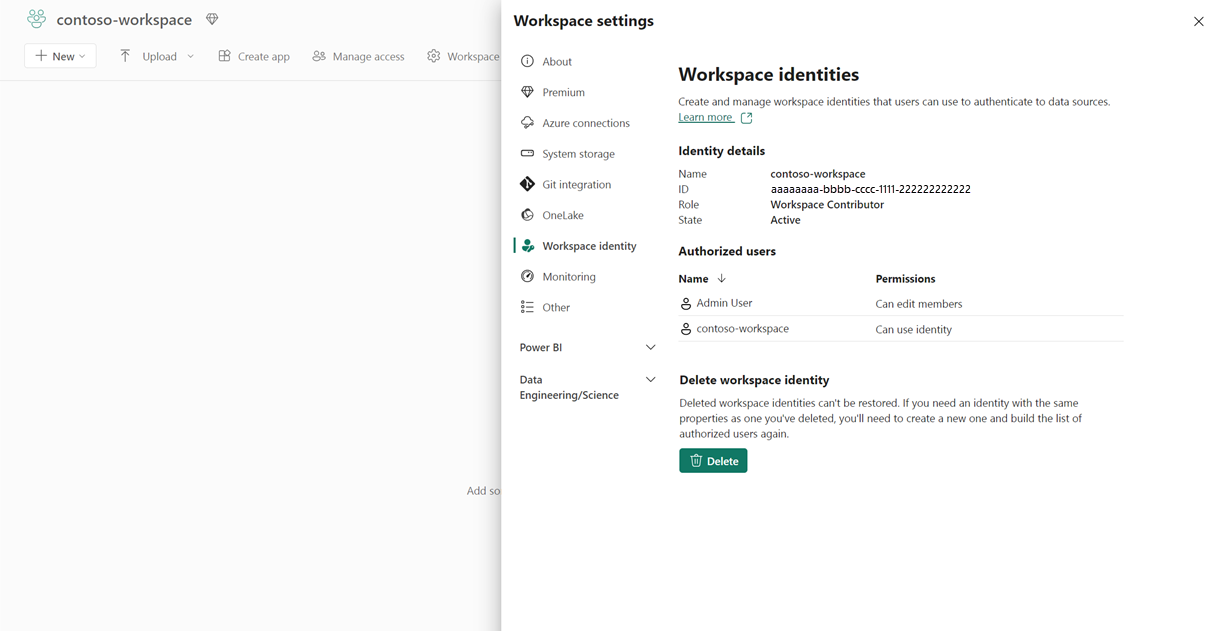
Inndelingene i identitetskonfigurasjonen for arbeidsområdet er beskrevet i avsnittene nedenfor.
Identitetsdetaljer
| Detaljer | Bekrivelse |
|---|---|
| Navn | Navn på arbeidsområdeidentitet. Navnet på arbeidsområdets identitet er det samme som navnet på arbeidsområdet. |
| ID | GUID for arbeidsområdeidentitet. Dette er en unik identifikator for identiteten. |
| Rolle | Arbeidsområderollen som er tilordnet identiteten. |
| Status | Tilstanden til arbeidsområdet. Mulige verdier: Aktiv, Inaktiv, Sletting, Ubrukelig, Mislykket, DeleteFailed |
Autoriserte brukere
Hvis du vil ha informasjon, kan du se Access-kontrollen.
Slette en arbeidsområdeidentitet
Når en identitet slettes, vil Fabric-elementer som er avhengige av arbeidsområdeidentiteten for klarert arbeidsområdetilgang eller godkjenning, slutte å fungere. Slettede arbeidsområdeidentiteter kan ikke gjenopprettes.
Merk
Når du sletter et arbeidsområde, sletter Fabric også arbeidsområdets identitet, men ikke umiddelbart. Arbeidsområdet forblir i en slettet tilstand gjennom hele arbeidsområdets oppbevaringsperiode, og Fabric sletter ikke arbeidsområdets identitet før arbeidsområdet er permanent slettet. For detaljer, se Slette identiteten.
Hvis du gjenoppretter arbeidsområdet etter sletting, blir ikke arbeidsområdets identitet gjenopprettet. Hvis du vil at det gjenopprettede arbeidsområdet skal ha en arbeidsområdeidentitet, må du opprette et nytt.
Slik bruker du arbeidsområdeidentitet
Arbeidsområdeidentitet kan for øyeblikket brukes på to måter:
For autentisering: For å lære hvordan denne identiteten vises som et autentiseringsalternativ når du kobler OneLake-snarveier, pipelines, semantiske modeller og Dataflows Gen2 (CI/CD) til datakilder, se Autentiser med arbeidsområdeidentitet.
For klarert tilgang til arbeidsområdet: Snarveier i et arbeidsområde som har en arbeidsområdeidentitet, kan brukes til klarert tjenestetilgang. Hvis du vil ha mer informasjon, kan du se klarert arbeidsområdetilgang.
Sikkerhet, administrasjon og styring av arbeidsområdeidentiteten
De følgende avsnittene beskriver hvem som kan bruke arbeidsområdeidentiteten, og hvordan du kan overvåke den i Microsoft Purview og Azure.
Tilgangskontroll
Arbeidsområdeidentitet kan opprettes og slettes av administratorer for arbeidsområdet. Som standard gis ikke arbeidsområdeidentiteten noen arbeidsområderolle.
Advarsel!
Arbeidsområdeidentitet er en automatisk administrert tjenestekontohaver opprettet av Fabric-brukere. Tilgang til denne identiteten bør behandles og overvåkes nøye, ettersom enhver person som har gitt tilgang til identiteten, har tillatelse til å anta det.
Arbeidsområdeidentitet støttes for godkjenning til målressurser i tilkoblinger. Bare brukere med en administrator-, medlems- eller bidragsyterrolle i arbeidsområdet kan konfigurere arbeidsområdeidentiteten for godkjenning i tilkoblinger.
Programadministratorer eller brukere med høyere roller kan vise, endre og slette tjenestekontohaveren og appregistreringen som er knyttet til arbeidsområdeidentiteten i Azure.
Advarsel!
Det anbefales ikke å endre eller slette tjenesteprinsipalen eller appregistreringen i Azure, da det vil føre til at Fabric-elementer som er avhengige av arbeidsområdeidentitet, slutter å fungere. Slike endringer kan tilbakestilles. Å legge til API-tillatelser for å gi tilgang til målressurser støttes for arbeidsområdeidentiteter. I tillegg må du følge prinsippet om minst mulig rettighet når du administrerer programadministratorroller. Kontroller at bare passende brukere er tilordnet denne rollen. Hvis du vil ha mer informasjon, kan du se Programadministratorer
Administrere arbeidsområdeidentiteten i Fabric
Fabric-administratorer kan administrere arbeidsområdets identiteter de oppretter i sin leietaker. Bruk Fabric-identiteter under Konfigurasjoner i Govern-seksjonen i OneLake-katalogen.
- I OneLake-katalogen, velg Govern>ConfigurationsFabric-identiteter>.
- Velg en arbeidsområdeidentitet, og velg deretter Detaljer.
- I Detaljer-fanen kan du vise tilleggsinformasjon relatert til arbeidsområdeidentiteten.
- Du kan også slette en arbeidsområdeidentitet.
Merk
Arbeidsområdeidentiteter kan ikke gjenopprettes etter sletting. Pass på å se gjennom konsekvensene av å slette en arbeidsområdeidentitet som er beskrevet i Slett en arbeidsområdeidentitet.
Gjennomgå arbeidsområdeidentitetshendelser i Microsoft Purview overvåking
Du kan se revisjonshendelsene som genereres når du oppretter og sletter arbeidsområdeidentiteter i Microsoft Purview overvåking. For å få tilgang til loggen:
- Gå til Microsoft Purview overvåking.
- Bruk feltet Aktiviteter – egendefinerte navn i overvåkingssøkskjemaet som vises, til å søke etter Fabric-identitet for å finne aktivitetene knyttet til arbeidsområdeidentiteter. For øyeblikket er følgende aktiviteter relatert til arbeidsområdeidentiteter:
- Opprettet Fabric-identitet for arbeidsområde
- Hentet Fabric-identitet for arbeidsområde
- Slettet Fabric-identitet for arbeidsområde
- Hentet token for Fabric-identitet for arbeidsområde
Administrere arbeidsområdeidentiteten i Azure
Programmet som er knyttet til arbeidsområdeidentiteten, kan vises under både Enterprise-programmer og appregistreringer i Azure-portalen.
Enterprise-programmer
Programmet som er knyttet til arbeidsområdeidentiteten, kan ses i Enterprise Applications i Azure-portalen. Fabric Identity Management-appen er konfigurasjonseieren.
Advarsel!
Endringer i programmet som er gjort her, fører til at arbeidsområdeidentiteten slutter å fungere, og slike endringer kan tilbakestilles. Å legge til API-tillatelser for å gi tilgang til målressurser støttes for arbeidsområdeidentiteter. I tillegg må du følge prinsippet om minst mulig rettighet når du administrerer programadministratorroller. Kontroller at bare passende brukere er tilordnet denne rollen. Hvis du vil ha mer informasjon, kan du se Programadministratorer
Slik viser du overvåkingsloggene og påloggingsloggene for denne identiteten:
- Logg deg på Azure-portalen.
- Gå til Microsoft Entra ID > Enterprise Applications.
- Velg enten overvåkingslogger eller Logg på logger etter ønske.
Appregistreringer
Programmet som er knyttet til arbeidsområdeidentiteten, kan ses under appregistreringer i Azure-portalen. Ingen endringer bør gjøres der, da dette vil føre til at arbeidsområdeidentiteten slutter å fungere.
App-registreringen forblir oppført så lenge arbeidsområdets identitet finnes i Fabric, inkludert mens et slettet arbeidsområde er innenfor oppbevaringsperioden. For mer informasjon, se Slette identiteten.
Avanserte scenarioer
Avsnittene nedenfor beskriver scenarioer som involverer identiteter for arbeidsområdet som kan oppstå.
Slette identiteten
Arbeidsområdeidentiteten kan slettes i innstillingene for arbeidsområdet. Når en identitet slettes, vil Fabric-elementer som er avhengige av arbeidsområdeidentiteten for klarert arbeidsområdetilgang eller godkjenning, slutte å fungere. Slettede arbeidsområdeidentiteter kan ikke gjenopprettes.
Fabric sletter også sin arbeidsområdeidentitet, men beholder arbeidsområdet i en slettet tilstand i hele arbeidsområdets oppbevaringsperiode slik at en administrator kan gjenopprette det. I lagringsperioden deaktiverer ikke Fabric arbeidsområdets identitet, og tjenesteprincipalen og appregistreringen forblir synlige i Azure-portalen.
Fabric deaktiverer arbeidsområdets identitet når du permanent sletter arbeidsområdet. Denne permanente slettingen skjer på en av følgende måter:
- Oppbevaringsperioden utløper, og en bakgrunnsjobb sletter arbeidsområdet permanent.
- En Fabric-administrator sletter arbeidsområdet permanent i bevaringsperioden. For mer informasjon, se Permanent slett et slettet samarbeidsarbeidsområde i lagringsperioden.
Etter at permanent sletting starter, flyttes arbeidsområdets identitet til Sletting-tilstanden, og det kan ta litt tid før den tilknyttede tjenesteprincipalen og appregistreringen ikke lenger vises i Microsoft Entra ID.
Hvis du regelmessig sletter arbeidsområder og lager dem på nytt med samme navn, kan du se mer enn én appregistrering med det navnet i leietakeren mens de slettede arbeidsområdene fortsatt er innenfor oppbevaringsperioden. For å fjerne en arbeidsområdeidentitet uten å vente på at oppbevaringsperioden utløper, bruk ett av følgende alternativer:
- Før du sletter arbeidsområdet, slett arbeidsområdets identitet under fanen Arbeidsområdeidentitet i arbeidsområdets innstillinger.
- Be en Fabric-administrator om å permanent slette arbeidsområdet i lagringsperioden.
Advarsel!
Ikke slett tjenesteprinsippet eller appregistreringen av en arbeidsplassidentitet direkte i Azure-portalen. Fabric finner ikke applikasjonen når den deaktiverer identiteten, noe som forårsaker feil og kan forsinke oppryddingen av arbeidsområdets identitet.
Hvis du gjenoppretter arbeidsområdet etter sletting, blir ikke arbeidsområdets identitet gjenopprettet. Hvis du vil at det gjenopprettede arbeidsområdet skal ha en arbeidsområdeidentitet, må du opprette et nytt.
Gi nytt navn til arbeidsområdet
Når et arbeidsområde får nytt navn, får du også nytt navn på arbeidsområdeidentiteten for å samsvare med navnet på arbeidsområdet. Microsoft Entra-programmet og tjenestekontohaveren forblir imidlertid den samme. Vær oppmerksom på at det kan være flere program- og appregistreringsobjekter med samme navn i en leier.
Hensyn og begrensninger
Du kan opprette en arbeidsområdeidentitet i et hvilket som helst arbeidsområde unntatt Mitt arbeidsområde.
Du kan opprette og bruke en arbeidsområdeidentitet uavhengig av hvilken kapasitets-SKU som er tildelt arbeidsområdet.
Bruk av arbeidsområdeidentitet som legitimasjon i skytilkoblinger støttes i alle sammenhenger.
Betrodd arbeidsområde-tilgang til brannmuraktiverte lagringskontoer krever at arbeidsområdet tildeles en kjøpt Microsoft Fabric-kapasitet (F SKU).
Hvis du migrerer et arbeidsområde med en arbeidsområdeidentitet til en ikke-Fabric-kapasitet, til en ikke-F SKU Fabric-kapasitet, eller til en prøvekapasitet, blir ikke identiteten deaktivert eller slettet, men Fabric-elementer som er avhengige av betrodd arbeidsområde-tilgang slutter å fungere.
En standard på 10 000 arbeidsområdeidentiteter kan opprettes i en leietaker. Du kan også spesifisere ditt eget maksimum i leietakerinnstillingene, som blir øvre grense for opprettelse av Fabric-identitet på tvers av leietakeren din. For mer informasjon, se Definer maksimalt antall Fabric-identiteter i en leietaker.
Fabric fjerner ikke en arbeidsområdeidentitet når du sletter arbeidsområdet. Fabric fjerner det først etter at arbeidsområdet er permanent slettet. Som et resultat kan leietakeren din inneholde mer enn én appregistrering med samme navn hvis du sletter arbeidsområder og lager dem på nytt med samme navn. For mer informasjon, se Slette identiteten.
Azure Data Lake Storage Gen2-snarveier i et arbeidsområde som har en arbeidsområdeidentitet, vil være i stand til klarert tjenestetilgang.
Workspace-identitet støttes ikke i B2B- eller tverrleietaker-scenarier.
Feilsøke problemer med å opprette en arbeidsområdeidentitet
Hvis du ikke kan opprette en arbeidsområdeidentitet fordi opprettingsknappen er deaktivert, må du kontrollere at du har rollen som administrator for arbeidsområdet.
Hvis du støter på problemer første gang du oppretter en arbeidsområdeidentitet i leieren, kan du prøve følgende fremgangsmåte:
- Hvis identitetstilstanden for arbeidsområdet mislykkes, venter du i en time og sletter deretter identiteten.
- Når identiteten er slettet, venter du 5 minutter og oppretter deretter identiteten på nytt.
Relatert innhold
- Godkjenne med arbeidsområdeidentitet
- Tilgang til klarert arbeidsområde
- <c0 originalTag="ept" originalId="1">Fabric identities