Merk
Tilgang til denne siden krever autorisasjon. Du kan prøve å logge på eller endre kataloger.
Tilgang til denne siden krever autorisasjon. Du kan prøve å endre kataloger.
Power Platform behandler både personopplysninger og kundedata. Denne behandlingen inkluderer data fra:
- Egendefinerte koblinger
- Dataverse
- Microsoft Dynamics 365 Remote Assist
- Power Apps
- Power Automate
- Power Pages
Hvis du vil ha mer informasjon om personopplysninger og kundedata, kan du se Microsoft Trust Center.
Datalokalisering
Et Microsoft Entra-leierområde lagrer informasjon som er relevant for en organisasjon og dens sikkerhet. Når en Microsoft Entra-tenant registrerer seg for Power Platform-tjenester, tilordnes tenantens valgte makroområde til den mest passende Azure-makroområdegeografien der en Power Platform-distribusjon finnes. Power Platform lagrer kundedata i Azure-makroregiongeografien som er tilordnet leieren, eller hjemmegeografi, med mindre organisasjoner distribuerer tjenester i flere områder. En makroområdegeografi representerer grensen for datalagring som samsvarer med datalagringslovene for en gitt geografi. Hvis du vil lære mer om områdene som er tilgjengelige i en bestemt geografi for makroområde, kan du se Power Platform og Dynamics 365 makroområdegeografi.
Som administrator kan du velge en geografisk makroregion, for eksempel Nord-Amerika, Europa eller Asia-Pacific, i stedet for et bestemt datasenterområde. Plattformen tilordner deretter automatisk den optimale datasenterregionen innenfor den valgte makroregionen basert på kapasitet, tilgjengelighet og ytelseshensyn. Denne tilnærmingen bidrar til å sikre en mer skalerbar, robust og performant opplevelse for alle kunder, samtidig som du fortsetter å respektere forpliktelser for datalagring. Det intelligente områdevalget sikrer at miljøer plasseres i områder med optimal kapasitet og helse, noe som forbedrer oppetid og respons.
Noen organisasjoner har en global tilstedeværelse. En bedrift kan for eksempel ha hovedkontor i USA, men gjøre forretninger i Australia. Det kan hende at enkelte Power Platform-data lagres i Australia for å overholde lokale forskrifter. Når Power Platform-tjenester distribueres i mer enn én Azure-geografi, kalles det en multi-geo-distribusjon. I dette tilfellet lagres bare metadata relatert til miljøet i home macro geo. Alle metadata og produktdata for det miljøet lagres i den eksterne makroen geo.
Power Platform-tjenester er tilgjengelige i visse geografiske områder for Azure. Hvis du vil ha mer informasjon om hvor Power Platform-tjenester er tilgjengelige, hvor dataene lagres og replikeres for resiliens, og hvordan de brukes, kan du gå til Microsoft Trust Center. Forpliktelser når det gjelder plasseringen av kundedata lagret i ro, er i vilkårene for databehandling i Microsoft Online Services Terms. Microsoft tilbyr også datasentre for suverene enheter.
Datahåndtering
Denne delen beskriver hvordan Power Platform lagrer, behandler og overfører kundedata.
Data i ro
Med mindre annet er angitt i dokumentasjonen, beholdes kundedataene i den opprinnelige kilden (for eksempel Dataverse eller SharePoint). Power Platform-apper lagres i Azure Storage som en del av et miljø. Mobilappdata krypteres og lagres i SQL Express. I de fleste tilfeller bruker apper Azure Storage til å beholde Power Platform-tjenestedata og Azure SQL Database til å beholde tjenestemetadata. Data som appbrukere angir, lagres i den respektive datakilden for tjenesten, for eksempel Dataverse.
Power Platform krypterer alle vedvarende lagrede data som standard ved hjelp av Microsoft-administrerte nøkler. Kundedata som er lagret i Azure SQL Database, er fullstendig kryptert ved hjelp av Azure SQL-teknologien Transparent Data Encryption (TDE). Kundedata som er lagret i Azure Blob-lagring, krypteres ved hjelp av Azure Storage Encryption.
Data under behandling
Data er under behandling enten når data brukes som en del av et interaktivt scenario, eller når en bakgrunnsprosess, for eksempel oppdatering, berører disse dataene. Power Platform laster inn data som behandles, i minneområdet for en eller flere tjenestearbeidslaster. Data som er lagret i minnet, krypteres ikke for å muliggjøre arbeidsbelastningens funksjonalitet.
Data i transitt
Power Platform krypterer all innkommende HTTP-trafikk ved hjelp av TLS 1.2 eller nyere. Plattformen avviser forespørsler som prøver å bruke TLS 1.1 eller eldre.
Avanserte sikkerhetsfunksjoner
Noen av Power Platforms avanserte sikkerhetsfunksjoner krever spesifikke lisenser.
Servicekoder
En servicetagg er en gruppe IP-adresseprefikser fra en bestemt Azure-tjeneste. Du kan bruke tjenestekoder til å definere kontroller for nettverkstilgang i nettverkssikkerhetsgrupper eller Azure Firewall.
Tjenestekoder (service tags) bidrar til å minimere kompleksiteten i hyppige oppdateringer av nettverkssikkerhetsregler. Bruk tjenestekoder i stedet for bestemte IP-adresser når du oppretter sikkerhetsregler som for eksempel tillater eller nekter trafikk for den tilsvarende tjenesten.
Microsoft administrerer adresseprefiksene i servicemerket og oppdaterer det automatisk etter hvert som adressene endres. Hvis du vil ha mer informasjon, kan du se IP-områder og servicemerker for Azure – offentlig sky.
Retningslinjer for data
Power Platform inneholder omfattende datapolicyfunksjoner som hjelper deg med å administrere datasikkerhet.
IP-begrensning for delt tilgangssignatur (SAS) for lagring
Notat
Før du aktiverer en av disse to SAS-funksjonene, må kundene først gi tilgang til https://*.api.powerplatformusercontent.com-domenet ellers vil de fleste SAS-funksjonene ikke fungere.
Dette funksjonssettet er leierspesifikk funksjonalitet som begrenser SAS-tokener (Storage Shared Access Signature) og kontrolleres via en meny i administrasjonssenter for Power Platform. Denne innstillingen begrenser hvem, basert på IP (IPv4 og IPv6), som kan bruke enterprise-SAS-tokener.
Du finner disse innstillingene i miljøets personvern- og sikkerhetsinnstillinger i administrasjonssenteret. Aktiver alternativet Aktiver IP-adressebasert Storage Shared Access Signature-regel (SAS).
Administratorer kan velge ett av disse fire alternativene for denne innstillingen:
| Valg | Innstilling | Description |
|---|---|---|
| 1 | Kun IP-binding | Denne innstillingen begrenser SAS-nøkler til anmoderens IP. |
| 2 | Kun IP-brannmur | Dette begrenser bruk av SAS-nøkler til bare å fungere innenfor et administratorangitt område. |
| 3 | IP-binding og brannmur | Dette begrenser bruken av SAS-nøkler slik at de bare kan brukes innenfor et administratorangitt område og bare til forespørrerens IP-adresse. |
| 4 | IP Binding eller brannmur | Tillater at SAS-nøkler brukes innenfor det angitte området. Hvis forespørselen kommer fra utenfor området, brukes IP-binding. |
Notat
Administratorer som vil tillate IP-brannmur (alternativ 2, 3 og 4 oppført i tabellen ovenfor), må angi både IPv4- og IPv6-områdene i nettverkene for å sikre skikkelig dekning av brukerne.
Advarsel
Alternativ 1 og 3 bruker IP-binding, som ikke fungerer riktig hvis kunder har IP-pooler, omvendt proxy eller NAT-aktiverte (Network Address Translation) gatewayer som brukes i nettverkene. Dette fører til at en brukers IP-adresse endres for ofte til at en anmoder pålitelig kan ha samme IP mellom lese-/skriveoperasjonene til SAS.
Alternativene 2 og 4 fungerer som tiltenkt.
Produkter som håndhever IP-tilknytning når aktivert:
- Dataverse
- Power Automate
- Tilpassede koblinger
- Power Apps
Innvirkning på brukeropplevelsen
Når en bruker, som ikke oppfyller begrensningene for et miljøs IP-adresse, åpner en app: Brukere får en feilmelding som viser til et generelt IP-problem.
Når en bruker som oppfyller IP-adressebegrensningene, åpner en app: Følgende hendelser inntreffer:
- Brukere kan få et banner som raskt forsvinner, og som gir brukere beskjed om at en IP-innstilling er angitt, og at de må kontakte administratoren for mer informasjon eller oppdatere alle sider som mister tilkoblingen.
- Mer viktig er det at på grunn av IP-valideringen som denne sikkerhetsinnstillingen bruker, kan noe funksjonalitet gå tregere enn hvis den ble slått av.
Oppdater innstillinger via kode
Administratorer kan bruke automatisering til å angi og oppdatere innstillingen IP-binding kontra brannmur, IP-området som er tillatt og veksleknappen Logging. Finn ut mer i Opplæring: Opprett, oppdater og vis innstillinger for miljøadministrasjon.
Logging av SAS-kall
Med denne innstillingen kan alle SAS-kall i Power Platform bli logget i Purview. Denne loggingen viser de relevante metadataene for alle opprettings- og brukshendelser og kan aktiveres uavhengig av SAS-IP-begrensningene ovenfor. Power Platform-tjenester støtter for øyeblikket SAS-anrop i 2024.
| Feltnavn | Feltbeskrivelse |
|---|---|
response.status_message |
Angir om hendelsen var vellykket eller ikke: SASSuccess eller SASAuthorizationError. |
response.status_code |
Angir om hendelsen var vellykket eller ikke: 200, 401 eller 500. |
ip_binding_mode |
IP-bindingsmodus angitt av en tenantadministrator, hvis den er slått på. Gjelder bare SAS-opprettelseshendelser. |
admin_provided_ip_ranges |
IP-intervaller angitt av en tenantadministrator, hvis aktuelt. Gjelder bare SAS-opprettelseshendelser. |
computed_ip_filters |
Det siste settet IP-filtre som er bundet til SAS-URI-er basert på IP-bindingsmodus og områdene som er angitt av en tenantadministrator. Gjelder både SAS-opprettings- og -brukshendelser. |
analytics.resource.sas.uri |
Dataene det ble forsøkt å få tilgang til eller opprette. |
enduser.ip_address |
Den offentlige IP-adressen til innringeren. |
analytics.resource.sas.operation_id |
Den unike identifikatoren fra opprettingshendelsen. Hvis du søker etter dette, vises alle bruks- og opprettingshendelser knyttet til SAS-kallene fra opprettingshendelsen. Tilordnet x-ms-sas-operation-id-svarhodet. |
request.service_request_id |
Unik identifikator fra forespørselen eller svaret og kan brukes til å slå opp en enkeltoppføring. Tilordnet til svarhodet x-ms-service-request-id. |
version |
Versjon av dette loggskjemaet. |
type |
Generisk svar. |
analytics.activity.name |
Aktivitetstypen for denne hendelsen var: oppretting eller bruk. |
analytics.activity.id |
Unik ID for oppføringen i Purview. |
analytics.resource.organization.id |
Organisasjons-ID |
analytics.resource.environment.id |
Miljø-ID |
analytics.resource.tenant.id |
leier-ID |
enduser.id |
GUID-en fra Microsoft Entra ID-en til oppretteren fra opprettingshendelsen. |
enduser.principal_name |
UPN/e-postadresse til oppretteren. For brukshendelser er dette et generisk svar: «system@powerplatform». |
enduser.role |
Generelt svar: Vanlig for opprettingshendelser og System for brukshendelser. |
Aktiver revisjonslogging i Purview
For at loggene skal vises i Purview-forekomsten, må du først aktivere det for hvert miljø du vil ha logger for. Denne innstillingen kan oppdateres i Power Platform-administrasjonssenteret av en tenantadministrator.
- Logg på administrasjonssenteret for Power Platform med leieradministratorlegitimasjon.
- Velg Behandle i navigasjonsruten.
- I Administrer-ruten, velg Miljøer.
- Velg miljøet du vil aktivere administratorlogging for.
- Velg Innstillinger på kommandolinjen.
- Velg Produkt>Personvern + Sikkerhet.
- Under Sikkerhetsinnstillinger for delt tilgangssignatur (SAS) for lagring (forhåndsversjon) aktiverer du funksjonen Aktiver SAS-logging i Purview.
Søk i revisjonslogger
Leieradministratorer kan bruke Purview til å vise revisjonslogger som genereres for SAS-operasjoner, og kan selv diagnostisere feil som kan returneres ved problemer med IP-validering. Purview-logger er den mest pålitelige løsningen.
Bruk trinnene nedenfor til å diagnostisere problemer eller få en bedre forståelse av SAS-bruksmønstre i leietakeren.
Kontroller at overvåkingslogging er aktivert for miljøet. Se Aktiver revisjonslogging i Purview.
Gå til Microsoft Purview-samsvarsportalen, og logg på med legitimasjon for leieradministrator.
Velg Revisjon i venstre navigasjonsrute. Hvis dette alternativet ikke er tilgjengelig for deg, betyr det at den påloggede brukeren ikke har administratortilgang til å forespørre revisjonslogger.
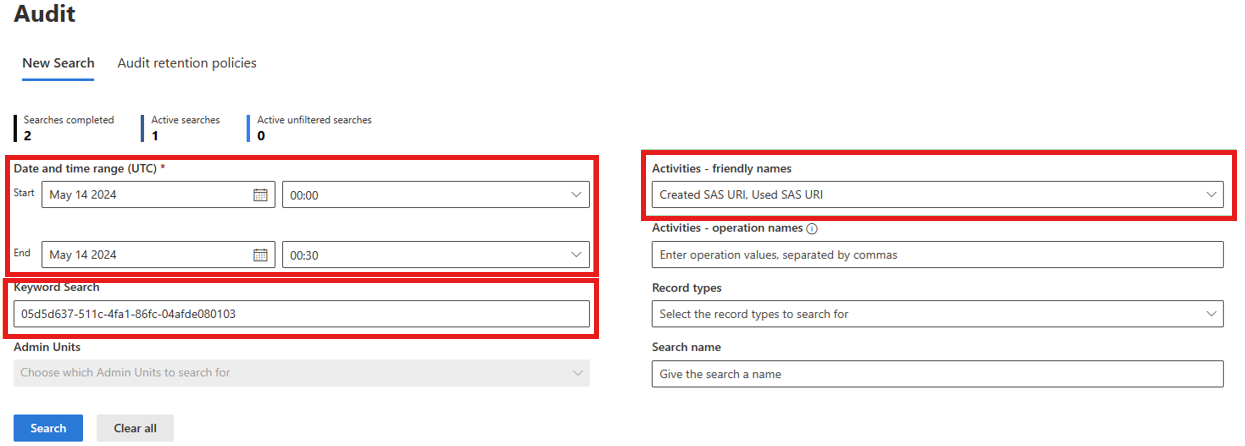
Velg dato- og klokkeslettintervall i UTC for å søke etter logger. For eksempel, når en 403 Forbudt-feil med en unauthorized_caller-feilkode ble returnert.
Activities - friendly namesSøk etter lagringsoperasjoner for Power Platform fra rullegardinlisten, og velg Opprettet SAS URI og Brukt SAS URI.Angi et nøkkelord i Nøkkelordsøk. Se på Kom i gang med søk i Purview-dokumentasjonen for å lære mer om dette feltet. Du kan bruke en verdi fra et hvilket som helst av feltene beskrevet i tabellen ovenfor, avhengig av scenario, men nedenfor er feltene vi anbefaler at du søker i (i prioritert rekkefølge):
- Verdien til
x-ms-service-request-idsvarhode. Denne verdien filtrerer resultatene til én SAS URI-opprettelseshendelse eller én SAS URI-brukshendelse, avhengig av hvilken forespørselstype headeren er fra. Dette er nyttig når du undersøker en 403 Forbidden-feil som returneres til brukeren. Du kan også bruke den til å hentepowerplatform.analytics.resource.sas.operation_id-verdien. - Verdien til
x-ms-sas-operation-idsvarhode. Denne verdien filtrerer resultatene til én SAS URI-opprettelseshendelse og én eller flere brukshendelser for SAS-URIen, avhengig av hvor mange ganger den ble åpnet. Den samsvarer med feltetpowerplatform.analytics.resource.sas.operation_id. - Hel eller delvis SAS-URI, minus signaturen. Dette kan returnere mange opprettelser av SAS-URI-er og mange hendelser ved bruk av SAS-URI-er, fordi det er mulig for samme URI å bli forespurt for generering så mange ganger som nødvendig.
- Oppringerens IP-adresse. Returnerer alle opprettelses- og brukshendelser for den IP-adressen.
- Miljø-ID. Dette kan returnere et stort sett med data som kan spenne over mange forskjellige løsninger i Power Platform, så unngå det om mulig eller vurder å begrense søkevinduet.
Advarsel
Ikke søk etter User Principal Name eller objekt-ID fordi disse verdiene bare overføres til opprettelseshendelser, ikke brukshendelser.
- Verdien til
Velg Søk, og vent til resultatene vises.
Advarsel
Logginntak i Purview kan bli forsinket i opptil en time eller mer, så husk det når du søker etter nylige hendelser.
Feilsøking av 403 Forbidden/unauthorized_caller-feilen
Du kan bruke opprettings- og brukslogger til å finne ut hvorfor et kall fører til en 403 Forbidden-feil med en unauthorized_caller-feilkode.
- Finn logger i Purview som beskrevet i forrige avsnitt. Vurder å bruke enten x-ms-service-request-id eller x-ms-sas-operation-id fra svarhodene som søkeord.
- Åpne brukshendelsen Used SAS URI, og se etter feltet powerplatform.analytics.resource.sas.computed_ip_filters under PropertyCollection. Dette IP-området er det SAS-kallet bruker til å avgjøre om forespørselen er autorisert til å fortsette eller ikke.
- Sammenlign denne verdien med feltet IP-adresse i loggen, som skal være tilstrekkelig til å finne ut hvorfor forespørselen mislyktes.
- Hvis du tror at verdien av powerplatform.analytics.resource.sas.computed_ip_filters er feil, fortsetter du med de neste trinnene.
- Åpne opprettelseshendelsen, Opprettet SAS URI, ved å søke ved hjelp av verdien for x-ms-sas-operation-id-svarhodet (eller verdien for feltet powerplatform.analytics.resource.sas.operation_id fra opprettelsesloggen).
- Hent verdien av feltet powerplatform.analytics.resource.sas.ip_binding_mode. Hvis den mangler eller er tom, betyr det at IP-binding ikke var slått på for det miljøet på tidspunktet for den bestemte forespørselen.
- Hent verdien for powerplatform.analytics.resource.sas.admin_provided_ip_ranges. Hvis den mangler eller er tom, betyr det at IP-brannmurområder ikke ble angitt for det miljøet på tidspunktet for den bestemte forespørselen.
- Hent verdien av powerplatform.analytics.resource.sas.computed_ip_filters, som skal være identisk med brukshendelsen, og som er avledet basert på IP-bindingsmodusen og IP-brannmurområdene fra administratoren. Se avledningslogikken i Datalagring og -styring i Power Platform.
Denne informasjonen hjelper tenantadministratorer med å rette eventuell feilkonfigurasjon i miljøets IP-bindingsinnstillinger.
Advarsel
Det kan ta minst 30 minutter før endringer i miljøinnstillinger for SAS IP-binding trer i kraft. Det kan være mer hvis partnerteam har sin egen hurtigbuffer.
Relaterte artikler
Sikkerhetsoversikt
Autentisering til Power Platform-tjenester
Tilkobling til og autentisering av datakilder
Vanlige spørsmål om Power Platform-sikkerhet