Merk
Tilgang til denne siden krever autorisasjon. Du kan prøve å logge på eller endre kataloger.
Tilgang til denne siden krever autorisasjon. Du kan prøve å endre kataloger.
Organisasjoner som behandler sensitive dokumenter, må ofte balansere automatisering, sikkerhet, samsvar og nettverksisolasjon. Denne referansearkitekturen viser hvordan du bruker Microsoft Power Platform, Azure Document Intelligence og Azure tjenester med privat nettverkstilkobling for å automatisere dokumentinntak, behandling, validering og lagring, samtidig som sensitive data beskyttes.
Tips
Denne artikkelen inneholder et eksempelscenario og en generalisert eksempelarkitektur for å illustrere hvordan du utformer sikre intelligente løsninger for dokumentbehandling ved hjelp av Power Platform, Azure Dokumentintelligens og støtte for virtuelt nettverk for Power Platform (VNet). Arkitektureksemplet kan endres for mange forskjellige scenarier og bransjer.
Arkitekturdiagram
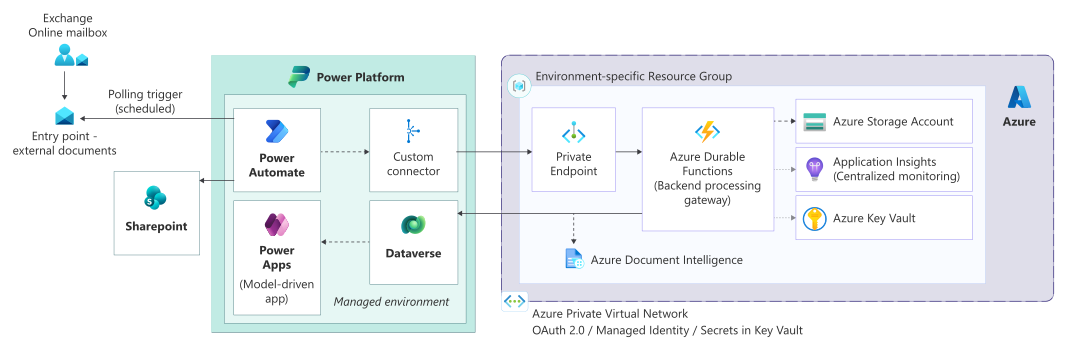
Workflow
Denne arbeidsflyten beskriver hvordan Power Platform og Azure tjenester med privat nettverksisolasjon som sikkert inntar, behandler, validerer og vedvarer dokumenter.
Sikker dokumentinntak: Motta dokumenter via dedikerte Exchange Online postbokser. Planlagte Power Automate-flyter bruker et polling-mønster for å hente dokumenter, noe som sikrer en kontrollert og pålitelig innhenting.
Oppretting av orkestrering og kontekst: Power Automate trekker ut metadata og vedlegg, filtrerer artefakter som ikke kan behandles, og etablerer en korrelasjonskontekst som brukes gjennom hele livssyklusen for behandlingen.
Privat nettverkskjøring: Flyter kjører i et administrert miljø som bruker VNet-støtte for Power Platform, slik at privat tilgang til Azure tjenester via private endepunkter.
Serverdelbehandling via Azure Functions: Power Automate aktiverer en sikret Azure-funksjon gjennom en egendefinert kobling som bruker OAuth 2.0-klientlegitimasjon. Funksjonen fungerer som en gateway for all serverdelbehandling.
Intelligent dokumentbehandling: Bruk Azure Dokumentintelligens for dokumentklassifisering og datauthenting. Håndter langvarige operasjoner asynkront.
Validering og saksoppretting: Valider og lagre ekstraherte data i Dataverse ved å opprette eller oppdatere forretningsposter og saker.
Sikker dokumentlagring: Lagre originale dokumenter og artefakter i SharePoint Online med tilgang kontrollert gjennom Microsoft Entra ID sikkerhetsgrupper.
Nedstrøms integrasjoner: Utløse flere automatiseringer og integrasjoner etter behov, inkludert sikker filutveksling gjennom Azure Blob Storage og lokale systemer.
Robusthet og overvåking: Holdbare Azure Functions administrere langvarige prosesser, nye forsøk og feilhåndtering, med sentralisert logging og overvåking.
Komponenter
Følgende komponenter utgjør arkitekturen for sikker dokumentbehandling.
Plattform og identitet
Microsoft Entra ID: Gir sentralisert identitet, godkjenning og betinget tilgang for brukere og programmer. Innebygd integrasjon med Power Platform muliggjør sikker brukertilgang, tjenestekontohavergodkjenning og håndhevelse av organisasjonssikkerhetspolicyer.
Inntak
Exchange Online postbokser: Gi en sikker og revisjonsbar grense for eksterne innsendinger. Dedikerte postbokser fungerer som kontrollerte inntaksendepunkter for innkommende dokumenter og forespørsler.
Power Automate (polling-mønster): Planlagte Power Automate-flyter overvåker Exchange-postbokser ved hjelp av en polling-tilnærming for å sikre pålitelig behandling, kontroll over struping og forutsigbar utførelse. Denne tilnærmingen unngår hendelsesstorming fra sanntidsutløsere.
Iverksetting
Power Automate: Fungerer som det primære orkestreringslaget, koordinerer dokumentinntak, uttrekking av metadata, valideringslogikk, nedstrømsintegreringer og unntakshåndtering mens du delegerer databehandlingsintensive operasjoner til serverdeltjenester.
Egendefinert kobling: Gir et sikkert abstraksjonslag mellom Power Automate- og serverdeltjenester. Godkjenning bruker OAuth 2.0-klientlegitimasjon, noe som sikrer kontrollert, miljøisolert tilgang til API-er.
Behandles
Azure Functions: Implementerer serverdelbehandling og orkestreringslogikk, som fungerer som et sikkert API-gateway- og integreringslag. Azure Functions håndtere validering, ruting, nye forsøk, langvarige operasjoner og samhandling med nedstrømstjenester.
Azure Document Intelligence: Aktiverer intelligent dokumentklassifisering og datauthenting ved hjelp av forhåndsbygde og egendefinerte modeller. Behandling aktiveres asynkront fra serverdeltjenester for å støtte skalerbarhet og langvarige arbeidsbelastninger.
Data og lagring
Microsoft Dataverse: Fungerer som den sentrale dataplattformen for strukturerte forretningsdata, inkludert tilfeller, metadata og behandlingsresultater. Datavers gir innebygd sikkerhets-, overvåkings- og rollebasert tilgangskontroll.
SharePoint Online: Lagrer dokumenter på en sikker måte og opprettholder koblinger med tilknyttede dataverse poster. SharePoint gir versjonskontroll, oppbevaring og finjustert tilgangskontroll for dokumentartefakter.
Azure Blob Storage: Støtter sikre filutvekslings- og integreringsscenarioer, inkludert samhandling med nedstrøms- eller lokale systemer. Tilgang er begrenset ved hjelp av private endepunkter og tjenestekontohavergodkjenning.
Sikkerhet og nettverk
Azure Virtual Network (VNet)-støtte for Power Platform: Gjør det mulig for Power Automate flyter å kjøre støttede koblinger i et delegert delnett i en Azure Virtual Network, slik at privat tilkobling kan Azure tjenester.
Azure private endepunkter: Sørg for at Azure tjenester som Azure Functions- og lagringstjenester bare er tilgjengelige via private IP-adresser, noe som eliminerer offentlig eksponering.
Azure Key Vault: Gir sentralisert og sikker lagring av hemmeligheter, sertifikater og nøkler som brukes av programmer og automatiseringskomponenter. Hemmeligheter injiseres under kjøring ved hjelp av administrerte identiteter eller tjenesteprinsipaler.
ALM og styring
Azure DevOps Pipelines: Automatiserer løsningsbygging, validering og distribusjon på tvers av miljøer ved hjelp av YAML-datasamlebånd. Støtter kontrollert promotering, miljøisolering og gjentatte distribusjoner som samsvarer med anbefalte fremgangsmåter for administrasjon av programlivssyklus for Power Platform (ALM).
Brukeropplevelse
Power Apps modelldrevne apper: Gir sikre, rollebevisste brukergrensesnitt for behandling av saker, gjennomgang av dokumenter og samhandling med forretningsdata. Modelldrevne apper respekterer automatisk dataverse sikkerhets- og overvåkingskontroller.
Scenariodetaljer
Denne arkitekturen muliggjør sikker, skalerbar og automatisert behandling av svært sensitive økonomiske og policyrelaterte dokumenter ved hjelp av Power Platform og Azure tjenester.
Organisasjoner i regulerte bransjer er ofte avhengige av e-postbasert dokumentinntak fra eksterne partnere og kunder. Disse organisasjonene må behandle disse dokumentene på en pålitelig måte, samtidig som de oppfyller strenge krav til datasikkerhet, nettverksisolering, revisjonsevne og samsvar. Manuell håndtering introduserer driftsrisiko, forsinkelser og inkonsekvente resultater, spesielt når dokumentvolumene øker.
Denne arkitekturen løser disse utfordringene ved å implementere et kontrollert dokumentinntak og behandlingssamlebånd som kombinerer Power Automate orkestrering, intelligent dokumentbehandling og sikre serverdeltjenester som driftes i en Azure Virtual Network. Alle integreringer med Azure tjenester utføres gjennom private endepunkter, slik at sensitive data aldri blir utsatt for det offentlige Internett.
Bruk Azure Dokumentintelligens for dokumentklassifisering og datauthenting. Bruk Azure Functions til abstrakt serverdelbehandling, sentralisere sikkerhet, validering og feilbehandling. Valider og bevar utpakkede data i Dataverse, slik at strukturert saksbehandling, nedstrøms automatisering og rapportering gjennom Power Platform-programmer aktiveres.
Denne fremgangsmåten reduserer manuell innsats, forbedrer behandlingsnøyaktighet og etablerer et gjenbrukbart virksomhetsmønster for sikker dokumentbehandling. Den støtter fremtidig utvidelse, samsvarer med sikkerhetsprinsipper med minst rettigheter og gir ende-til-ende-sporbarhet på tvers av Power Platform, Azure og identitetstjenester.
Vurderinger
Disse hensynene tar i bruk prinsippene i Power Platform Well-Architected, et sett med veiledende prinsipper som forbedrer kvaliteten på en arbeidsbelastning. Finn ut mer i Microsoft Power Platform Well-Architected.
Pålitelighet
Frakoblet orkestrering og behandling sikrer at midlertidige feil i nedstrømstjenester (Document Intelligence, Azure Functions, eksterne systemer) ikke forstyrrer inntak.
Avstemningsbasert e-postinntak unngår tapte hendelser og reduserer avhengigheten av sanntidsutløsere.
Policyer for prøving, tidsavbrudd og feilhåndtering sentraliseres i Azure Functions og Power Automate for å støtte kontrollert reprosessering.
Asynkron behandlingsmønstre (inkludert holdbare funksjoner der det er aktuelt) støtter langvarig dokumentanalyse uten å blokkere arbeidsflyter.
Høy tilgjengelighet leveres av administrerte tjenester, inkludert Power Automate, datavers, Azure Functions og Azure AI services.
Security
Microsoft Entra ID gir sentralisert identitet, godkjenning og betinget tilgang for brukere og tjenestekontohavere.
Tilgang med minste privilegium håndheves for Power Automate-flyter, egendefinerte koblinger og Azure-tjenester ved hjelp av appregistreringer og avgrensede tillatelser.
virtuelt nettverk støtte for Power Platform sikrer at automatisering kjører innenfor en privat nettverksgrense.
Private endepunkter hindrer offentlig eksponering av Azure Functions-, lagringskontoer og AI-tjenester.
Hemmeligheter og legitimasjon lagres sikkert i Azure Key Vault og injiseres ved kjøring.
Datavers rollebasert sikkerhet og revisjon gir finkornet tilgangskontroll og full sporing av datatilgang og endringer.
Driftskvalitet
Fjern fordeling av ansvar mellom orkestrering (Power Automate) og behandling (Azure Functions) forenkler vedlikehold og feilsøking.
Sentralisert serverdelgatewaymønster unngår koblingsspredning og sikrer konsekvent validering, logging og policyhåndhevelse.
Azure DevOps YAML-datasamlebånd automatiserer løsningsbygg, validering og distribusjon på tvers av miljøer, og støtter gjentatte og styrte utgivelser.
Miljøspesifikk konfigurasjon, for eksempel modellversjoner og endepunkter, administreres gjennom miljøvariabler, noe som reduserer manuelle endringer.
Ende-til-ende-overvåking er aktivert via kjøreloggen for Power Platform, Azure logging og plattforminndelte revisjonsfunksjoner.
Ytelseseffektivitet
Tunge databehandlingsarbeidsbelastninger, for eksempel dokumentklassifisering, OCR (optisk tegngjenkjenning) og valideringslogikk, blir avlastet til Azure Functions i stedet for utført i Power Automate.
Asynkron behandling forbedrer gjennomstrømmingen og hindrer at begrensninger for flytkjøring nås.
Avstemningsbasert inntak gir forutsigbare belastningsmønstre og unngår utløserpigger.
Datavers brukes til strukturerte forretningsdata, mens dokumenter lagres i SharePoint og Blob Storage for å optimalisere lagringskostnader og ytelse.
Privat nettverk reduserer ventetiden mellom Power Platform og Azure tjenester.
Opplevelsesoptimalisering
Power Apps modelldrevne apper gir sikre, rollebevisste brukeropplevelser som automatisk respekterer datavers sikkerhet.
Arbeidsflyter med menneskelig involvering reduserer kognitiv belastning ved å la brukerne gripe inn kun når det er nødvendig.
Klare saks- og dokumenttilknytninger forbedrer sporbarheten og brukervennligheten for driftsteam.
Konsekvent automatiseringsvirkemåte på tvers av miljøer forbedrer tilliten og reduserer bruker forvirring.
Ansvarlig kunstig intelligens
Ikke aktuelt.
Denne arkitekturen bruker Azure Document Intelligence for dokumentklassifisering og uttrekking, og inkluderer ikke generative AI-funksjoner.
Bidragsytere
Microsoft vedlikeholder denne artikkelen. Følgende bidragsytere skrev denne artikkelen.
Hovedforfattere:
- Meenakshi Gupta, rektor teknolog