Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of mappen te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen om mappen te wijzigen.
Een Fabric-werkruimte-id is een automatisch beheerde service-principal die kan worden gekoppeld aan een Fabric-werkruimte. Fabric-werkruimten met een werkruimte-identiteit kunnen veilig lezen of schrijven naar firewall-beveiligde Azure Data Lake Storage Gen2-accounts via vertrouwde werkruimtetoegang voor OneLake-snelkoppelingen. Fabric-items kunnen de identiteit gebruiken bij het maken van verbinding met resources die ondersteuning bieden voor Microsoft Entra-verificatie. Fabric gebruikt werkruimte-identiteiten om Microsoft Entra-tokens te verkrijgen zonder dat de klant referenties hoeft te beheren.
Werkruimte-id's kunnen worden gemaakt in de werkruimte-instellingen van elke werkruimte, behalve Mijn werkruimten.
Wanneer u een werkruimte-identiteit maakt, creëert Fabric een service-principal in Microsoft Entra ID om deze identiteit te vertegenwoordigen. Er wordt ook een bijbehorende app-registratie gemaakt. Fabric beheert automatisch de referenties die zijn gekoppeld aan werkruimte-identiteiten, waardoor referentielekken en downtime worden voorkomen door onjuiste afhandeling van referenties.
Notitie
De identiteit van de Fabric werkruimte is algemeen beschikbaar. U kunt een werkruimte-id maken in elke werkruimte behalve Mijn werkruimte.
Hoewel identiteiten van fabric-werkruimten overeenkomsten delen met door Azure beheerde identiteiten, zijn hun levenscyclus, beheer en governance verschillend. Fabric beheert de onafhankelijke levenscyclus van een werkruimteidentiteit. Je kunt optioneel een Fabric-werkruimte koppelen aan een identiteit. Wanneer je de werkruimte permanent verwijdert, verwijdert Fabric de identiteit. De naam van de werkruimte-id is altijd dezelfde als de naam van de werkruimte waarmee deze is gekoppeld.
Een werkruimte-id maken en beheren
U moet een werkruimtebeheerder zijn om een werkruimte-id te kunnen maken en beheren. De werkruimte waarvoor u de identiteit maakt, kan geen Mijn werkruimte zijn.
- Meld u aan bij de Microsoft Fabric-portal.
- Selecteer Werkruimten en selecteer vervolgens de werkruimte waarvoor u een werkruimte-id wilt maken.
- Selecteer in de werkruimte het pictogram Werkruimte-instellingen (tandwiel).
- Selecteer het tabblad Werkruimte-identiteit .
- Selecteer de knop + Werkruimte-identiteit.
Wanneer de werkruimte-id is gemaakt, worden op het tabblad de details van de werkruimte-id en de lijst met geautoriseerde gebruikers weergegeven.
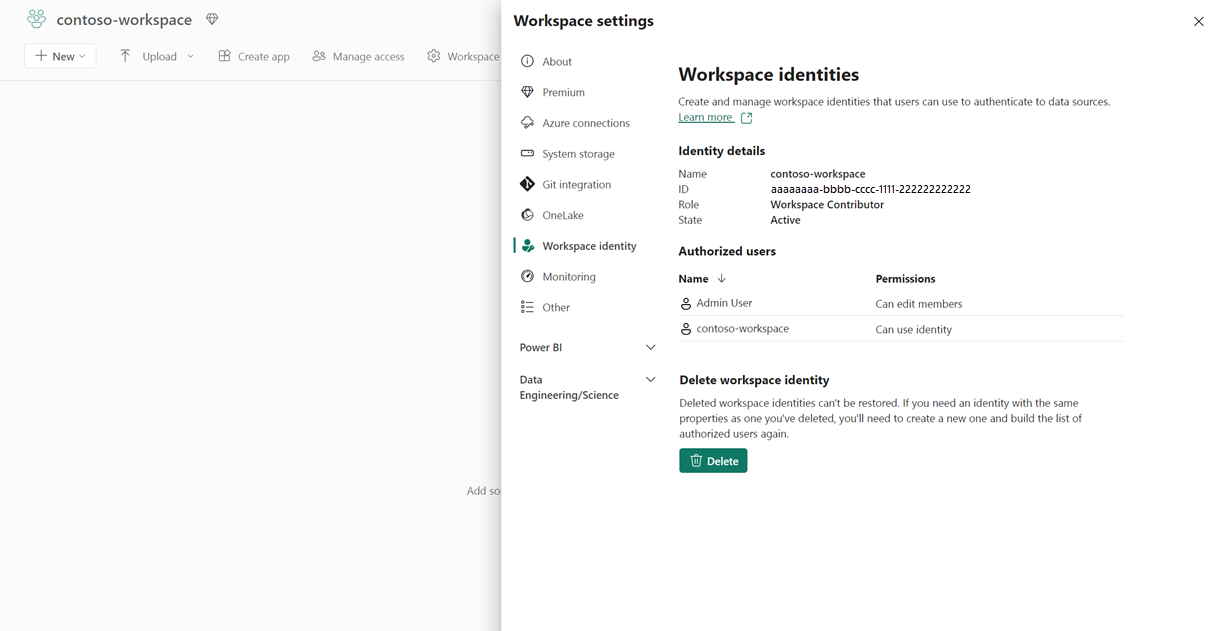
De onderdelen van de configuratie van de identiteit van de werkruimte worden beschreven in de volgende secties.
Identiteitsdetails
| Details | Beschrijving |
|---|---|
| Naam | Naam van werkruimte-id. De naam van de werkruimte-id is hetzelfde als de naam van de werkruimte. |
| Id | De GUID van de werkruimte-identiteit. Dit is een unieke id voor de identiteit. |
| Rol | De rol van de werkruimte die aan de identiteit is toegewezen. |
| Staat/provincie | De status van de werkruimte. Mogelijke waarden: Actief, Inactief, Verwijderen, Onbruikbaar, Mislukt, DeleteFailed |
Geautoriseerde gebruikers
Zie Toegangsbeheer voor meer informatie.
Een werkruimte-identiteit verwijderen
Wanneer een identiteit wordt verwijderd, zullen fabric-items die afhankelijk zijn van de werkruimte-identiteit voor toegang tot vertrouwde werkruimten of verificatie niet meer functioneren. Verwijderde werkruimte-id's kunnen niet worden hersteld.
Notitie
Wanneer je een werkruimte verwijdert, verwijdert Fabric ook de werkruimteidentiteit, maar niet onmiddellijk. De werkruimte blijft gedurende de verblijfsperiode van de werkruimte in een Verwijderd-toestand, en Fabric verwijdert de werkruimteidentiteit pas nadat de werkruimte permanent is verwijderd. Voor details, zie De identiteit verwijderen.
Als je de werkruimte herstelt na verwijdering, wordt de werkruimteidentiteit niet hersteld. Als u wilt dat de herstelde werkruimte een werkruimte-id heeft, moet u een nieuwe maken.
Hoe werkruimte-identiteit te gebruiken
Werkruimte-identiteit kan momenteel op twee manieren worden gebruikt:
Voor verificatie: Zie Verifiëren met werkruimte-id voor meer informatie over hoe deze identiteit optreedt als verificatieoptie bij het verbinden van OneLake-snelkoppelingen, pijplijnen, semantische modellen en Gegevensstromen Gen2 (CI/CD) met gegevensbronnen.
Voor betrouwbare toegang tot werkruimten: Snelkoppelingen in een werkruimte met een werkruimte-identiteit kunnen worden gebruikt voor toegang tot betrouwbare diensten. Zie toegang tot vertrouwde werkruimten voor meer informatie.
Beveiliging, beheer en governance van de identiteit van de werkruimte
In de volgende secties wordt beschreven wie de identiteit van de werkruimte kan gebruiken en hoe u deze kunt bewaken in Microsoft Purview en Azure.
Toegangsbeheer
Werkruimte-id kan worden gemaakt en verwijderd door werkruimtebeheerders. Standaard heeft de werkruimte-identiteit geen werkruimterol.
Waarschuwing
Werkruimte-identiteit is een automatisch beheerde service-principal die door gebruikers van Fabric is aangemaakt. Toegang tot deze identiteit moet zorgvuldig worden beheerd en bewaakt, omdat elke persoon die toegang tot de identiteit heeft, ervan mag uitgaan.
Werkruimte-identiteit wordt ondersteund voor verificatie voor doelbronnen in verbindingen. Alleen gebruikers met de rol beheerder, lid of inzender in de werkruimte kunnen de identiteit van de werkruimte configureren voor verificatie in verbindingen.
Toepassingsbeheerders of gebruikers met hogere rollen kunnen de service-principal en app-registratie die zijn gekoppeld aan de werkruimte-id in Azure bekijken, wijzigen en verwijderen.
Waarschuwing
Het is niet raadzaam om de service-principal of app-registratie in Azure te wijzigen of te verwijderen, omdat fabric-items die afhankelijk zijn van de werkruimte-identiteit, niet meer werken. Dergelijke wijzigingen kunnen worden teruggedraaid. Het toevoegen van API-machtigingen om toegang tot doelbronnen toe te staan, wordt ondersteund voor werkruimte-identiteiten. Bovendien moet u zich houden aan het principe van minimale bevoegdheden bij het beheren van toepassingsbeheerdersrollen. Zorg ervoor dat alleen de juiste gebruikers aan deze rol zijn toegewezen. Raadpleeg toepassingsbeheerders voor meer informatie
De werkruimte-identiteit beheren in Fabric
Fabric-beheerders kunnen de workspace-identiteiten beheren die ze in hun tenant aanmaken. Gebruik Fabric-identiteiten onder Configuraties in de sectie Govern van de OneLake-catalogus.
- Selecteer in de OneLake-catalogusGovern>Configurations>.
- Selecteer een werkruimte-id en selecteer vervolgens Details.
- Op het tabblad Details kunt u aanvullende informatie weergeven met betrekking tot de identiteit van de werkruimte.
- U kunt ook een werkruimte-id verwijderen.
Notitie
Werkruimte-id's kunnen niet worden hersteld na verwijdering. Zorg ervoor dat u de gevolgen van het verwijderen van een werkruimte-identiteit beschrijft in Een werkruimte-identiteit verwijderen.
Bekijk workspace-identiteitsevenementen in Microsoft Purview-controle
Je kunt de auditgebeurtenissen bekijken die worden gegenereerd bij het aanmaken en verwijderen van werkruimteidentiteiten in Microsoft Purview-controle. Om toegang te krijgen tot het logboek:
- Ga naar Microsoft Purview-controle.
- Gebruik in het auditzoekformulier dat wordt weergegeven het veld Activiteiten- beschrijvende namen om te zoeken naar infrastructuuridentiteiten om de activiteiten te vinden die betrekking hebben op werkruimte-identiteiten. Momenteel zijn de volgende activiteiten met betrekking tot werkruimte-identiteiten:
- Fabric-identiteit voor werkruimte gemaakt
- Opgehaalde fabricidentiteit voor werkruimte
- Verwijderde Fabric-identiteit voor werkruimte
- Opgehaald Fabric Identity Token voor werkruimte
De werkruimte-identiteit beheren in Azure
De toepassing die is gekoppeld aan de werkruimte-id, kan worden weergegeven onder zowel Bedrijfstoepassingen als App-registraties in Azure Portal.
Bedrijfstoepassingen
De toepassing die is gekoppeld aan de werkruimte-id, kan worden weergegeven in Bedrijfstoepassingen in Azure Portal. De Fabric Identity Management-app is de configuratie-eigenaar.
Waarschuwing
Wijzigingen in de toepassing die hier zijn aangebracht, zorgen ervoor dat de werkruimte-id niet meer werkt en dergelijke wijzigingen kunnen worden teruggedraaid. Het toevoegen van API-machtigingen om toegang tot doelbronnen toe te staan, wordt ondersteund voor werkruimte-identiteiten. Bovendien moet u zich houden aan het principe van minimale bevoegdheden bij het beheren van toepassingsbeheerdersrollen. Zorg ervoor dat alleen de juiste gebruikers aan deze rol zijn toegewezen. Raadpleeg toepassingsbeheerders voor meer informatie
Ga als volgt te werk om de auditlogboeken en aanmeldingslogboeken voor deze identiteit weer te geven:
- Meld u aan bij het Azure-portaal.
- Navigeer naar Microsoft Entra ID > Enterprise-toepassingen.
- Selecteer naar wens auditlogboeken of aanmeldingslogboeken.
App-registraties
De toepassing die is gekoppeld aan de werkruimte-id, kan worden weergegeven onder App-registraties in Azure Portal. Er mogen geen wijzigingen worden aangebracht, omdat de werkruimte-identiteit hierdoor niet meer werkt.
De app-registratie blijft vermeld zolang de werkruimteidentiteit in Fabric aanwezig is, ook zolang een verwijderde werkruimte in zijn bewaarperiode valt. Voor meer informatie, zie De identiteit verwijderen.
Geavanceerde scenario's
In de volgende secties worden scenario's beschreven met betrekking tot werkruimte-identiteiten die kunnen optreden.
De identiteit verwijderen
De identiteit van de werkruimte kan worden verwijderd in de werkruimte-instellingen. Wanneer een identiteit wordt verwijderd, zullen fabric-items die afhankelijk zijn van de werkruimte-identiteit voor toegang tot vertrouwde werkruimten of verificatie niet meer functioneren. Verwijderde werkruimte-id's kunnen niet worden hersteld.
Fabric verwijdert ook zijn werkruimteidentiteit, maar houdt de werkruimte gedurende de werkruimte-bewaarperiode in een Verwijderd-status, zodat een beheerder deze kan herstellen. Tijdens de retentieperiode deprovisioneert Fabric de workspace-identiteit niet, en blijven de service principal en appregistratie zichtbaar in het Azure-portaal.
Fabric deprovisioneert de workspace-identiteit wanneer je de workspace permanent verwijdert. Deze permanente verwijdering gebeurt op een van de volgende manieren:
- De retentieperiode verloopt en een achtergrondtaak verwijdert permanent de werkruimte.
- Een Fabric-beheerder verwijdert de werkruimte permanent tijdens de retentieperiode. Voor meer informatie, zie Permanent verwijderen van een verwijderde samenwerkingswerkruimte tijdens de bewaarperiode.
Nadat het permanent verwijderen is gestart, gaat de werkruimte-identiteit over naar de status Deleting en het kan enige tijd duren voordat de bijbehorende service-principal en app-registratie niet meer worden weergegeven in Microsoft Entra ID.
Als je regelmatig werkruimtes verwijdert en ze opnieuw aanmaakt met dezelfde naam, kan het zijn dat je meer dan één appregistratie met die naam in je tenant ziet, terwijl de verwijderde werkruimtes nog binnen hun bewaartermijn vallen. Om een werkruimteidentiteit te verwijderen zonder te wachten tot de retentieperiode is verlopen, gebruik je een van de volgende opties:
- Verwijder voordat je de werkruimte verwijdert, de werkruimte-identiteit in het tabblad Werkruimte-identiteit van de werkruimte-instellingen.
- Vraag een Fabric-beheerder om de werkruimte permanent te verwijderen tijdens de retentieperiode.
Waarschuwing
Verwijder de service principal of app-registratie van een werkruimte-identiteit niet rechtstreeks in het Azure-portaal. Fabric kan de applicatie niet vinden wanneer het de identiteit deprovisioneert, wat fouten veroorzaakt en het opruimen van de workspace-identiteit kan vertragen.
Als je de werkruimte herstelt na verwijdering, wordt de werkruimteidentiteit niet hersteld. Als u wilt dat de herstelde werkruimte een werkruimte-id heeft, moet u een nieuwe maken.
De naam van de werkruimte wijzigen
Wanneer de naam van een werkruimte wordt gewijzigd, wordt de naam van de werkruimte-id ook aangepast aan de naam van de werkruimte. De Microsoft Entra-toepassing en service-principal blijven echter hetzelfde. Houd er rekening mee dat er meerdere toepassings- en app-registratieobjecten met dezelfde naam in een tenant kunnen zijn.
Overwegingen en beperkingen
U kunt een werkruimte-id maken in elke werkruimte behalve Mijn werkruimte.
Je kunt een workspace-identiteit aanmaken en gebruiken, ongeacht de capaciteit SKU die aan de workspace is toegewezen.
Het gebruik van workspace-identiteit als credential in cloudverbindingen wordt in welke opzicht dan ook ondersteund.
Voor vertrouwde toegang tot de werkruimte voor opslagaccounts waarvoor de firewall is ingeschakeld, moet de werkruimte zijn toegewezen aan een aangeschafte Microsoft Fabric-capaciteit (F SKU).
Als je een werkruimte met een werkruimteidentiteit migreert naar een niet-Fabric-capaciteit, naar een niet-F SKU Fabric-capaciteit, of naar een proefcapaciteit, wordt de identiteit niet uitgeschakeld of verwijderd, maar werken Fabric-items die afhankelijk zijn van vertrouwde werkruimtetoegang niet meer.
Een standaardwaarde van 10.000 werkruimte-id's kan worden gemaakt in een tenant. U kunt ook uw eigen maximum opgeven in de tenantinstellingen, wat de bovengrens wordt voor het aanmaken van Fabric-identiteiten in uw tenant. Zie Het maximum aantal Fabric-identiteiten in een tenant definiëren voor meer informatie.
Fabric verwijdert geen workspace-identiteit wanneer je zijn workspace verwijdert. Fabric verwijdert het pas nadat de werkruimte permanent is verwijderd. Daardoor kan je tenant meer dan één app-registratie met dezelfde naam bevatten als je werkruimtes verwijdert en opnieuw aanmaakt met dezelfde naam. Voor meer informatie, zie De identiteit verwijderen.
Azure Data Lake Storage Gen2-snelkoppelingen in een werkruimte met een werkruimte-id kunnen toegang krijgen tot vertrouwde services.
Werkruimte-identiteit wordt niet ondersteund in B2B- of tenantoverschrijdende scenario's.
Problemen met het maken van een werkruimte-id oplossen
Als u geen werkruimte-id kunt maken omdat de aanmaakknop is uitgeschakeld, controleert u of u de rol werkruimtebeheerder hebt.
Als u problemen ondervindt wanneer u voor het eerst een werkruimte-id in uw tenant maakt, voert u de volgende stappen uit:
- Als de status van de werkruimte-id is mislukt, wacht u een uur en verwijdert u de identiteit.
- Nadat de identiteit is verwijderd, wacht u vijf minuten en maakt u de identiteit opnieuw.