Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Important
Azure Dedicated HSM wordt buiten gebruik gesteld. Microsoft biedt volledige ondersteuning voor bestaande dedicated HSM-klanten tot 31 juli 2028. Er worden geen nieuwe onboardings van klanten geaccepteerd. Zie de officiële Azure-update voor volledige details en vereiste acties.
Als u een Azure Dedicated HSM gebruiker bent, raadpleegt u Migreren van Azure Dedicated HSM naar beheerde HSM of Azure Cloud HSM. Azure Cloud HSM is nu algemeen beschikbaar en is de opvolger van Azure Dedicated HSM.
Nieuwe klanten moeten Azure Cloud HSM, Beheerde HSM of Azure Key Vault evalueren en onboarden op basis van hun workloadvereisten. Zie De juiste Oplossing voor Azure-sleutelbeheer kiezen voor hulp.
Azure Dedicated HSM biedt een fysiek apparaat voor uitsluitend klantgebruik, met volledige administratieve controle en volledige beheerverantwoordelijkheid. Omdat de service fysieke hardware biedt, bepaalt Microsoft hoe deze apparaten worden toegewezen om effectief capaciteitsbeheer te garanderen. Als gevolg hiervan is de Dedicated HSM-service binnen een Azure-abonnement normaal gesproken niet zichtbaar voor het inrichten van resources. Als u toegang wilt krijgen tot de Dedicated HSM-service, moet u contact opnemen met uw Microsoft-accountmanager om registratie aan te vragen voor de Dedicated HSM-service. U kunt de service pas inrichten nadat dit proces is voltooid.
In deze zelfstudie ziet u een typisch inrichtingsproces waarbij:
- Een klant heeft al een virtueel netwerk
- Ze hebben een virtuele machine
- Ze moeten HSM-resources toevoegen aan die bestaande omgeving.
Een typische implementatiearchitectuur met hoge beschikbaarheid voor meerdere regio's kan er als volgt uitzien:
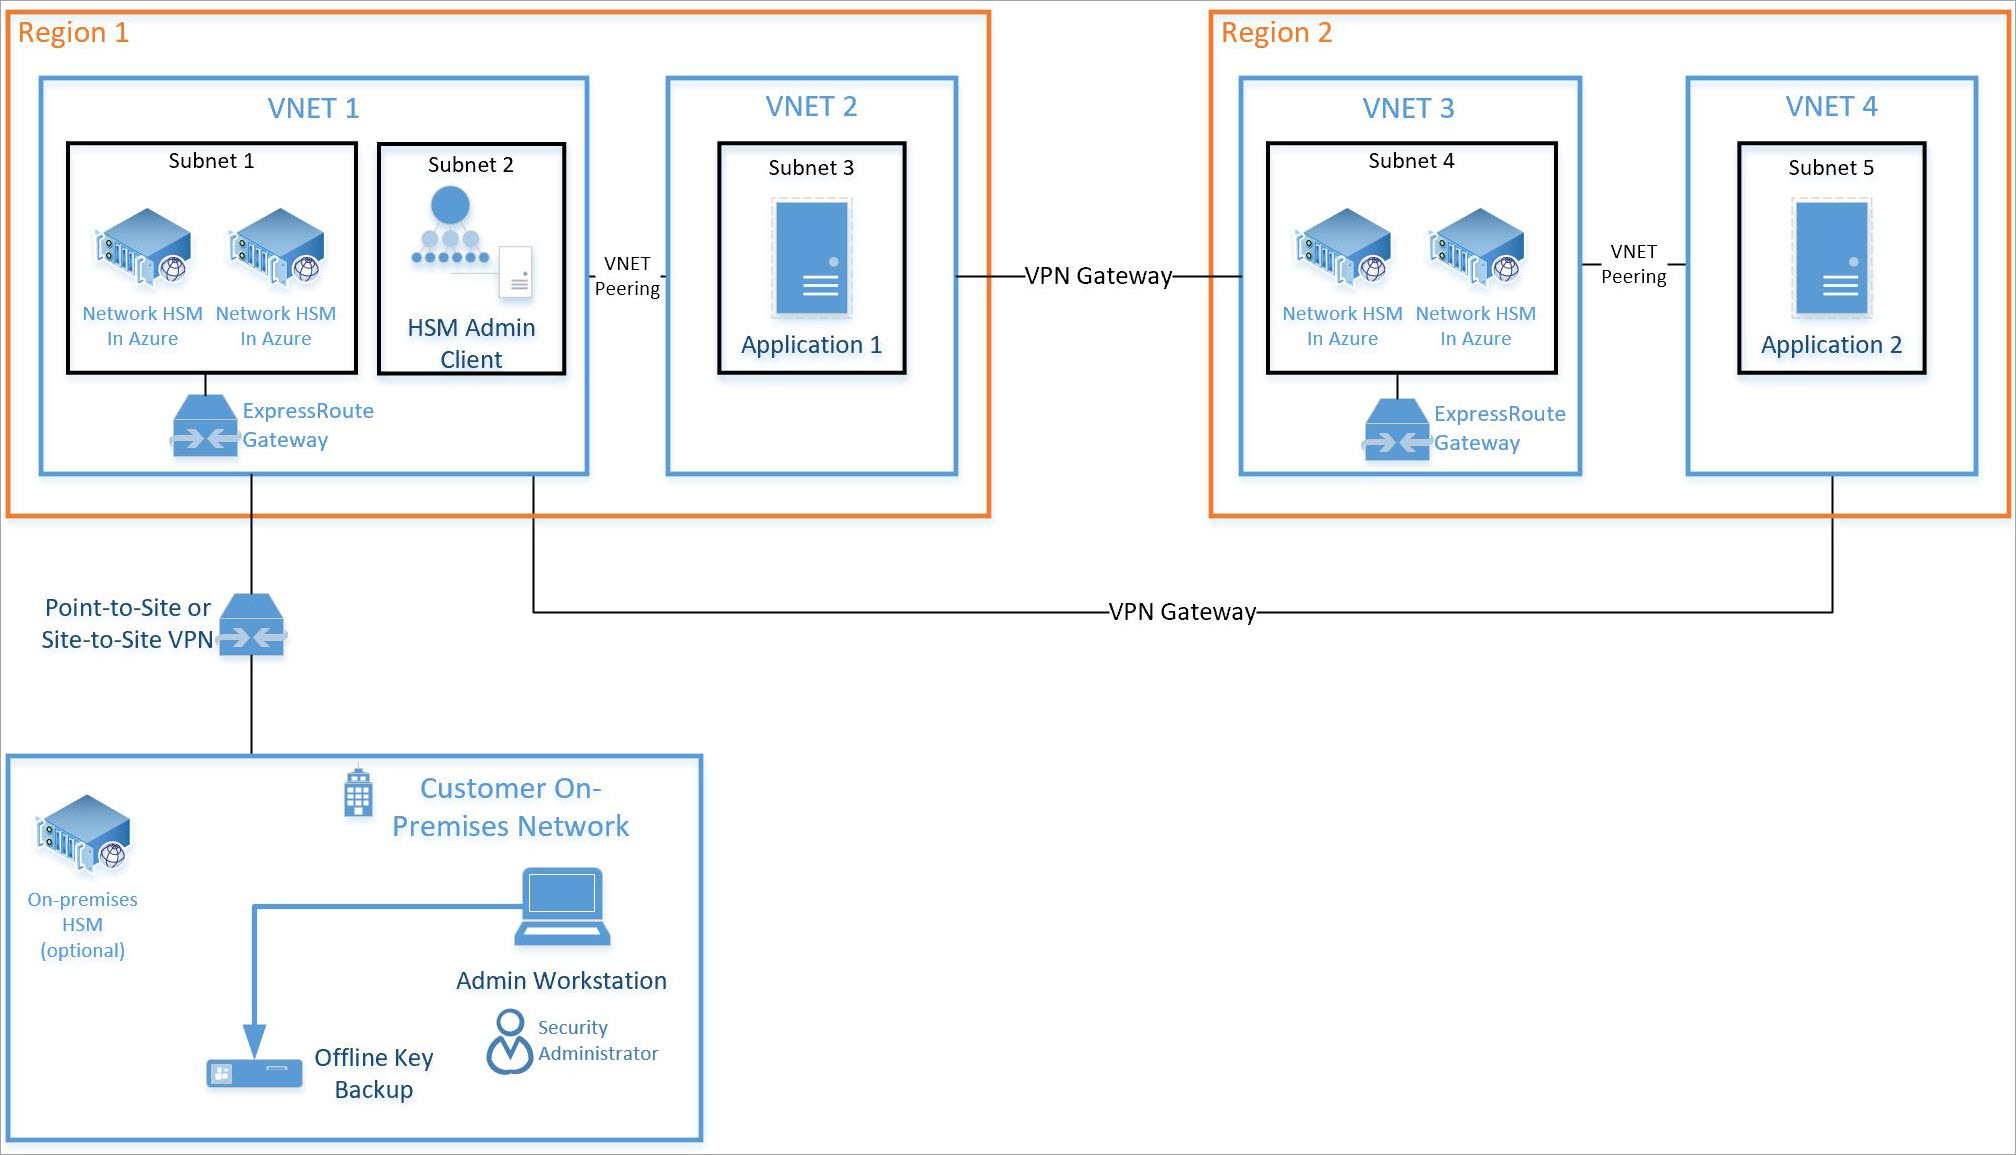
Deze zelfstudie is gericht op een paar HSM's en de vereiste ExpressRoute-gateway (zie Subnet 1 hierboven) die worden geïntegreerd in een bestaand virtueel netwerk (zie VNET 1 hierboven). Alle overige resources zijn standaard Azure-resources. Hetzelfde integratieproces kan worden gebruikt voor HSM's in subnet 4 op VNET 3 hierboven.
Prerequisites
Azure Dedicated HSM is momenteel niet beschikbaar in de Azure-portal. Alle interactie met de service moet via de opdrachtregel of met behulp van PowerShell verlopen. In deze zelfstudie wordt gebruikgemaakt van de CLI-interface (opdrachtregel) in de Azure Cloud Shell. Als u nieuw bent met de Azure CLI, volgt u hier de instructies om aan de slag te gaan: Azure CLI 2.0 Aan de slag.
Aannamen:
- U moet een toegewezen Microsoft Account Manager hebben om in aanmerking te komen voor onboarding en het gebruik van Azure Dedicated HSM.
- U hebt het Azure Dedicated HSM registratieproces doorlopen en bent goedgekeurd voor het gebruik van de service. Zo niet, neem dan contact op met uw Microsoft-account vertegenwoordiger voor meer informatie.
- U hebt een resourcegroep voor deze resources gemaakt en de nieuwe resources die in deze zelfstudie zijn geïmplementeerd, worden toegevoegd aan die groep.
- U hebt al het benodigde virtuele netwerk, subnet en virtuele machines gemaakt volgens het diagram en wilt nu twee HSM's integreren in die implementatie.
Bij alle instructies in dit artikel wordt ervan uitgegaan dat u zich in de Azure portal bevindt en dat de Cloud Shell is geopend (selecteer '>_' rechtsboven in de portal).
Een toegewezen HSM inrichten
Het inrichten van HSM's en het integreren ervan in een bestaand virtueel netwerk via ExpressRoute-gateway wordt gevalideerd met behulp van ssh. Deze validatie zorgt ervoor dat het HSM-apparaat bereikbaar en in beperkte mate beschikbaar is voor verdere configuratieactiviteiten.
Functieregistratie valideren
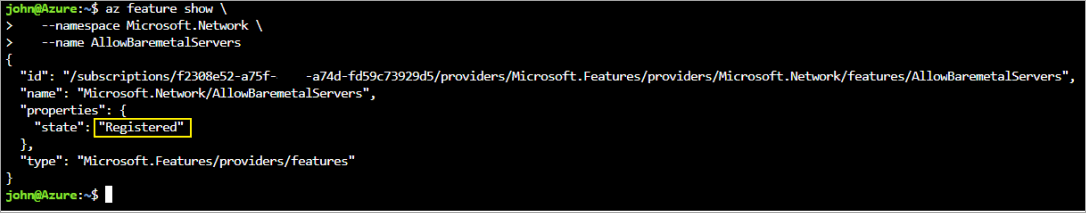
Voor elke inrichtingsactiviteit moet de Dedicated HSM-service zijn geregistreerd voor uw abonnement. Voer hiervoor de volgende opdrachten uit in de Azure portal Cloud Shell.
az feature show \
   --namespace Microsoft.HardwareSecurityModules \
   --name AzureDedicatedHSM
De opdrachten moeten de status 'Geregistreerd' retourneren. Als de commando's niet 'Geregistreerd' retourneren, moet u zich registreren voor deze service door contact op te nemen met uw Microsoft-accountvertegenwoordiger.
HSM-resources aanmaken
Voordat u HSM-resources maakt, hebt u enkele vereiste resources nodig. U moet een virtueel netwerk hebben met subnetbereiken voor compute, HSM's en gateways. De volgende opdrachten dienen als voorbeeld van wat een dergelijk virtueel netwerk zou creëren.
az network vnet create \
  --name myHSM-vnet \
  --resource-group myRG \
  --address-prefix 10.2.0.0/16 \
  --subnet-name compute \
  --subnet-prefix 10.2.0.0/24
az network vnet subnet create \
  --vnet-name myHSM-vnet \
  --resource-group myRG \
  --name hsmsubnet \
  --address-prefixes 10.2.1.0/24 \
  --delegations Microsoft.HardwareSecurityModules/dedicatedHSMs
az network vnet subnet create \
  --vnet-name myHSM-vnet \
  --resource-group myRG \
  --name GatewaySubnet \
  --address-prefixes 10.2.255.0/26
Note
De belangrijkste configuratie voor het virtuele netwerk is dat het subnet voor het HSM-apparaat delegaties moet hebben ingesteld op "Microsoft.HardwareSecurityModules/dedicatedHSMs". HSM-inrichting werkt niet zonder dat deze optie is ingesteld.
Voor het virtuele netwerk is ook een ExpressRoute-gateway vereist. Zonder een gateway mislukt de HSM-maakbewerking met een fout bij het verbinden van het apparaat met het virtuele netwerk. Maak de gateway met de opdracht az network vnet-gateway create en de ErGwScale SKU. Azure wijst automatisch het openbare IP-adres van de gateway toe en beheert dit, dus maak geen openbare IP-resource of geef de parameter --public-ip-addresses door.
az network vnet-gateway create \
  --resource-group myRG \
  --name myergw \
  --vnet myHSM-vnet \
  --gateway-type ExpressRoute \
  --sku ErGwScale \
  --min-scale-unit 1 \
  --max-scale-unit 1
Het implementeren van de gateway duurt ongeveer 17 minuten.
Nadat u uw netwerk hebt geconfigureerd, gebruikt u deze Azure CLI opdrachten om uw HSM's in te richten.
Gebruik de opdracht az dedicated-hsm create om de eerste HSM in te richten. De HSM heet hsm1. Vervangend abonnement:
az dedicated-hsm create --location westus --name hsm1 --resource-group myRG \
     --stamp-id stamp1 --sku "SafeNet Luna Network HSM A790" \
     --subnet id="/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/myRG/providers/Microsoft.Network/virtualNetworks/myHSM-vnet/subnets/hsmsubnet" \
     --network-interfaces private-ip-address=10.2.1.4
De HSM-creatiebewerking duurt ongeveer 7 minuten.
Als u een huidige HSM wilt zien, voert u de opdracht az dedicated-hsm show uit:
az dedicated-hsm show --resource-group myRG --name hsm1Richt de tweede HSM in met behulp van deze opdracht:
az dedicated-hsm create --location westus --name hsm2 --resource-group myRG \
     --stamp-id stamp2 --sku "SafeNet Luna Network HSM A790" \
     --subnet id="/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/myRG/providers/Microsoft.Network/virtualNetworks/myHSM-vnet/subnets/hsmsubnet" \
     --network-interfaces private-ip-address=10.2.1.5
Voer de opdracht az dedicated-hsm list uit om details over uw huidige HSM's weer te geven:
az dedicated-hsm list --resource-group myRG
Er zijn enkele andere opdrachten die nuttig kunnen zijn. Gebruik de opdracht az dedicated-hsm update om een HSM bij te werken:
az dedicated-hsm update --resource-group myRG --name hsm1
Als u een HSM wilt verwijderen, gebruikt u de opdracht az dedicated-hsm delete :
az dedicated-hsm delete --resource-group myRG --name hsm1
De implementatie controleren
Voer de volgende opdrachtenset uit om te controleren of de apparaten zijn geprovisioneerd en om apparaatkenmerken weer te geven. Zorg ervoor dat de resourcegroep juist is ingesteld en dat de resourcenaam precies hetzelfde is als in het parameterbestand.
subid=$(az account show --query id --output tsv)
az resource show \
   --ids /subscriptions/$subid/resourceGroups/myRG/providers/Microsoft.HardwareSecurityModules/dedicatedHSMs/HSM1
az resource show \
   --ids /subscriptions/$subid/resourceGroups/myRG/providers/Microsoft.HardwareSecurityModules/dedicatedHSMs/HSM2
De uitvoer ziet er ongeveer als volgt uit:
{
    "id": n/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/HSM-RG/providers/Microsoft.HardwareSecurityModules/dedicatedHSMs/HSMl",
    "identity": null,
    "kind": null,
    "location": "westus",
    "managedBy": null,
    "name": "HSM1",
    "plan": null,
    "properties": {
        "networkProfile": {
            "networkInterfaces": [
            {
            "id": n/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/HSM-RG/providers/Microsoft.Network/networkInterfaces/HSMl_HSMnic", "privatelpAddress": "10.0.2.5",
            "resourceGroup": "HSM-RG"
            }
            L
            "subnet": {
                "id": n/subscriptions/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/resourceGroups/HSM-RG/providers/Microsoft.Network/virtualNetworks/demo-vnet/subnets/hsmsubnet", "resourceGroup": "HSM-RG"
            }
        },
        "provisioningState": "Succeeded",
        "stampld": "stampl",
        "statusMessage": "The Dedicated HSM device is provisioned successfully and ready to use."
    },
    "resourceGroup": "HSM-RG",
    "sku": {
        "capacity": null,
        "family": null,
        "model": null,
        "name": "SafeNet Luna Network HSM A790",
        "size": null,
        "tier": null
    },
    "tags": {
        "Environment": "prod",
        "resourceType": "Hsm"
    },
    "type": "Microsoft.HardwareSecurityModules/dedicatedHSMs"
}
U kunt nu ook de resources zien met behulp van de Azure resourceverkenner. Vouw in de Explorer 'subscriptions' uit, vouw uw specifieke abonnement voor Dedicated HSM uit, vouw 'resource groups' uit, vouw de resourcegroep uit die u hebt gebruikt en selecteer ten slotte het item 'resources'.
De implementatie testen
Het testen van de implementatie is een geval van verbinding maken met een virtuele machine die toegang heeft tot een of meer HSM's en vervolgens rechtstreeks verbinding maken met het HSM-apparaat. Deze acties bevestigen dat de HSM bereikbaar is. Het ssh-hulpprogramma wordt gebruikt om verbinding te maken met de virtuele machine. De opdracht is vergelijkbaar met het volgende, maar met de beheerdersnaam en dns-naam die u hebt opgegeven in de parameter.
ssh adminuser@hsmlinuxvm.westus.cloudapp.azure.com
Het IP-adres van de virtuele machine kan ook worden gebruikt in plaats van de DNS-naam. Als de opdracht is geslaagd, wordt er om een wachtwoord gevraagd en moet u deze invoeren. Zodra u bent aangemeld bij de virtuele machine, kunt u zich aanmelden bij de HSM met behulp van het privé-IP-adres dat u in de portal vindt voor de netwerkinterfaceresource die is gekoppeld aan de HSM.
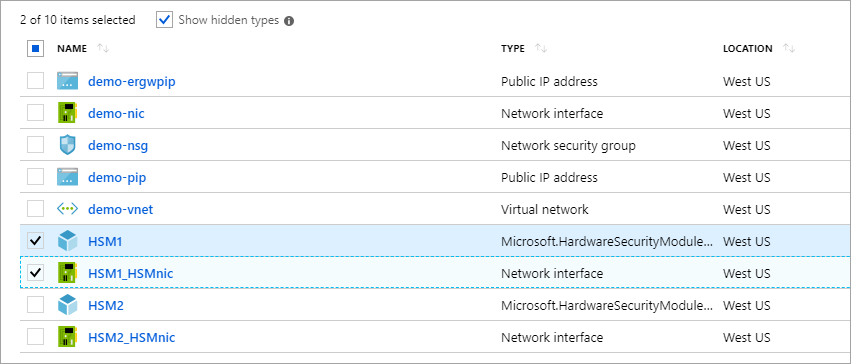
Note
Let op het selectievakje "Verborgen typen weergeven". Wanneer deze optie is geselecteerd, worden HSM-resources weergegeven.
Klik in de schermopname op de HSM1_HSMnic of HSM2_HSMnic om het juiste privé-IP-adres weer te geven. Anderszins is het az resource show commando een manier om het juiste IP-adres te identificeren.
Wanneer u het juiste IP-adres hebt, voert u de volgende opdracht uit, waarbij u dat adres vervangt:
ssh tenantadmin@10.0.2.4
Als dit lukt, wordt u om een wachtwoord gevraagd. Het standaardwachtwoord is PASSWORD en de HSM vraagt u eerst om uw wachtwoord te wijzigen, dus stel een sterk wachtwoord in en gebruik welk mechanisme uw organisatie ook gebruikt om het wachtwoord op te slaan en te voorkomen dat het wachtwoord verloren gaat.
Important
Als u dit wachtwoord kwijtraakt, moet de HSM opnieuw worden ingesteld en dat betekent dat uw sleutels verloren gaan.
Wanneer u bent verbonden met de HSM met behulp van ssh, voert u de volgende opdracht uit om ervoor te zorgen dat de HSM operationeel is.
hsm show
De uitvoer moet er als volgt uitzien:
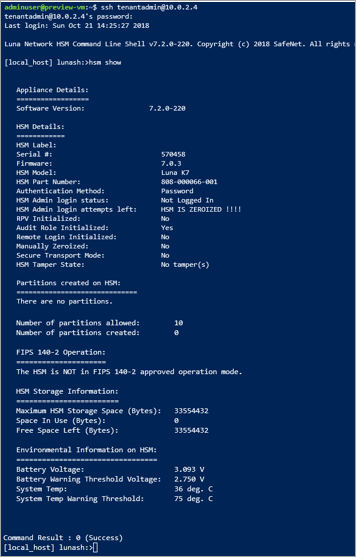
Op dit moment hebt u alle resources toegewezen voor een implementatie met hoge beschikbaarheid van twee HSM's en de toegang en operationele status gevalideerd. Voor verdere configuratie of tests is meer werk met het HSM-apparaat zelf vereist. Hiervoor moet u de instructies in de Thales Luna 7 HSM-beheerhandleiding hoofdstuk 7 volgen om de HSM te initialiseren en partities te maken. Alle documentatie en software zijn rechtstreeks bij Thales beschikbaar om te downloaden zodra u bent geregistreerd in de Thales-klantondersteuningsportal en een klant-id hebt. Download clientsoftware versie 7.2 om alle vereiste onderdelen op te halen.
Resources verwijderen of opschonen
Als u alleen klaar bent met het HSM-apparaat, kan het worden verwijderd als resource en teruggezet naar de vrije pool. Het voor de hand liggende probleem wanneer u dit doet, zijn gevoelige klantgegevens die zich op het apparaat bevinden. De beste manier om een apparaat te "zeroize" is om het HSM-beheerderswachtwoord drie keer verkeerd in te voeren. (Niet de apparaatbeheerder, de werkelijke HSM-beheerder). Als veiligheidsmaatregel ter bescherming van sleutelmateriaal kan het apparaat pas als Azure-resource worden verwijderd wanneer het zich in de gewiste toestand bevindt.
Note
Als u problemen ondervindt met de configuratie van Thales-apparaten, neemt u contact op met de klantenondersteuning van Thales.
Als u klaar bent met alle resources in de resourcegroep, kunt u ze verwijderen met de volgende opdracht:
az group delete \
   --resource-group myRG \
   --name HSMdeploy \
   --verbose
Volgende stappen
Nadat u de stappen in de zelfstudie hebt voltooid, worden toegewezen HSM-resources ingericht en hebt u een virtueel netwerk met de benodigde HSM's en verdere netwerkonderdelen om communicatie met de HSM mogelijk te maken. U kunt deze implementatie nu aanvullen met meer resources, zoals vereist voor uw voorkeursimplementatiearchitectuur. Zie de Concepts-documenten voor meer informatie over het plannen van uw implementatie. Een ontwerp met twee HSM's in een primaire regio die de beschikbaarheid op rackniveau aanpakken en twee HSM's in een secundaire regio die betrekking hebben op regionale beschikbaarheid, wordt aanbevolen.