Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Features
Wijzigingen in upstreamgedrag van Azure Artifacts
Voorheen hebben Azure Artifacts-feeds pakketversies van alle upstream-bronnen gepresenteerd. Deze upstream bevat pakketversies die oorspronkelijk zijn gepusht naar een Azure Artifacts-feed (intern afkomstig) en pakketversies van algemene openbare opslagplaatsen zoals npmjs.com, NuGet.org, Maven Central en PyPI (extern afkomstig).
Deze sprint introduceert een nieuw gedrag dat extra beveiliging biedt voor uw privéfeeds door de toegang tot externe bronpakketten te beperken wanneer intern bronnenpakketten al aanwezig zijn. Deze functie biedt een nieuwe beveiligingslaag, waardoor schadelijke pakketten niet per ongeluk worden gebruikt in een openbaar register. Deze wijzigingen zijn niet van invloed op pakketversies die al in gebruik zijn of in de cache zijn opgeslagen in uw feed.
Voor meer informatie over veelvoorkomende pakketscenario's waarin u extern verkregen pakketversies moet toelaten, samen met enkele andere scenario's waarin geen blokkering voor openbare pakketten nodig is, en hoe u het upstream-gedrag kunt configureren, zie de documentatie Upstream-gedrag configureren - Azure Artifacts | Microsoft Docs.
Volgende stappen
Opmerking
Deze functies worden de komende twee tot drie weken uitgerold.
Ga naar Azure DevOps en kijk eens.
Feedback geven
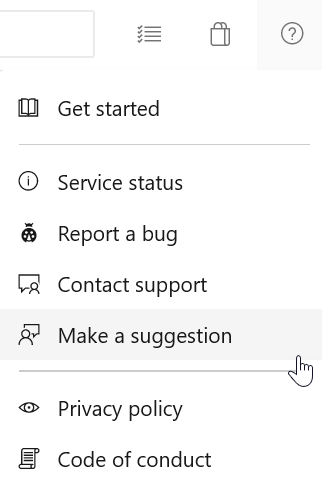
We horen graag wat u van deze functies vindt. Gebruik het Help-menu om een probleem te melden of een suggestie op te geven.
U kunt ook advies krijgen en uw vragen beantwoorden door de community op Stack Overflow.