Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Features
- Bereik en levensduur van persoonlijke toegangstokens (PAT) beperken via Azure AD-tenantbeleid
- Ondersteuning voor beleid voor voorwaardelijke toegang voor IPv6-verkeer
Bereik en levensduur van persoonlijke toegangstokens (PAT) beperken via Azure AD-tenantbeleid
Met persoonlijke toegangstokens (PAT's) kunt u eenvoudig verifiëren bij Azure DevOps om te integreren met uw hulpprogramma's en services. Gelekte tokens kunnen echter uw Azure DevOps-account en -gegevens in gevaar brengen, waardoor uw toepassingen en services risico lopen.
We hebben feedback ontvangen over beheerders die niet over de benodigde controles beschikken om het dreigingsoppervlak dat wordt gevormd door gelekte PATs te beperken. Op basis van deze feedback hebben we een nieuwe set beleidsregels toegevoegd die kan worden gebruikt om het bereik en de levensduur van de persoonlijke Azure DevOps-toegangstokens (PAT's) van uw organisatie te beperken. Dit werkt als volgt:
Gebruikers die zijn toegewezen aan de azure DevOps-beheerdersrol in Azure Active Directory, kunnen naar het tabblad Azure Active Directory navigeren in de organisatie-instellingen van elke Azure DevOps-organisatie die is gekoppeld aan hun Azure AD.
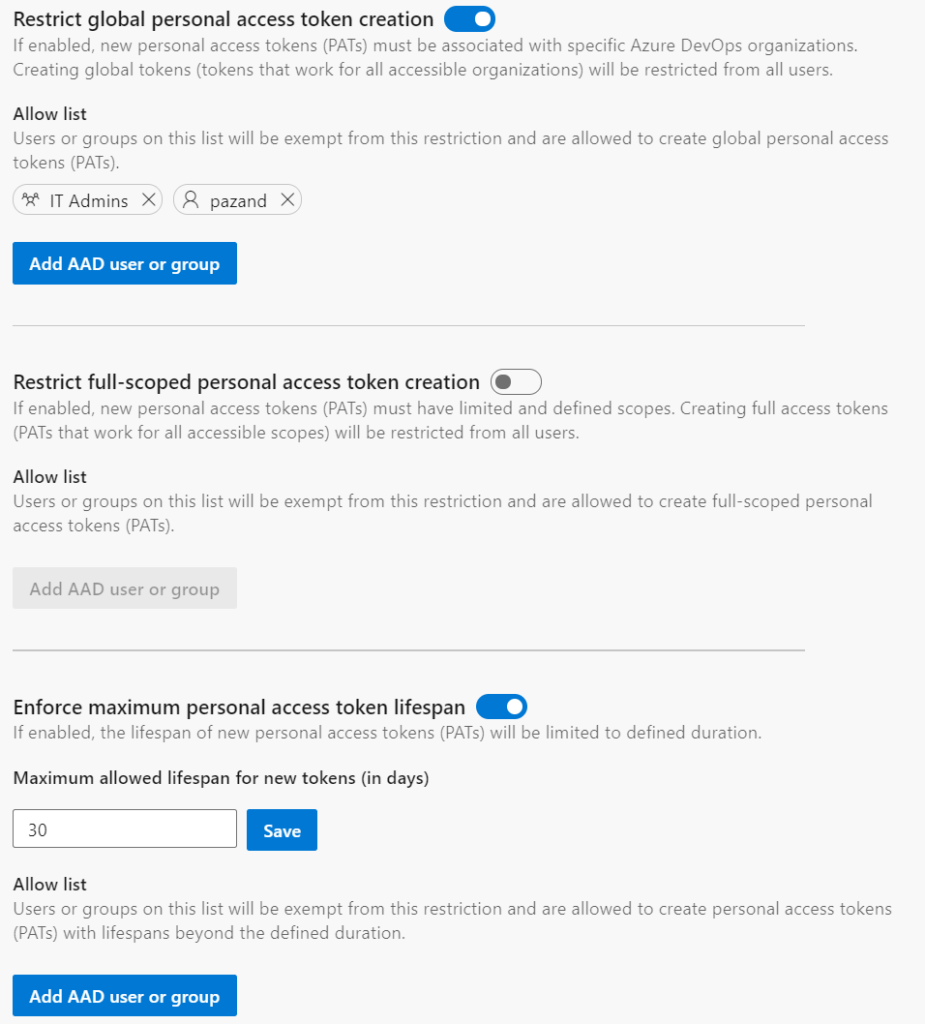
Daar kunnen beheerders het volgende doen:
- het maken van globale persoonlijke toegangstokens beperken (tokens die werken voor alle Azure DevOps-organisaties die toegankelijk zijn voor de gebruiker)
- Het aanmaken van volledige persoonlijke toegangstokens beperken.
- een maximale levensduur definiëren voor nieuwe persoonlijke toegangstokens
Deze beleidsregels zijn van toepassing op alle nieuwe PAT's die zijn gemaakt door gebruikers voor Azure DevOps-organisaties die zijn gekoppeld aan de Azure AD-tenant. Elk van de beleidsregels heeft een acceptatielijst voor gebruikers en groepen die moeten worden uitgesloten van het beleid. De lijst met gebruikers en groepen in de lijst Toestaan heeft geen toegang tot het beheren van de beleidsconfiguratie.
Deze beleidsregels zijn alleen van toepassing op nieuwe PAW's en hebben geen invloed op bestaande PAW's die al zijn gemaakt en die in gebruik zijn. Nadat het beleid echter is geactiveerd, moeten bestaande, nu niet-conforme persoonlijke toegangstokens worden bijgewerkt om binnen de vereisten te vallen voordat ze kunnen worden vernieuwd.
Ondersteuning voor beleid voor voorwaardelijke toegang voor IPv6-verkeer
We breiden nu de ondersteuning voor beleid voor voorwaardelijke toegang (CAP) uit om IPv6-fencingbeleid op te nemen. Omdat we zien dat mensen steeds vaker toegang krijgen tot Azure DevOps-resources op apparaten van IPv6-adressen, willen we ervoor zorgen dat uw teams zijn uitgerust om toegang te verlenen aan en te verwijderen uit elk IP-adres, inclusief de resources die afkomstig zijn van IPv6-verkeer.
Volgende stappen
Opmerking
Deze functies worden de komende twee tot drie weken uitgerold.
Ga naar Azure DevOps en kijk eens.
Feedback geven
We horen graag wat u van deze functies vindt. Gebruik het Help-menu om een probleem te melden of een suggestie op te geven.
U kunt ook advies krijgen en uw vragen beantwoorden door de community op Stack Overflow.