Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Microsoft Discovery biedt twee lagen netwerkbeveiliging om uw werkruimtebronnen en gegevensvlakverkeer te beveiligen:
| Laag | Wat het beveiligt | Hoe werkt het? |
|---|---|---|
| Netwerkverharding | Beheerde resources, zoals databases, opslag, AI-services en andere back-endservices | Netwerkbeveiligingsperimeter (NSP) en privé-eindpunten van MRG-resources (Managed Resource Groups) beperken alleen de toegang tot geautoriseerde Discovery-onderdelen |
| Privé-eindpunten | Werkruimte- en boekenplank-API's voor gegevensvlak | Azure Private Link routeert API-verkeer via de Azure backbone, waardoor openbare internetblootstelling wordt geëlimineerd |
Netwerkbeveiliging is standaard ingeschakeld voor alle werkruimten en boekenplanken die worden beheerd met de 2026-02-01-preview API-versie en hoger. Privé-eindpunten voor gegevensvlaktoegang zijn optioneel en kunnen afzonderlijk worden geconfigureerd.
Waarom netwerkbeveiliging belangrijk is
Wanneer u een Microsoft Discovery-werkruimte of boekenplank maakt, richt de service namens u beheerde resources (databases, opslagaccounts, AI-services) in. Voorheen hadden deze resources openbare eindpunten en liep het API-verkeer van het gegevensvlak via het openbare internet.
Wanneer netwerkbeveiliging standaard is ingeschakeld, worden alle beheerde resources nu automatisch beveiligd. Het inschakelen van privé-eindpunten voor gegevensvlaktoegang biedt extra beveiliging:
- Data protection - Al het verkeer blijft op het Azure backbone-netwerk staan en gaat nooit via het openbare internet.
- Naleving: voldoen aan wettelijke vereisten voor netwerkbeveiliging en privéconnectiviteit.
- Verminderde kwetsbaarheid voor aanvallen : beheerde resources zijn alleen toegankelijk voor geautoriseerde Discovery-serviceonderdelen.
- Diepgaande verdediging : combineert netwerkperimeters, privé-eindpunten, virtuele netwerkinjectie en op identiteit gebaseerd toegangsbeheer.
Voor en na vergelijking
Voor: Zonder netwerkhardening
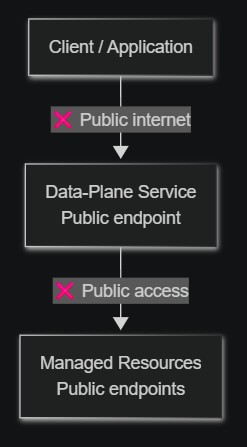
Na: Met netwerkversterking

| Aspect | Zonder netwerkversterking | Met netwerkbeveiliging (standaard) |
|---|---|---|
| Beheerde middelen | Openbare eindpunten | Vergrendeld achter netwerkserviceprovider (NSP) + privé-eindpunten |
| Gegevensvlakverkeer | Openbaar internet | Azure backbone via Private Link |
Hoe netwerkverharding werkt
Wanneer u een werkruimte maakt, wordt het ontdekkingsbesturingssysteem automatisch geactiveerd.
- Hiermee maakt u een netwerkbeveiligingsperimeter (NSP) rond de beheerde resources die voor uw werkruimte zijn ingericht.
- Deploys privé-eindpunten voor beheerde resources (databases, opslag, AI-services), zodat ze communiceren via de Azure backbone.
- Configureert virtuele netwerkinjectie voor werkruimteservices met behulp van gedelegeerde subnetten, zodat werkruimteplatformservices en agents worden uitgevoerd binnen uw virtuele netwerk.
De NSP dwingt af dat alleen geautoriseerde Discovery-serviceonderdelen toegang hebben tot de beheerde resources. Er worden geen gegevens verzonden via het openbare internet tussen Discovery-onderdelen.
Vereiste roltoewijzingen
Als u NSP-koppelingen wilt maken, heeft de Discovery first-party service-principal (Discovery-control-plane-service-App) twee roltoewijzingen voor uw abonnement nodig.
- Discovery NSP Perimeter Joiner (aangepaste rol): staat de service-principal toe om binnenkomende NSP-toegangsregels aan te maken.
- Ten minste Lezer (ingebouwde rol): hiermee kan de service-principal abonnementsbronnen opsommen voor netwerkconfiguratievalidatie. Als u al eigenaar of inzender hebt toegewezen, is er geen afzonderlijke lezertoewijzing nodig.
Zie Netwerkbeveiliging configureren voor stappen voor het maken en toewijzen van deze rollen.
Hoe privé-eindpunten gegevensvlakverkeer routeren
Met Azure Private Link hebt u toegang tot werkruimte- en bookshelf-gegevensvlak-API's via een privé-eindpunt in uw virtuele netwerk. Wanneer deze is geconfigureerd:
- Er wordt een privé-eindpunt gemaakt in het subnet van uw virtuele netwerk en ontvangt een privé-IP-adres.
- Een privé-DNS-zone wijst de FQDN van de Discovery-service toe aan het privé-IP-adres.
- Al het API-verkeer van uw virtuele netwerk wordt omgezet in het privé-eindpunt en doorkruist het Microsoft backbone-netwerk.
Zonder privé-eindpunten gaan API-aanroepen van gegevensvlakken via het openbare internet. Met privé-eindpunten blijft verkeer volledig binnen de Azure backbone.
publicNetworkAccess waarde |
Via privé-eindpunt | Via openbaar internet |
|---|---|---|
Enabled (standaard) |
Toegestaan | Toegestaan |
Disabled |
Toegestaan | 403 Verboden |
Ondersteunde resourcetypen voor privé-eindpunten
| Hulpmiddeltype | Groeps-id | Privé-DNS-zone |
|---|---|---|
Microsoft.Discovery/workspaces |
workspace |
privatelink.workspace.discovery.azure.com |
Microsoft.Discovery/bookshelves |
bookshelf |
privatelink.bookshelf.discovery.azure.com |
Ontdekkingsbronnen ondersteunen automatische goedkeuring voor privé-eindpunten die in dezelfde tenant zijn gemaakt. Voor verbindingen tussen tenants is handmatige goedkeuring van de resource-eigenaar vereist.
Beveiligingsopmerkingen voor de rol NSP Perimeter Joiner
-
Minimale machtiging : deze aangepaste rol verleent alleen
joinPerimeterRule/actionennetworkSecurityPerimeterOperationStatuses/readde smalst mogelijke machtigingen voor het maken van NSP-toegangsregels. - Geen gegevenstoegang : met deze machtiging verleent u geen toegang tot het lezen, schrijven of verwijderen van klantgegevens of -resources.
- Abonnementsbereik vereist : de machtiging moet zich binnen het abonnementsbereik bevinden, omdat NSP-regels voor binnenkomende toegang verwijzen naar abonnementen als toegestane bronnen.
Beperkingen
- Privé-eindpunten tussen regio's worden niet ondersteund. Het privé-eindpunt moet zich in dezelfde regio bevinden als de Discovery-resource.
- Elke privé-eindpuntverbinding is toegewezen aan één werkruimte- of bibliotheekresource.
- Elke Discovery-resource (werkruimte, boekenplank, supercomputer) vereist een eigen unieke, niet-overlappende subnetten. Subnetten kunnen niet worden gedeeld tussen verschillende Discovery-resource-exemplaren.
- De AKS API-server van de supercomputer heeft een openbare FQDN. Workloadverkeer blijft binnen het virtuele netwerk, maar het Kubernetes API-servereindpunt is openbaar toegankelijk. Ondersteuning voor privéclusters is gepland voor een toekomstige release.
- Beheerde resources die geen NSP ondersteunen, worden in plaats daarvan beveiligd via virtuele netwerkinjectie of gedelegeerde subnetten.
- Netwerkbeveiliging wordt ondersteund in deze regio's: VS - oost, VK - zuid en Zweden - centraal.
Volgende stappen
- Netwerkbeveiliging configureren : rollen toewijzen, subnetten configureren en privé-eindpunten maken.
- End-to-end-netwerkbeveiligingsimplementatie : implementeer een volledig netwerk-geïsoleerde Detectiestack.
- Wat is Azure Private Link?
- Wat is een netwerkbeveiligingsperimeter?