Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
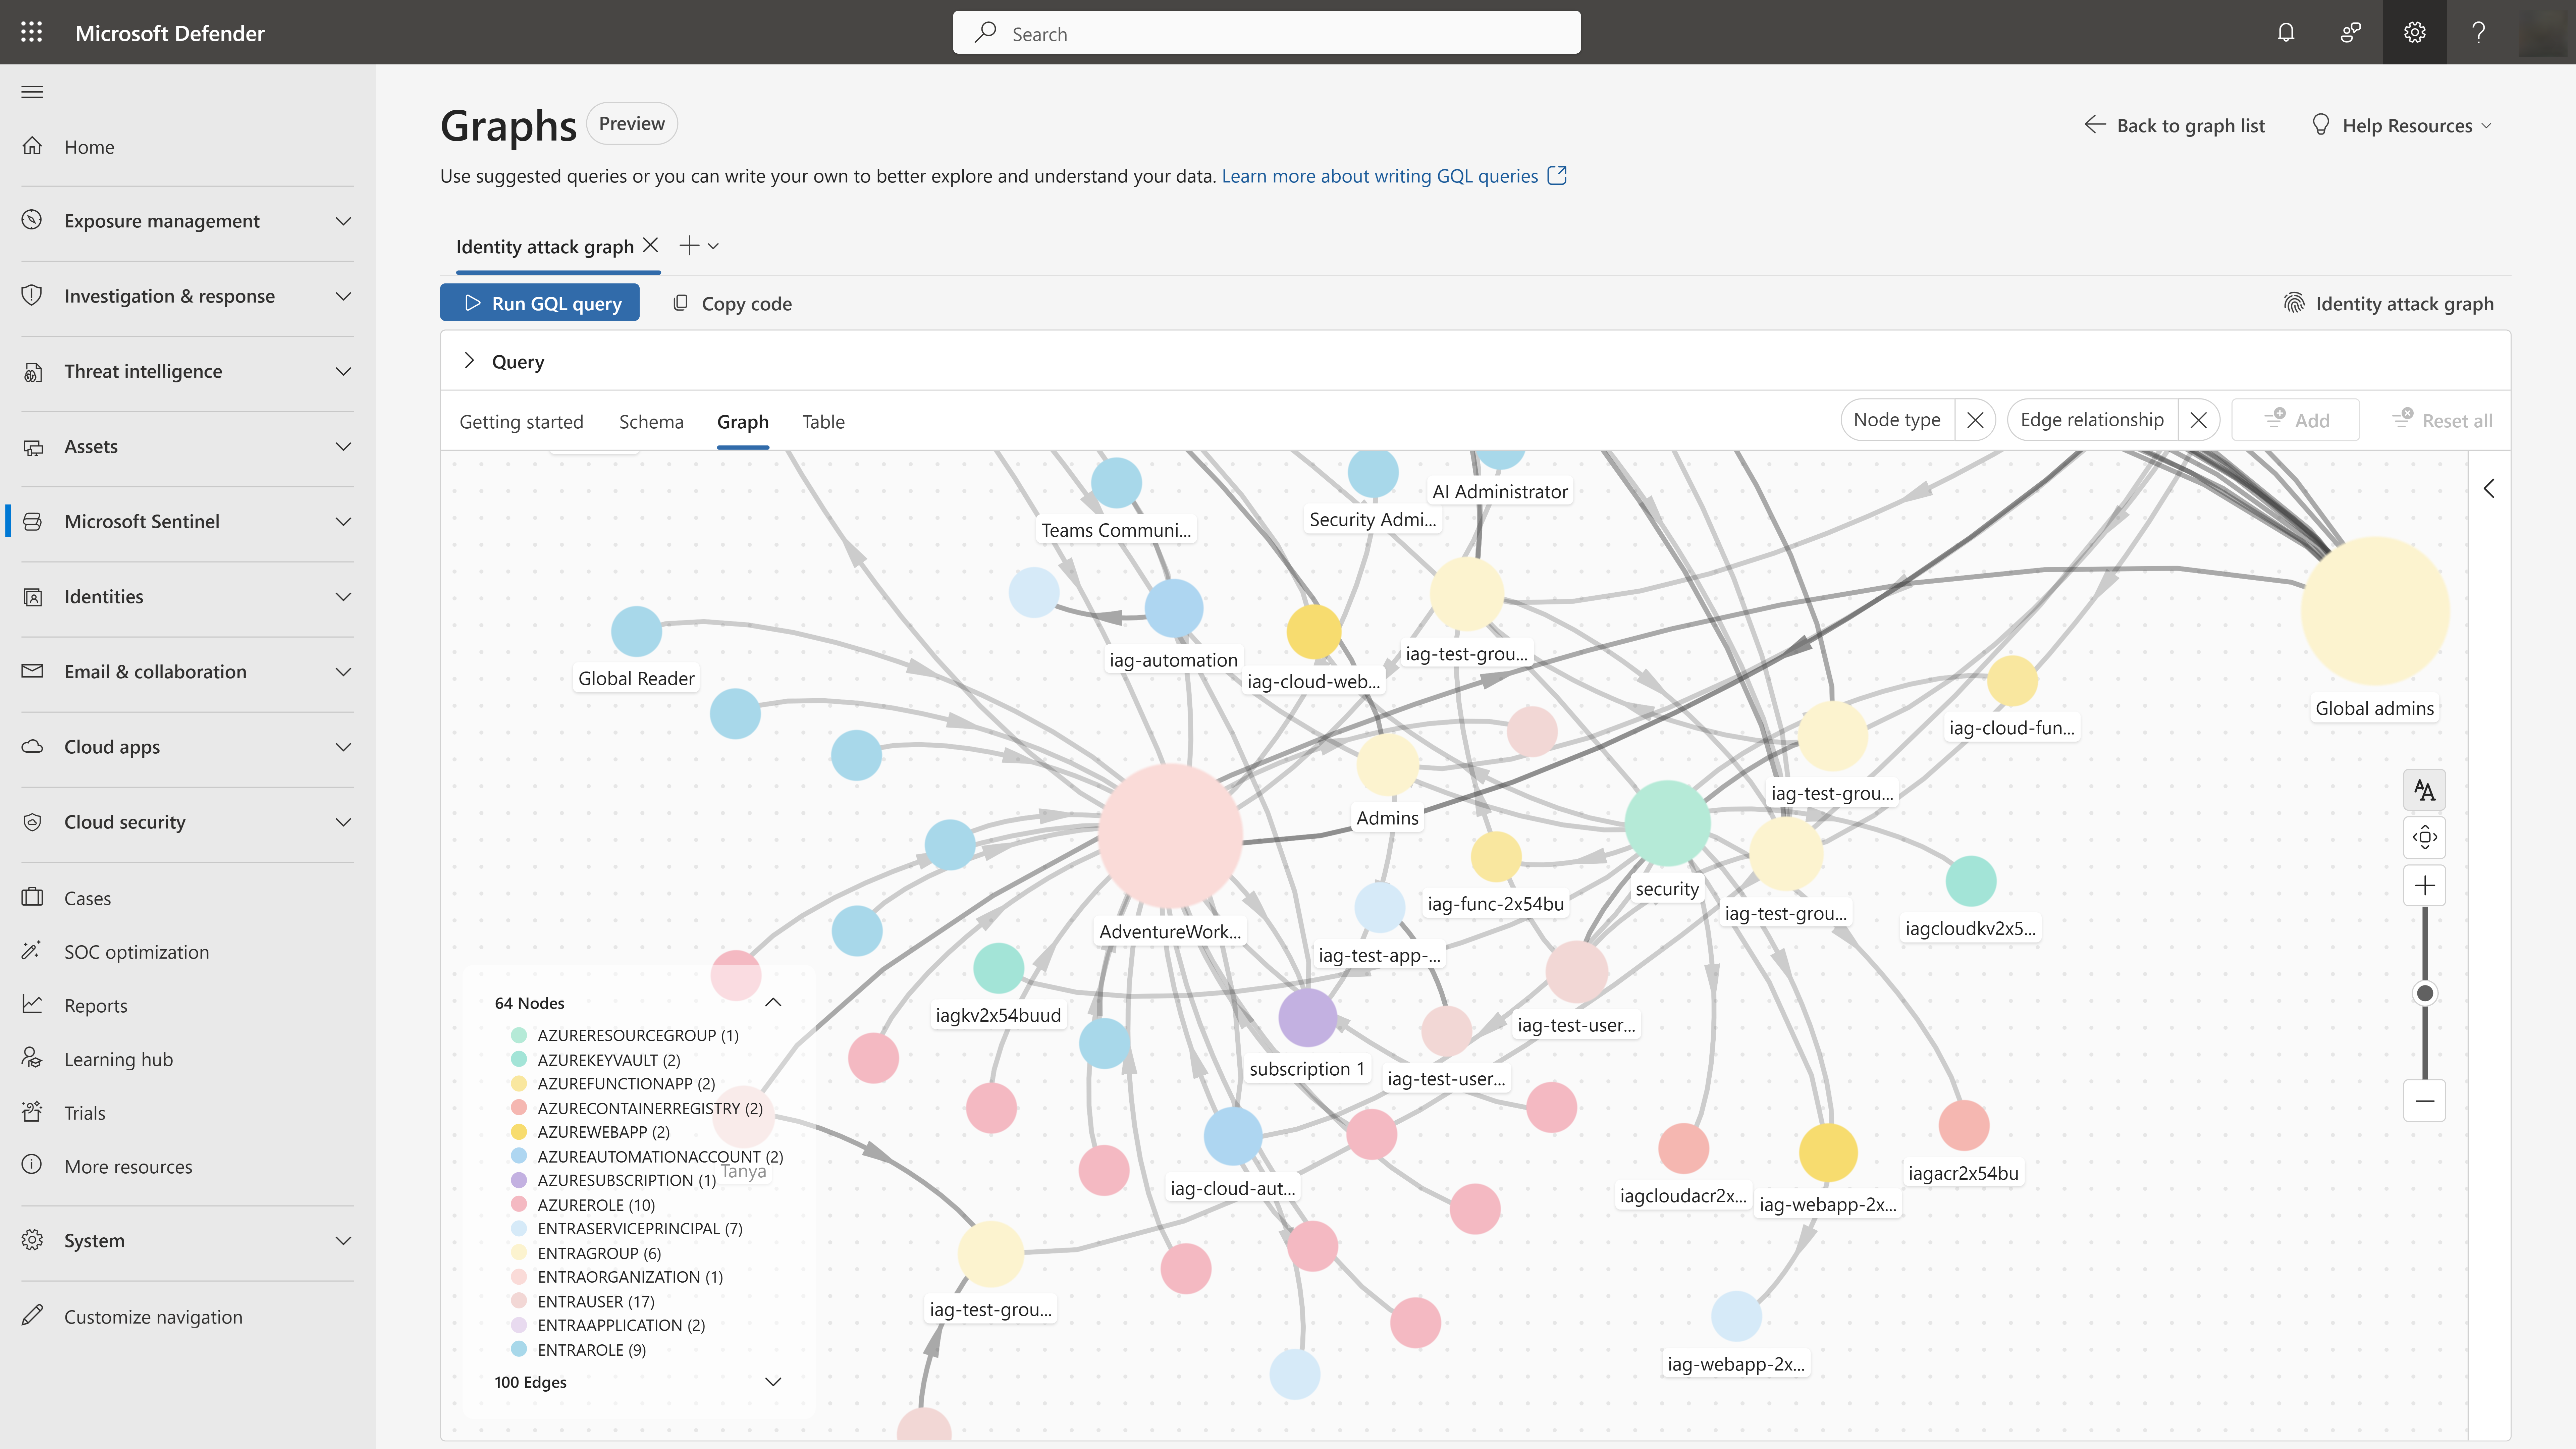
De grafiek identiteitsaanval in Microsoft Sentinel visualiseert hoe identiteiten verbinding maken met Azure-resources via machtigingen en groepslidmaatschappen. Beveiligingsanalisten kunnen de grafiek gebruiken om laterale verplaatsingspaden te identificeren. Dit zijn de mogelijke routes die een aanvaller kan nemen om van de ene identiteit of resource naar de andere te gaan door gebruik te maken van bestaande machtigingen, groepslidmaatschappen of vertrouwensrelaties, vaak om bevoegdheden te escaleren of gevoelige activa te bereiken.
De vooraf gedefinieerde grafiek voor identiteitsaanvallen vertegenwoordigt uw omgeving als onderling verbonden entiteiten en relaties, waardoor u gemakkelijker complexe vragen kunt beantwoorden, zoals 'Welke resources kan een aanvaller bereiken als dit account is gecompromitteerd?' of 'Welke identiteiten hebben paden naar kritieke assets?'
SOC-analisten, bedreigingsjagers, cloudbeveiligingstechnici en IAM-teams kunnen de grafiek gebruiken om het identiteitsrisico in Azure en Entra te begrijpen en te verminderen.
Hoe de grafiek voor identiteitsaanvallen werkt
De identiteitsaanvalgrafiek maakt gebruik van assetgegevens van de Entra ID-asset en azure-resourcegrafiekconnectors van Microsoft Sentinel Lake om een uitgebreid model van uw omgeving te bouwen:
- Identiteiten: gebruikers, service-principals, beheerde identiteiten en groepen
- Resources: Azure-abonnementen, resourcegroepen, virtuele machines, opslagaccounts en andere assets
- Toegangs- en machtigingsrelaties: roltoewijzingen en groepslidmaatschappen waarmee paden worden gemaakt naar resources waartoe ze toegang hebben
Na de installatie gebruikt u Graph Query Language (GQL) om verborgen risico's te ontdekken die moeilijk te detecteren zijn met traditionele methoden.
U kunt een query uitvoeren op de grafiek om het volgende te doen:
- Paden voor laterale verplaatsing van Surface: alle routes zoeken die een aanvaller kan nemen vanuit een gecompromitteerde identiteit om kritieke resources te bereiken
- Te bevoorrechte accounts identificeren: identiteiten detecteren met overmatige machtigingen of indirecte paden naar bevoorrechte rollen
- Herstel prioriteit geven: focus op de kortste paden naar uw meest gevoelige assets
Vereisten
Als u de grafiek voor identiteitsaanvallen wilt instellen, moet u voldoen aan de volgende vereisten:
- Microsoft Sentinel Data Lake ingeschakeld in uw omgeving
- Machtigingen voor het inschakelen of bijwerken van de Microsoft Entra ID-assets en Azure Resource Graph-connectors
- Globale beheerder, beveiligingsbeheerder om de grafiek te maken
De identiteitsaanvalgrafiek instellen
Volg deze stappen om de identiteitsaanvalsgrafiek in te stellen:
Navigeer in de Microsoft Defender-portal naar Microsoft Sentinel>Graphs.
Zoek de grafiekkaart voor identiteitsaanvallen en selecteer Grafiek instellen.
Volg de installatiestappen en schakel de vereiste connectors in of werk deze bij.
Selecteer Grafiek inschakelen om de grafiek te maken.
Selecteer Querygrafiek op de grafiektegel om de grafiekquerypagina weer te geven.
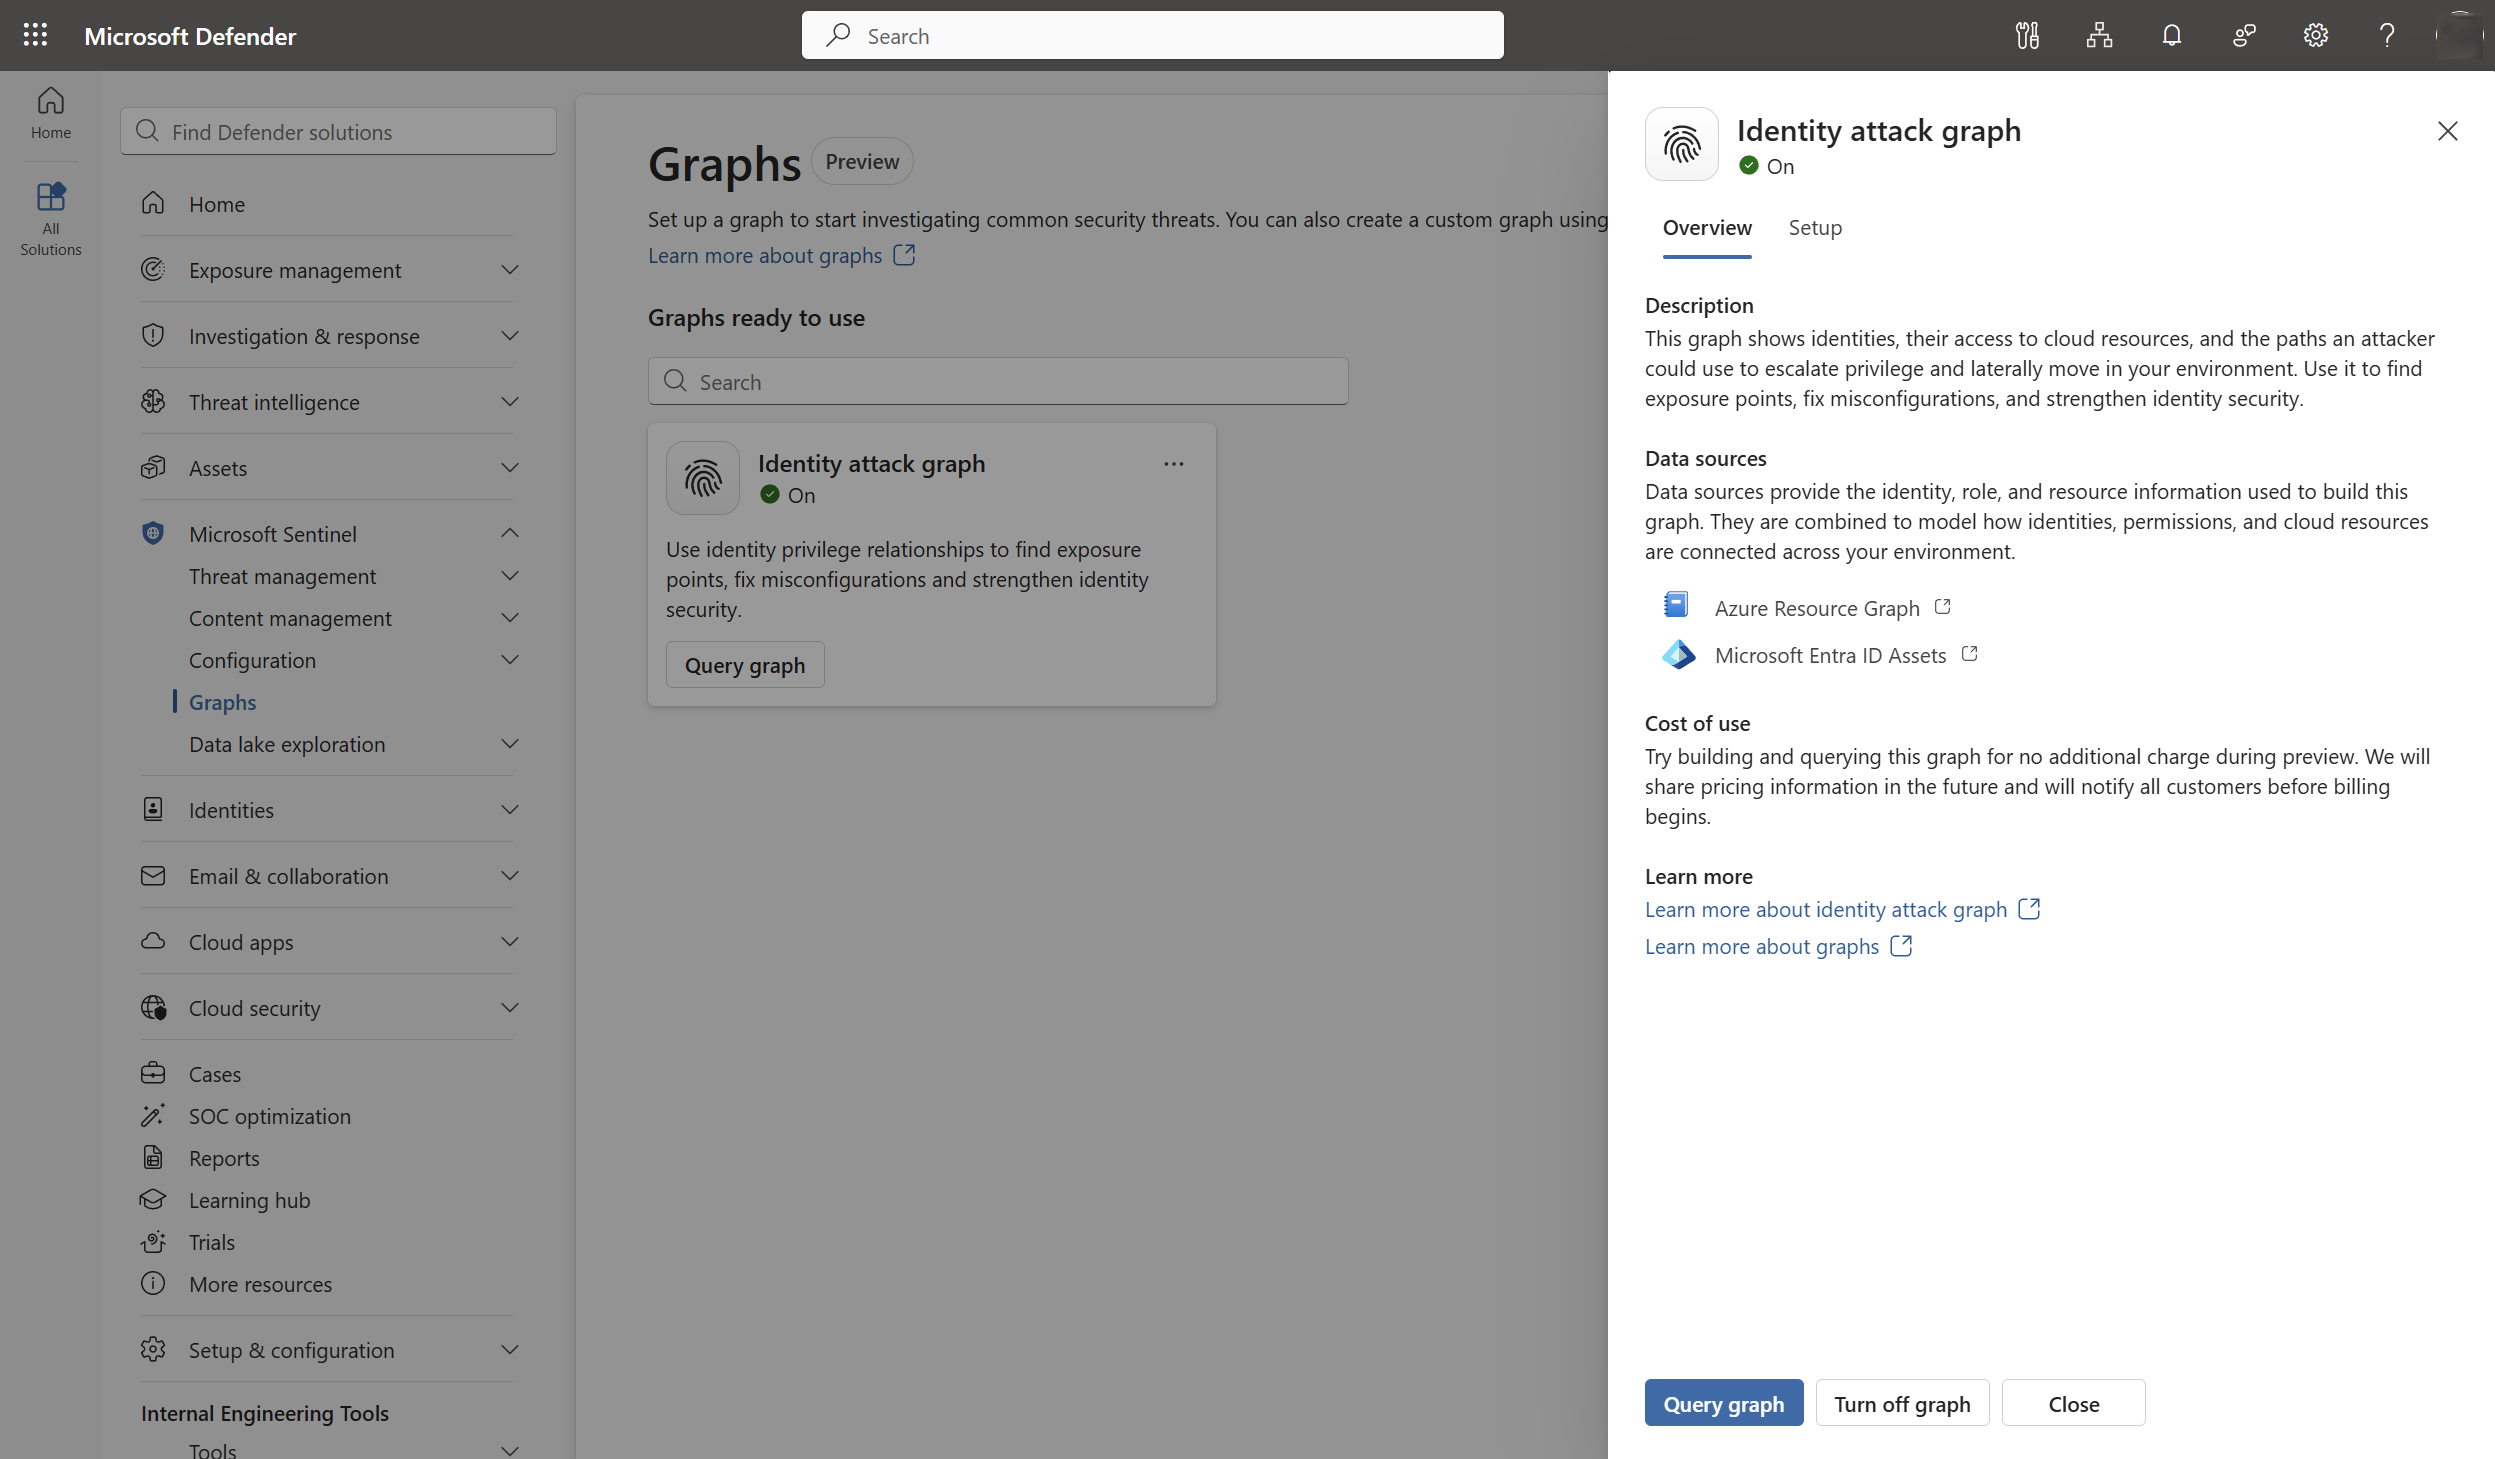
Nadat u de grafiek hebt ingeschakeld, begint de grafiek met het opnemen van gegevens en het opbouwen van relaties. De eerste verwerking kan tot 48 uur duren.
De identiteitsaanvalgrafiek verkennen en er query's op uitvoeren
Volg deze stappen om een query uit te voeren op de grafiek wanneer de grafiek klaar is voor gebruik:
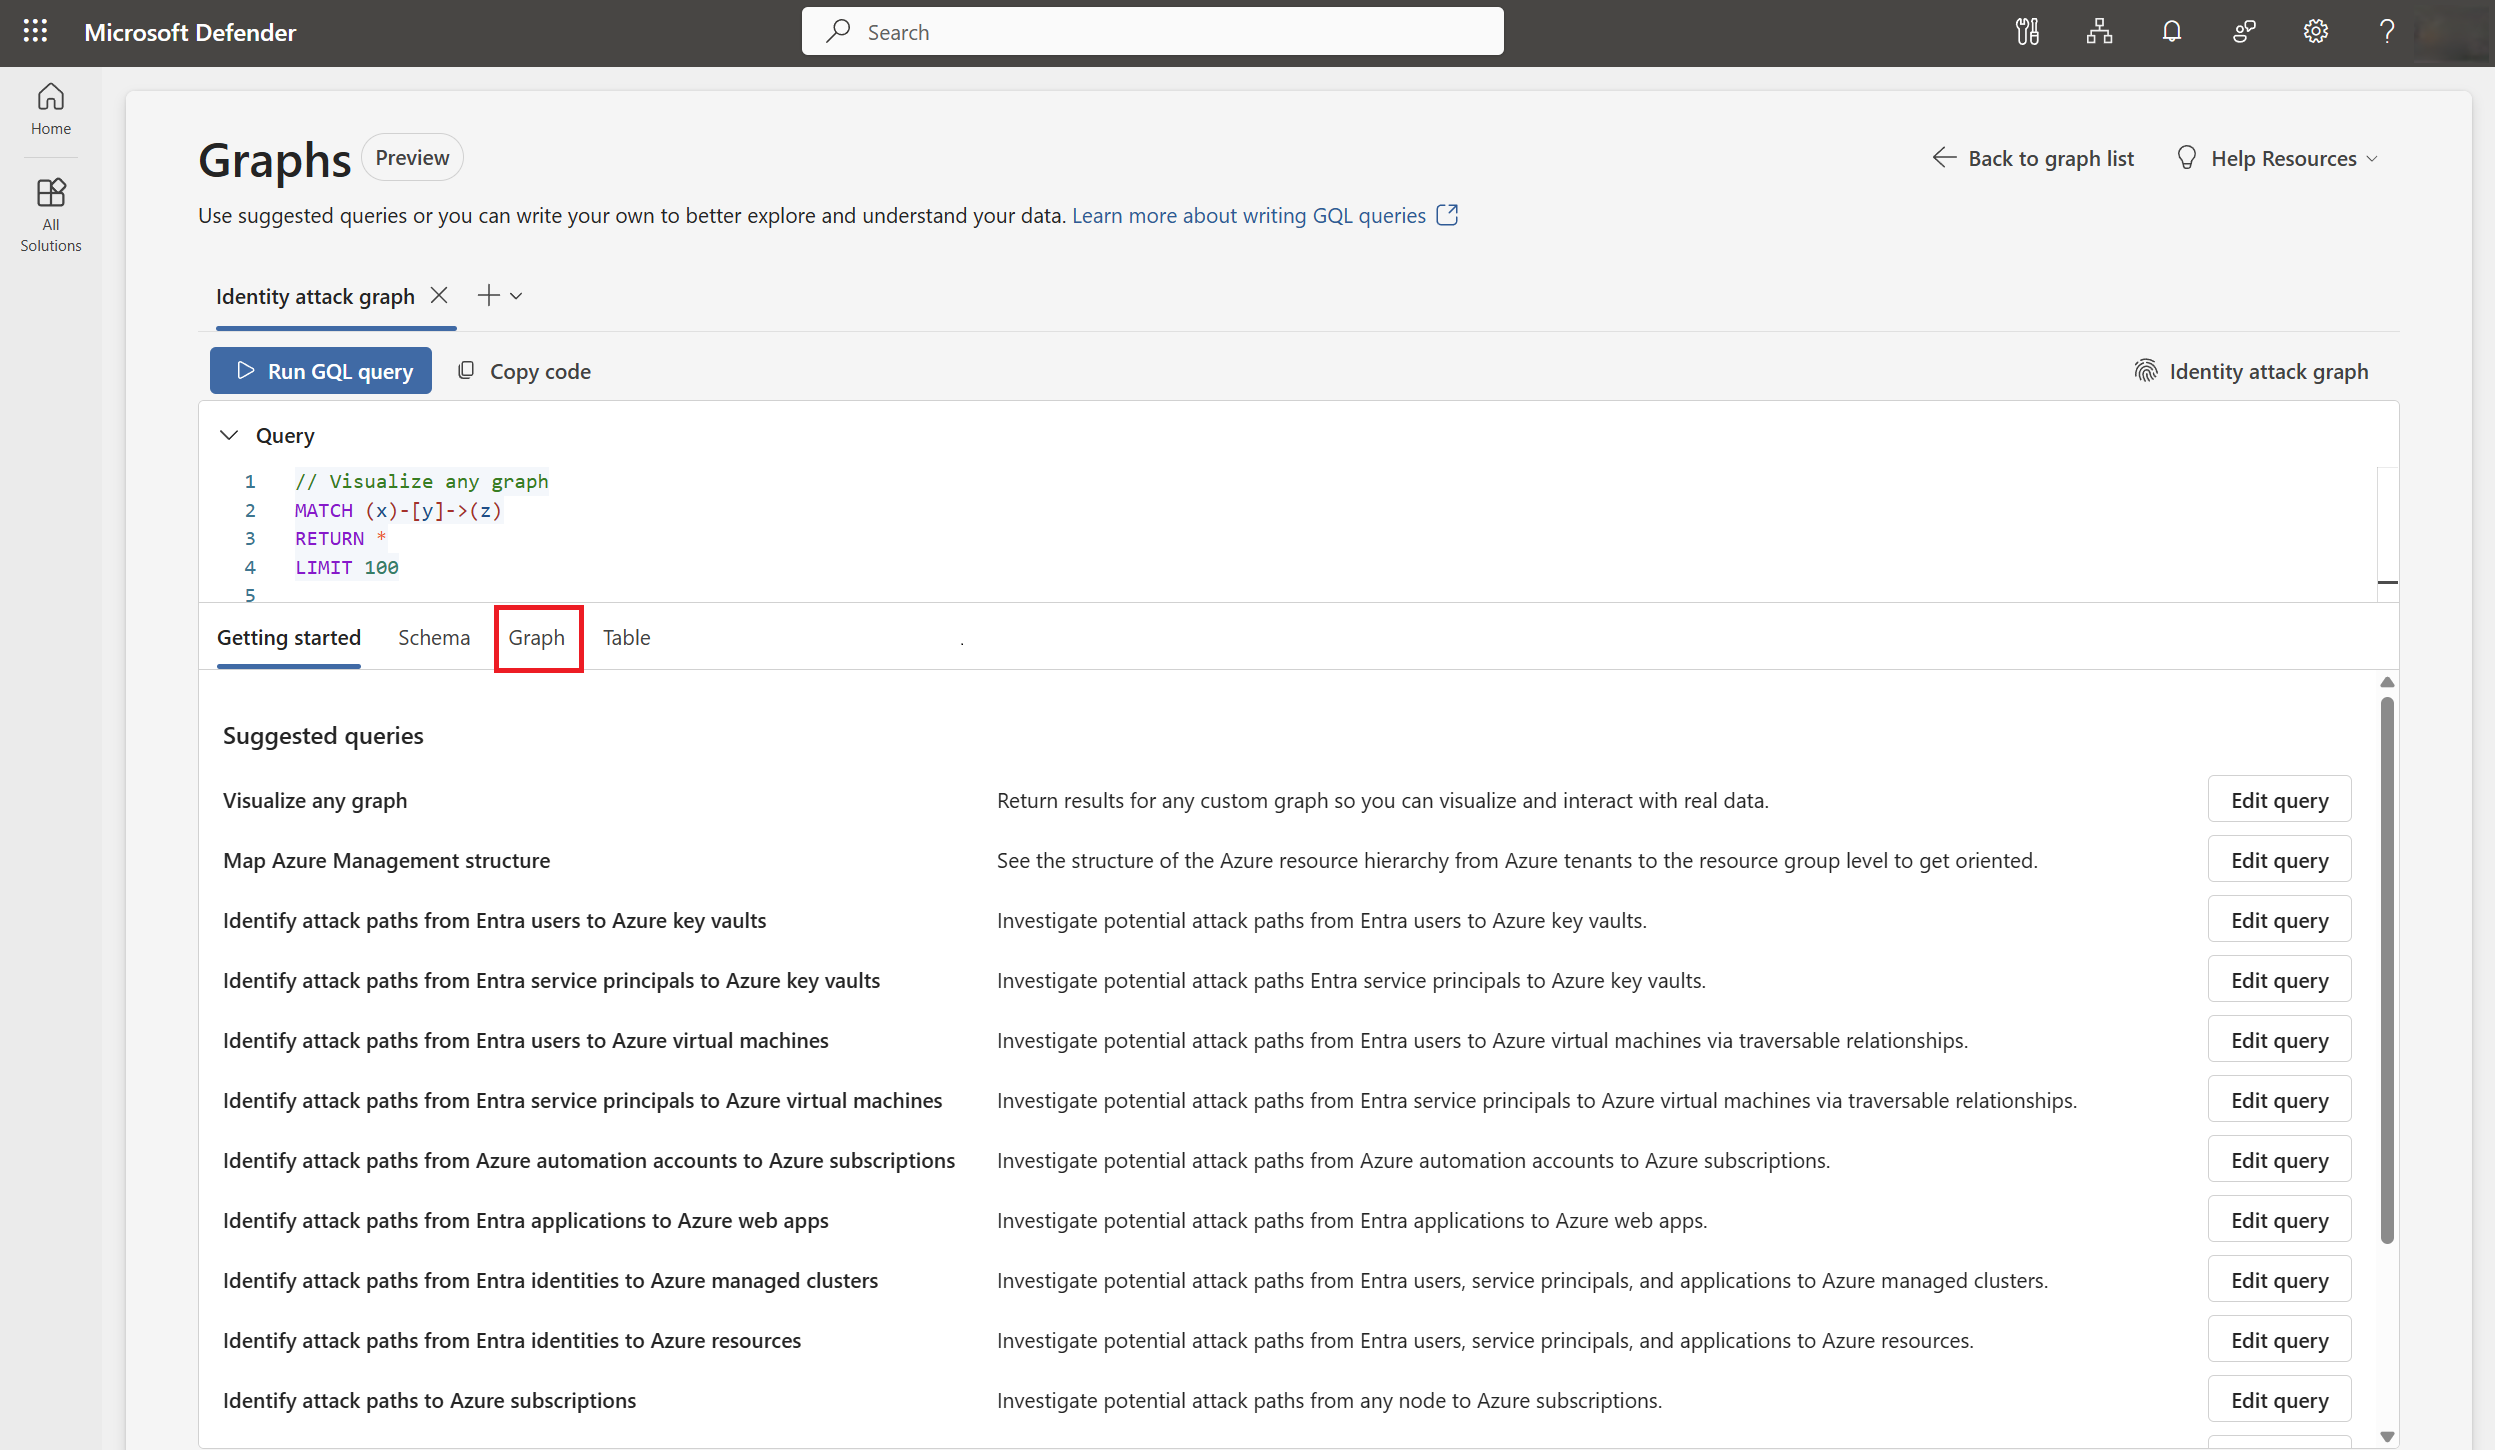
Gebruik het tabblad Schema om de typen entiteiten en relaties in de grafiek te begrijpen.

Selecteer een knooppunt om de gedetailleerde metagegevens weer te geven.
Gebruik het tabblad Graph om relaties en bevoegdhedenpaden te visualiseren. Schrijf uw eigen GQL-query's of gebruik de vooraf gedefinieerde query's om aan de slag te gaan.
Opmerking
Het wordt aanbevolen om te beginnen met de vooraf gedefinieerde query's, die zijn ontworpen om veelvoorkomende en waardevolle onderzoeksscenario's aan het oppervlak te krijgen. Met deze query's krijgt u direct waarde zonder GQL helemaal opnieuw te schrijven.
Selecteer GQL-query uitvoeren om de resultaten te bekijken.