Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Exploit protection past mitigatietechnieken toe op het besturingssysteem en individuele apps om Windows-apparaten te beschermen tegen malware die exploits gebruikt. Beveiligingsbeheerders kunnen mitigaties op systeem- en app-niveau configureren door gebruik te maken van Microsoft Intune, mobiel apparaatbeheer (MDM), Microsoft Configuration Manager, Group Policy, PowerShell of de Windows-beveiliging-app.
Windows schakelt standaard verschillende beveiligingsmaatregelen tegen exploits in in Windows 10 en Windows 11. Je kunt elke mitigatie aan- of uitzetten, of de standaardwaarde gebruiken. Sommige mitigaties ondersteunen ook auditmodus, waarmee je compatibiliteit kunt evalueren zonder het normale apparaatgebruik te beïnvloeden.
Je kunt de instellingen voor de mitigatie van de exploit protection exporteren als een XML-bestand en de configuratie op andere apparaten uitrolden.
Belangrijk
Exportadresfiltering (EAF) en importadresfiltering (IAF) zijn verouderd en niet compatibel met .NET Framework 2.0- of 3.5-applicaties.
Vereisten
Voordat u exploit protection inzet, bereidt u de volgende monitoring- en testmogelijkheden voor:
- Controleren op toepassingscrashes (Event ID 1000 of Event ID 1001) en vastlopers (Event ID 1002).
- Verzameling van volledige dumps in gebruikersmodus.
- Een inventaris van apps samengesteld met Control Flow Guard (CFG). Gebruik
dumpbin /headers /loadconfigom te controleren of een binair bestand CFG-data bevat. - Een apparaatgroep voor het testen van exploitbeschermingswijzigingen vóór brede uitrol.
Waarschuwing
Het inzetten van misbruikbeveiligingsmitigaties zonder testen kan app-compatibiliteitsproblemen veroorzaken en de productiviteit van gebruikers beïnvloeden.
Veilige implementatieprocedures
Safe deployment practices (SDP) helpen je het risico op appcompatibiliteit en productiviteitsproblemen te beheersen. Begin met een kleine groep Windows-apparaten en test de mitigaties met de apps die je wilt beschermen. Schakel incompatibele mitigaties uit voor de getroffen apps en herhaal daarna de test.
Nadat je het beleid hebt gevalideerd, deploy je het naar een user acceptance testing (UAT)-groep die bestaat uit IT-beheerders, beveiligingsbeheerders en helpdeskmedewerkers. Wijd de inzet in fasen uit op basis van de resultaten van elke groep.
Exploit Protection inschakelen met behulp van Microsoft Intune
Microsoft Intune is het aanbevolen hulpprogramma voor het configureren en distribueren van Defender voor eindpuntfuncties naar apparaten. Intune is echter een afzonderlijk product dat geen deel uitmaakt van Defender voor Eindpunt en niet is opgenomen in alle abonnementen. Als u Intune wilt gebruiken, hebt u een abonnement nodig dat het bevat of kunt u het afzonderlijk kopen als een zelfstandig abonnement of invoegtoepassing. Als u geen Intune hebt, kunt u een van de andere methoden in dit artikel gebruiken. Zie Microsoft Intune licenties voor meer informatie.
Om exploitbescherming in Microsoft Intune te configureren, gebruik je een endpoint security Attack surface reduction policy. Voor gedetailleerde instructies, zie Endpoint Security policies aanmaken of Bestaande beleidsregels wijzigen (links openen nieuwe tabbladen in de Intune-documentatie).
Wanneer je het beleid aanmaakt, gebruik dan deze specifieke instellingen:
-
Beleidstype: Ga naar Beheer> vanhet vermindering van het aanvalsoppervlak op de Endpoint security | Overzichtspagina op https://intune.microsoft.com/#view/Microsoft_Intune_Workflows/SecurityManagementMenu/~/overview, en selecteer
 vervolgens beleid aanmaken.
- Platform: Selecteer Windows.
- Profiel: Selecteer Exploit Protection.
Wanneer je het beleid aanmaakt of aanpast, gebruik dan deze specifieke instellingen op het tabblad Configuratie-instellingen :
-
Exploit-beschermingsinstellingen in de sectie Exploit guard : Schuif de schakelaar naar
 Configured.
- Selecteer naast het vak dat verschijnt
 Bestand openen en zoek dan je XML-bestand voor exploitbeveiliging op en selecteer het.
Zie Configuraties voor exploitbeveiliging importeren, exporteren en implementeren voor meer informatie over het maken van een XML-bestand voor exploitbeveiliging.
Zie Beleid voor het beperken van het aanvalsoppervlak voor endpointbeveiliging in Intune voor meer informatie over beleid voor het beperken van het aanvalsoppervlak in Microsoft Intune.
Schakel exploitbescherming in door gebruik te maken van een MDM-oplossing
De Policy configuration service provider (CSP) stelt organisaties in staat om beleidsregels op Windows-apparaten te configureren door gebruik te maken van elke MDM-oplossing, niet alleen Microsoft Intune. Zie Beleids-CSP voor meer informatie.
Configureer exploitbescherming door gebruik te maken van de ExploitProtectionSettings CSP met de volgende instellingen:
OMA-URI-pad: ./Device/Vendor/MSFT/Policy/Config/ExploitGuard/ExploitProtectionSettings
Gegevenstype: tekenreeks
Waarde: De inhoud van je exploit protection XML-bestand.
Systeeminstellingen vereisen een herstart van het apparaat. Instellingen op appniveau vereisen geen opnieuw opstarten. Voor informatie over het aanmaken van het XML-bestand, zie Importeren, exporteren en uitrollen van exploitbeschermingsconfiguraties.
Exploit Protection inschakelen met behulp van Microsoft Configuration Manager
Configureer exploit protection in Microsoft Configuration Manager in een beleid voor Windows Defender Exploit Guard. Voor instructies, zie Create and deploy an Exploit Guard policy.
Wanneer je het beleid aanmaakt, gebruik dan deze specifieke instellingen:
- Exploit Guard-componenten: Selecteer Exploit protection.
- XML Exploit protection XML: Selecteer Browse, en selecteer vervolgens het XML-bestand dat je systeem- en app-niveau mitigatie-instellingen bevat.
Waarschuwing
Houd het exploit protection XML-bestand veilig wanneer je het tussen apparaten overdraagt. Verwijder het bestand nadat je het hebt geïmporteerd, of sla het op een veilige locatie.
Exploit Protection inschakelen met groepsbeleid
Om exploitbescherming via Group Policy te configureren, volgt u deze stappen:
Open in een domeinomgeving de Group Policy Management Console (GPMC) op je Group Policy managementcomputer.
Vouw in de GPMC-consoleboom Groepsbeleidsobjecten uit in het forest en domein waarin zich het groepsbeleidsobject (GPO) bevindt dat je wilt bewerken.
Klik met de rechtermuisknop op het groepsbeleidsobject en selecteer Bewerken.
In de Group Policy Management Editor gaat u naar Computerconfiguratie>Administratieve templatesWindows>componenten>Microsoft Defender Exploit Guard>Exploit Protection.
Note
Groepsbeleidpaden vóór Windows 10, versie 2004 (mei 2020), kunnen Windows Defender Exploit Guard gebruiken in plaats van Microsoft Defender Exploit Guard. Beide namen verwijzen naar dezelfde beleidslocatie.
Open in het Exponeringsbeschermings-detailpaneel de instelling Gebruik een gemeenschappelijke set exploitbeschermingsinstellingen door een van de volgende methoden te gebruiken:
- Dubbelklik op de instelling.
- Klik met de rechtermuisknop op de instelling en selecteer Bewerken.
- Selecteer de instelling en selecteer vervolgens Actie>bewerken.
Configureer de volgende opties in het instellingsvenster dat wordt geopend:
- Selecteer Ingeschakeld.
- In de sectie Opties voert u het lokale pad, het Universal Naming Convention (UNC)-pad of de URL van het exploitbeschermings-XML-bestand in.
Wanneer u klaar bent, selecteert u OK.
Tip
U kunt groepsbeleid ook lokaal configureren op afzonderlijke apparaten met behulp van de Lokale groepsbeleid-editor (gpedit.msc). Navigeer naar hetzelfde pad: Computerconfiguratie>Administratieve sjablonenWindows-componenten>>Microsoft Defender Exploit Guard>Exploit Protection.
Configureer exploit protection met PowerShell
Gebruik de Get-ProcessMitigation- en Set-ProcessMitigation-cmdlets om exploitbeschermingsmitigaties te beoordelen en te configureren. De cmdlets vereisen een verhoogde PowerShell-sessie, wat een PowerShell-venster is dat wordt geopend door Run as administrator te selecteren.
Raadpleeg Beveiligingsmaatregelen van Exploit Protection configureren en controleren voor richtlijnen over het configureren van afzonderlijke beveiligingsmaatregelen.
Beperkende maatregelen:
Om het mitigatiebeleid dat in het register is opgeslagen te bekijken voor een specifieke uitvoerbare naam, gebruik je de volgende syntaxis:
Get-ProcessMitigation -Name <ProcessPathAndFilename.exe>Voorbeeld:
Get-ProcessMitigation -Name testing.exeVoeg de RunningProcesses-parameter toe om de huidige instellingen op te halen uit draaiende instanties van het uitvoerbare bestand. Mitigaties die niet zijn geconfigureerd hebben de statuswaarde
NOTSET, wat betekent dat Windows de systeemwaarde toepast.Om mitigaties voor een specifiek proces te configureren, gebruik je de volgende syntaxis:
Set-ProcessMitigation -Name <ProcessPathAndFilename.exe> [-Remove] <-Enable | -Disable> Mitigation1,Mitigation2,...MitigationNDit voorbeeld maakt data-uitvoeringspreventie (DEP) mogelijk met ATL thunk-emulatie en blokkeert de aanmaak van kindprocessen voor het gespecificeerde proces:
Set-ProcessMitigation -Name c:\apps\lob\tests\testing.exe -Enable DEP,EmulateAtlThunks,DisallowChildProcessCreationOm dezelfde mitigaties voor de opgegeven app uit te schakelen, gebruik je
-Disablein plaats van-Enable.Dit voorbeeld verwijdert een app-specifieke DEP-override en herstelt de systeemwaarde op systeemniveau:
Set-Processmitigation -Name c:\apps\lob\tests\testing.exe -Remove -Disable DEP
Mitigaties op systeemniveau:
Om de procesmitigaties die op systeemniveau zijn geconfigureerd te bekijken, gebruik de volgende syntaxis:
Get-ProcessMitigation -SystemDe statuswaarde
NOTSETbetekent dat Windows de standaardwaarde toepast voor de mitigatie.Je kunt de standaardwaarde voor elke systeemniveau mitigatie bekijken in de Windows-beveiliging-app.
Om mitigaties op systeemniveau in of uit te schakelen, gebruik de volgende syntaxis:
Set-Processmitigation -System [-Remove] <-Enable | -Disable> Mitigation1,Mitigation2,...MitigationNDit voorbeeld maakt DEP op systeemniveau mogelijk:
Set-Processmitigation -System -Enable DEPOm een mitigatie uit te schakelen, gebruik
-Disablein plaats van-Enable.Dit voorbeeld verwijdert de DEP-override-versie op systeemniveau en herstelt de standaardwaarde:
Set-ProcessMitigation -System -Remove -Disable DEP
Exploit Protection inschakelen met behulp van de Windows-beveiliging-app
Je kunt de Windows-beveiliging-app op individuele apparaten gebruiken om misbruikbeveiligingsmitigaties te configureren.
Gebruik de volgende stappen om mitigaties voor exploit protection te configureren in de Windows-beveiliging-app:
- Ga in de
Windows-beveiligingsapp op het apparaat naarApp & browserbeheer. - Selecteer in het app- en browserbedieningspaneel , in de sectie Exploitbescherming , instellingen voor Exploitbescherming.
- Het Exploit-beschermingspaneel dat opent heeft twee tabbladen:
Tabblad Programma-instellingen : Kies de app waarop je mitigaties wilt toepassen.
- Als de app die u wilt configureren al wordt vermeld, selecteert u deze en selecteert u Bewerken.
- Als de app niet vermeld staat, selecteer dan bovenaan het tabblad 'Programma toevoegen om aan te passen' en kies vervolgens hoe je de app wilt toevoegen:
- Selecteer Add by program name om de mitigatie toe te passen op elk lopend proces met die naam. Specificeer een bestandsnaam en bestandsextensie (
test.exe) of een volledig pad naar het bestand (c:\test\test.exe) om de mitigatie tot dat specifieke bestand te beperken. Selecteer Toevoegen wanneer u klaar bent. - Selecteer Kies exact bestandspad om het bestand te vinden en selecteer het bestand.
- Selecteer Add by program name om de mitigatie toe te passen op elk lopend proces met die naam. Specificeer een bestandsnaam en bestandsextensie (
Er wordt een venster Programma-instellingen: <app> geopend met de beperkende maatregelen die kunnen worden toegepast. Selecteer Override-systeeminstellingen en configureer vervolgens de individuele instellingen die beschikbaar zijn voor de mitigatie. Als de mitigatie auditmodus ondersteunt, selecteer dan alleen Audit om de mitigatie te evalueren zonder deze af te dwingen.
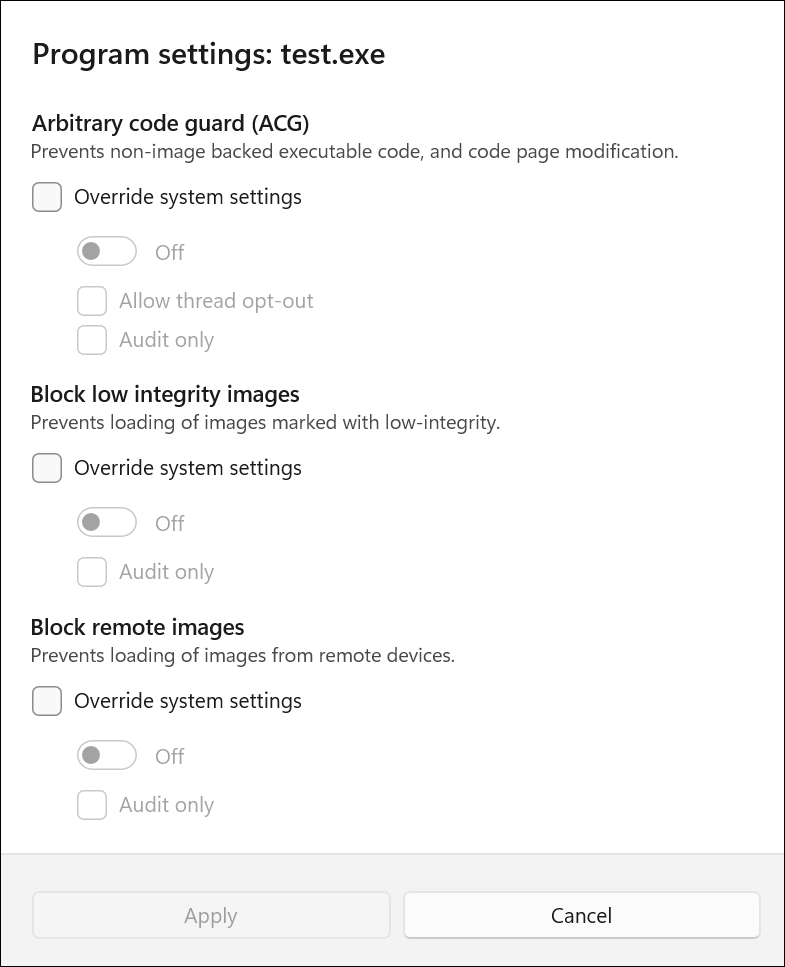
Wanneer u klaar bent, selecteert u Toepassen. U krijgt een melding als u het proces of de app opnieuw moet starten of als u Windows opnieuw moet starten.
Herhaal de configuratie op app-niveau voor alle apps en mitigaties die je wilt configureren.
Systeeminstellingen : Zoek de mitigatie die je wilt instellen en specificeer vervolgens een van de volgende instellingen. Apps zonder app-specifieke override voor een mitigatie gebruiken de bijbehorende systeeminstelling.
- Standaard aan: De mitigatie is ingeschakeld voor apps die geen app-specifieke override hebben.
- Standaard uitgeschakeld: de mitigatie is uitgeschakeld voor apps zonder app-specifieke override.
- Gebruik de standaard (Aan | Uit): De mitigatie is ingeschakeld of uitgeschakeld, afhankelijk van de standaardconfiguratie die door Windows is ingesteld. De standaardwaarde Aan of Uit wordt gespecificeerd na het Gebruik-standaardlabel voor elke mitigatie.
Herhaal de configuratie op systeemniveau voor alle mitigaties die je wilt configureren. Selecteer Aanpassen als je klaar bent.
Voor elke mitigatie krijgt de configuratie in het tabblad Programma-instellingen voorrang wanneer Override-systeeminstellingen is geselecteerd. Als Override systeeminstellingen niet is geselecteerd, gebruikt de app de configuratie op het tabblad Systeeminstellingen. Als de systeemconfiguratie Standaard Gebruik (Aan | Uit) is, geldt de standaard Windows-instelling tussen haakjes.
Meldingen over misbruikbeveiliging aanpassen
Zie Windows-beveiliging voor informatie over het aanpassen van de melding wanneer een regel wordt geactiveerd en een app of bestand wordt geblokkeerd.
Mitigaties voor misbruikbeveiliging verwijderen
Als u misbruikbeveiligingsbeperkende maatregelen opnieuw wilt instellen (ongedaan maken of verwijderen), raadpleegt u Het opnieuw instellen of verwijderen van risicobeperking voor misbruikbeveiliging.