Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Het Integrated Security Operations Center (ISOC) in Microsoft Defender brengt toonaangevende XDR- en SIEM-mogelijkheden, dreigingsintelligentie, automatisering en AI samen in het Microsoft Defender-portaal. ISOC biedt beveiligingsteams gedeelde beveiligingssignalen, context en workflows om bedreigingen sneller te detecteren, onderzoeken en erop te reageren vanuit één geïntegreerde ervaring.
Note
ISOC is beschikbaar als preview. Mogelijkheden en beschikbaarheid kunnen tijdens de previewperiode veranderen.
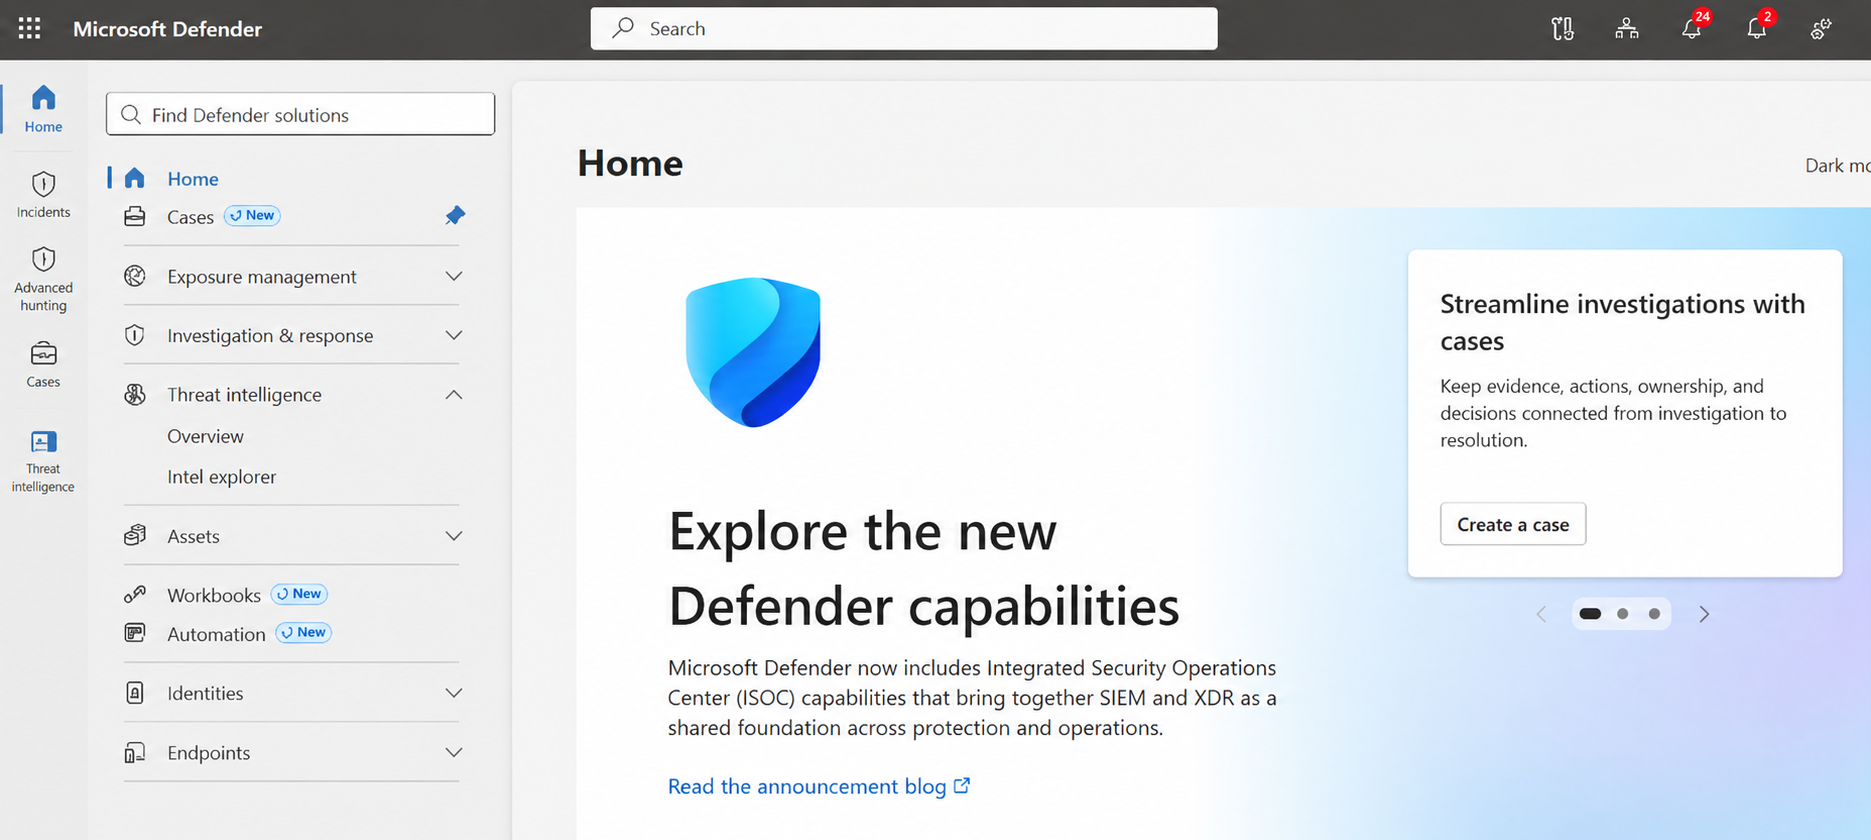
ISOC-voordelen
ISOC helpt beveiligingsteams:
- Geïntegreerde beveiligingsoperaties - Toonaangevende SIEM-mogelijkheden zijn direct beschikbaar in Microsoft Defender, waarmee direct waarde voor beveiligingsoperaties vanaf dag één wordt geleverd zonder dat een traditionele SIEM-implementatie als uitgangspunt nodig is.
- Waarde van Microsoft 365-investeringen - In aanmerking komende klanten ontvangen 30 dagen inclusief behoud van Defender-gegevens tijdens deze fase van de preview. Voor bredere zichtbaarheid kun je extra Microsoft- en niet-Microsoft-data toevoegen via meer dan 500 dataconnectoren. Afhankelijk van de gegevens die je invoert kunnen extra invoerkosten worden berekend.
- Weg voor agentische beveiliging - Beveiligingsteams en Perception-agenten werken samen aan een gemeenschappelijke set signalen, context en workflows, wat snellere onderzoeken, gecoördineerde respons en verbeterde beveiligingsresultaten mogelijk maakt.
Wie kan ISOC gebruiken?
Tijdens deze fase van de preview is ISOC beschikbaar voor in aanmerking komende klanten met Microsoft Defender Suite, Microsoft 365 E5 of Microsoft 365 E7 die geen actieve Microsoft Sentinel werkruimte hebben.
Als uw organisatie een actieve Microsoft Sentinel-werkruimte heeft, blijf dan uw bestaande Microsoft Sentinel-ervaring gebruiken tijdens deze fase. Koppel een Microsoft Sentinel-werkruimte in productie niet los alleen om in aanmerking te komen voor de preview van ISOC.
Prerequisites
Om ISOC te gebruiken, heb je een actieve, in aanmerking komende Microsoft Defender Suite, Microsoft 365 E5 of Microsoft 365 E7-licentie nodig.
Om een ISOC-werkruimte te maken en werkruimte-afhankelijke mogelijkheden te gebruiken, heb je ook een Azure-abonnement met de vereiste rechten nodig.
Licenties en prijzen
Voor details en prijzen van Microsoft 365 E5, zie Microsoft 365 E5 voor Enterprise.
Om de beveiligingsmogelijkheden van Microsoft 365 enterprise-plannen te vergelijken, zie Microsoft 365 Security Enterprise Plans.
ISOC-mogelijkheden
ISOC stelt in aanmerking komende klanten in staat te beginnen met beveiligingsoperaties die zijn ingebouwd in Microsoft Defender en uitbreiden met extra data en mogelijkheden wanneer dat nodig is.
- Ga direct aan de slag met casemanagement, werkmappen en het genereren van playbooks in natuurlijke taal.
- Voeg een ISOC-werkruimte toe wanneer je extra Microsoft- en niet-Microsoft-data-opname, UEBA, Content hub-connectors, repositories (CI/CD), dreigingsintelligentie en andere werkruimte-afhankelijke mogelijkheden nodig hebt.
De volgende tabel vat de werkruimtevereisten samen voor de mogelijkheden die in deze preview worden behandeld.
| Capability | ISOC-werkruimte vereist | Meer informatie |
|---|---|---|
| Casebeheer | No | Zaakbeheer in het Microsoft Defender-portaal |
| Generatie van draaiboeken in natuurlijke taal | No | Genereer playbooks met behulp van AI met ISOC |
| Verbeterde automatiseringsregel | No | Maak automatiseringsregels met ISOC in Microsoft Defender |
| Werkmappen | No | Maak en beheer werkboeken met ISOC in Microsoft Defender |
| Analyse van gebruikers- en entiteitsgedrag (UEBA) | Ja | Voeg UEBA toe aan Microsoft 365 E5-data |
| Inhoudshub | Ja | Gebruik Content hub met ISOC in Microsoft Defender |
| CI/CD | Ja | Content als code implementeren vanuit je repository voor een ISOC-werkruimte |
| Bedreigingsinformatie | Ja | Dreigingsintelligentie in Microsoft Defender |
| Azure en beveiligingsgegevens van derden | Ja | Data-opname en facturatie voor ISOC |
Note
Deze tabel toont of een ISOC-werkruimte vereist is voor elke functionaliteit tijdens deze preview. Het geeft geen licenties of beschikbaarheid aan voor dezelfde mogelijkheden in andere Microsoft-beveiligingservaringen.
Get started
Als de mogelijkheden die je wilt gebruiken een ISOC-werkruimte vereisen, zie dan een ISOC-werkruimte aanmaken in het Microsoft Defender-portaal.
Voor informatie over het verwerken van extra beveiligingsgegevens en het begrijpen van facturering, zie Data ingestion and billing for ISOC.