Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Met het DevSecOps Capability Model kunnen technische organisaties beoordelen hoe ze software bouwen, beveiligen, verzenden en gebruiken. Hiermee kunnen ze een pad naar meer volwassen, veilige en flexibele procedures in kaart brengen. In het model wordt een traject beschreven over zes capaciteitsgebieden, die elk door vijf fasen van de volwassenheid gaan.
Gebruik dit model om te begrijpen waar uw teams vandaag staan, het eens te worden over waar u wilt staan en de stapsgewijze veranderingen te plannen die u daar brengen. Het model is beschrijvend, niet prescriptief. Het is bedoeld om gedeeld inzicht te creëren in producten, ontwikkeling, beveiliging en bewerkingen in plaats van één score te produceren.
Dit model is afgestemd op de doelstellingen van het Microsoft Secure Future Initiative. De meeste organisaties bevinden zich in verschillende fasen op verschillende mogelijkhedensgebieden.
De zes mogelijkhedengebieden
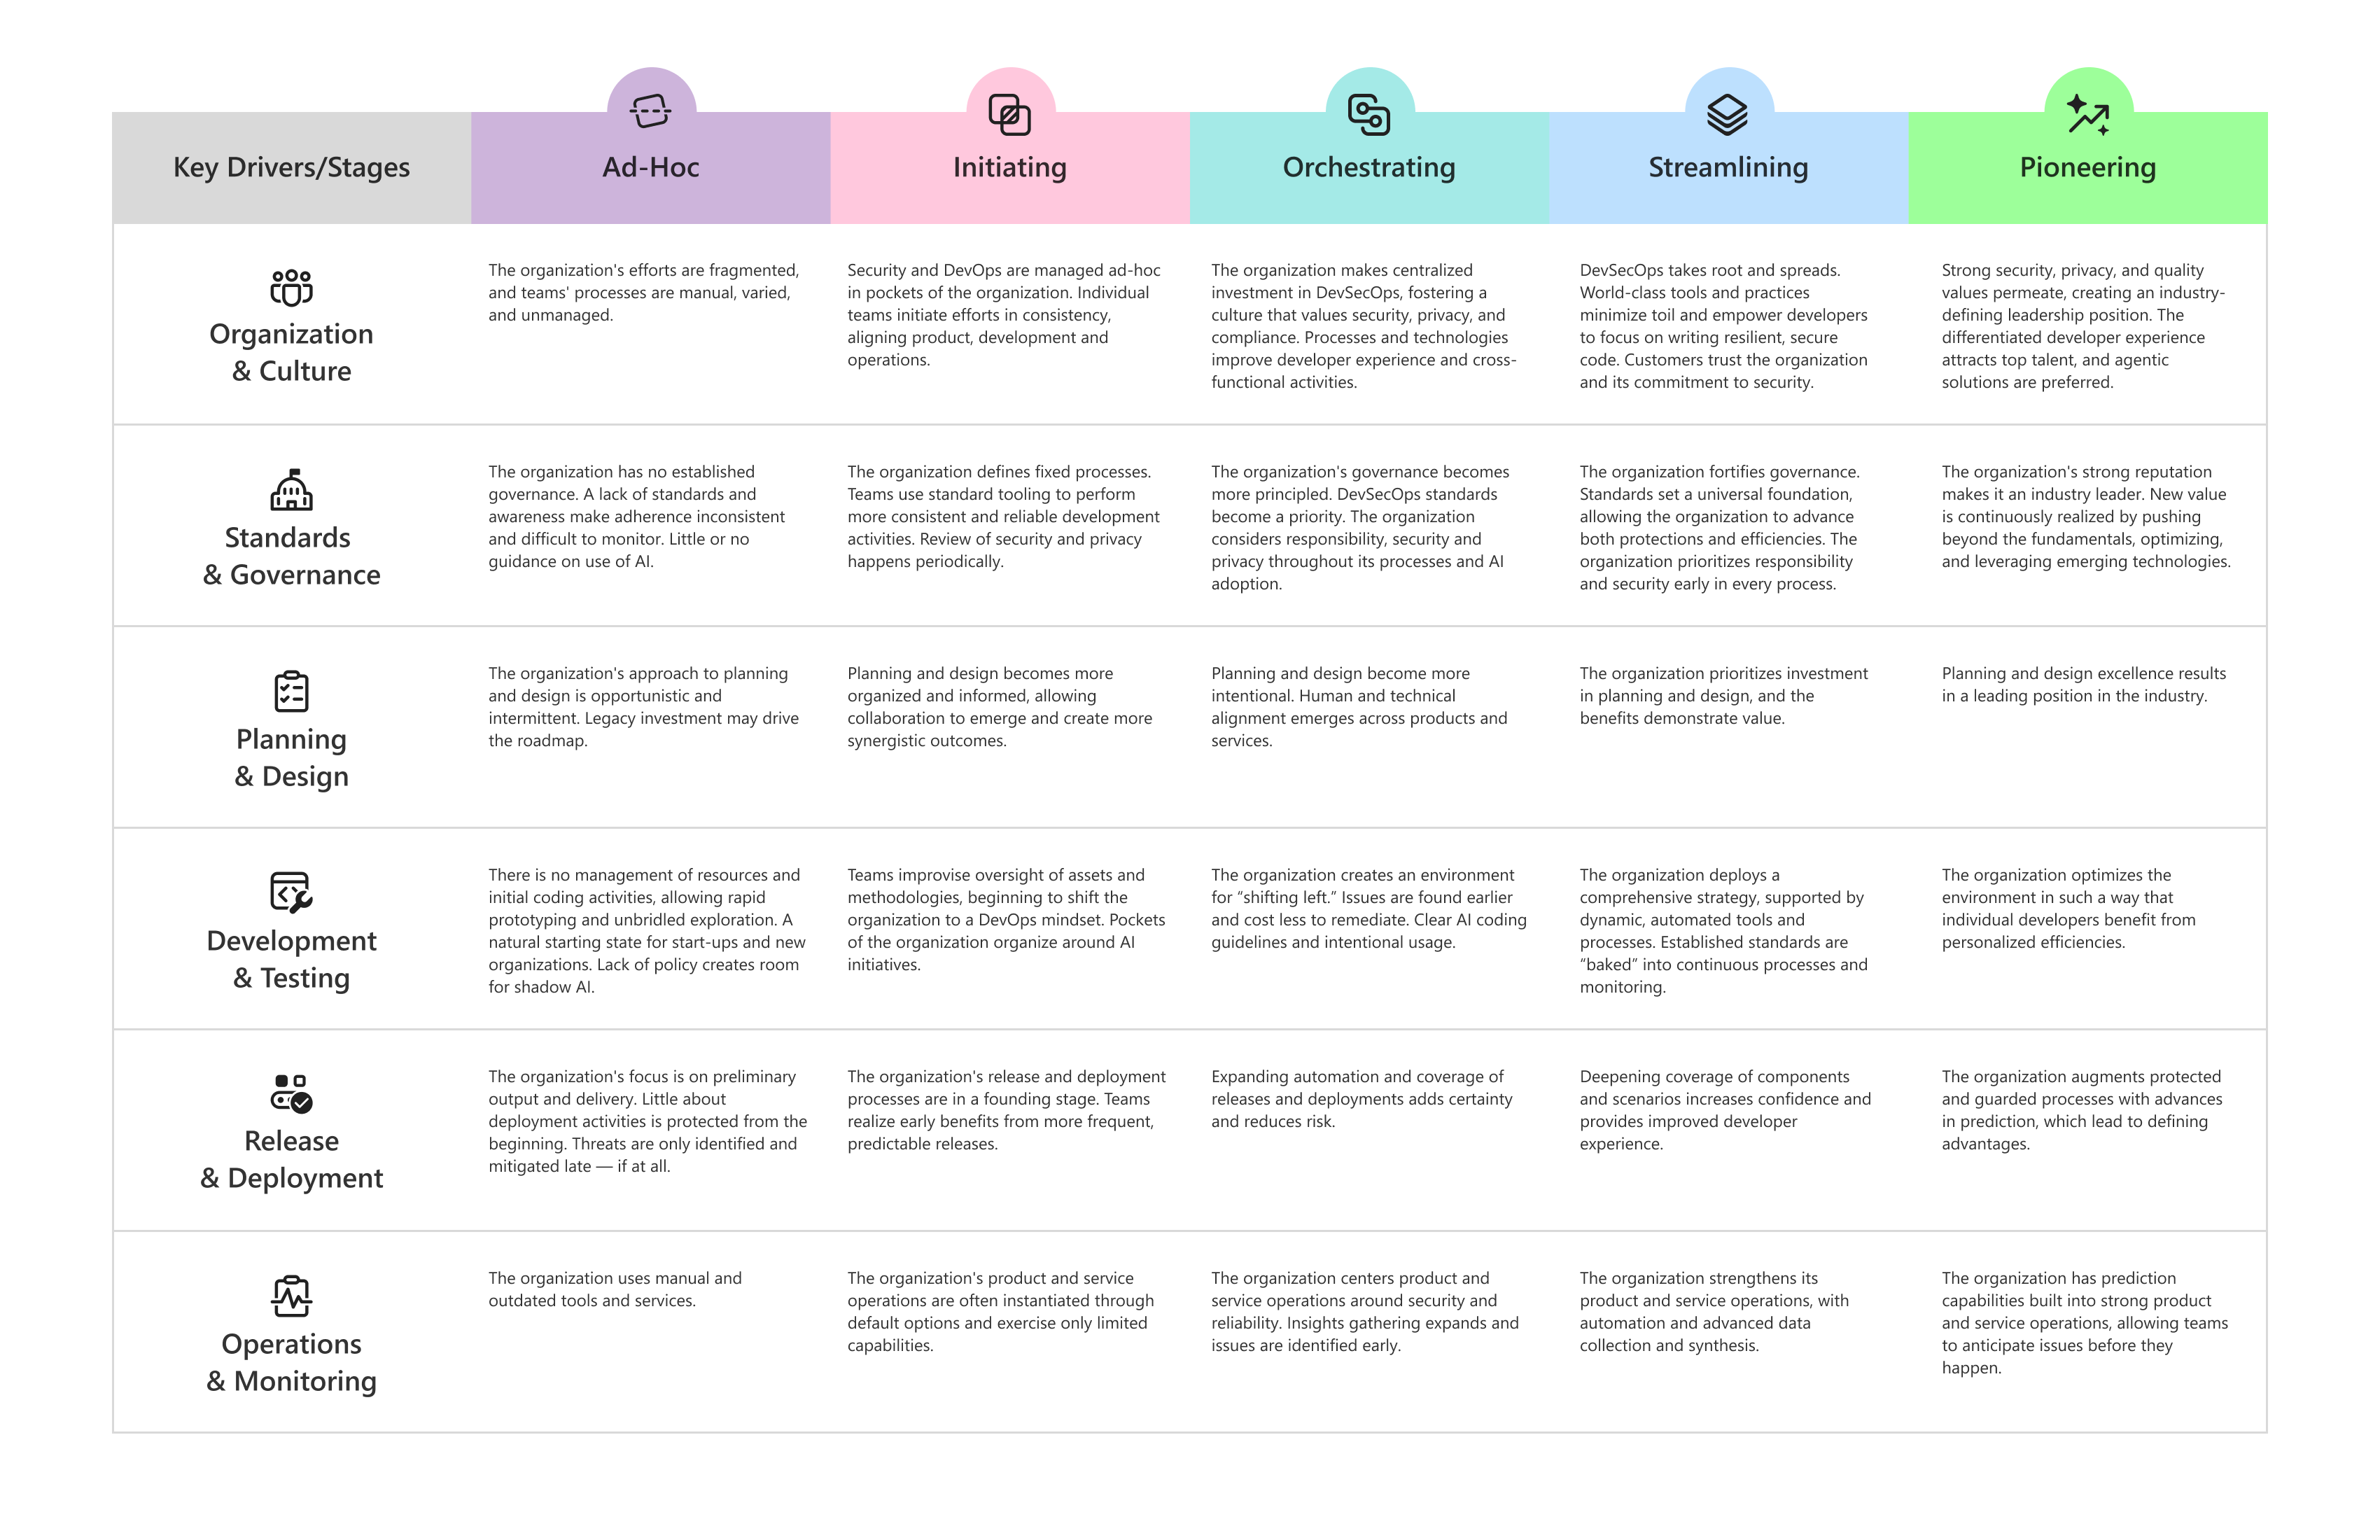
Het model organiseert DevSecOps-procedures in zes mogelijkhedengebieden. Samen omvatten ze de volledige levenscyclus, van hoe een organisatie wordt geleid en beheerd door de wijze waarop software is ontworpen, gebouwd, uitgebracht en beheerd.
- Organisatie en cultuur: Leiderschap, beveiligingsmentaliteit, samenwerking en continue verbetering in teams.
- Standaarden en governance: het beveiligingsprogramma, het beleid en de standaarden en de bescherming van technische systemen.
- Planning en ontwerp: secure-by-design-praktijken, gegevens en inzichten, en technische architectuur en ontwerp.
- Ontwikkeling en testen: Codebeveiliging, ontwikkelingsversnellers en integratie en testen.
- Release en implementatie: Beveilig afhankelijkheden, beveiligde releases en implementatiewerkstromen.
- Bewerkingen en bewaking: tenants en productiesystemen beveiligen, bedreigingen bewaken en detecteren, en reactie en herstel van incidenten.
De vijf fasen
Elk capaciteitsgebied vordert door dezelfde vijf algemene fasen van de volwassenheid. Elk capaciteitsgebied gebruikt ook zijn eigen fasenamen om te beschrijven hoe volwassenheid eruitziet in die specifieke context.
| Algehele fase | Hoe ziet het eruit |
|---|---|
| Ad-hoc | Praktijken zijn gefragmenteerd, handmatig en grotendeels ongedocumenteerd. Resultaten zijn afhankelijk van personen. |
| Initiëren | Afzonderlijke teams beginnen consistentie lokaal te stimuleren en hiaten aan te pakken zodra ze opduiken. |
| Organiseren | Procedures zijn gecentraliseerd en gedeeld, waarbij teams worden afgestemd op algemene benaderingen en resources. |
| Stroomlijnen | Hulpprogramma's en procedures van wereldklasse verminderen handmatige inspanning en maken het veilige pad het eenvoudige pad. |
| Pionieren | Werkwijzen zijn toonaangevend in de sector, anticiperend en ontwikkelen zich voortdurend vooruitlopend op toekomstige behoeften. |
Strategische benaderingen
Organisaties kunnen het mogelijkheidsmodel op verschillende manieren gebruiken, afhankelijk van hun bedrijfscontext. Sommige teams hebben flexibiliteit nodig, sommige optimaliseren voor snelheid en andere geven prioriteit aan sterke nalevings- en risicocontroles.
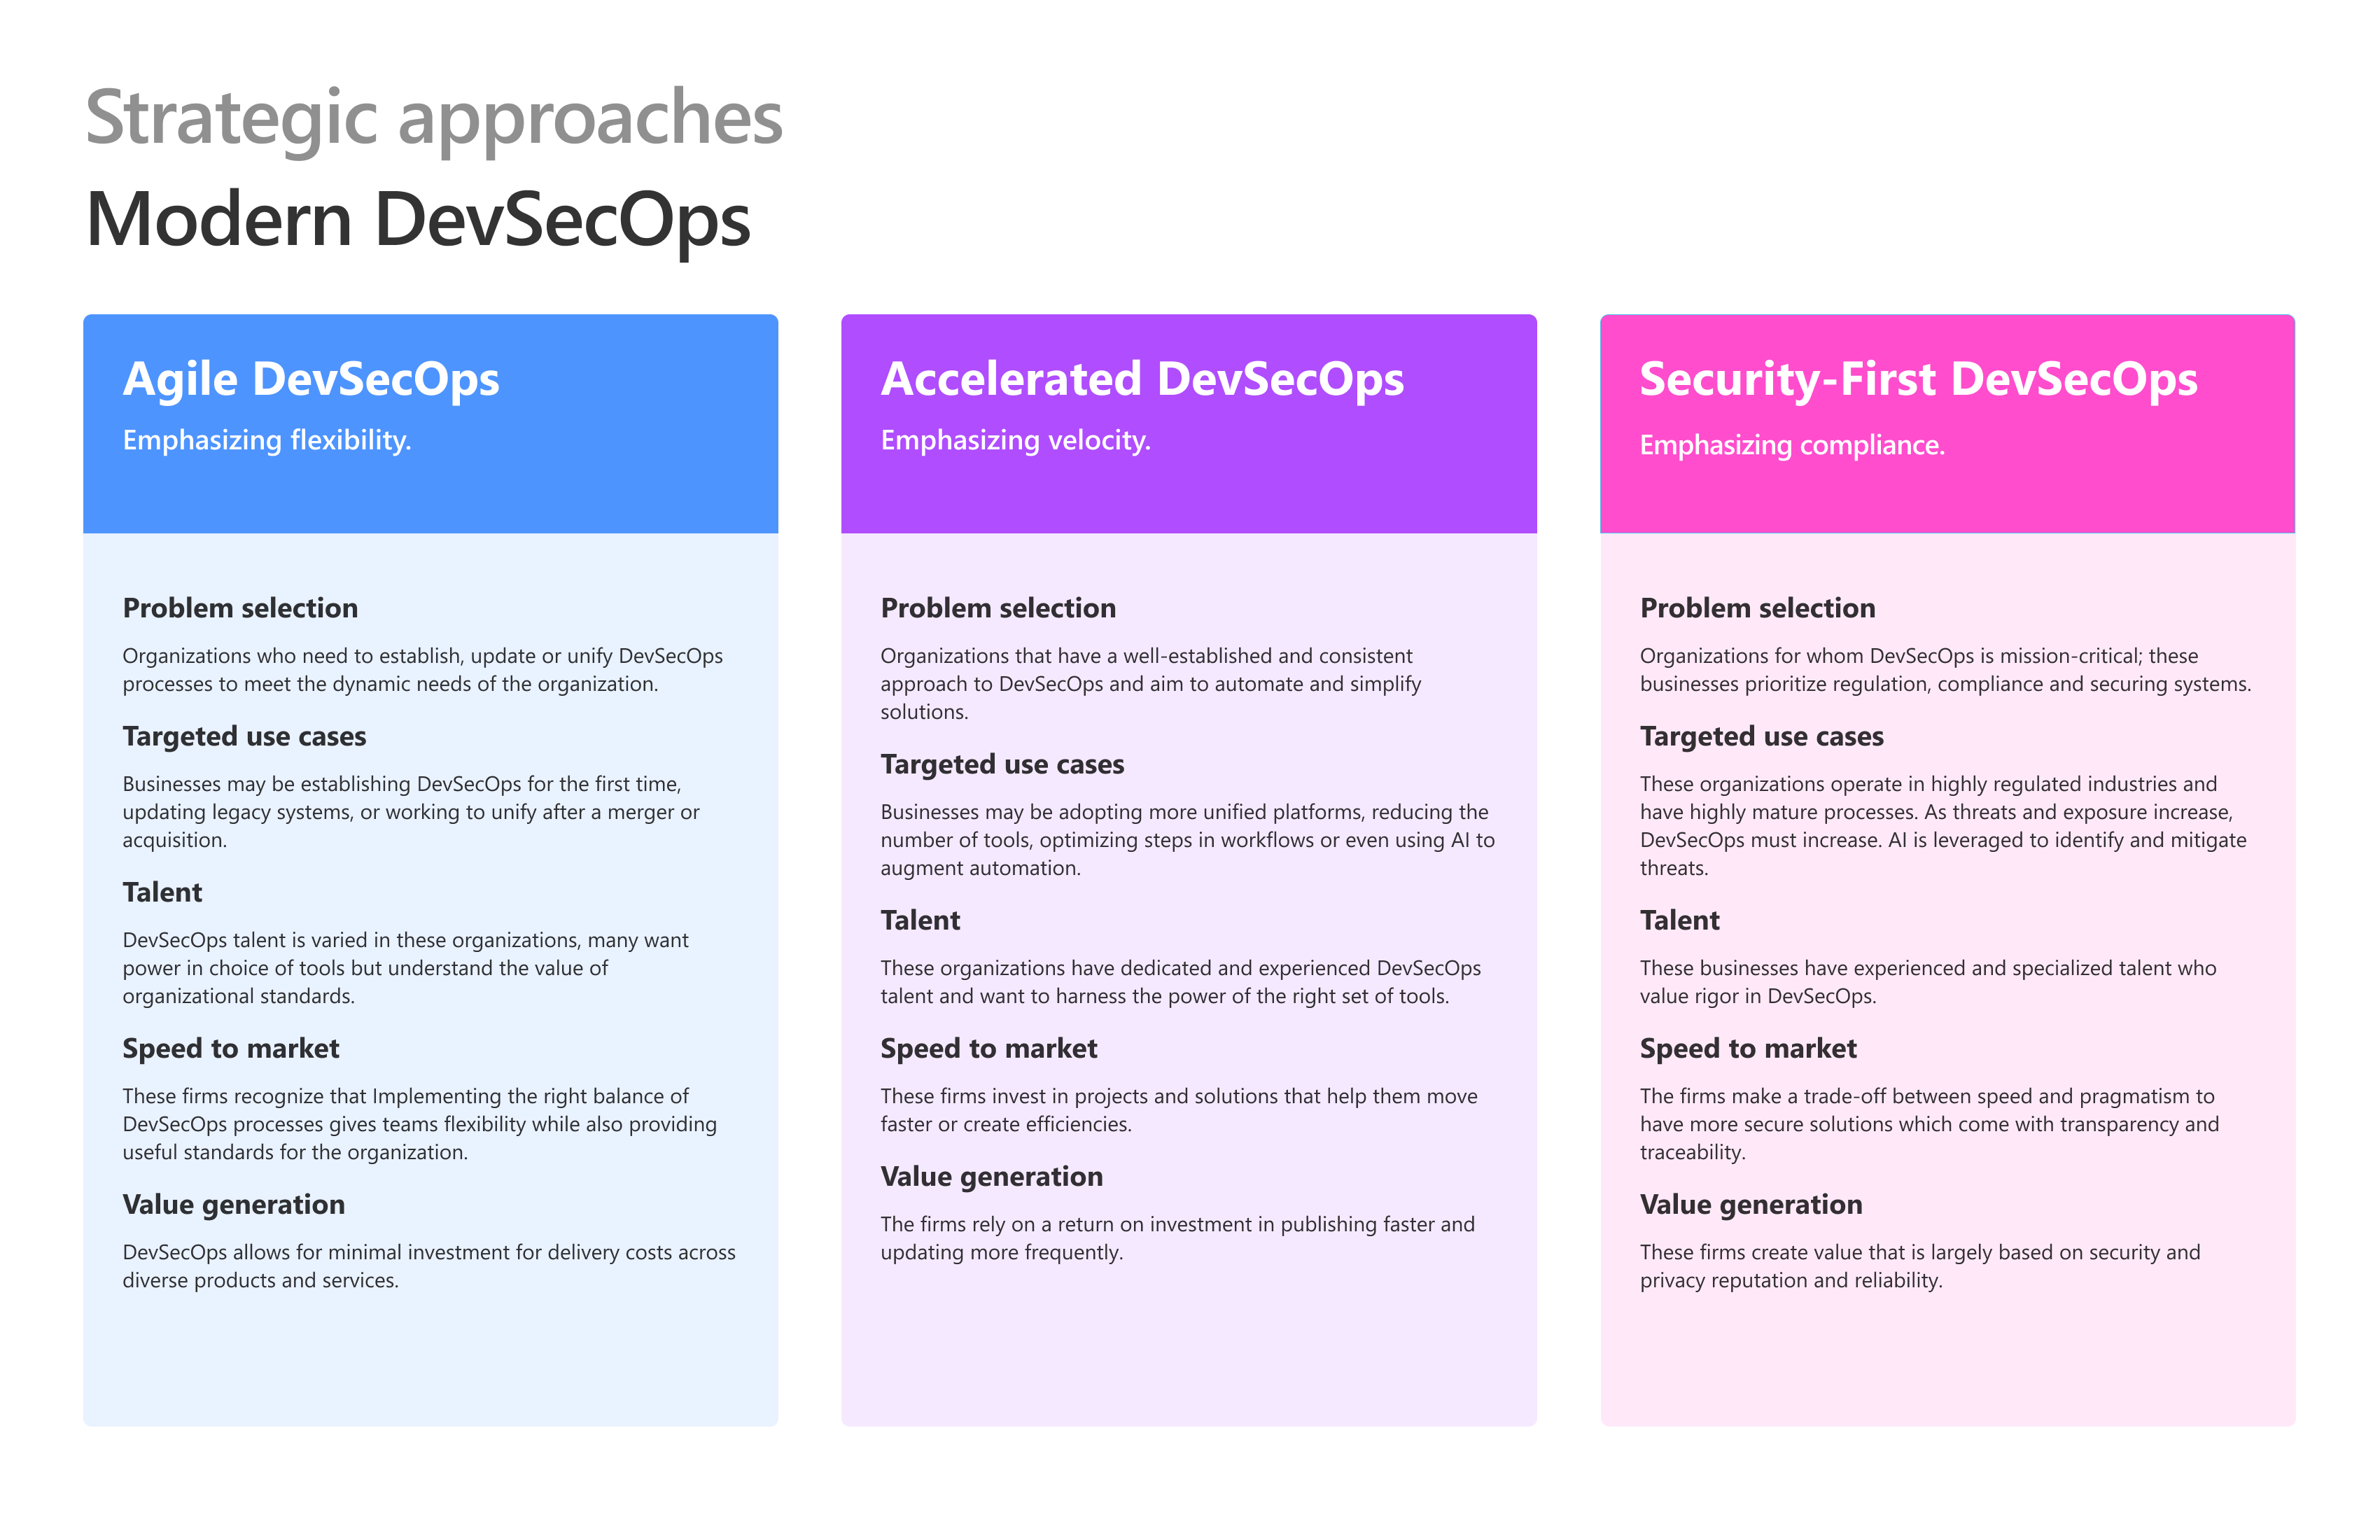
- Agile DevSecOps: benadrukt flexibiliteit voor organisaties die DevSecOps-procedures tot stand brengen, bijwerken of combineren, terwijl de snelheid wordt afgestemd op nuttige standaarden.
- Versnelde DevSecOps: benadrukt snelheid voor organisaties met gevestigde procedures die de leveringsefficiëntie willen automatiseren, vereenvoudigen en verbeteren.
- Security-first DevSecOps: benadrukt naleving en risicovermindering voor organisaties die in sterk gereglementeerde of bedrijfskritieke omgevingen werken.
Uw huidige procedures beoordelen en toekomstige doelen stellen
Gebruik het model om een lichtgewicht zelfevaluatie uit te voeren met de personen die het werk doen. Het doel is een gedeeld, eerlijk beeld van vandaag en een overeengekomen richting voor morgen.
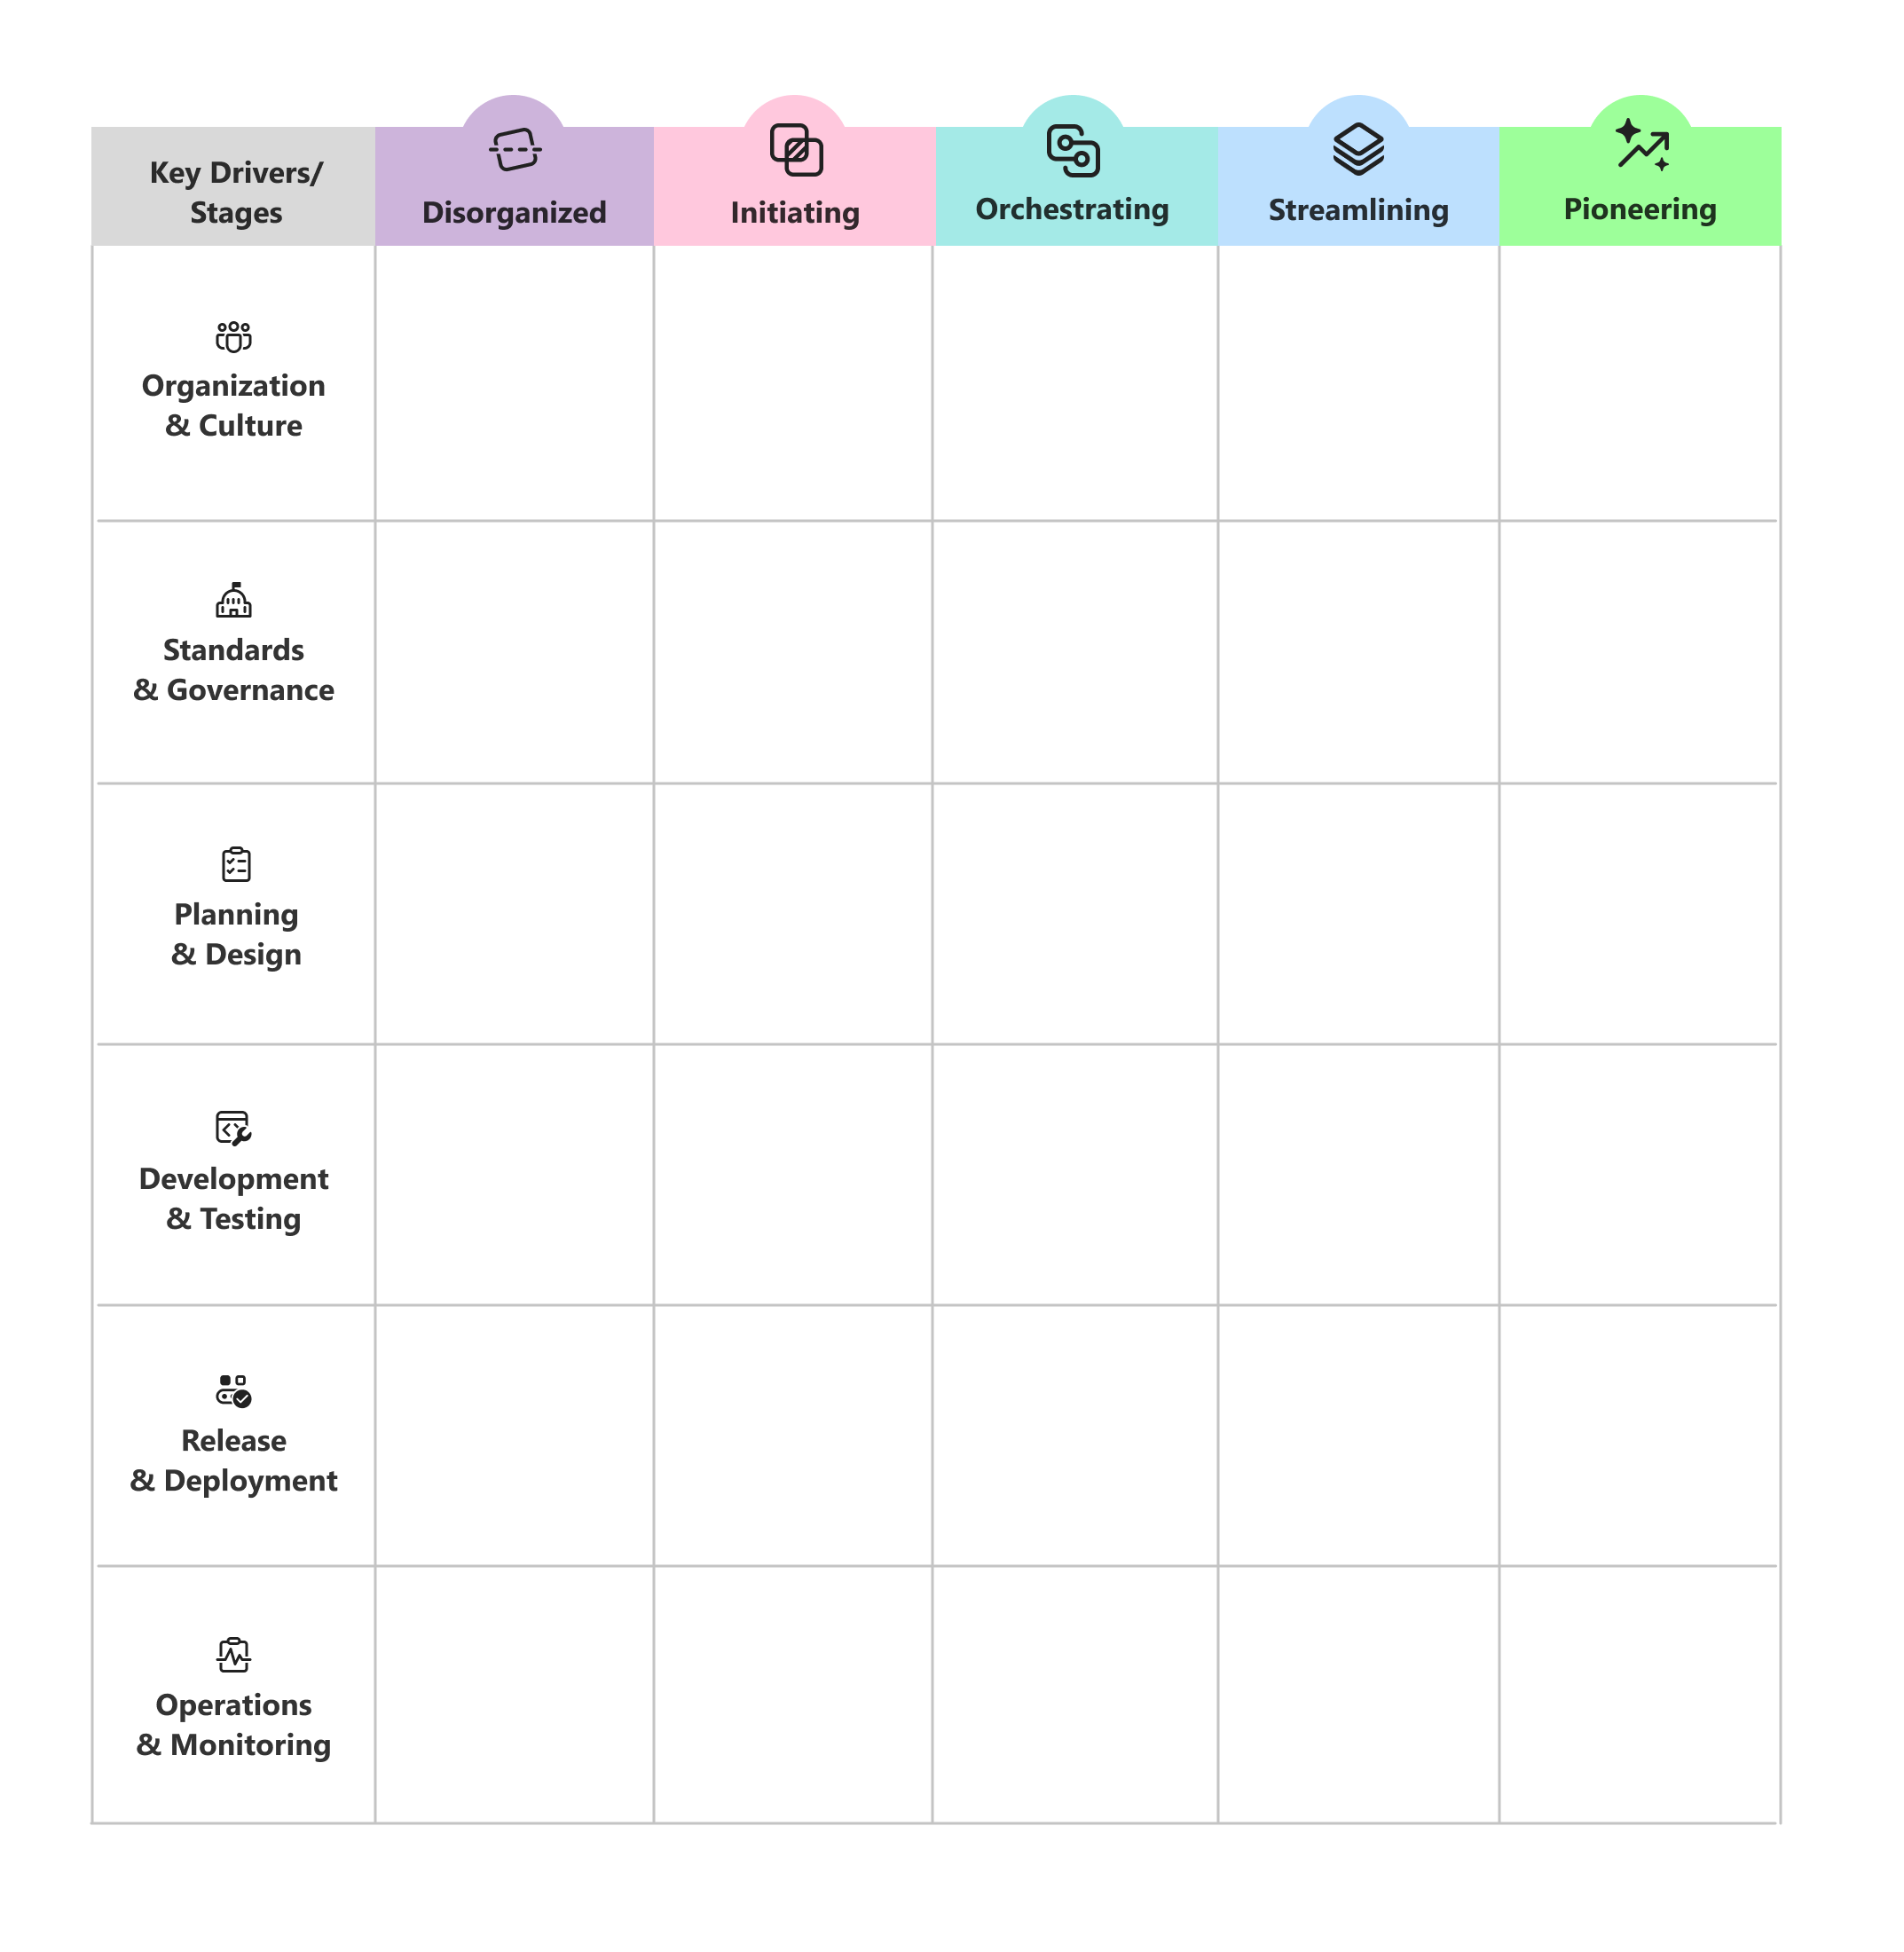
Beginnen met het lege diagram
Gebruik de lege grafiek van het mogelijkheidsmodel om uw huidige status en doelstatus vast te leggen.
De gedetailleerde referentiegrafiek gebruiken
Gebruik de gedetailleerde grafiek als referentie wanneer u bespreekt hoe elke fase eruitziet in de mogelijkheidsgebieden.
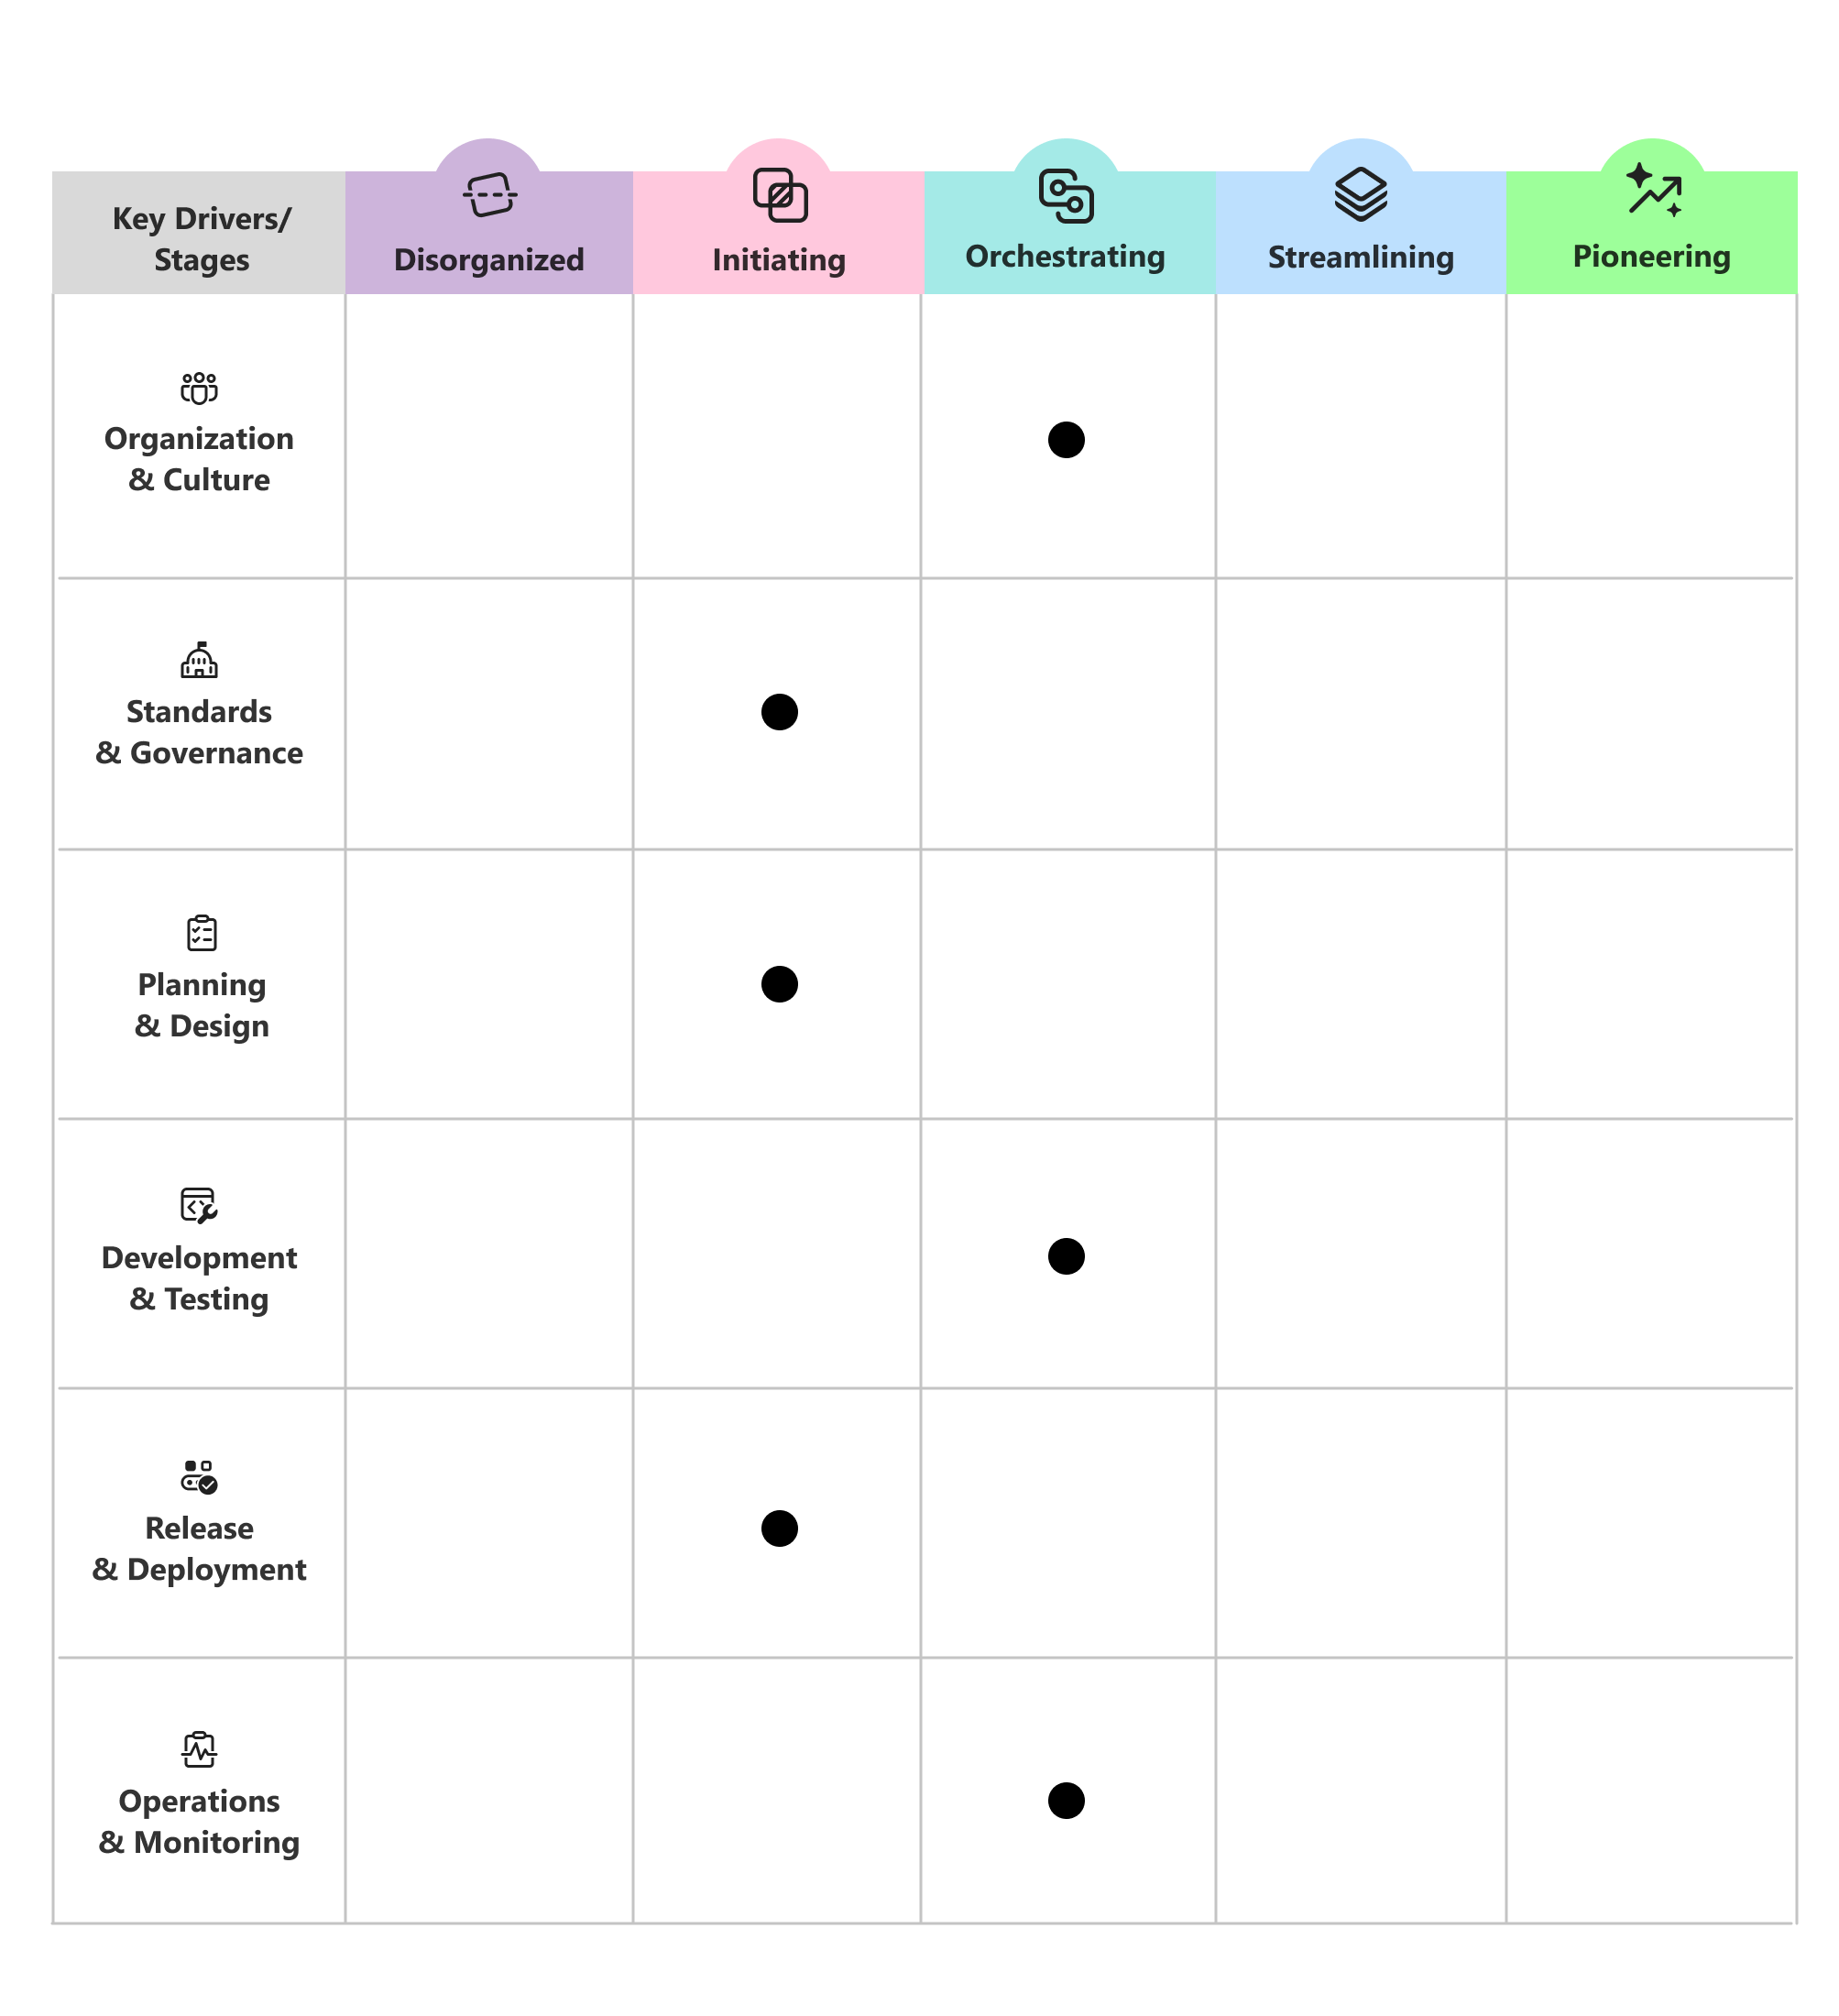
Uw huidige status markeren
Bespreek voor elk functiegebied de fasebeschrijvingen en markeer de fase die het beste aansluit bij uw huidige procedures.
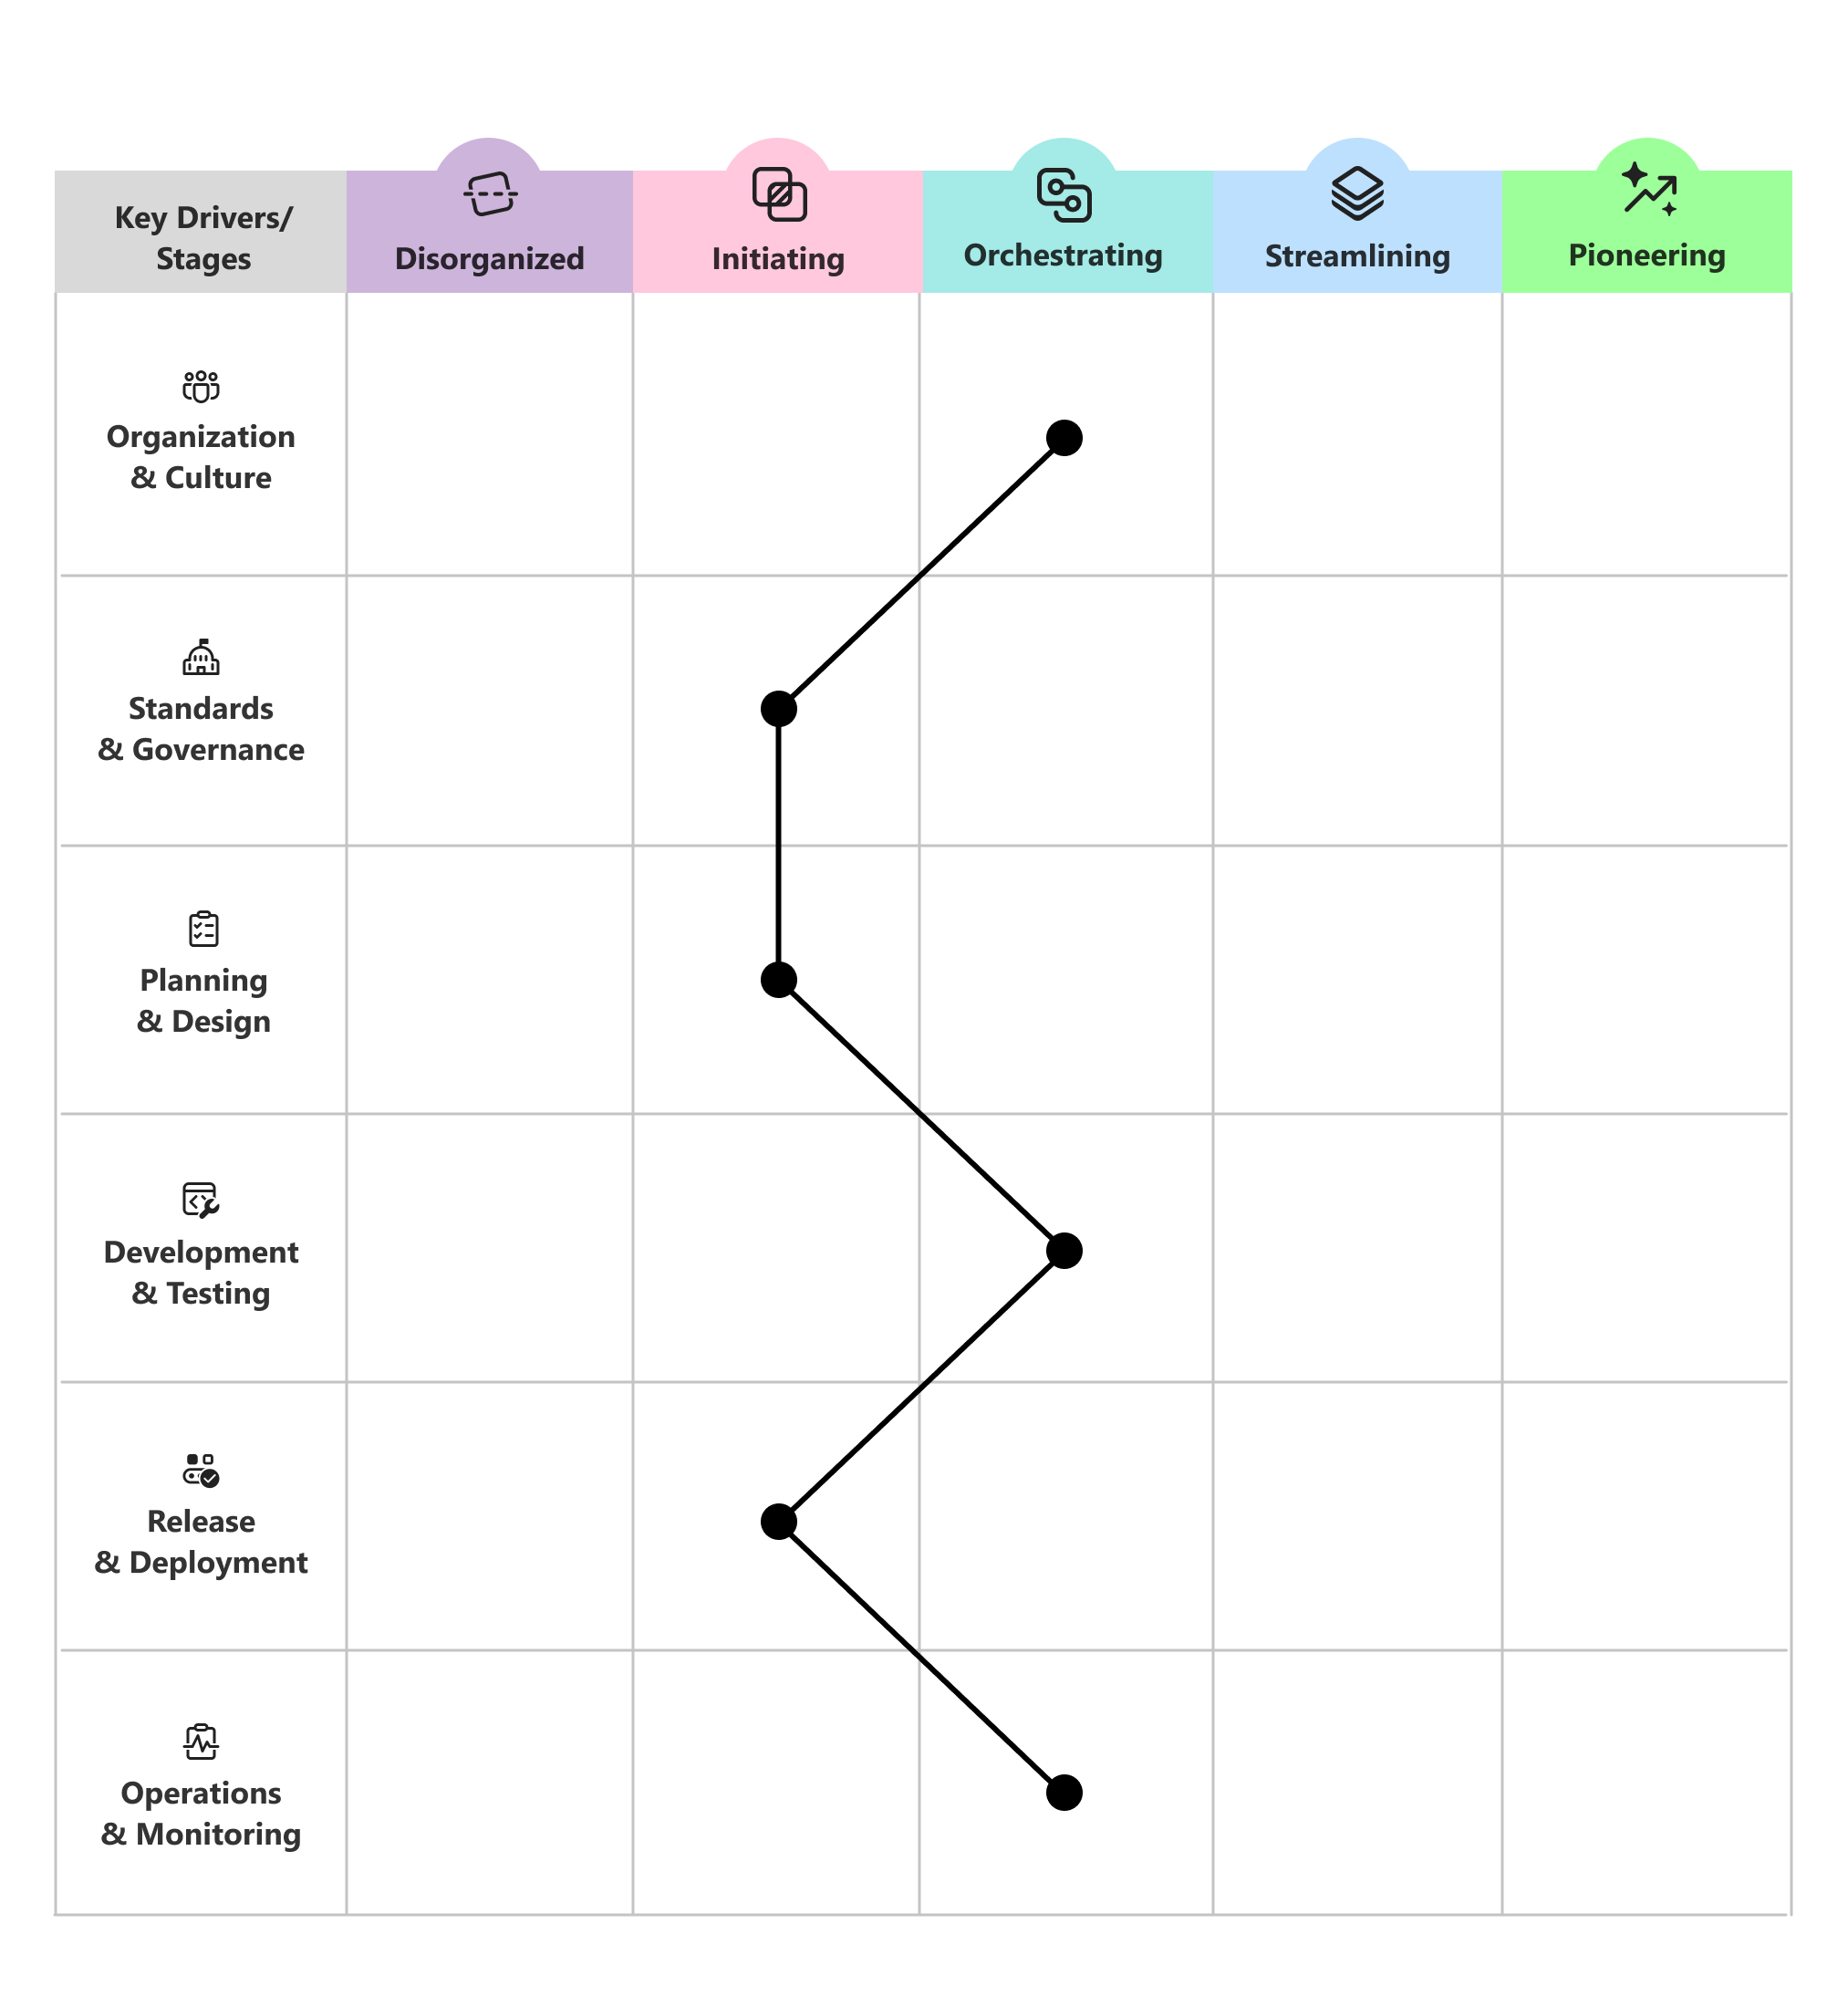
Verbind de markeringen
Verbind de markeringen over de zes gebieden om uw huidige profiel te visualiseren.
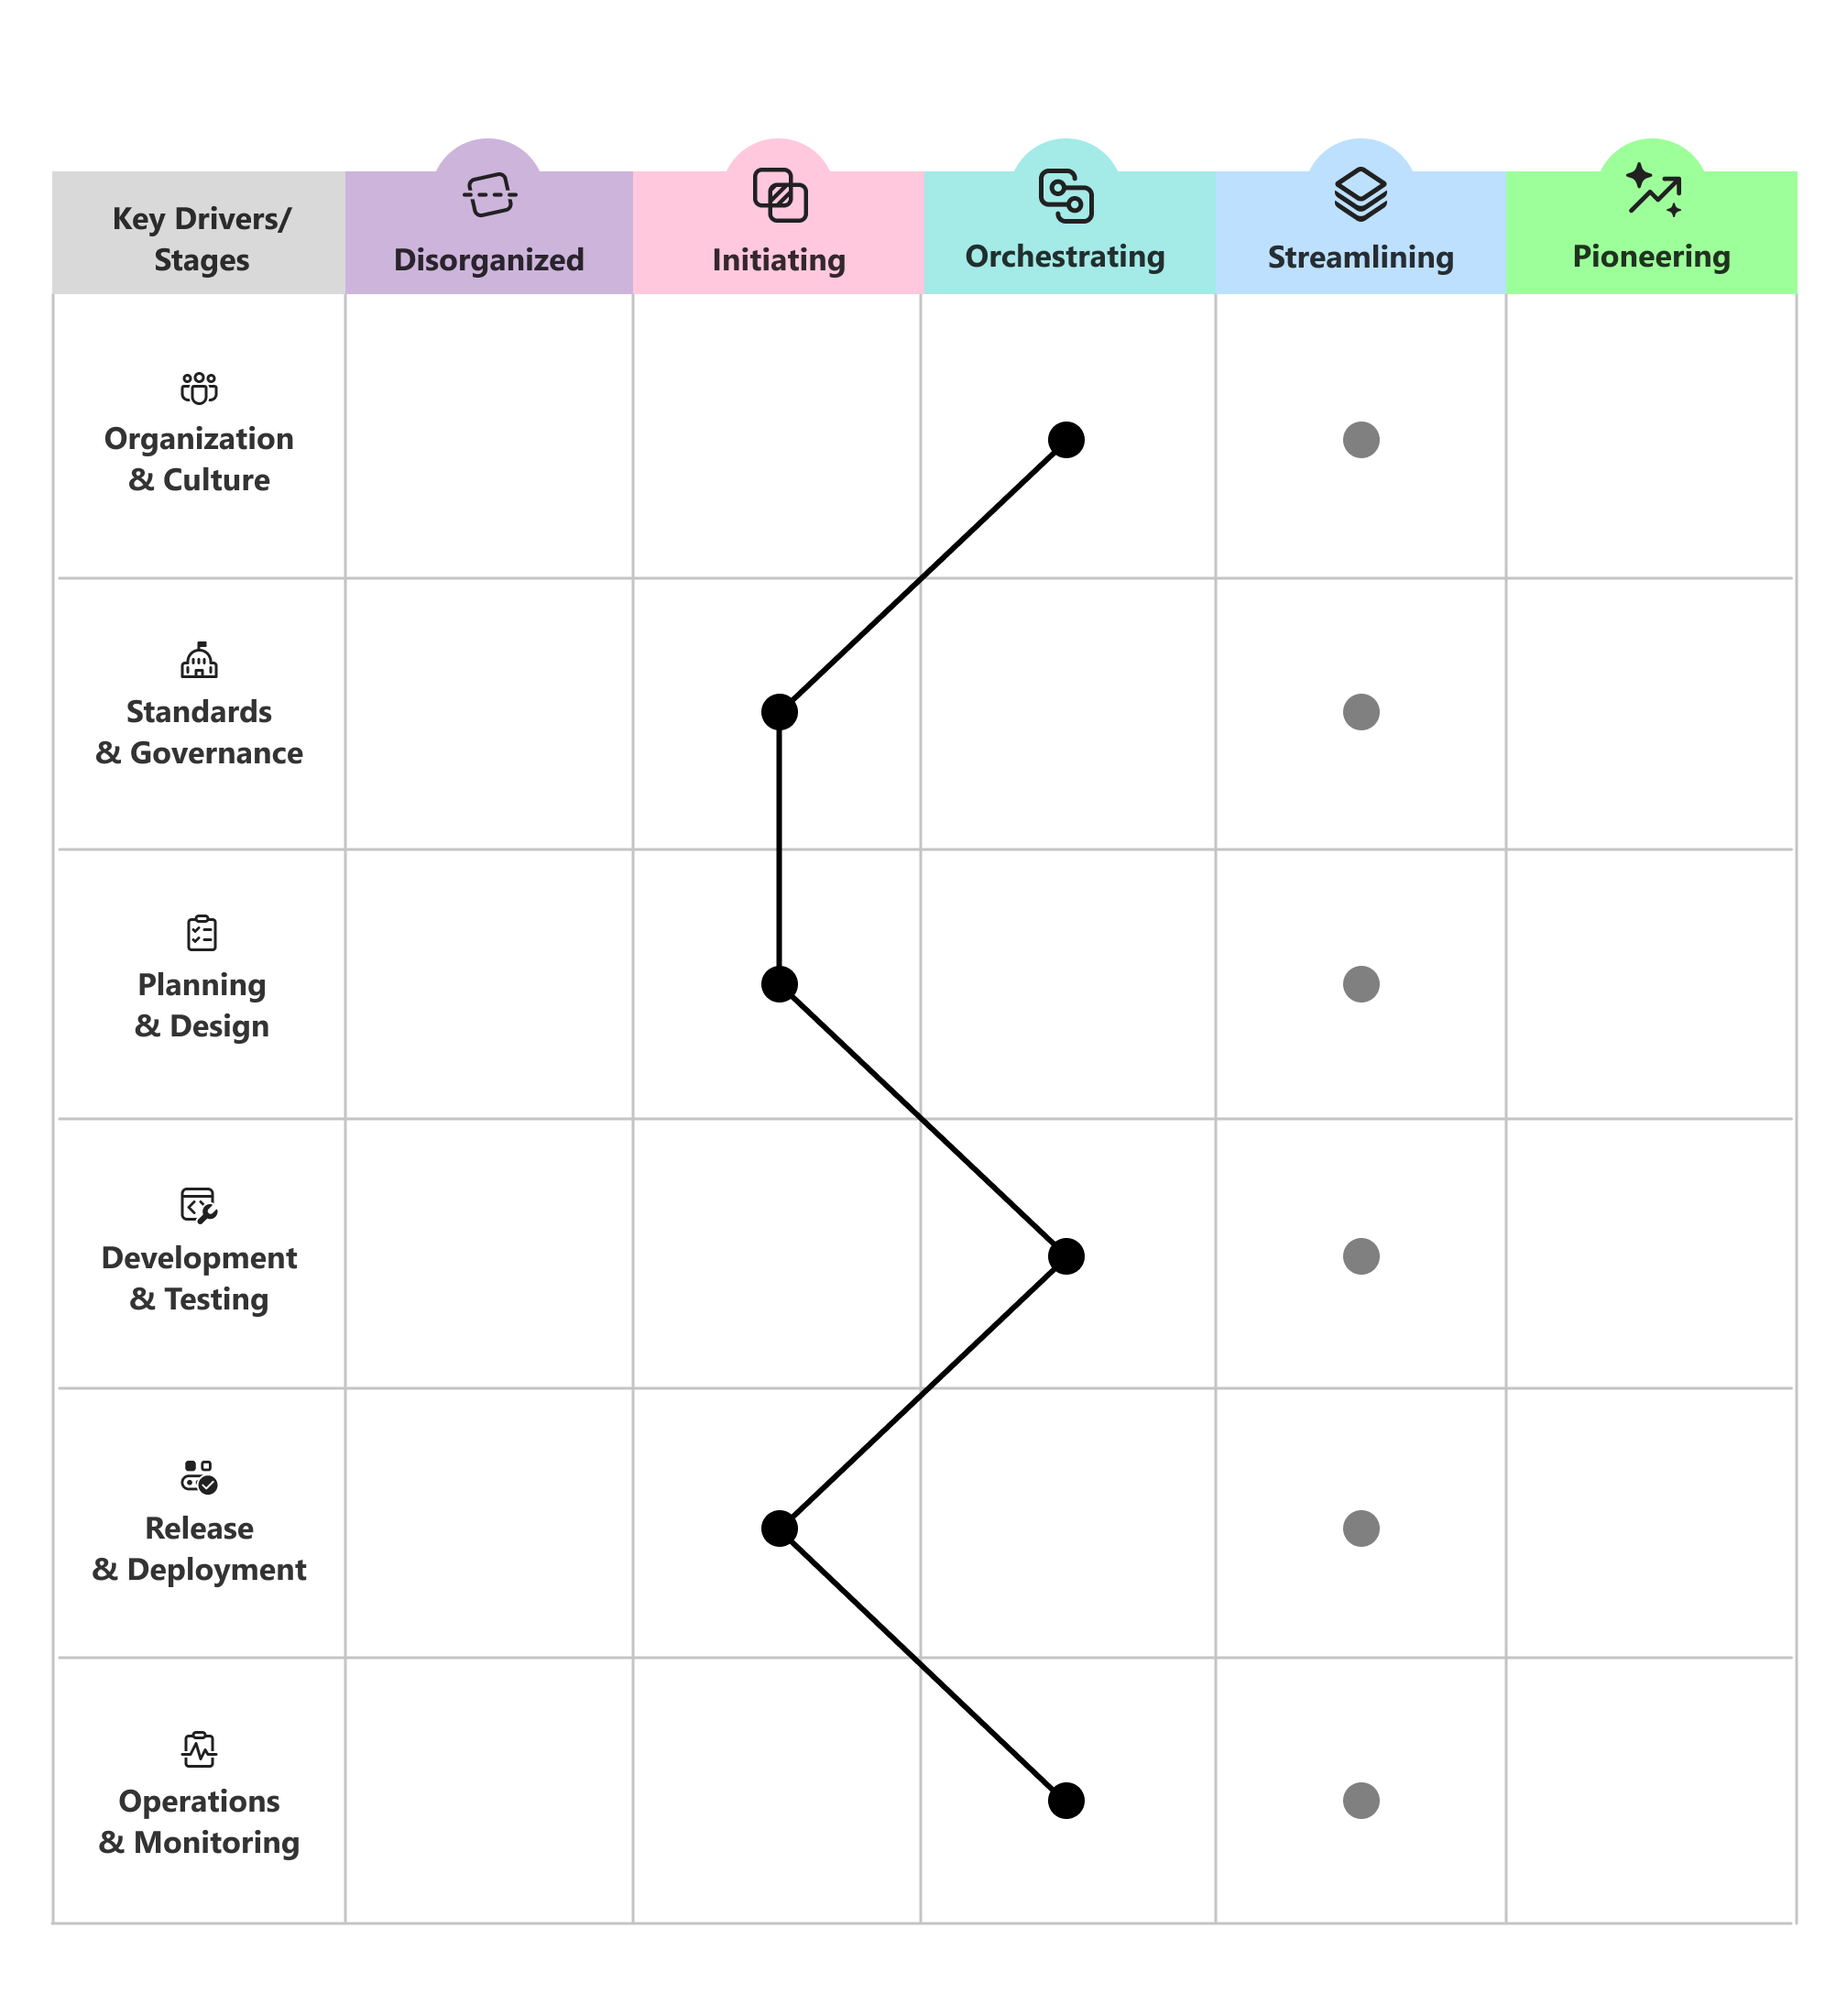
Uw doelfase markeren
Markeer de doelfase die u wilt bereiken voor elk capaciteitsgebied boven uw planningshorizon.
Incrementele wijziging plannen
Plan geleidelijke, incrementele verandering. Het vooruitgaan van één fase per keer is meestal duurzaamer dan overal tegelijk te proberen vooruit te springen.
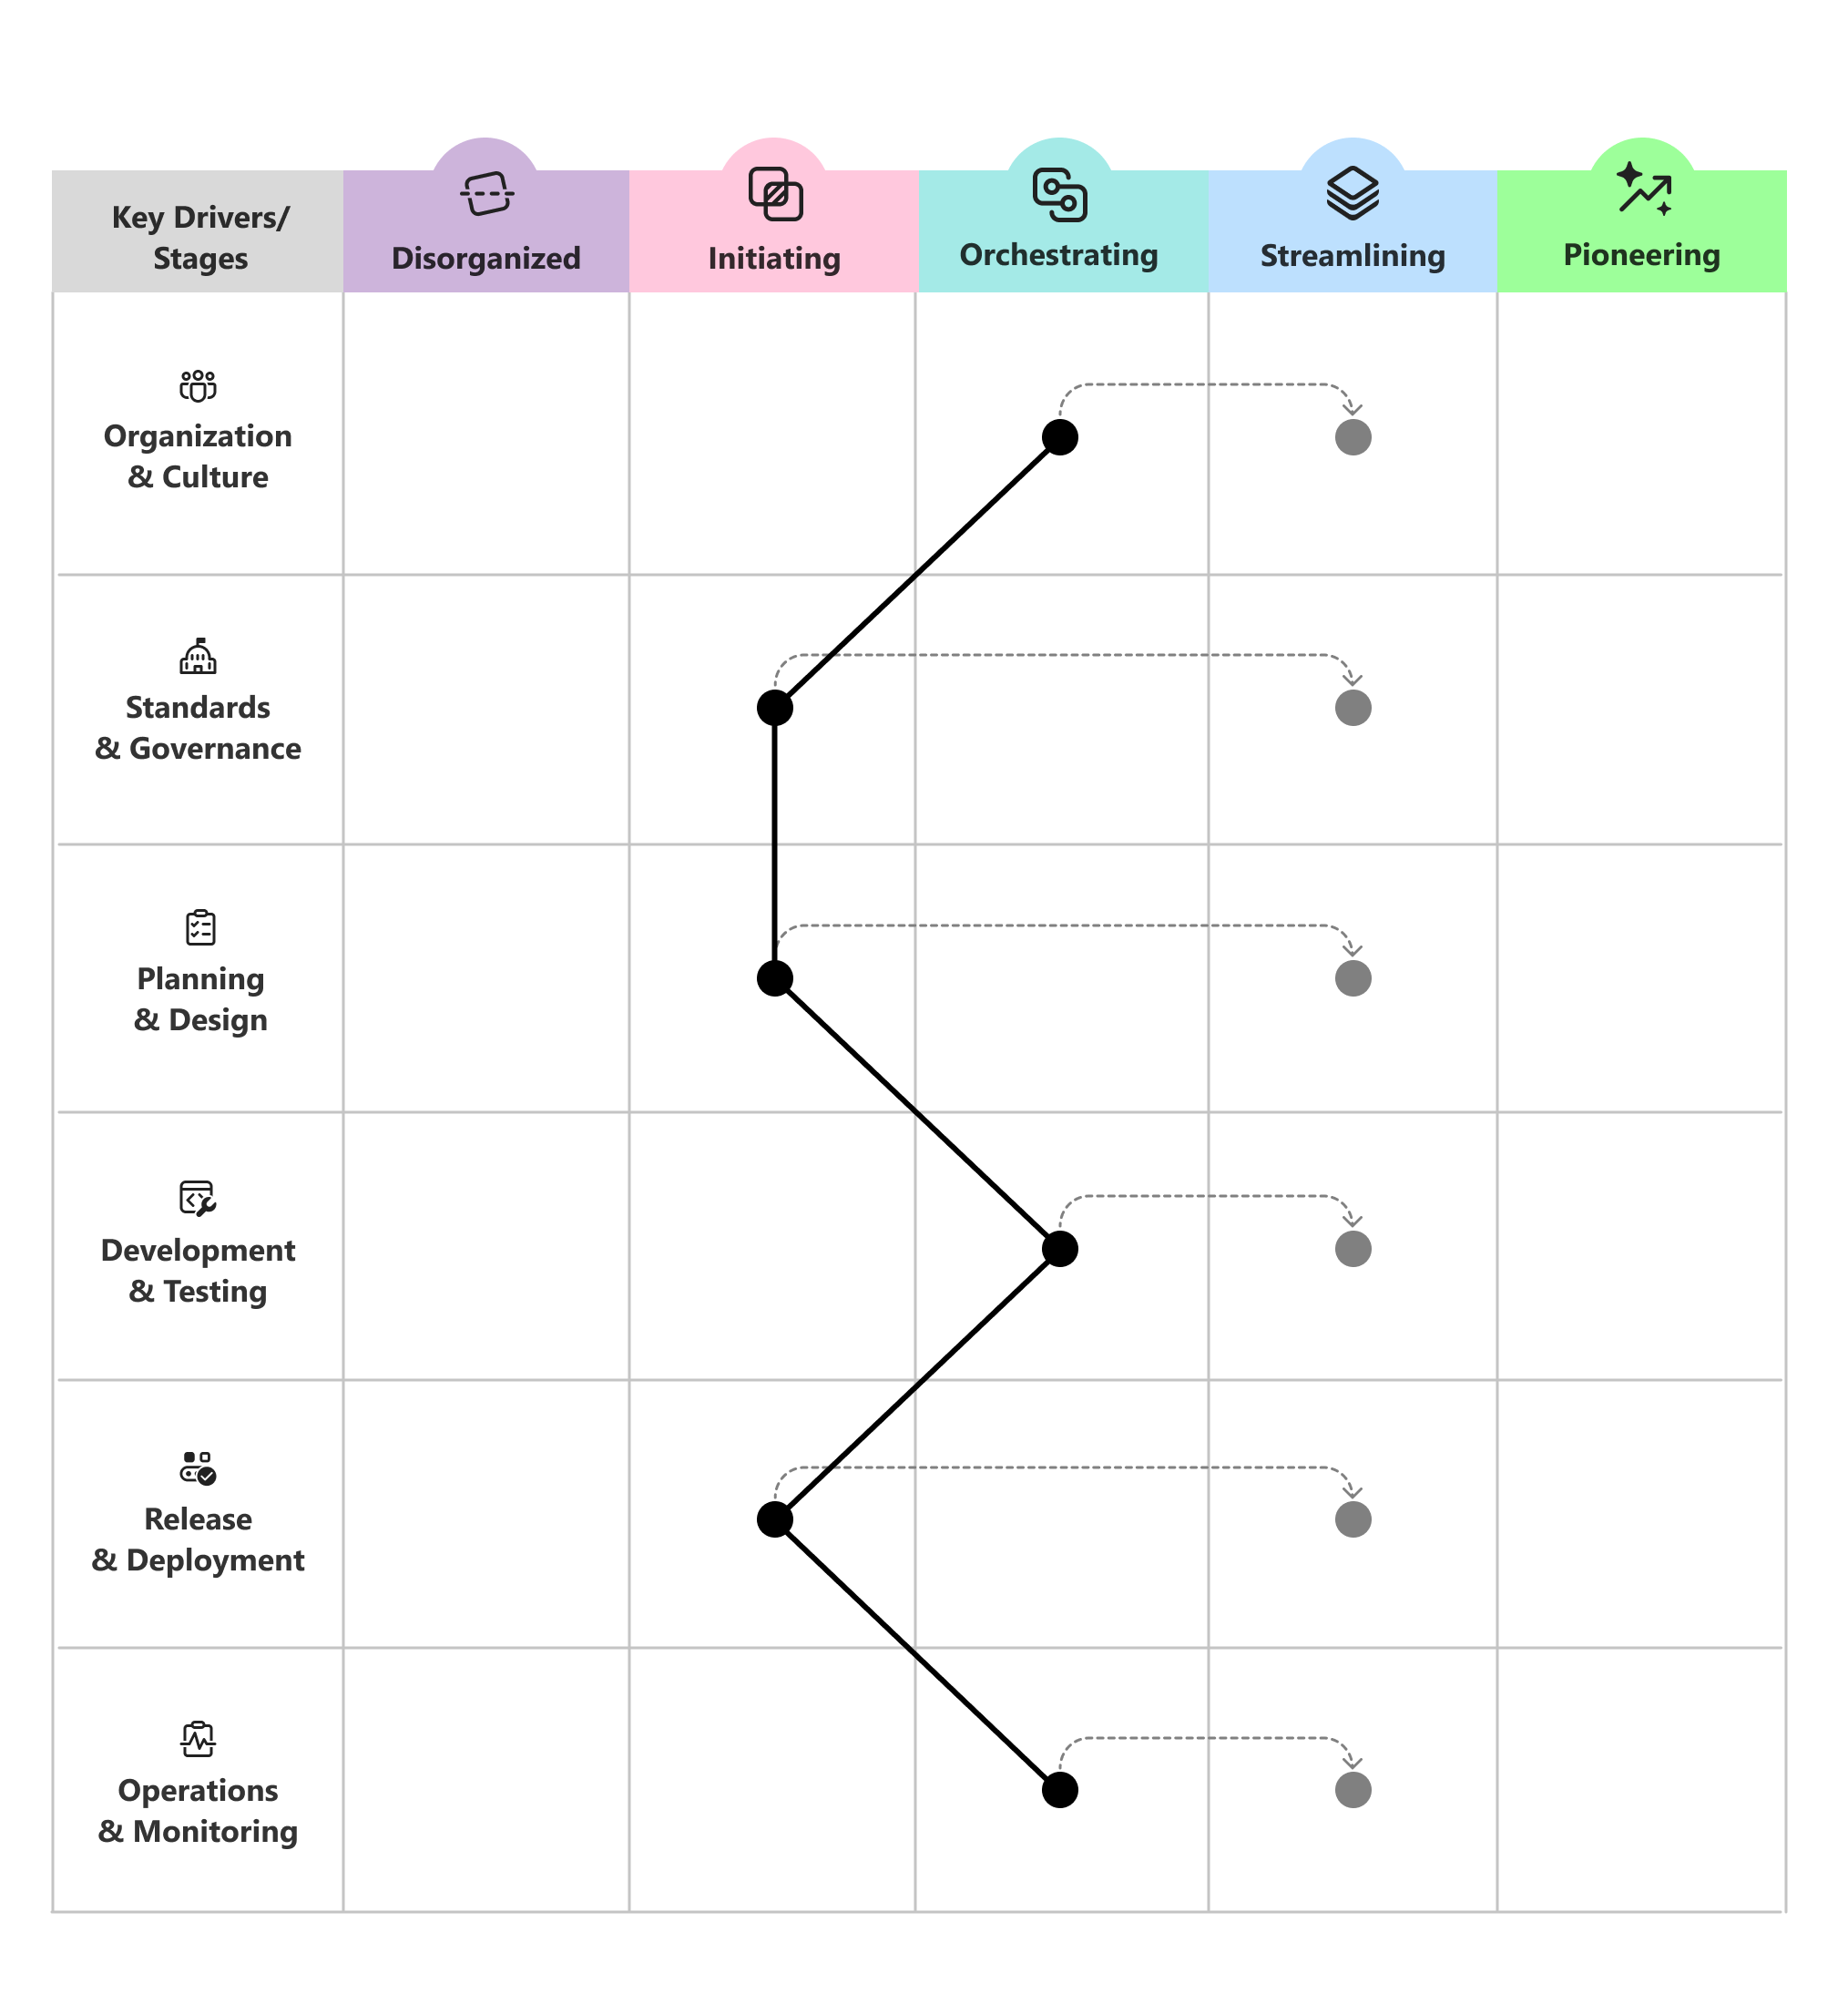
Wordt periodiek opnieuw beoordeeld om de voortgang bij te houden en doelen aan te passen naarmate uw organisatie en bedreigingslandschap zich ontwikkelen.
Leidvragen gebruiken om prioriteiten in te stellen
Wanneer u kiest waar u vervolgens wilt investeren, gebruikt u hulpvragen om het gesprek voor elk functiegebied te concentreren.
- Organisatie en cultuur: Hoe maken we van beveiliging een gedeelde verantwoordelijkheid en een bron van trots, in plaats van een sluitpost aan het einde van het proces waar slechts een paar mensen verantwoordelijk voor zijn?
- Standaarden en governance: Hoe zorgen we voor duidelijke, breed begrepen standaarden die technische systemen beschermen zonder teams te vertragen?
- Planning en ontwerp: Hoe zorgen we ervoor dat beveiliging vanaf het ontwerp standaard is in planning en architectuur, op basis van data en inzichten?
- Ontwikkeling en testen: Hoe verplaatsen we de beveiliging naar links zodat problemen worden gevonden en opgelost als code wordt geschreven in plaats van nadat deze wordt verzonden?
- Release en implementatie: Hoe maken we releases veilig, herhaalbaar en betrouwbaar van afhankelijkheid tot implementatie?
- Bewerkingen en bewaking: Hoe detecteren, weerstaan en herstellen we bedreigingen voor productiesystemen en tenants?
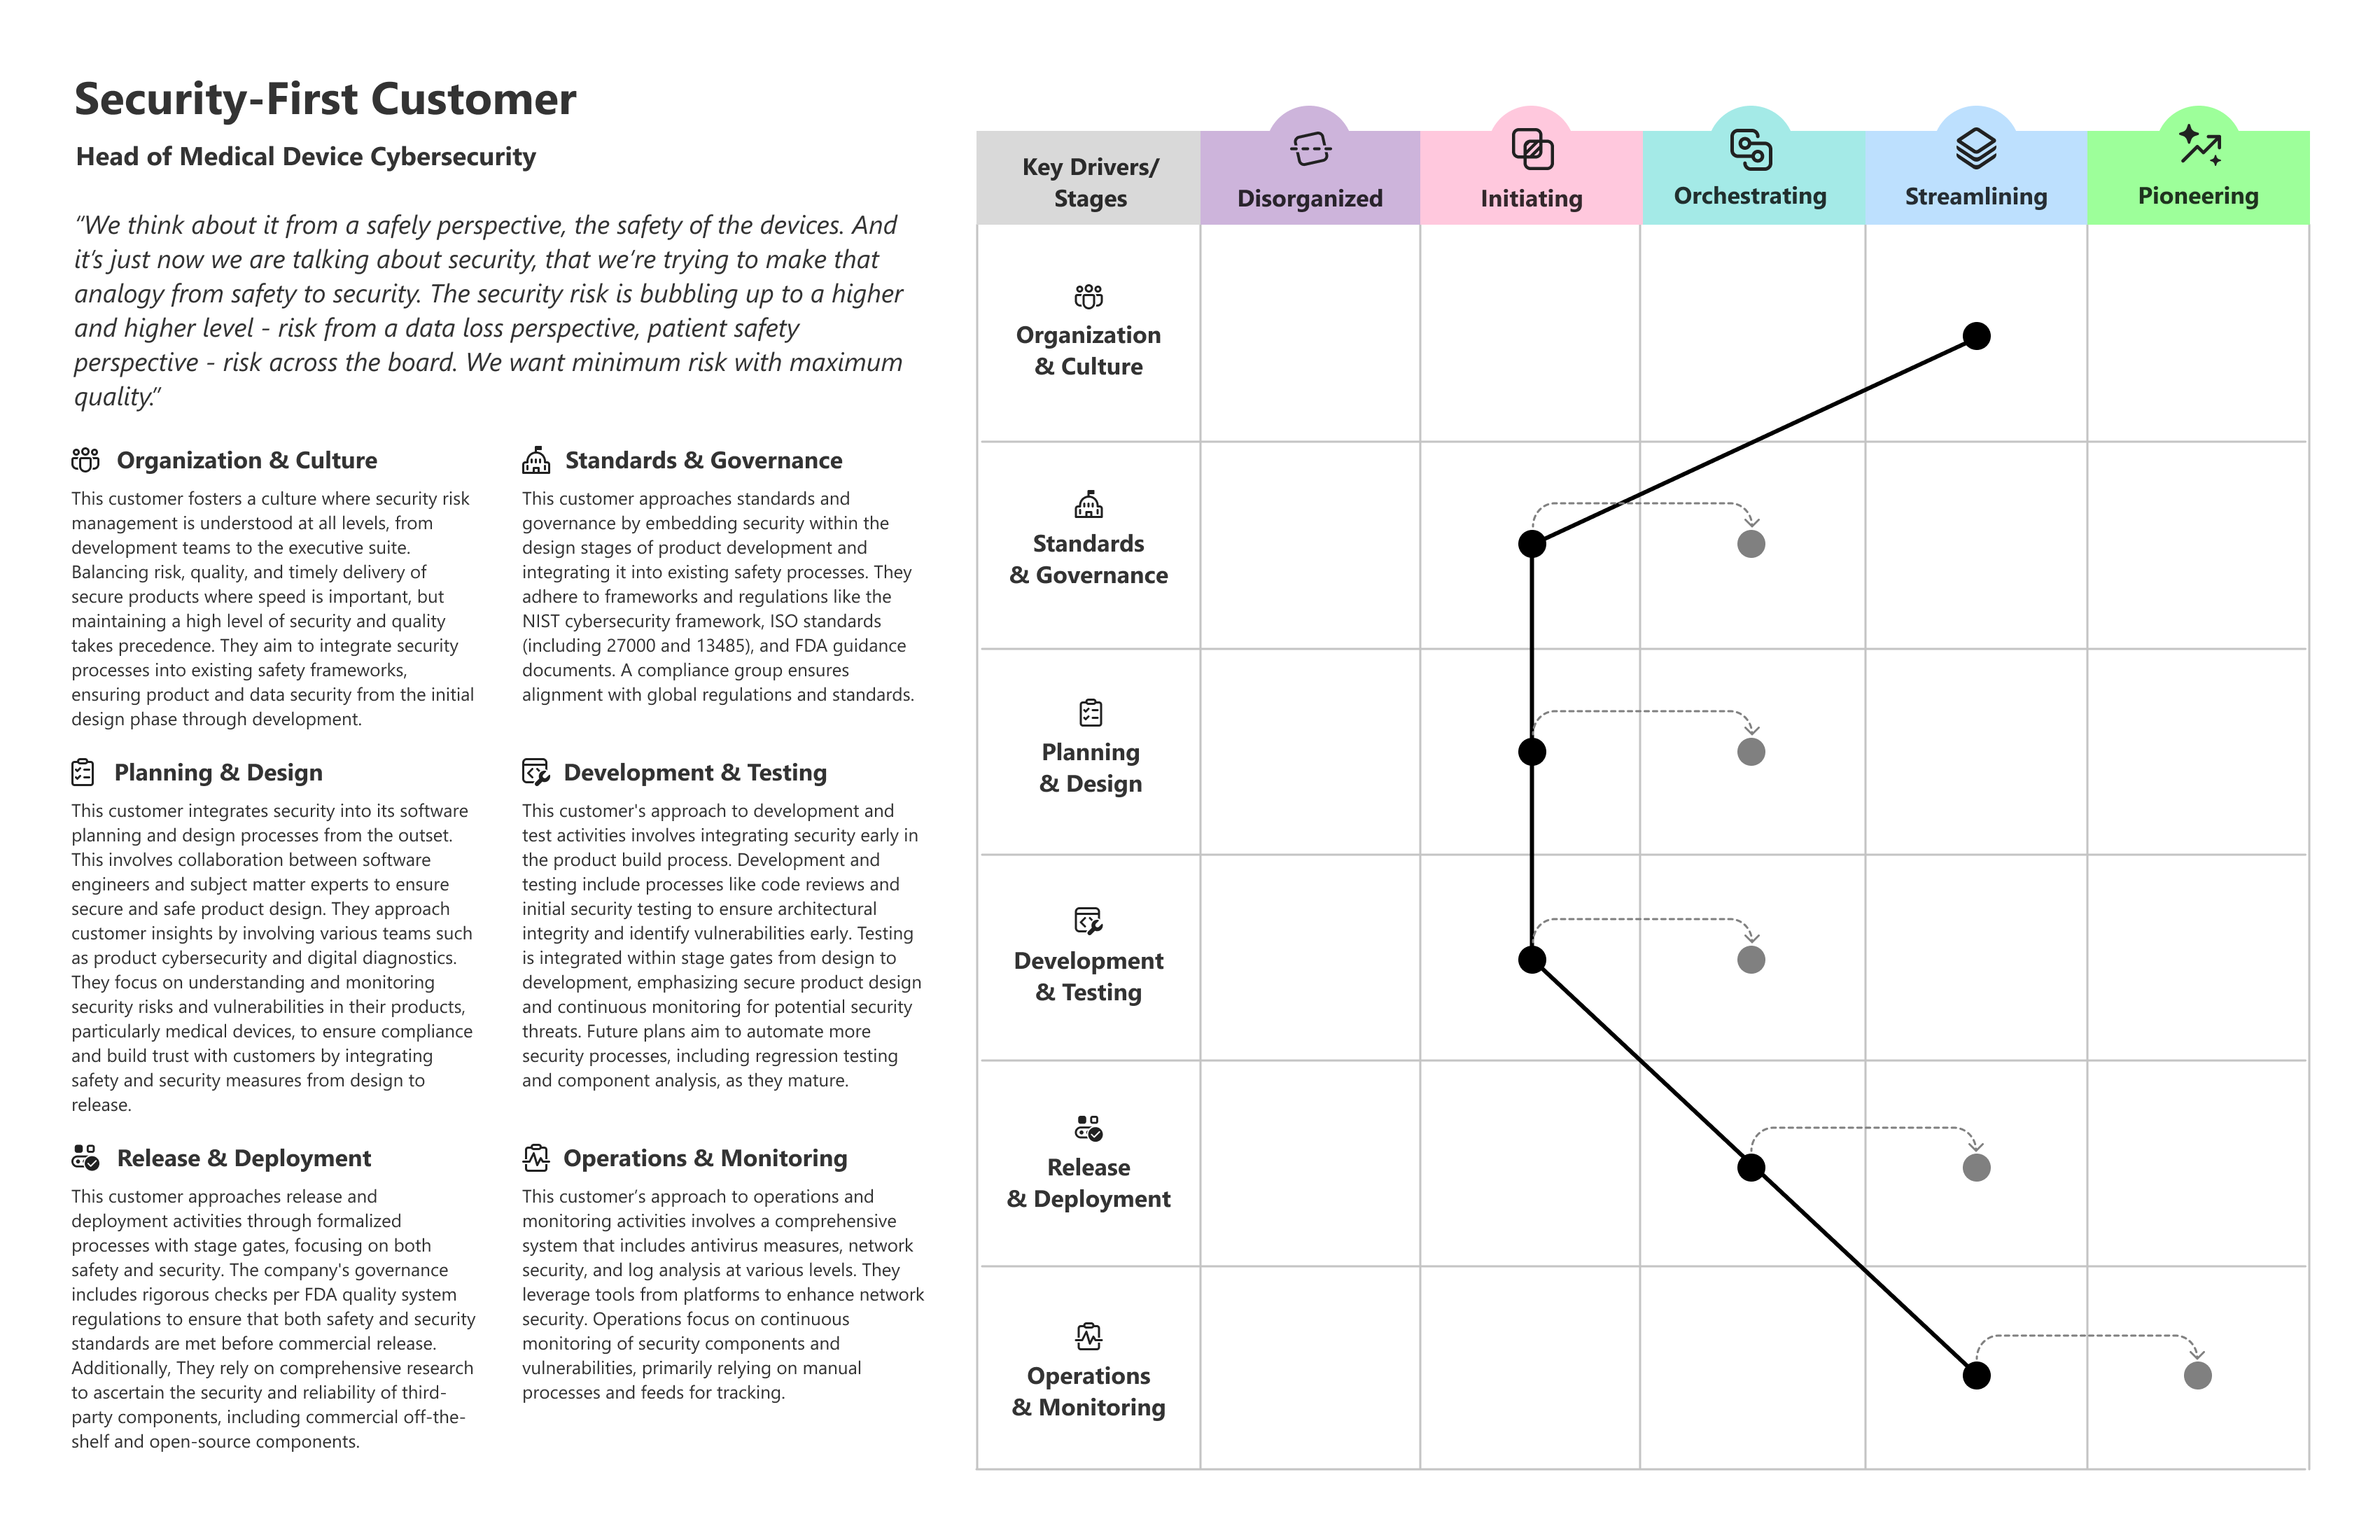
Voorbeeld van klantprofiel
In het volgende voorbeeld ziet u hoe een klantprofiel in de praktijk ongelijkmatige volwassenheid kan opleveren voor verschillende capaciteitsgebieden en hoe u kunt bepalen waar u de prioriteit kunt geven aan investeringen.