Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Van toepassing op:  Externe tenants (meer informatie)
Authenticatiebenadering: Ingebouwde systeemeigen verificatie.
De natieve authenticatiestroom is een responsgestuurde transactie. Microsoft Entra Externe id retourneert de huidige status, vereiste actie en toegestane bewerkingen. Uw toepassing presenteert de interface en selecteert een toegestane bewerking via gebruikerskeuze of logica van de toepassingsstroom.
Autorisatie omvat de gebruikersreis
Important
De Native Authentication API V2 is in preview. De systeemeigen verificatie-API V1 blijft algemeen beschikbaar. Zie de aanvullende gebruiksvoorwaarden voor Microsoft Azure previews voor juridische voorwaarden die van toepassing zijn op preview-functies.
De aanvraag voor de eerste autorisatievraag bevat de toepassings-id, aangevraagde machtigingsbereiken en optionele claims. Als authenticatie is vereist, bevat het 401 InsufficientAuthorization antwoord een vervolgtoken en journeylinks. Dit antwoord is een uitnodiging voor interactie, geen mislukte wachtwoordcontrole.
Gebruik het geconfigureerde, door de tenant geverifieerde aangepaste domein en de tenant-GUID voor elke service-API-aanroep. Deze authoriteit is van toepassing op autorisatie, systeemeigen interacties en tokenuitwisseling. Zie Bewerkingen en verificatie-instantie.
Aanmelden, registreren en wachtwoord opnieuw instellen keren allemaal terug naar autorisatie wanneer de service state: continue retourneert. Uw toepassing plaatst het meest recente vervolgtoken naar de geretourneerde continue-koppeling. Vervolgens wordt de resulterende autorisatiecode bij het tokeneindpunt ingewisseld.
Na wachtwoordverificatie, het maken van een account of een wachtwoordupdate verwerkt de app alle resterende beleidsvereisten en hervat de autorisatie voordat tokens worden aangevraagd.
Deze autorisatiegrenzen beschrijven ingesloten systeemeigen authenticatie. BYO UX maakt gebruik van de gedeelde systeemeigen interactiebewerkingen tussen de hand-off van de browser en de teruggekeerde koppeling om te voltooien. De zelf-hostende pagina start of hervat /authorize-challenge niet; de relying-toepassing voltooit de oorspronkelijke browserautorisatiestroom. Zie Een verificatiemethode kiezen.
| Grens | Verzoek of antwoord |
|---|---|
| Autorisatie starten | Als formulier gecodeerd: client_id, scope, response_type=code en optioneel claims. |
| Voer een traject in | URL op het hoogste niveau van sign_in, sign_up of reset_password en continuation_token uit het OAuth-antwoord. |
| Interact | JSON-aanvragen en HAL-antwoorden met continuationToken, status, acties en koppelingen. |
| Autorisatie hervatten | Formuliergecodeerd, alleen verzonden continuation_tokenwanneer de huidige reactie voortzetting toestaat. |
| Tokens aanvragen | Uitwisseling van formuliergecodeerde autorisatiecodes. |
De volgende reeks illustreert de autorisatiegrens en reactiegestuurde interactielus. Volg de huidige respons in plaats van de volgorde van het diagram hard te coderen.
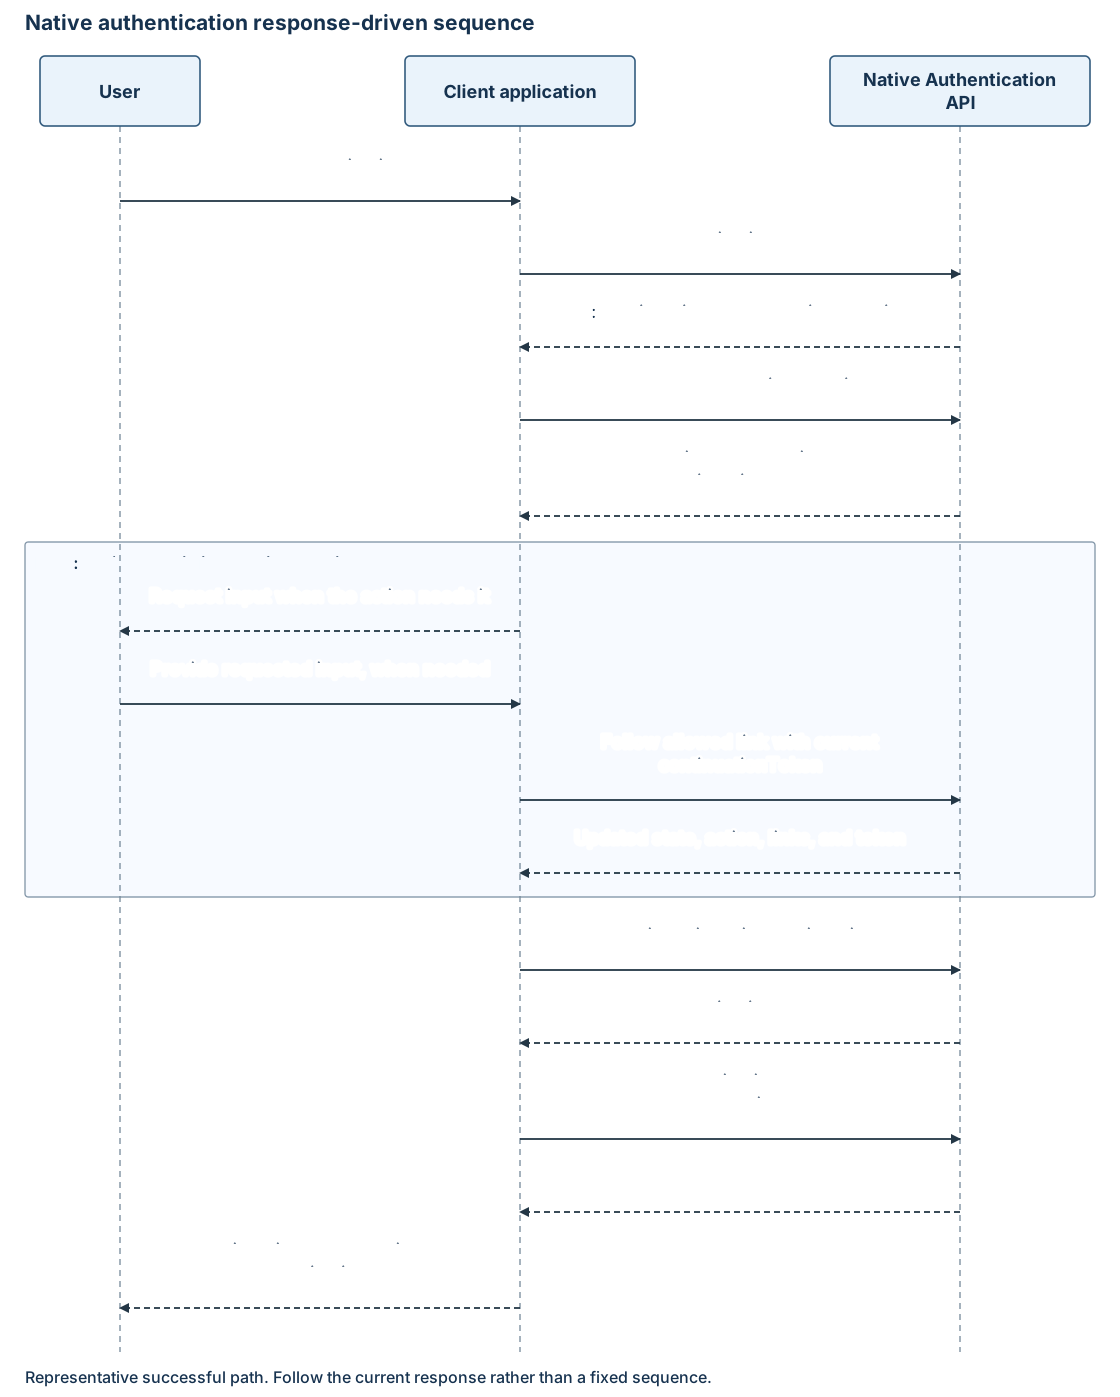
Het huidige antwoord is het controlemodel
Elk geslaagd systeemeigen verificatieantwoord vervangt het vorige interactiemodel. Tenantbeleid, de gebruikersstroom van de toepassing en de transactiestatus kunnen acties toevoegen, herhalen of opnieuw ordenen. De app selecteert bewerkingen uit het nieuwste antwoord en organiseert de schermen rond de geretourneerde vereisten.
| Toestand of actie | Betekenis voor de client |
|---|---|
interactionRequired |
Verwerk action via een toegestane bewerking en verzamel waar nodig gebruikersinvoer. |
continue |
Volg _links.continue om de autorisatie te hervatten. |
redirect |
Stop de systeemeigen transactie. Dit antwoord kan alleen statebevatten, zonder een vervolgtoken of browser-URL. Een geconfigureerde browser-aanmelding start een nieuwe poging. |
discover |
Leg de inlog-id van de gebruiker vast. |
disambiguate |
Geeft de accountkeuze onder state: interactionRequired aan. |
collectAttributes |
Verzamel de aangevraagde registratiekenmerken. |
challenge |
Start de uitdaging van de geselecteerde methode. |
verify |
Verzend het aangevraagde wachtwoord of de eenmalige wachtwoordcode. |
enroll |
Selecteer een aangeboden methode en verzend de inschrijvingsgegevens. |
activate |
Verzend een eenmalige toegangscode om de geregistreerde methode te activeren. |
update |
Dien een vervangend wachtwoord in. |
poll |
Controleer een asynchrone wachtwoordupdate. |
Aanmelden kan bijvoorbeeld een wachtwoordmethode retourneren, vervolgens een verificatieactie en vervolgens e-mail- of SMS-methoden voor meervoudige verificatie (MFA). De app verwerkt de extra factor voordat de autorisatie wordt hervat.
Tijdens het registreren kan het invoeren van een e-mailadres onmiddellijk een wachtwoordcode verzenden en verify opleveren. De app verzamelt die toegangscode en gebruikt de geretourneerde verificatiekoppeling.
Het voltooien van een afzonderlijke bewerking betekent niet dat de toepassing tokens heeft. In de systeemeigen trajecten die hier worden beschreven, maakt continue het mogelijk de autorisatie te hervatten; de daaropvolgende code-uitwisseling verkrijgt tokens. De completed status geeft aan dat deze bewerking is voltooid. Het geeft niet noodzakelijkerwijs een aangemeld resultaat aan of bevat nog een koppeling.
Vervolgtokens koppelen aan de volgende bewerking
Een vervolgtoken vertegenwoordigt de transactie in een bepaalde fase. Deze is gebonden aan de tenant, client, scenario en huidige actie. OAuth-berichten noemen het continuation_token; systeemeigen verificatieberichten noemen het continuationToken.
Bewaar alleen het meest recente token voor de actieve transactie. Koppel deze aan de koppelingen uit hetzelfde antwoord. Niet parseren, wijzigen, registreren of behouden buiten de transactie, en gebruik deze niet voor een andere gebruiker of reis. Start de autorisatie opnieuw na verlopen in plaats van een ouder token opnieuw af te spelen.
De gedocumenteerde standaardgeldigheid is 10 minuten voor een afzonderlijk vervolgtoken. Een nieuwer token is geen garantie voor het uitbreiden van het hele traject. Een vervolgtoken en een eenmalige wachtwoordcode hebben een afzonderlijke levensduur; ga om met verlopen volgens de servicereactie.
Methode-id's en geretourneerde URL's zijn niet interpreteerbaar. De voorbeelden van de systeemeigen verificatie-API gebruiken /api/v2.0. Volg de geretourneerde koppeling; vervang geen versie en stel geen URL samen op basis van het methodetype. Los relatieve koppelingen op op basis van de geconfigureerde authority-origin en valideer de bestemming voordat u inloggegevens verzendt.
Methodedetectie is geen methoderegistratie
Een methoderesource beschrijft een beschikbare verificatiemethode. Met de type, gemaskeerde hint, optionele isPreferred en links kan uw app een keuze presenteren en een verificatie-uitdaging afronden.
codeLength beschrijft de invoer van de wachtwoordcode wanneer deze wordt geretourneerd.
De challenge en verify links zijn van toepassing op beschikbare methoden. Het registreren van een methode is een afzonderlijke door beleid gestuurde interactie met een eigen actie en aanvraagcontract. Profielkenmerkverzameling heeft ook een afzonderlijk contract.
Inline methode-registratie maakt gebruik van de acties enroll en activate. Bij telefooninschrijving wordt type: phone met channels: ["sms"] geadverteerd; e-mailinschrijving maakt gebruik van type: email. Met activering wordt de code in het hoofdveld otp naar de activate-koppeling verzonden, niet naar de verify-koppeling van een referentiegegeven. Registratie kan voldoen aan een MFA-vereiste, dus een extra verificatiestap niet gegarandeerd is. Zie Registratie van verificatiemethoden.
Interacties tussen beleid en attributen
De gebruikersstroom bepaalt de aanmeldmethode via e-mail en de gevraagde kenmerken. Registreren met e-mail en wachtwoord verzamelt een wachtwoordattribuut. Aanmelding met een eenmalige toegangscode via e-mail maakt een wachtwoordloos account aan en verzamelt geen wachtwoord.
Kenmerkdescriptors kunnen labels, invoertypen validation.validationRegExen initiële waarden bevatten. Gebruik elke exacte attributeId als inzendingssleutel. Metagegevens van paginagroepering zijn niet vereist om het formulier weer te geven. Servervalidatie blijft gezaghebbend. Zie gebruikerskenmerken voor systeemeigen verificatie.
MFA via systeembeleid wordt ondersteund. Nadat u zich hebt geregistreerd of het wachtwoord opnieuw hebt ingesteld, kunnen MFA en voorwaardelijke toegang meer interacties vereisen voordat de autorisatie is voltooid. Uw app blijft reacties afhandelen in plaats van een afzonderlijk 'al aangemeld' pad te onderhouden dat deze vereisten overslaat.
Fouten en niet-ondersteunde interacties
OAuth- en native authenticatiefouten hebben verschillende enveloppen. Gebruik stabiele codes voor afhandeling, niet gelokaliseerde berichten. Veilige aanvraag-id's en tijdstempels bewaren voor diagnostische gegevens; leg de inhoud van inloggegevens of tokens niet vast.
Onbekende optionele eigenschappen en koppelingsrelaties negeren. Een onbekende vereiste actie, ontbrekend vereist veld of onjuist gevormde reactie voorkomt daarentegen een veilige voortzetting. Stop de systeemeigen bewerking wanneer een vereiste interactie niet kan worden verwerkt.
Een OAuth-fout met invalid_grant en web_redirect_required, of een systeemeigen antwoord met state: redirect, geeft aan dat de systeemeigen transactie niet kan worden voortgezet. Geen van beide reacties brengt een hervatbare browseroverdracht tot stand. Bied een afzonderlijk geconfigureerde browseraanmelding of een duidelijke mislukking aan. Behoud het systeemeigen vervolgtoken binnen de systeemeigen transactie.
Federatie, TOTP, passkeys, authenticatie met de telefoon als eerste factor, step-up voor latere bewerkingen en interoperabiliteit van profiel- of beheer van aanmeldingsgegevens worden niet ondersteund via dit systeemeigen contract. Zie de ondersteuningsmatrices.