Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Het invoeren van beveiliging met behulp van het Microsoft Beveiliging Adoption Framework (SAF) is een strategische transformatie die de hele organisatie raakt en duidelijke verantwoordelijkheden en coördinatie vereist binnen bedrijfs-, beveiligings- en technologieteams. Het is geen enkele technologie-implementatie of een eenmalig project.
In dit artikel worden het rollenmodel en de verantwoordelijkheden gedefinieerd die worden gebruikt voor het plannen, implementeren en in stand houden van de modernisering van de beveiliging op grote schaal.
Waarom rollen belangrijk zijn in acceptatie
Zero Trust verschuift de beveiliging van een perimetermodel naar een model dat gebruikers, apparaten, toepassingen, gegevens en meer continu verifieert. Deze verschuiving is van invloed op bedrijfsprocessen, gebruikerservaringen, IT-activiteiten en risicobeheer.
Zonder duidelijke rollen en verantwoordelijkheden:
- Beveiligingsinitiatieven staan stil of versnipperen.
- Technologieteams optimaliseren lokaal in plaats van zich af te stemmen op zakelijke en beveiligingsprioriteiten.
- Leiders hebben geen inzicht in de voortgang en resultaten van de modernisering van de beveiliging.
Het definiëren van roleigendom helpt Zero Trust strategie te vertalen in gecoördineerde actie en meetbare beveiligingsverbeteringen in de hele organisatie.
Beveiliging is iedereens taak
Beveiliging is fundamenteel een menselijke discipline die risico's van menselijke bedreigingsactoren beheert. Hoewel automatisering en AI belangrijke rollen spelen, blijven mensen centraal in beveiligingsresultaten.
- Beveiliging is een intrinsiek onderdeel van elk bedrijfsgebied. Het heeft gevolgen voor fiduciaire verantwoordelijkheden en risico’s, beïnvloedt de bedrijfsmogelijkheden en de uitvoering, en raakt alle technologieën.
- Beveiliging is iedereens taak. Van de raad van bestuur tot technische en operationele teams, niet-technische teams, zoals financiën en juridische, en informatiewerkers/frontlinewerkers.
- Voor effectief beveiligingsrisicobeheer moet elke persoon de beveiliging in de context van hun rol begrijpen en de beveiligingsdoelstellingen actief ondersteunen.
- Omdat iedereen in de organisatie beveiligingsrisico's kan maken of versterken, moet iedereen beveiligingsprincipes toepassen in hun dagelijkse acties en beslissingen.
The Open Group Security Roles and Glossary Standard vormt de basis voor deze benadering:
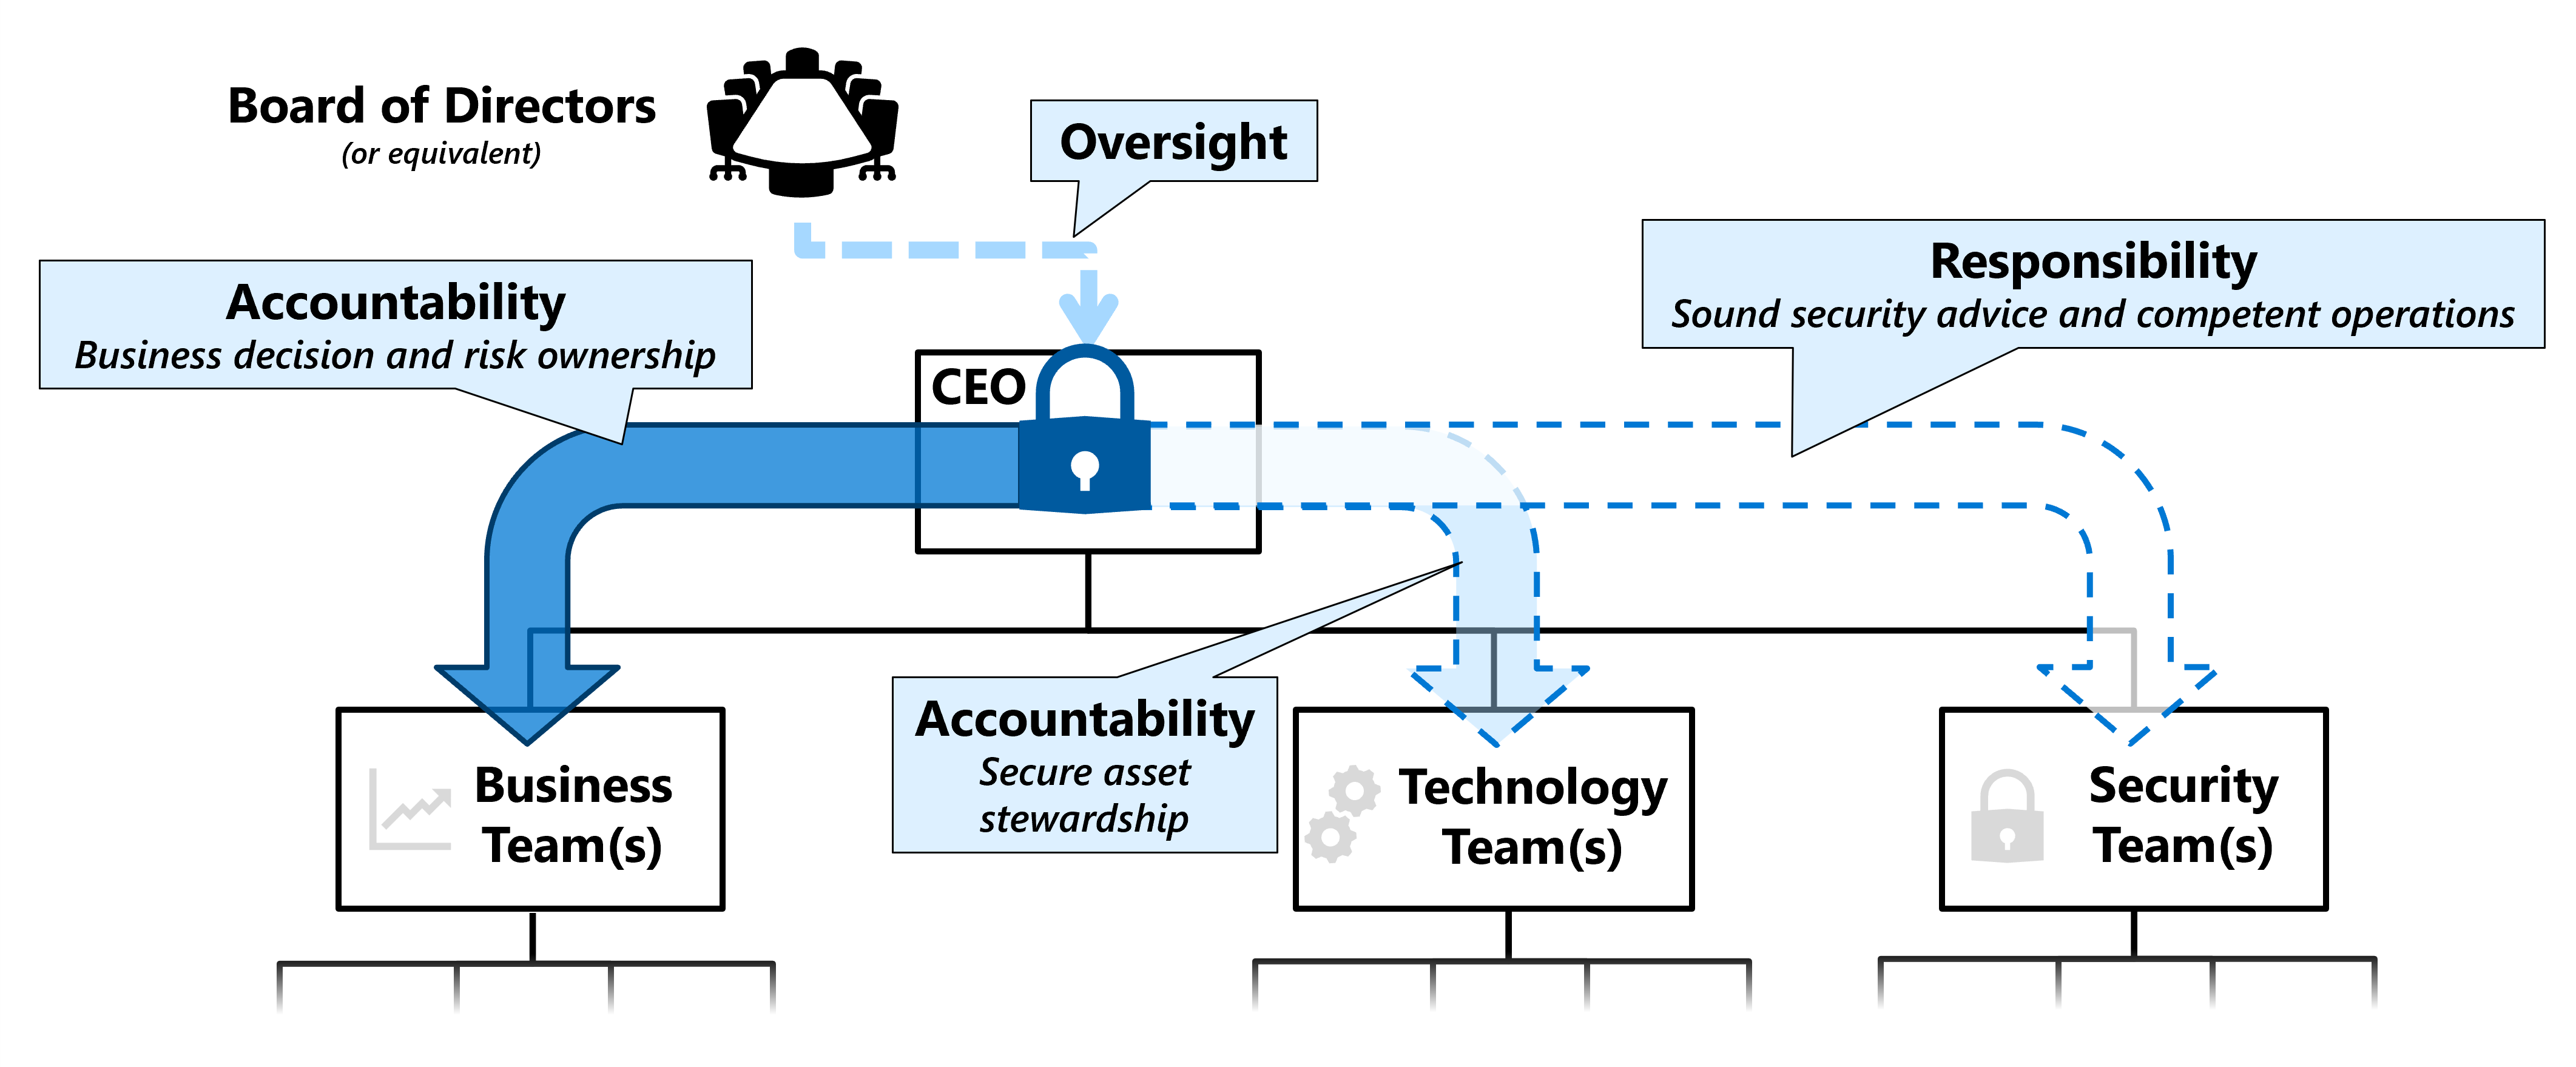
Verantwoordingsplichten en verantwoordelijkheden op het gebied van beveiliging moeten in de hele organisatie worden gedelegeerd.
Dit diagram illustreert dat delegatiemodel:
Beveiliging is een teamsport
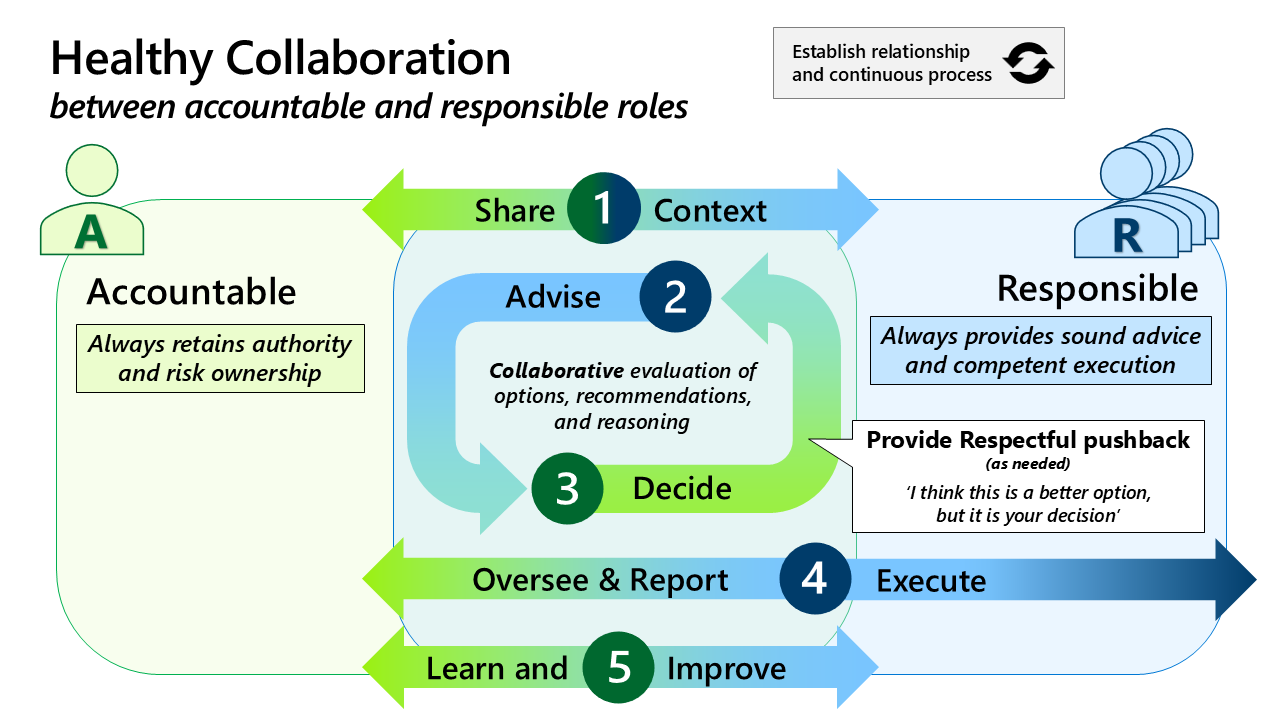
Voor het beheren van beveiligingsrisico's is effectief verantwoordelijkheid en samenwerking vereist:
- Samenwerking tussen verantwoordelijke en verantwoordelijke partijen is essentieel.
- Goede beslissingen over beveiliging vereisen een gezonde relatie. Verantwoordelijke besluitvormers en beveiligingsexperts moeten ideeën veilig kunnen delen en aannames kunnen uitvragen.
Met deze voorwaarden in gedachten moet het beveiligingsrisico op een vergelijkbare manier worden beheerd als financiële en juridische risico's. Elke rol heeft beleid en onderwijs/training die hun dagelijkse beslissingen begeleiden, in plaats van verantwoordelijkheid toe te wijzen en zelfs de schuld aan beveiligingsteams alleen te geven.
Resultaten van roldefinities
Duidelijk gedefinieerde rollen helpen de organisatie beveiliging als een bedrijfsrisico te beheren in plaats van beveiliging alleen als een technisch probleem te behandelen. Verschillende groepen brengen verschillende expertise, beslissingsbevoegdheid en operationele capaciteiten in die nodig zijn om dat risico te begrijpen en te beheren.
Wanneer rollen duidelijk zijn gedefinieerd, uitgelijnd en verbonden:
- Leiderschap stelt bedrijfsprioriteiten, risicobereidheid, beslissingsrechten en verantwoordelijkheid vast.
- Bedrijfsleiders identificeren kritieke resultaten, assets, processen en acceptabele compromissen.
- Risico's en beveiligingsgerelateerde disciplines verbinden beveiligingsrisico's met regelgevingsrisico's, privacy-, financiële, juridische, fraude-, gegevens-, AI- en andere bedrijfsrisico's.
- Architectuur en technische leiding vertalen bedrijfs- en beveiligingsvereisten naar schaalbare technologiekeuzes.
- Ontwikkeling, engineering en operations bouwen en onderhouden beveiligingsmaatregelen en zorgen voor een balans tussen beveiliging en betrouwbaarheid, bruikbaarheid, kosten en bedrijfsflexibiliteit.
- Beveiligingsstrategie, integratie en governance identificeren systemische risico's en coördineren verbeteringen in de hele organisatie.
- Beveiligingsoperaties detecteren waar bedreigingen zich voordoen en beperken de bedrijfsimpact van geslaagde aanvallen.
- Cross-functionele disciplines helpen bij het beheren van de financiële, juridische, personele, contractuele en reputatiegevolgen van beveiligingsbeslissingen en incidenten.
Met deze rollen kan de organisatie weloverwogen beslissingen nemen over beveiligingsrisico's, deze beslissingen consistent implementeren en begrijpen of risico's in de loop van de tijd effectief worden beheerd.
Rollen en terminologie
De terminologie en definities van rollen zijn gebaseerd op de standaard voor open groepbeveiligingsrollen en woordenlijst.
Dit bijgewerkte SAF-rollenoverzicht en -diagram toont de huidige rollengroeperingen:
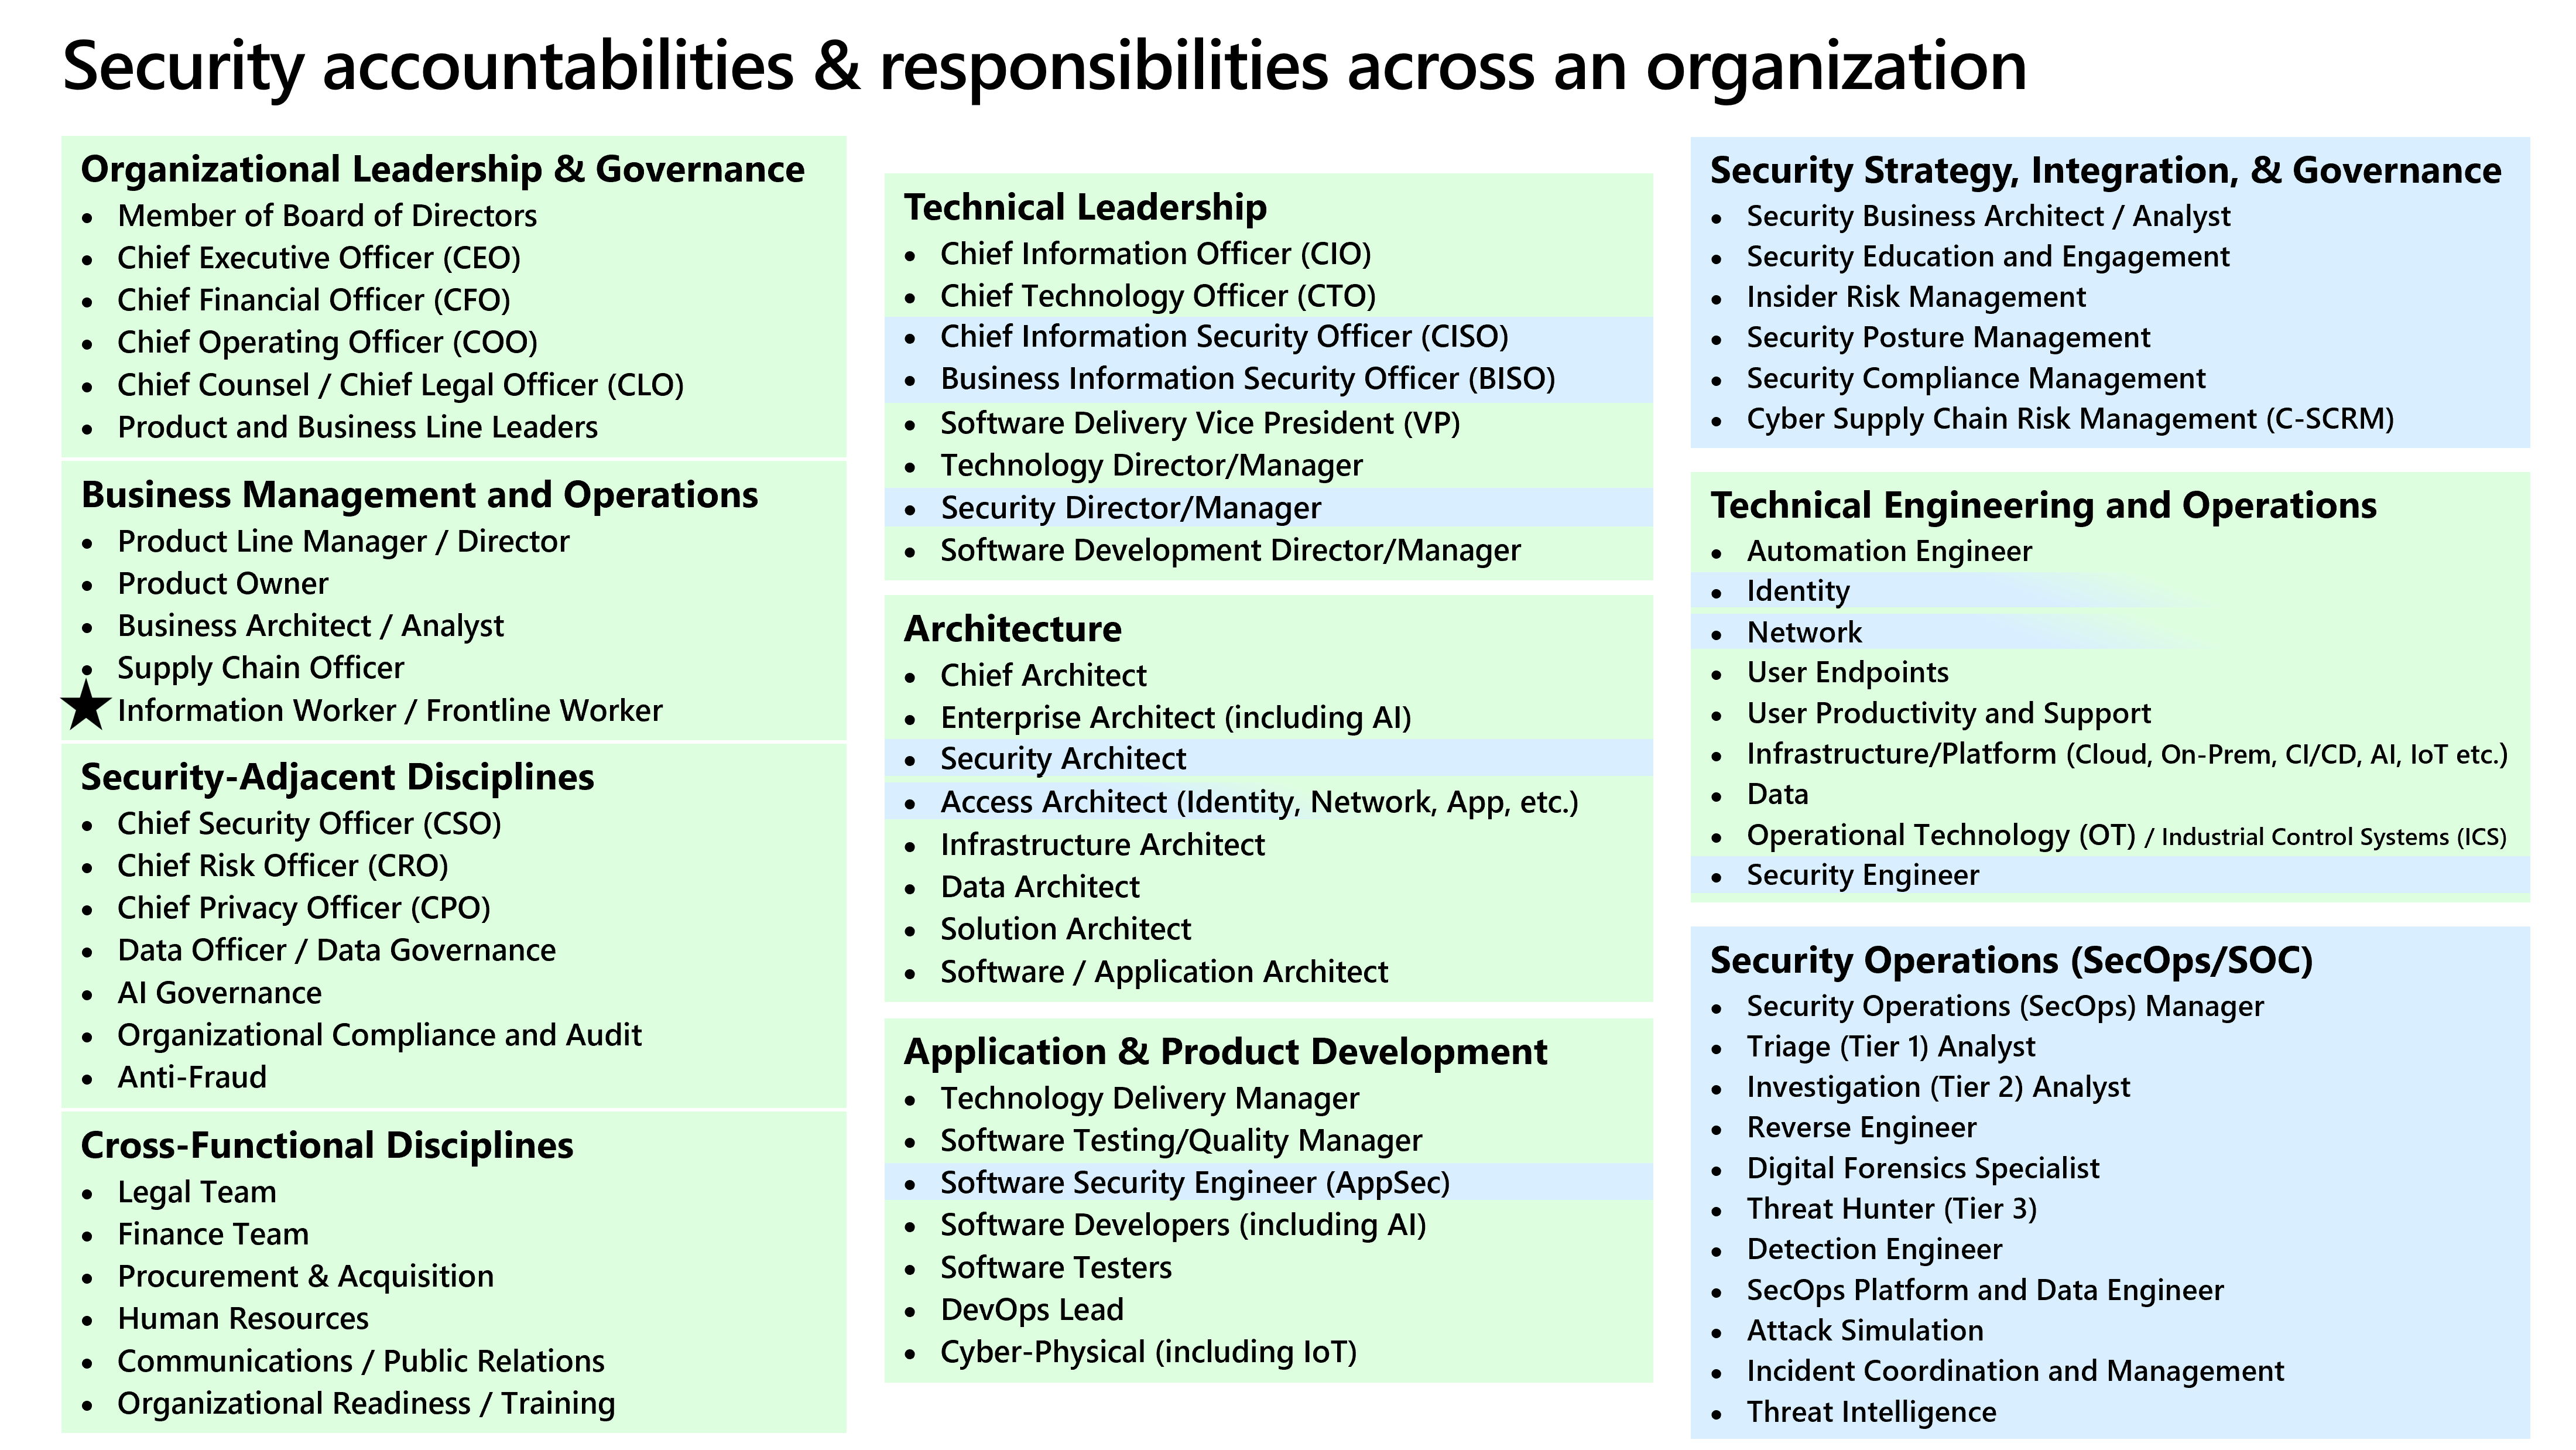
Huidige rolgroepen:
- Organisatorisch leiderschap en governance
- Bedrijfsbeheer en -activiteiten
- Security-Adjacent Disciplines
- Disciplines die functies overstijgen
- Technisch leiderschap
- Architecture
- Toepassings- en productontwikkeling
- Beveiligingsstrategie, integratie en governance
- Technische engineering en operations
- Beveiligingsoperaties (SecOps/SOC)
Woordenlijst met roltermen
De volgende termen zijn gebaseerd op de Zero Trust rollen en woordenlijststandaard uit de open groep (gepubliceerd als de standaard beveiligingsrollen en woordenlijst):
- Discipline: Een beveiligingsdomein van de praktijk waarin mensen, processen, architectuur, bewerkingen en technologie worden gecombineerd.
- Rol: Een set jobfuncties die zijn toegewezen aan een of meer personen.
- Taakfunctie: Een specifieke set taken die worden uitgevoerd om een beveiligingsresultaat te bereiken.
- Rolspecialisatie: hoe breed of smal een rol is, op basis van de diepte en het bereik van toegewezen taken.
- Verantwoording: Eigenaarschap van resultaten en gevolgen van beslissingen en acties.
- Verantwoordelijkheid: Verplichting om taken goed uit te voeren en goede begeleiding te bieden.
- Beveiligingsverantwoordelijkheid: Verantwoordelijkheid gericht op het beheren van beveiligingsrisico's en resultaten.
- Technologieverantwoordelijkheid: verantwoordelijkheid gericht op het ontwerpen, implementeren en beheren van technologie die ondersteuning biedt voor beveiligingsresultaten.
Rolverantwoordelijkheden
Organisatieleiderschap en -governance
Doel: organisatierichting, prioriteiten en governance vaststellen, inclusief beslissingsrechten en accountabiliteiten. Leidinggevenden legt Zero Trust vast als organisatieprioriteit en creëert de voorwaarden voor succes op lange termijn.
Verantwoordelijkheden zijn onder andere:
- Sponsoring Zero Trust als een strategie voor bedrijfs- en risicobeheer.
- Het afstemmen van beveiligingsdoelstellingen met bedrijfsdoelen, wettelijke verplichtingen en risicotolerantie.
- Het bieden van duurzame financiering, personeel en ondersteuning van de organisatie.
- Governancemodellen en verantwoordingsstructuren tot stand brengen.
- Houd leiders verantwoordelijk voor meetbare beveiligingsresultaten.
Bedrijfsrisicowaarde: het leiderschap van de organisatie maakt beveiligingsrisico's een expliciet onderdeel van de besluitvorming van het bedrijf. Het helpt de organisatie prioriteit te geven aan investeringen, risico-eigendom vast te stellen, geïnformeerde afwegingen te maken en te voorkomen dat onbeheerde beveiligingsrisico's een onverwachte bron van bedrijfsonderbreking, financieel verlies, blootstelling aan regelgeving of reputatieschade worden.
Bedrijfsbeheer en -activiteiten
Doel: Veranker Zero Trust in de dagelijkse bedrijfsvoering. Leidinggevenden en operationele managers zorgen ervoor dat Zero Trust productiviteit, klantvertrouwen en operationele flexibiliteit ondersteunt.
Verantwoordelijkheden zijn onder andere:
- Integratie van Zero Trust vereisten in bedrijfsprocessen en werkstromen.
- Het verdelen van beveiligingscontroles met gebruikerservaring en operationele efficiëntie.
- Het identificeren van kritieke bedrijfsassets, processen en gegevens om prioriteit te geven aan beveiliging.
- Ondersteuning voor wijzigingsacceptatie in teams en functies.
- Het meten van bedrijfsimpact van beveiligingsbeslissingen.
Bedrijfsrisicowaarde: het integreren van beveiliging in bedrijfsactiviteiten helpt bij het beveiligen van de processen, assets, gegevens en mogelijkheden waarvan de organisatie afhankelijk is, terwijl productiviteit en klantwaarde behouden blijven. Leidinggevenden zijn in staat om geïnformeerde afwegingen te maken tussen beveiligingsrisico's en bedrijfsdoelstellingen, omdat ze inzicht krijgen in de operationele gevolgen van deze beslissingen.
Aan beveiliging gerelateerde disciplines
Doel: Aan de beveiliging grenzende disciplines zoals Chief Security Officer (CSO), Chief Risk Officer (CRO), Chief Privacy Officer (CPO), Data Officer/Data Governance, AI Governance, Organizational Compliance and Audit, and Anti-Fraud align security strategy with enterprise risk, compliance, and privacy objectives.
Deze rollen verbinden Zero Trust met bredere functies voor bedrijfsrisicobeheer en -controle.
Verantwoordelijkheden zijn onder andere:
- Het vertalen van Zero Trust principes in risico-, nalevings- en privacyvereisten.
- Naleving van wettelijke, juridische, privacy- en andere brancheverplichtingen garanderen.
- Controles valideren via controle-, evaluatie- en controleactiviteiten.
- De leiding adviseren over afwegingen tussen risico's en restrisico's.
- Coördinatie tussen beveiligings-, nalevings- en governancedomeinen.
Bedrijfsrisicowaarde: deze disciplines helpen de organisatie bij het begrijpen van beveiligingsrisico's naast gerelateerde bedrijfsrisico's, zoals regelgeving, privacy, fraude, gegevens en AI-risico's. Hun betrokkenheid helpt leidinggevenden om weloverwogen risicobeslissingen te nemen, waar nodig naleving en assurance aan te tonen, en inzicht te krijgen in het restrisico dat overblijft nadat beheersmaatregelen zijn toegepast. Een goede beveiliging kan het gemakkelijker maken om naleving te bereiken, te demonstreren en te handhaven, maar beveiliging voldoet niet automatisch aan nalevingsverplichtingen.
Cross-functionele disciplines
Doel: niet-technische disciplines, zoals juridische zaken, financiën, PR en communicatie, stemmen de invoering van Zero Trust af binnen niet-technische bedrijfsondersteunende functies. Zero Trust invloed heeft op contracten, budgetten, communicatie en externe vertrouwensrelaties.
Verantwoordelijkheden omvatten:
- Juridisch: ondersteunende processen voor gegevensbescherming, contracten, interpretatie van regelgeving en incidentbeheer.
- Financiën: financieringsmodellen, kostenbeheer, prioriteitstelling van investeringen en kwantificering van beveiligingsrisico's.
- Communicatie en pr: interne en externe berichten tijdens incidenten of wijzigingen.
- HR- en personenteams: beleidsafdwinging, afstemming van training en personeelsbetrokkenheid.
Bedrijfsrisicowaarde: Deze disciplines helpen bij het beheren van bedrijfsconsequenties die verder gaan dan beveiligingstechnologie, waaronder contractuele blootstelling, financieel verlies, personeelseffecten, wettelijke verplichtingen en reputatieschade. Hun betrokkenheid helpt de organisatie bij het voorbereiden en beheren van de bredere bedrijfsimpact van beveiligingsbeslissingen en incidenten.
Technisch leiderschap
Doel: Strategie vertalen in uitvoerbare technische richting. Technische leiders overbruggen de kloof tussen bedrijfsdoelen en technische uitvoering.
Verantwoordelijkheden zijn onder andere:
- Het definiëren van strategische vereisten die zijn afgestemd op Zero Trust resultaten en het goedkeuren van strategische roadmaps en strategie.
- Zorgen voor coördinatie van Zero Trust benaderingen tussen domeinen en technische teams.
- Adviseren van zakelijke belanghebbenden over compromisbeslissingen tussen beveiliging, prestaties en bruikbaarheid.
- Consistentie garanderen tussen identiteits-, eindpunt-, toepassings-, gegevens- en infrastructuurdomeinen.
- Ondersteuning voor modernisering van verouderde systemen.
Bedrijfsrisicowaarde: sterk technisch leiderschap vertaalt zakelijke en beveiligingsprioriteiten in gecoördineerde technologische beslissingen. Dit vermindert het risico dat ontstaat door gefragmenteerde architecturen, inconsistente implementaties, verouderde technologie en lokale optimalisatie, terwijl het de organisatie helpt een balans te vinden tussen beveiliging en betrouwbaarheid, gebruiksvriendelijkheid, kosten en zakelijke wendbaarheid.
Architecture
Doel: Schaalbare, coherente oplossingen ontwerpen die zijn afgestemd op de Zero Trust-principes. Beveiligings- en ondernemingsarchitecten definiëren gezamenlijk architectuur en oplossingen voor de hele onderneming.
Taken en verantwoordelijkheden omvatten onder andere:
- Doelstatus definiëren Zero Trust architecturen.
- Platforms, services en workloads afstemmen op de Zero Trust-principes en -concepten.
- Het identificeren van architectonische hiaten, afhankelijkheden en integratiepunten.
- Ontwerprichtlijnen en referentiepatronen bieden.
- Ervoor zorgen dat oplossingen meegroeien met veranderingen in de bedrijfsvoering en technologie.
Bedrijfsrisicowaarde: Architectuur helpt voorkomen dat beveiligingsrisico's worden opgebouwd door inconsistente ontwerpen, onbeheerde afhankelijkheden en technologiefragmentatie. Coherente architectuur stelt de organisatie in staat om opzettelijke risico's af te handelen en technologieomgevingen te bouwen die veilig kunnen worden aangepast naarmate bedrijfsvereisten, bedreigingen en technologieën veranderen.
Toepassings- en productontwikkeling
Doel: bouw Zero Trust standaard in toepassingen en services. Ontwikkelteams spelen een belangrijke rol bij het afdwingen van Zero Trust op de toepassingslaag.
Verantwoordelijkheden zijn onder andere:
- Toepassingen ontwerpen die expliciet controleren en minimale bevoegdheden afdwingen.
- Identiteits-, toegangsbeheer en gegevensbeveiliging integreren in toepassingen.
- Ondersteuning voor beveiligde API's, service-naar-service-toegang en workloadidentiteiten.
- Samenwerken met beveiligingsteams om risico's te verminderen zonder de snelheid te schaden.
- Al vroeg in de ontwikkelcyclus aandacht besteden aan beveiliging.
- Veilige werkstations en CI/CD-systemen gebruiken.
Bedrijfsrisicowaarde: Beveiliging in toepassingen en producten inbouwen vermindert de kans dat beveiligingsproblemen, overmatige toegang, onveilige afhankelijkheden of ontwikkelprocedures later een bedrijfsrisico creëren. Door deze risico's tijdens het ontwerpen en ontwikkelen aan te pakken, kunnen herstelkosten en onderbrekingen worden verminderd, terwijl klanten, gegevens, services en bedrijfsactiviteiten worden beschermd.
Beveiligingsstrategie, integratie en governance
Doel: Beveiligingsstrategierollen zoals beveiligingsonderwijs, insiderrisico, beveiligingsstatus en nalevingsbeheer helpen het beveiligingsgedrag en de volwassenheid op lange termijn vorm te krijgen. Deze rollen richten zich op personen, beleid en duurzame beveiligingseffectiviteit.
Verantwoordelijkheden zijn onder andere:
- Beveiligingsstrategie, standaarden en roadmaps definiëren.
- Intern risico en bedreigingen met betrekking tot gebruikers beheren.
- Het stimuleren van beveiligingsbewustzijn, onderwijs en cultuur.
- Beveiligingspostuur bewaken en verbeteringen aansturen.
- Toezicht houden op naleving van beveiliging en het afdwingen van beleid.
- Het meten van de volwassenheid en voortgang ten opzichte van Zero Trust doelstellingen.
Bedrijfsrisicowaarde: deze functies helpen de organisatie bij het identificeren van systeembeveiligingsrisico's, het vaststellen van consistente verwachtingen, het prioriteren van verbeteringen en het controleren of het risico na verloop van tijd verandert. Ze verbinden beveiligingsstrategie en -governance met zakelijke prioriteiten, zodat leiders weloverwogen beslissingen kunnen nemen over welk risico moet worden verminderd, overgedragen, vermeden of expliciet geaccepteerd door de juiste verantwoordelijke besluitvormer.
Technische engineering en bedrijfsactiviteiten
Doel: Zero Trust controles implementeren en beheren. Technische en operationele teams veranderen ontwerpen in werkende systemen.
Verantwoordelijkheden zijn onder andere:
- Beveiligingscontroles implementeren voor identiteit, apparaten, toepassingen, gegevens en infrastructuur.
- Beveiliging integreren in operationele werkstromen en platforms.
- Wijzigingen, testen en implementeren beheren om onderbrekingen te minimaliseren.
- Systeembetrouwbaarheid, beschikbaarheid en prestaties behouden.
- Continu verbeteren van besturingselementen op basis van feedback en telemetrie.
Bedrijfsrisicowaarde: Engineering en operations zetten beveiligingsvereisten om in betrouwbare beveiliging in de hele technologieomgeving. Consistente implementatie en uitvoering verminderen de blootstelling veroorzaakt door configuratiedrift, controlegaten, onbeheerde wijzigingen en operationele fouten, terwijl de beveiliging wordt afgestemd op beschikbaarheid, prestaties en bedrijfscontinuïteit.
Beveiligingsbewerkingen (SecOps/SOC)
Doel: Pas een assetgerichte Zero Trust benadering toe op detectie en reactie van bedreigingen. Beveiligingsteams reageren op aanvallen die preventieve controles omzeilen.
Verantwoordelijkheden zijn onder andere:
- Telemetrie en signalen bewaken voor gebruikers, apparaten en workloads.
- Bedreigingen, beleidsschendingen en afwijkend gedrag detecteren.
- Reageren op incidenten en coördinatie van insluiting en herstel.
- Operationele inzichten teruggeven aan beleidsregels, architectuur en automatisering.
- Het meten van effectiviteit door middel van metrische gegevens over detectie, reactie en impact.
Bedrijfsrisico: beveiligingsactiviteiten beperken de bedrijfsimpact van aanvallen die preventieve controles omzeilen door dreigingen snel te detecteren, in te dammen en de organisatie te helpen te herstellen. Operationele inzichten helpen de organisatie ook te begrijpen waar risico zich manifesteert en controles, architectuur en processen te verbeteren om de toekomstige kans en impact te verminderen.
Volgende stappen
- Zie SAF effectief gebruiken voor leespaden op basis van rollen en waar u moet beginnen.
- Selecteer een bedrijfsscenario en controleer vervolgens de disciplines en rollen die aan het scenario zijn gekoppeld.
- Bekijk de verschillende disciplines die betrokken zijn bij de adoptie van beveiliging.