Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Ten artykuł pomaga ekspertom google Cloud zrozumieć podstawy kont, usług i zasobów Microsoft Azure. Obejmuje również kluczowe podobieństwa i różnice między platformami Google Cloud i Azure.
Uwaga / Notatka
Usługa Google Cloud była wcześniej znana jako Google Cloud Platform (GCP).
Z tego artykułu dowiesz się:
- W jaki sposób konta i zasoby są zorganizowane na platformie Azure.
- Jaką strukturę mają rozwiązania dostępne na platformie Azure.
- Czym różnią się główne usługi platformy Azure od usług Google Cloud.
Azure i Google Cloud zbudowały swoje możliwości niezależnie w czasie, dzięki czemu mają znaczące różnice w implementacji i projekcie.
Podobieństwa między usługami Azure i Google Cloud
Podobnie jak Google Cloud, platforma Microsoft Azure jest oparta na podstawowym zestawie usług obliczeniowych, magazynowych, baz danych i sieciowych. W wielu przypadkach obie platformy oferują porównywalne możliwości i obsługują rozwiązania o wysokiej dostępności na hostach z systemem Linux lub Windows. Jeśli przywykłeś do tworzenia oprogramowania w systemie Linux i z użyciem oprogramowania open source, obie platformy poradzą sobie z tym zadaniem.
Mimo że platformy współdzielą podobne możliwości, zasoby, które zapewniają te możliwości, są często zorganizowane inaczej. Bezpośrednie mapowania typu usługa-usługa nie zawsze są jasne, a niektóre usługi są dostępne tylko na jednej platformie.
Zarządzanie kontami i subskrypcjami
Azure zapewnia hierarchię grup zarządzania, subskrypcji i grup zasobów, które ułatwiają efektywne zarządzanie zasobami. Ta hierarchia jest podobna do folderów i struktury projektu dla zasobów w usłudze Google Cloud. Na poniższym diagramie przedstawiono hierarchię zakresu zarządzania w Azure:
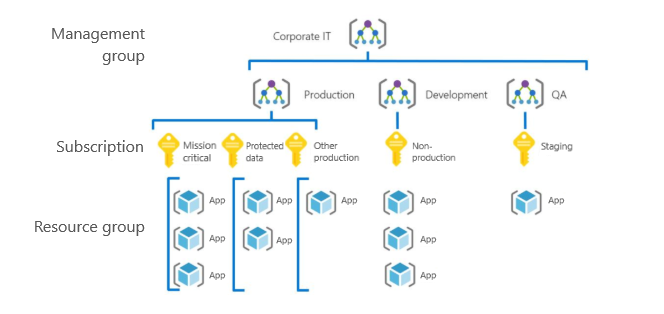
Diagram drzewa przedstawia cztery poziomy Azure hierarchii zarządzania. Na górze znajduje się pojedyncza grupa zarządzania oznaczona jako korporacyjny dział IT. Bezpośrednio poniżej firmowego działu IT trzy podległe grupy zarządzania rozgałęziają się poziomo od lewej do prawej: produkcja, rozwój i kontrola jakości. Linie łączące wskazują, że zasady i mechanizmy kontroli dostępu zdefiniowane na poziomie firmowego IT są dziedziczone przez wszystkie trzy. Poniżej grupy zarządzania produkcją rozmieszczono od lewej do prawej trzy subskrypcje: krytyczne, dane chronione, pozostałe produkcyjne. Poniżej grupy zarządzania programowaniem znajduje się pojedyncza subskrypcja oznaczona jako nieprodukcyjny. Pod grupą zarządzania QA znajduje się pojedyncza subskrypcja o nazwie staging. Na dolnym poziomie grupy zasobów zawierają zasoby aplikacji.
Grupy zarządzania: te grupy to kontenery, które ułatwiają zarządzanie dostępem, zasadami i zgodnością dla wielu subskrypcji. Wszystkie subskrypcje w grupie zarządzania automatycznie dziedziczą warunki zastosowane w tej grupie zarządzania.
Subskrypcji:Subskrypcja logicznie kojarzy konta użytkowników i zasoby tworzone przez te konta użytkowników. Każda subskrypcja ma limity lub przydziały dotyczące liczby zasobów, które można tworzyć i używać. Organizacje mogą używać subskrypcji do zarządzania kosztami i zasobami tworzonymi przez użytkowników, zespoły lub projekty.
Możesz utworzyć nieograniczoną liczbę subskrypcji Azure. Każda subskrypcja jest połączona z jedną dzierżawą usługi Microsoft Entra (w terminologii Google Cloud: konto). Dzierżawca może zawierać nieograniczoną liczbę subskrypcji, natomiast Google Cloud ma domyślny miękki limit, który różni się w zależności od konta i może zostać zwiększony na wniosek.
Projekt Google Cloud jest koncepcyjnie podobny do subskrypcji platformy Azure, jeśli chodzi o rozliczenia, przydziały i limity. Jednak w praktyce projekt Google Cloud bardziej przypomina grupę zasobów platformy Azure — logiczny kontener, w którym wdraża się zasoby chmurowe.
Grupy zasobów: Grupa zasobów to logiczny kontener, w którym wdrażasz zasoby Azure, takie jak aplikacje internetowe, bazy danych i konta magazynu oraz zarządzasz nimi.
Zasoby: Zasoby to instancje usług, które tworzysz, takie jak maszyny wirtualne (VM), magazyn lub bazy danych SQL.
Azure oferuje kilka opcji zakupu dopasowanych do organizacji o różnych rozmiarach i potrzebach. Aby uzyskać więcej informacji, zobacz omówienie cennika.
Zarządzasz dostępem do zasobów platformy Azure za pomocą kontroli dostępu opartej na rolach na platformie Azure (Azure RBAC), która obejmuje ponad 100 wbudowanych ról. Możesz również utworzyć własne role niestandardowe.
Każda subskrypcja ma również administratora konta, który reprezentuje właściciela subskrypcji i konto rozliczane za zasoby używane w subskrypcji. Administratora konta można zmienić tylko przez przeniesienie własności subskrypcji.
Poniżej poziomu subskrypcji można przypisać role użytkownika i indywidualne uprawnienia do określonych zasobów. Na platformie Azure wszystkie konta użytkowników są skojarzone z kontem Microsoft lub kontem organizacyjnym (kontem zarządzanym za pośrednictwem identyfikatora Microsoft Entra).
Subskrypcje mają domyślnie przypisane przydziały i limity usług. Pełną listę limitów można znaleźć w temacie Azure subscription and service limits, quotas, and constraints (Limity, przydziały i ograniczenia usługi i subskrypcji platformy Azure). Niektóre z tych limitów można zwiększyć, zgłaszając wniosek o pomoc techniczną w portalu zarządzania.
Aby dowiedzieć się więcej na temat zarządzania kontami i subskrypcjami, zobacz następujące zasoby:
- Dodawanie lub zmienianie administratorów subskrypcji platformy Azure
- Pobierz lub wyświetl fakturę platformy Azure
Zarządzanie zasobami
W Azure zasób jest dowolnym wystąpieniem obliczeniowym, obiektem magazynu, urządzeniem sieciowym lub inną jednostką, którą można utworzyć lub skonfigurować na platformie.
Zasoby Azure można wdrażać i zarządzać nimi przy użyciu Azure Resource Manager.
Grupy zasobów
Azure również udostępnia grupy zasobów, które organizują zasoby, takie jak maszyny wirtualne, magazyn i urządzenia sieciowe wirtualne. Zawsze należy skojarzyć zasób Azure z jedną grupą zasobów. Zasób można przenieść z jednej grupy zasobów do innej, ale może znajdować się tylko w jednej grupie zasobów jednocześnie. Aby uzyskać więcej informacji, zobacz Przenoszenie zasobów platformy Azure do nowej grupy zasobów lub subskrypcji. Azure Resource Manager używa grup zasobów jako podstawowego grupowania.
Zasoby można również organizować przy użyciu tagów. Tagi to pary klucz-wartość, których można użyć do grupowania zasobów w ramach subskrypcji niezależnie od członkostwa w grupie zasobów.
Interfejsy zarządzania
Platforma Azure oferuje kilka sposobów zarządzania zasobami:
- Azure portal: Portal Azure udostępnia w pełni funkcjonalny internetowy interfejs do zarządzania zasobami platformy Azure.
- Interfejs API REST: interfejs API REST Azure Resource Manager zapewnia programowy dostęp do większości funkcji dostępnych w portalu Azure.
- Wiersz polecenia: Azure CLI zapewnia interfejs wiersza polecenia umożliwiający tworzenie zasobów Azure i zarządzanie nimi. Interfejs wiersza polecenia platformy Azure jest dostępny dla systemów Windows, Linux i macOS.
- PowerShell: moduły Azure dla programu PowerShell umożliwiają uruchamianie zautomatyzowanych zadań zarządzania za pomocą skryptu. Program PowerShell jest dostępny dla systemów Windows, Linux i macOS.
- Szablony: szablony Azure Resource Manager zapewniają możliwości zarządzania zasobami oparte na szablonach. Te szablony są zwykle zapisywane w Bicep lub Terraform.
- Azure SDKs: Zestawy SDK to kolekcja bibliotek, których można używać do programowego zarządzania usługami Azure i korzystania z nich.
We wszystkich tych interfejsach grupa zasobów jest centralna do tworzenia, wdrażania i zarządzania zasobami Azure.
Ponadto wiele narzędzi do zarządzania nie Microsoft, takich jak Narzędzia Terraform i Spinnakerfirmy HashiCorp, są dostępne w Azure.
Regiony i strefy dostępności
Awarie chmury bardzo się różnią zakresem i stopniem nasilenia. Zlokalizowane awarie sprzętu lub problemy z konfiguracją mogą mieć wpływ na poszczególne zasoby lub grupy zasobów w obciążeniu. Rzadziej występują awarie powodujące zakłócenia pracy całego centrum danych, takie jak utrata zasilania w centrum danych. W rzadkich sytuacjach cały region może stać się niedostępny.
Jednym z głównych sposobów uodpornienia aplikacji jest nadmiarowość. Jednak należy zaplanować tę nadmiarowość podczas projektowania aplikacji. Wymagany poziom nadmiarowości zależy również od potrzeb biznesowych. Nie każda aplikacja wymaga nadmiarowości w różnych regionach, aby zapewnić ochronę przed awarią regionalną. Na ogół istnieje zależność między większą nadmiarowością i niezawodnością a wyższym kosztem i stopniem skomplikowania.
W usłudze Google Cloud region ma co najmniej dwie strefy dostępności. Strefa dostępności odpowiada fizycznie izolowanemu centrum danych w regionie geograficznym. Azure oferuje wiele funkcji zapewniających nadmiarowość aplikacji na każdym poziomie potencjalnych awarii, w tym stref dostępności i regionów sparowanych.
Poniższa tabela zawiera podsumowanie każdej opcji.
| Strefa dostępności | Region sparowany | |
|---|---|---|
| Zakres awarii | Centrum danych | Rejon |
| Przekierowywanie żądań | Azure Load Balancer między strefami | Azure Traffic Manager |
| Opóźnienie sieci | Niski | Między średnim a wysokim |
| Sieć wirtualna | Sieć wirtualna | Komunikacja równorzędna między regionami sieci wirtualnych |
Strefy dostępności
Podobnie jak usługa Google Cloud, regiony Azure mogą mieć strefy dostępności, które są fizycznie oddzielnymi strefami w regionie Azure. Każda strefa dostępności ma odrębne źródło zasilania, sieć i chłodzenie. Wdrażanie maszyn wirtualnych w różnych strefach dostępności pomaga chronić aplikację przed awariami w całym centrum danych.
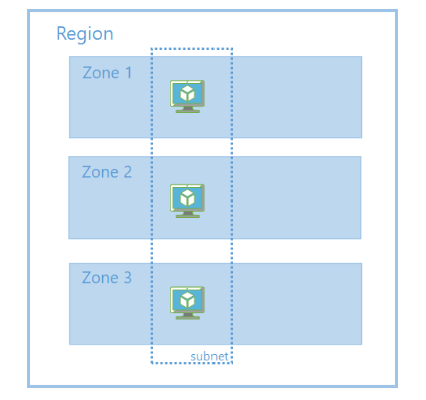
Diagram przedstawiający wdrożenie maszyny wirtualnej strefowo nadmiarowej w jednym regionie Azure. Duży zewnętrzny prostokąt oznaczony jako „region” zawiera cały układ. Wewnątrz regionu trzy poziome prostokątne strefy są ułożone pionowo od góry do dołu, oznaczone etykietą strefa 1, strefa 2 i strefa 3. Każda strefa zawiera jedną maszynę wirtualną. Pionowy przerywany prostokąt nakłada się na maszyny wirtualne we wszystkich trzech strefach. Ten prostokąt przerywany reprezentuje jedną podsieć, która obejmuje wszystkie trzy strefy dostępności jednocześnie. Etykieta „subnet” pojawia się przy dolnej krawędzi przerywanego prostokąta. Układ ilustruje, że wdrażanie maszyn wirtualnych w każdej strefie, połączone za pośrednictwem udostępnionej podsieci, zapewnia nadmiarowość w przypadku awarii w jednej strefie.
Aby dowiedzieć się więcej na temat stref dostępności i regionów, zobacz Korzystanie ze stref dostępności i regionów.
Sparowane regiony
Aby chronić aplikację przed awarią regionalną, wdróż aplikację w wielu regionach i użyj Azure Traffic Manager do dystrybucji ruchu internetowego do różnych regionów. Każdy region Azure jest sparowany z innym regionem. Razem te regiony tworzą parę regionów. Z wyjątkiem Brazylii Południowej pary regionów znajdują się w tej samej lokalizacji geograficznej, aby spełnić wymagania dotyczące rezydencji danych na potrzeby jurysdykcji podatkowej i egzekwowania prawa.
W przeciwieństwie do stref dostępności, które są fizycznie oddzielnymi centrami danych, ale mogą znajdować się w stosunkowo pobliskich obszarach geograficznych, sparowane regiony są zwykle oddzielone co najmniej 300 milami. Dzięki temu projektowi awarie na większą skalę mają wpływ tylko na jeden z regionów w parze. Możesz ustawić sąsiednie pary tak, aby synchronizowały dane bazy danych i usługi przechowywania. Są one skonfigurowane tak, aby aktualizacje platformy były wdrażane tylko w jednym regionie w parze jednocześnie.
Azure magazyn geograficznie nadmiarowy automatycznie wykonuje kopię zapasową w odpowiednim sparowanym regionie. W przypadku wszystkich innych zasobów należy wdrożyć pełną kopię rozwiązania w każdym regionie, aby uzyskać pełną nadmiarowość.
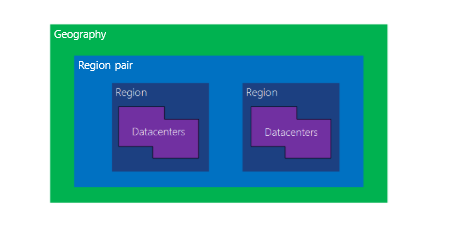
Diagram przedstawiający zagnieżdżoną hierarchię zawierania par regionów platformy Azure. Najbardziej oddalony prostokąt reprezentuje lokalizację geograficzną. W obrębie geograficznego elementu znajduje się para regionów. Wewnątrz pary regionów dwa regiony znajdują się obok siebie. W każdym regionie znajduje się centrum danych. Zagnieżdżanie kształtów ilustruje relacje zawierania: centra danych znajdują się fizycznie wewnątrz regionów, dwa regiony razem tworzą parę regionów, a para regionów należy do jednej lokalizacji geograficznej.
Przewodniki dotyczące niezawodności według usługi
Aby zapoznać się z zaleceniami dotyczącymi niezawodności dla każdej usługi Azure, zobacz Przewodniki dotyczące niezawodności według usługi.
Aby dowiedzieć się więcej, zobacz następujące zasoby:
Usługi
Aby zobaczyć, jak usługi Google Cloud odpowiadają ich odpowiednikom w usłudze Azure, zobacz Google Cloud to Azure services comparison.
Nie wszystkie produkty i usługi platformy Azure są dostępne we wszystkich regionach. Aby uzyskać więcej informacji, zobacz Produkty według regionów. Możesz znaleźć gwarancje dostępności oraz zasady dotyczące kredytów za przestoje dla każdego produktu lub usługi Azure w dokumencie Umowy SLA dotyczące usług online.