Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Ważna
Niestandardowe wykrycia są teraz najlepszym sposobem na tworzenie nowych reguł w usługach Microsoft Sentinel SIEM i Microsoft Defender XDR. Dzięki niestandardowym regułom wykrywania można obniżyć koszty pozyskiwania danych, uzyskać nieograniczoną liczbę wykryć w czasie rzeczywistym oraz korzystać z bezproblemowej integracji z danymi, funkcjami i akcjami korygowania w usłudze Defender XDR dzięki automatycznemu mapowaniu encji. Aby uzyskać więcej informacji, przeczytaj Niestandardowe wykrycia to teraz ujednolicony sposób tworzenia reguł wykrywania w Microsoft Defender XDR.
Ważna
Dostrajanie wykrywania jest obecnie dostępne w wersji ZAPOZNAWCZEJ. Aby uzyskać dodatkowe warunki prawne dotyczące funkcji Azure w wersji beta, wersji zapoznawczej lub w inny sposób, które nie zostały jeszcze udostępnione do ogólnej dostępności, zobacz Dodatkowe warunki użytkowania usługi Microsoft Azure Preview.
Dostrajanie reguł wykrywania zagrożeń w rozwiązaniu SIEM może być trudnym, delikatnym i ciągłym procesem równoważenia między maksymalizacją zasięgu wykrywania zagrożeń a minimalizowaniem wskaźników fałszywie dodatnich. Microsoft Sentinel upraszcza i usprawnia ten proces za pomocą uczenia maszynowego do analizowania miliardów sygnałów ze źródeł danych, a także reagowania na zdarzenia w czasie, wywłaszczania wzorców i dostarczania praktycznych zaleceń i szczegółowych informacji, które mogą znacznie obniżyć obciążenie związane z dostrajaniem i pozwalają skupić się na wykrywaniu rzeczywistych zagrożeń i reagowaniu na nie.
Dostrajanie zaleceń i szczegółowych informacji jest teraz wbudowane w reguły analizy. Poniższe sekcje wyjaśniają, co pokazują te spostrzeżenia i jak można wdrożyć zalecenia dotyczące strojenia.
Wyświetl szczegóły reguł i zalecenia dotyczące dostrajania
Aby sprawdzić, czy Microsoft Sentinel ma jakiekolwiek zalecenia dotyczące dostrajania reguł analizy, wybierz pozycję Analiza z menu nawigacji Microsoft Sentinel.
Wszystkie reguły z zaleceniami wyświetlają ikonę żarówki obok nazwy reguły:

Edytuj regułę analizy, która wyświetla ikonę żarówki, aby wyświetlić zalecenia wraz z innymi szczegółowymi informacjami. Pojawią się razem na karcie Ustaw logikę reguły w kreatorze reguły analitycznej, poniżej sekcji Symulacja wyników.

Rodzaje analitycznych wglądów reguł
Widok Szczegółowe informacje o dostrajaniu składa się z kilku paneli, między którymi można przewijać lub przesuwać, a każdy z nich pokazuje coś innego. Przedział czasowy — 14 dni — dla którego są wyświetlane szczegółowe informacje, jest wyświetlany w górnej części ramki.
W pierwszym panelu szczegółowych informacji są wyświetlane informacje statystyczne — średnia liczba alertów na incydent, liczba otwartych incydentów oraz liczba zamkniętych incydentów w podziale według klasyfikacji (prawdziwie/fałszywie dodatnie). Ta informacja pomaga określić obciążenie tej reguły i zrozumieć, czy konieczne jest jej dostrojenie — na przykład czy ustawienia grupowania wymagają dostosowania.
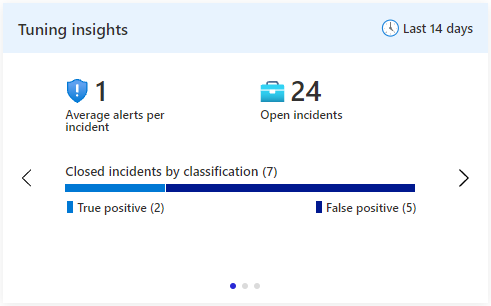
Ta analiza jest wynikiem zapytania usługi Log Analytics. Wybranie pozycji Średnia liczba alertów na incydent spowoduje przejście do zapytania w usłudze Log Analytics, które wygenerowało ten wgląd. Wybranie pozycji Otwarte zdarzenia spowoduje przejście do bloku Zdarzenia.
Drugi panel szczegółowych informacji rekomenduje listę encji do wykluczenia. Te jednostki są wysoce skorelowane ze zdarzeniami, które zostały zamknięte i sklasyfikowane jako fałszywie dodatnie. Wybierz znak plus obok każdej jednostki na liście, aby wykluczyć ją z zapytania w przyszłych wykonaniach tej reguły.
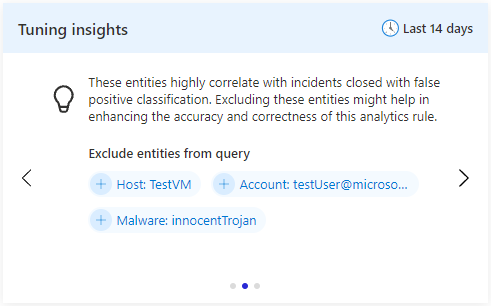
To zalecenie jest tworzone przez zaawansowane modele nauki o danych i uczenia maszynowego firmy Microsoft. Uwzględnienie tego panelu w widoku Tuning insights zależy od tego, czy są dostępne jakiekolwiek zalecenia do wyświetlenia.
W trzecim okienku szczegółowych informacji przedstawiono cztery najczęściej pojawiające się zamapowane jednostki we wszystkich alertach generowanych przez tę regułę. Mapowanie jednostek musi być skonfigurowane w regule, aby ta analiza generowała wyniki. Ten wgląd może pomóc w poznaniu wszelkich jednostek, które "przyciągają uwagę" i odwracają uwagę od innych. Możesz chcieć obsługiwać te jednostki oddzielnie w innej regule lub zdecydować, że są to wyniki fałszywie dodatnie lub w inny sposób szum, i wykluczyć je z reguły.
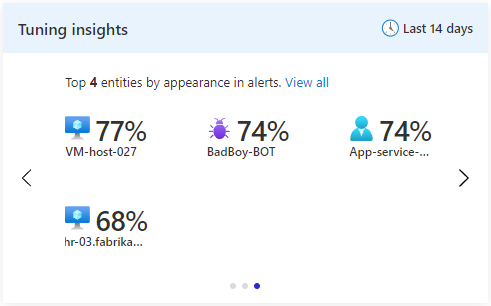
Ta analiza jest wynikiem zapytania usługi Log Analytics. Wybranie dowolnej z jednostek spowoduje wyświetlenie zapytania w usłudze Log Analytics, które wygenerowało szczegółowe informacje.
Następne kroki
Więcej informacji można znaleźć w następujących artykułach: